Wdróż ONLYOFFICE Docs Enterprise z oficjalnym plikiem Compose

Uruchom stos Enterprise Docker Compose, zapisz jego licencję i dane, bezpiecznie skonfiguruj JWT i sprawdź, czy edytory są gotowe do integracji.
Zmiana dostawców DNS jest mniej powszechnym, ale niezwykle skutecznym sposobem ochrony komputera, jeśli musisz pracować, codziennie handlować online.
Większość zwykłych użytkowników komputerów jest dobrze zaznajomiona ze zwykłymi sposobami zwiększania bezpieczeństwa online, takimi jak instalowanie oprogramowania antywirusowego , używanie narzędzi do zarządzania hasłami , modyfikowanie ustawień prywatności systemu operacyjnego itp. W ten sposób możesz zastosować mniej powszechne, ale bardziej skuteczne ulepszenia bezpieczeństwa, szczególnie zmieniając dostawców DNS.
Dlaczego zmiana DNS to dobry pomysł? Jakie ma zalety w zakresie bezpieczeństwa? Ten artykuł pomoże ci znaleźć odpowiedź.
Zanim wyjaśnimy dlaczego, wyjaśnijmy pojęcie DNS. Jeśli już wiesz, co to jest, możesz pominąć tę część.
DNS oznacza Domain Name System. To jest jak katalog internetowy. Jest to technologia, która tłumaczy łatwe do zapamiętania adresy URL (www. [Nazwa] .com) na adresy IP. Sieć będzie polegać na adresie IP w celu identyfikacji uruchomionego urządzenia, komputera i usługi.
Dostawcy usług internetowych (ISP) automatycznie kierują ruchem klientów przez ich serwery DNS. Jednak nadal masz wiele usług stron trzecich do wyboru. Z punktu widzenia bezpieczeństwa opcje innych firm są często lepsze niż serwery DNS usługodawcy internetowego.
Ataki typu oszustwo i odmowa usługi (DoS) to dwa najbardziej szkodliwe zagrożenia dla technologii DNS.
Celem ataków phishingowych jest przekierowanie użytkowników z legalnych stron internetowych na złośliwy kod. „Wstrzykują truciznę” do pamięci podręcznej; umieść uszkodzone dane w pamięci podręcznej programu rozpoznawania nazw DNS, a będziesz stale przekierowywany na niewłaściwy adres IP.
Gazety, media regularnie monitorują ataki DoS i informują o nich, aby pomóc ludziom je lepiej zrozumieć. Hakerzy lub hakerzy używają ich do bezpośredniego kierowania dużej ilości ruchu do sieci za pomocą fałszywych źródłowych adresów IP. Te strony są zawsze niedostępne.
DNSSEC jest praktycznym rozwiązaniem tego przerażającego zagrożenia - ale dostawca nie wdrożył go szeroko. W chwili pisania tego tekstu większość dostawców usług internetowych nie zapewnia DNSSEC na swoich serwerach DNS. Ale oferuje to wiele usług innych firm, w tym Google i OpenDNS .
Ta technologia naprawdę pomaga zapobiec wciągnięciu twojego komputera w ataki phishingowe lub DoS; upewnij się, że nie można manipulować prywatnymi symbolami. Program rozpoznawania nazw DNS zablokuje dostęp do niepoprawnych kluczy i haseł.
Serwery DNS innych firm zaczęły także wprowadzać technologię DNS-over-HTTPS.
Większość zapytań DNS jest wysyłanych przy użyciu niezaszyfrowanych połączeń UDP lub TCP. Oczywiście wiąże się to z bezpieczeństwem: będziesz podatny na podsłuchiwanie, angażowanie się w oszustwa, fałszywe ..., zwłaszcza gdy będziesz otrzymywać częste odpowiedzi z rekurencyjnych programów rozpoznających DNS.
Natomiast DNS-over-HTTPS umożliwia rozwiązywanie zapytań DNS za pomocą szyfrowanego połączenia HTTPS. Współpracuje z DNSSEC w celu dostarczenia zweryfikowanych informacji DNS typu end-to-end. Dlatego znacznie poprawiono bezpieczeństwo między klientem a rekurencyjną rozdzielczością.
Serwery DNS Google używają tej technologii od 4/2016.
Powinieneś znać znaki i oszustwa phishingowe. Krótko mówiąc, są to cyberprzestępcy, którzy próbują zwabić cię do ujawnienia niezwykle wrażliwych informacji. Zazwyczaj e-mail lub witryna udaje prawidłowy adres firmy i prosi o podanie informacji o banku, adresu lub danych osobowych.
Niektóre serwery DNS innych firm - w tym OpenDNS - oferują ochronę przed phishingiem. Ponadto w rzeczywistości większość nowoczesnych przeglądarek ma teraz wbudowaną tę usługę. Funkcja OpenDNS jest przydatna, jeśli musisz wyszukać dane w starej przeglądarce w sieci biurowej lub uruchomić system Windows XP i nie możesz korzystać z przeglądarki innej niż Internet Explorer 6.
Pamiętaj, że funkcje takie jak ochrona przed phishingiem stanowią kompromis: im więcej dodatkowych usług DNS ma, tym wolniej będzie działać.
Funkcja kontroli rodzicielskiej jest dostępna w systemie Windows długo po wydaniu przez Microsoft systemu Windows 10, a na komputerze Mac jest nadal świetną funkcją bez pytania.
Wszystkie jednak zależą od zarządzania użytkownikiem. Jeśli Twoje dziecko zacznie korzystać z komputera z kontem dla dorosłych, może przypadkowo zobaczyć nieprzyzwoite treści.
Niektóre serwery DNS zapewniają rozwiązanie tego niefortunnego wypadku. Na przykład OpenDNS pozwala skonfigurować strony z czarną lub białą listą z jego strony internetowej. Możesz nawet blokować całe kategorie stron, aby Twoje dzieci nie miały dostępu do mediów społecznościowych podczas odrabiania lekcji.
Co najlepsze, OpenDNS pozwala skonfigurować prawa rodzicielskie lub nadzorować dzieci na poziomie sieci. Będzie chronić cały telefon, laptop, tablet i konsolę do gier.
Sposób zmiany serwera DNS zależy od używanego systemu operacyjnego. W tym artykule dowiesz się, jak zmienić DNS w systemie Windows i Mac. Możesz też edytować ustawienia DNS na routerze.
Jeśli korzystasz z systemu Windows, musisz przejść do Centrum sieci i udostępniania , a następnie kliknąć prawym przyciskiem myszy ikonę Wi-Fi na pasku narzędzi i wybrać Otwórz centrum sieci i udostępniania . Następnie kliknij nazwę sieci Wi-Fi.
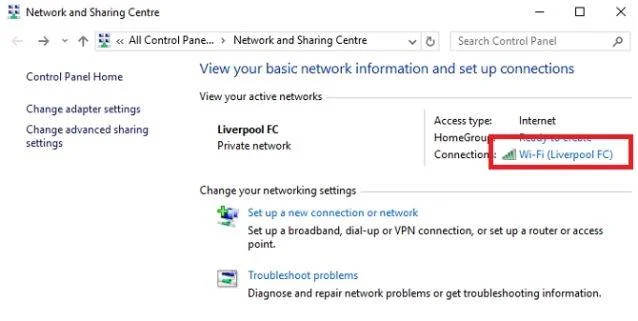
W nowym oknie kliknij Właściwości .
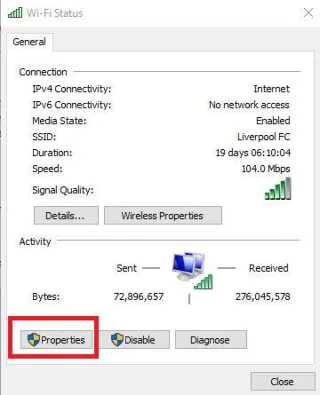
Wybierz Protokół internetowy w wersji 4 (TCP / IPv4) > kliknij Właściwości .
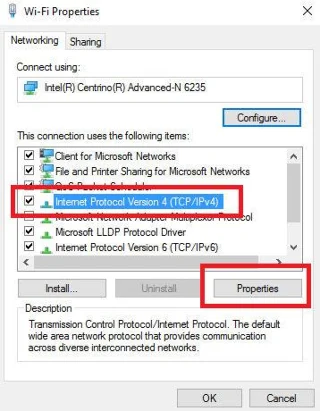
Na koniec zaznacz pole wyboru Użyj następujących adresów serwera DNS i wprowadź wybranego dostawcę. Jeśli chcesz dodać więcej niż dwie usługi, kliknij Zaawansowane .
Proces zmiany DNS na Macu jest nieco inny.
Aby rozpocząć, otwórz menu Apple i kliknij Preferencje systemowe .
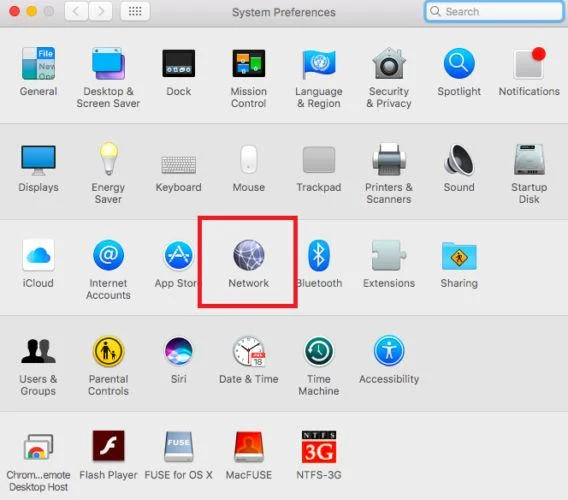
Następnie przejdź do Sieć> Zaawansowane> DNS .
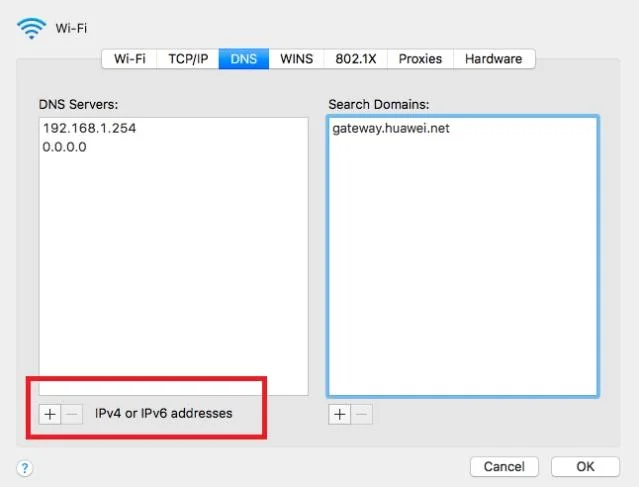
Na koniec kliknij ikonę + znajdującą się pod kolumną po lewej stronie i wprowadź nowy adres serwera DNS.
Mamy nadzieję, że ten artykuł pomoże Ci zrozumieć, czym jest serwer DNS, jakie są jego zalety i jak go zmienić. Jeśli masz jakieś pytania lub sugestie dotyczące bezpieczeństwa online, możesz je z nami podzielić.
Uruchom stos Enterprise Docker Compose, zapisz jego licencję i dane, bezpiecznie skonfiguruj JWT i sprawdź, czy edytory są gotowe do integracji.
Użyj makra JavaScript ONLYOFFICE, aby usunąć znaki niedrukowalne i usunąć zbędne spacje z określonego zakresu arkusza kalkulacyjnego, korzystając z bezpiecznego przepływu pracy przeglądu.
Przenieś dane portalu z domyślnego dysku do obsługiwanego dostawcy pamięci masowej w chmurze lub bezpiecznie przenieś dane Docker, zmieniając mapowanie woluminu hosta.
Sprawdź, czy Document Server używa pakietu Linux czy Dockera, usuń tylko jego komponenty i sprawdź pozostałe dane, nie usuwając przez pomyłkę usług współdzielonych.
Powiąż powolną edycję zespołową z obciążeniem zasobów Dockera, połączeniami proxy lub obciążeniem dokumentu, a następnie wybierz rozwiązanie odpowiadające Twoim pomiarom.
Wybierz miejsce, w którym protokół TLS ma zostać zakończony, bezpiecznie zamontuj zaufany certyfikat i klucz prywatny oraz zweryfikuj dostęp HTTPS do serwera ONLYOFFICE Docs w środowisku Docker.
Osadź edytor ONLYOFFICE w swojej aplikacji PHP, podpisz jego konfigurację za pomocą JWT i zapisz edytowane pliki za pomocą bezpiecznego wywołania zwrotnego.
Ustaw język sprawdzania poprawności całego dokumentu lub zaznaczonego tekstu, sprawdź, czy sprawdzanie pisowni jest aktywne i rozpoznaj, kiedy brakuje słownika serwera.
Włącz funkcję stałego śledzenia zmian dla wszystkich w dokumencie ONLYOFFICE, sprawdź, czy zmiany są rejestrowane, i zrozum ograniczenia tego ustawienia.
Sprawdź, czy usługa Nginx, sieć Docker lub wewnętrzna usługa ONLYOFFICE zwraca błąd 502, a następnie zweryfikuj poprawiony kod źródłowy i kontrolę kondycji.








