Jak

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Postępuj zgodnie z procedurą SUSE SP7, aby włączyć tryb FIPS, bezpiecznie przeprowadzić ponowne uruchomienie, zweryfikować aktywną politykę i sprawdzić, czy wymagania dotyczące zgodności obejmują sprawdzone moduły.


Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Porównaj YaST i cryptsetup dla nowego zaszyfrowanego woluminu danych SLES, wybierz LUKS1 lub LUKS2 i sprawdź, czy odblokowywanie i montowanie przebiega bezpiecznie.

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Skonfiguruj RMT na SLES 15, utwórz kopię lustrzaną uprawnionych repozytoriów i zweryfikuj rejestrację HTTPS oraz dostęp do pakietów z poziomu klienta testowego.

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Połącz SLES 15 z usługą Active Directory za pomocą opartego na SSSD mechanizmu logowania YaST, a następnie zweryfikuj wyszukiwanie w katalogu, logowanie do domeny i bilety Kerberos.

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Skonfiguruj właściwą ścieżkę Live Patching dla systemu SLES 16.0 lub 15 SP7, zastosuj odpowiednie poprawki jądra i potwierdź, co jest aktywne, nie myląc tego z aktualizacją jądra wymaganą przy ponownym uruchomieniu komputera.

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

SLES 15 SP5 można migrować online do SP6, ale każdy węzeł wymaga ponownego uruchomienia. Użyj sprawdzonej aktualizacji ciągłej lub przejścia na system Blue-Green, aby utrzymać dostępność obciążeń.

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Utwórz, udoskonal i zweryfikuj profil AppArmor o najniższych uprawnieniach w systemie SLES 15 SP7, z czytelną notatką na temat domyślnego ustawienia SELinux w systemie SLES 16.

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Użyj obsługiwanego profilu STIG firmy SUSE do skanowania systemu SLES 15, testowania działań naprawczych, przeglądania pozostałych ustaleń i zachowywania dowodów oceny.

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Prześledź nieudane połączenie z Cockpitem przez DNS, port 9090, gniazdo systemd, zaporę firewalld, TLS i ustawienia logowania, korzystając z bieżących wskazówek SUSE.

Konfigurowanie niezawodnego przełączania awaryjnego sieci Ethernet z łączeniem SLES 15

Konfigurowanie niezawodnego przełączania awaryjnego sieci Ethernet z łączeniem SLES 15

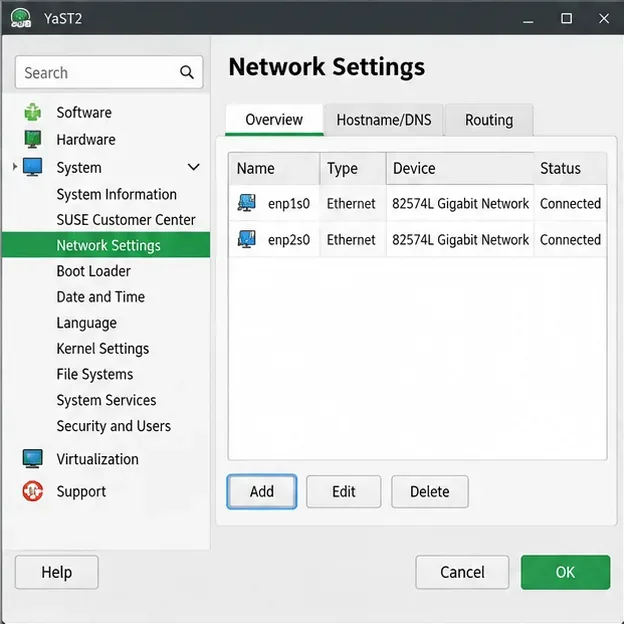
Utwórz redundantne połączenie Ethernet w systemie SLES 15 za pomocą YaST i Wicked, skonfiguruj łączenie aktywnych kopii zapasowych i zweryfikuj oba porty oraz funkcję przełączania awaryjnego.

Zbuduj profil AutoYaST wielokrotnego użytku dla instalacji SLES 15

Zbuduj profil AutoYaST wielokrotnego użytku dla instalacji SLES 15

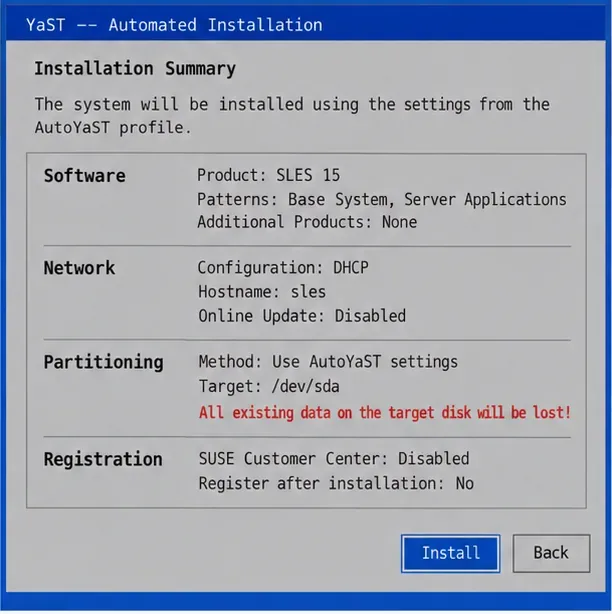
Przekształć istniejący system SLES 15 w sprawdzony profil AutoYaST, zweryfikuj go i użyj do wdrożenia serwera testowego, wykonując mniej czynności ręcznych.

Konfiguracja SLES 15 KVM: uruchamianie wybranych maszyn wirtualnych podczas rozruchu

Konfiguracja SLES 15 KVM: uruchamianie wybranych maszyn wirtualnych podczas rozruchu

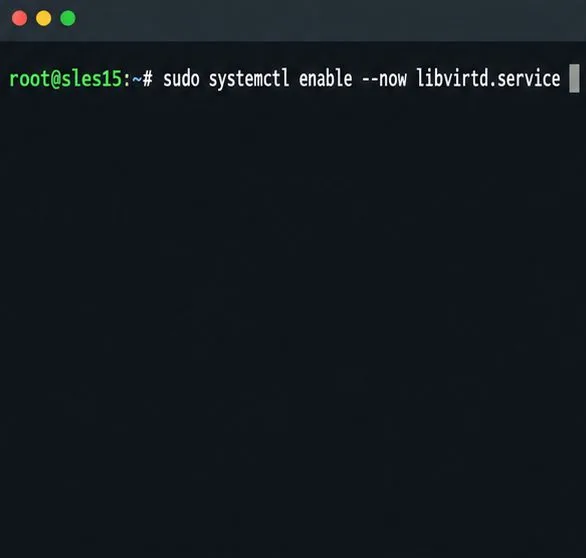
Zainstaluj narzędzia SLES 15 KVM i libvirt, włącz odpowiednią usługę hosta i skonfiguruj wybrane maszyny wirtualne tak, aby uruchamiały się po ponownym uruchomieniu.

Diagnozowanie serwera SUSE zawieszającego się na ekranie wyłączania systemd

Diagnozowanie serwera SUSE zawieszającego się na ekranie wyłączania systemd

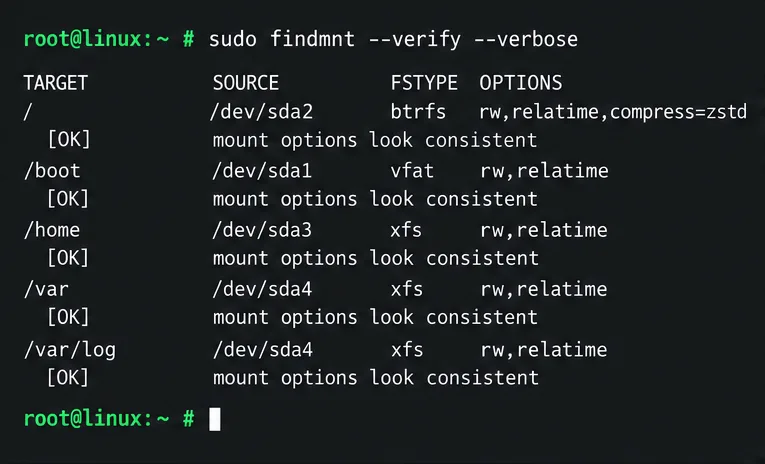
Użyj zadań systemd i poprzedniego dziennika rozruchowego, aby zlokalizować powolną usługę, punkt montowania lub zależność od magazynu, a następnie napraw ją, nie maskując przyczyny.

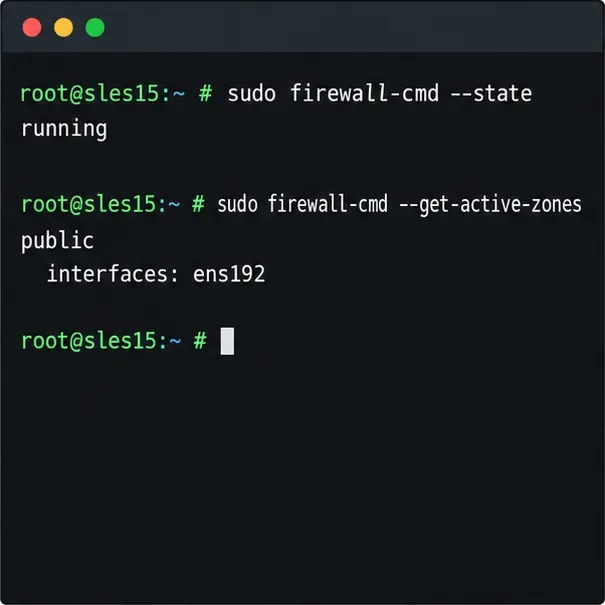
Otwórz tylko ruch sieciowy, którego potrzebuje Twój serwer SLES 15

Otwórz tylko ruch sieciowy, którego potrzebuje Twój serwer SLES 15

Użyj polecenia firewall-cmd, aby sprawdzić aktywną strefę, bezpiecznie zezwolić na protokół HTTP, zachować dostęp SSH i zweryfikować, czy reguła przetrwa ponowne załadowanie w systemie SLES 15.

Diagnozuj błędy logowania do SLES PAM bez blokowania dostępu

Diagnozuj błędy logowania do SLES PAM bez blokowania dostępu

Znajdź przyczynę awarii PAM w odniesieniu do usługi, zasad konta lub dostawcy tożsamości, a następnie napraw właściwą konfigurację SLES, zachowując jednocześnie działającą sesję administracyjną.

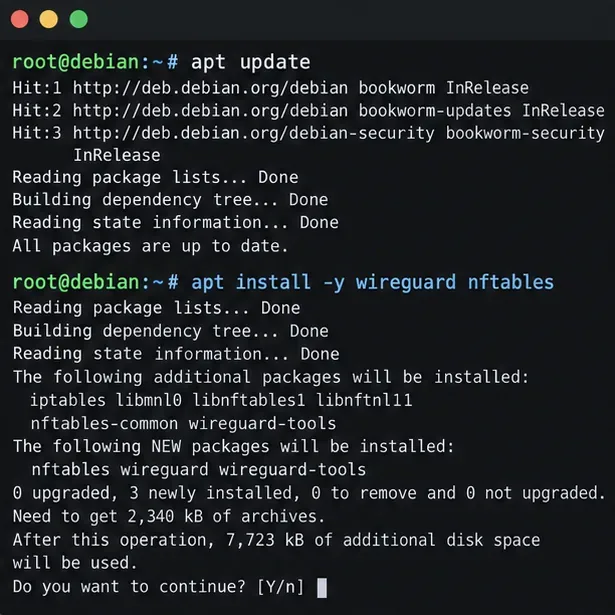
Jak skonfigurować sieć VPN typu punkt-lokacja WireGuard w systemie Debian 12

Jak skonfigurować sieć VPN typu punkt-lokacja WireGuard w systemie Debian 12

Skonfiguruj serwer VPN WireGuard z systemem Debian 12 dla jednego zdalnego klienta. Skonfiguruj klucze, przekierowanie IPv4, NAT w NFTables, dostęp do zapory sieciowej i sprawdzanie połączeń.

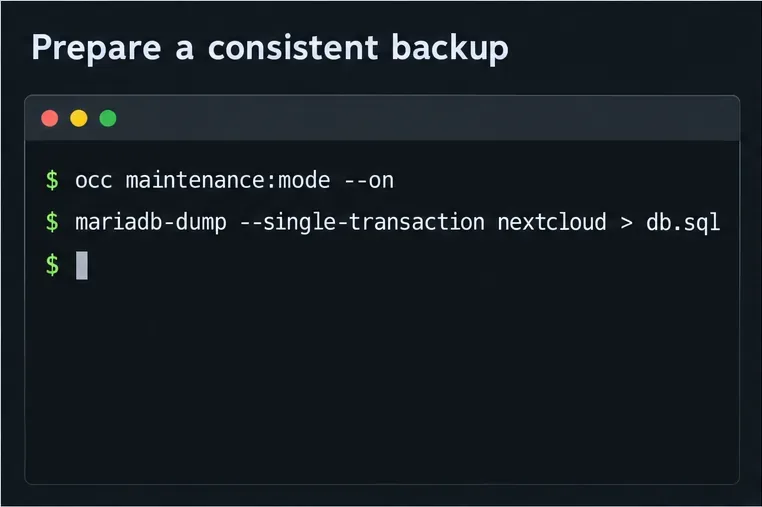
Zautomatyzuj spójne kopie zapasowe Nextcloud za pomocą Restic i Cron

Zautomatyzuj spójne kopie zapasowe Nextcloud za pomocą Restic i Cron

Twórz kopie zapasowe plików Nextcloud i MariaDB, planuj zaszyfrowane migawki Restic za pomocą cron i weryfikuj odzyskiwanie bez narażania serwera na ryzyko.

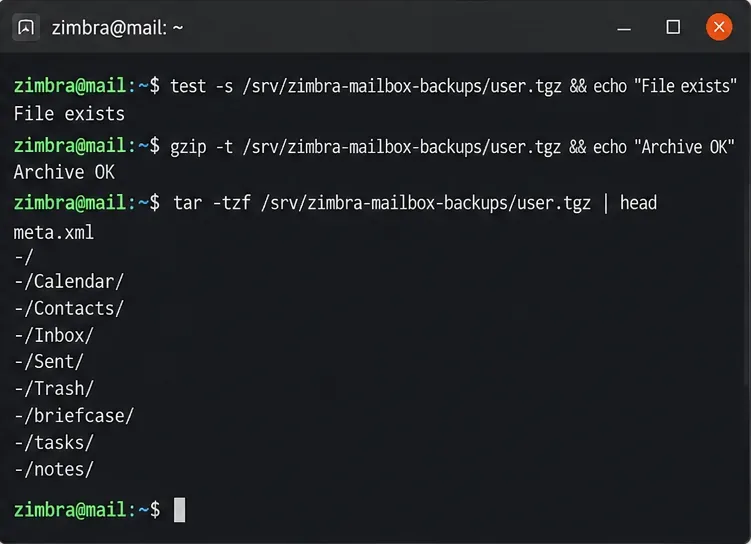
Tworzenie kopii zapasowej i przywracanie skrzynki pocztowej Zimbra CE za pomocą eksportów TGZ

Tworzenie kopii zapasowej i przywracanie skrzynki pocztowej Zimbra CE za pomocą eksportów TGZ

Eksportuj pojedynczą skrzynkę pocztową Zimbra Community Edition, sprawdzaj poprawność kopii zapasowej TGZ i przywracaj brakujące elementy bez nadpisywania istniejącej poczty.

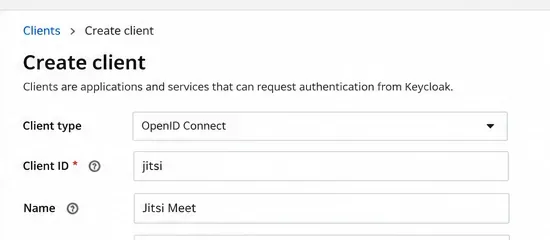
Umożliw zatwierdzonym użytkownikom tworzenie pokoi Jitsi z logowaniem przez Keycloak

Umożliw zatwierdzonym użytkownikom tworzenie pokoi Jitsi z logowaniem przez Keycloak

Zezwalaj tylko zatwierdzonym kontom na otwieranie pokoi Jitsi Meet przy użyciu Keycloak i uwierzytelniania tokenem, jednocześnie zapewniając możliwość dołączania gościom, gdy będzie to potrzebne.

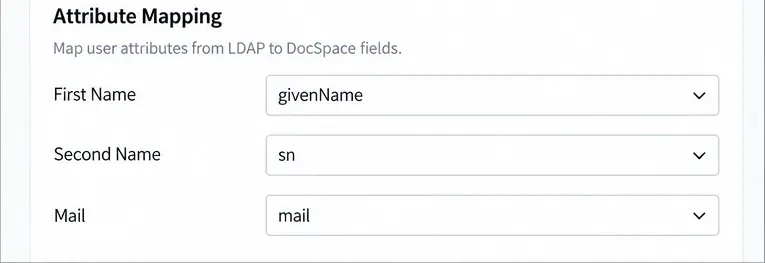
Synchronizuj użytkowników usługi Active Directory z usługą ONLYOFFICE DocSpace za pośrednictwem protokołu LDAP

Synchronizuj użytkowników usługi Active Directory z usługą ONLYOFFICE DocSpace za pośrednictwem protokołu LDAP

Połącz ONLYOFFICE DocSpace z usługą Active Directory lub OpenLDAP, bezpiecznie importuj użytkowników i grupy, mapuj pola kont i planuj niezawodną synchronizację.

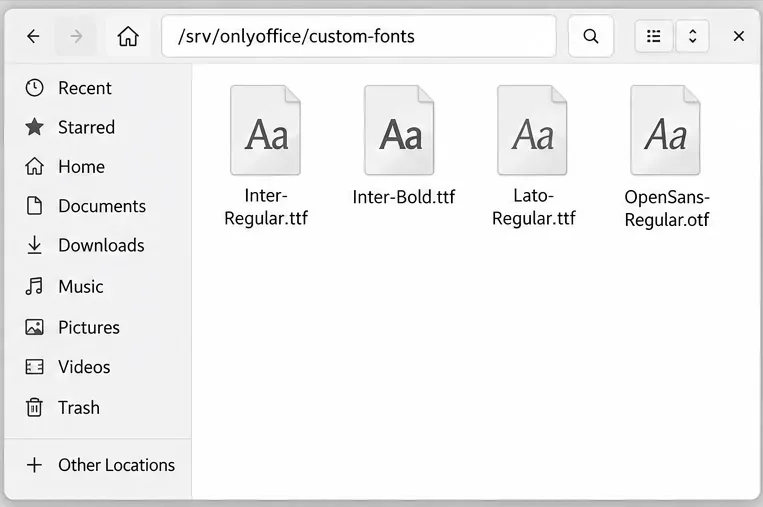
Dodawanie czcionek do serwera dokumentów ONLYOFFICE: Docker kontra Linux

Dodawanie czcionek do serwera dokumentów ONLYOFFICE: Docker kontra Linux

Zainstaluj niestandardowe czcionki w serwerze dokumentów ONLYOFFICE, porównaj trwałe instalacje Docker z kopiami bezpośrednimi, utwórz ponownie listę czcionek i zweryfikuj wynik.

Debian 12 na serwerze VPS z małą ilością pamięci RAM: Jak ograniczyć awarie MySQL spowodowane brakiem pamięci (OOM)

Debian 12 na serwerze VPS z małą ilością pamięci RAM: Jak ograniczyć awarie MySQL spowodowane brakiem pamięci (OOM)

Diagnozuj błędy OOM MySQL w systemie Debian 12, sprawdzaj limity pamięci VPS, konfiguruj wymianę oraz dostosowuj pamięć i współbieżność bazy danych, nie obiecując przy tym uniwersalnego rozwiązania.

Umieść dokumenty ONLYOFFICE w HAProxy bez przerywania edycji

Umieść dokumenty ONLYOFFICE w HAProxy bez przerywania edycji

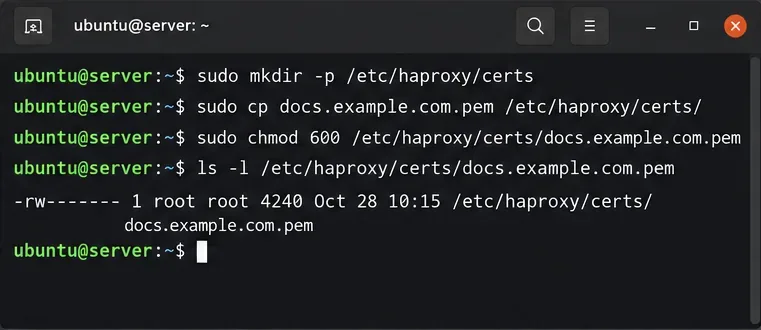
Skonfiguruj protokół HAProxy HTTPS, przekazywanie nagłówków, limity czasu WebSocket i kontrole kondycji dla dokumentów ONLYOFFICE, a następnie zweryfikuj edycję i zapisy.

Instalacja i podpisywanie niestandardowych modułów jądra w bezpiecznym rozruchu SLES 15

Instalacja i podpisywanie niestandardowych modułów jądra w bezpiecznym rozruchu SLES 15

Załaduj niestandardowy moduł jądra SLES 15 bez wyłączania funkcji Secure Boot. Dopasuj uruchomiony moduł jądra, podpisz plik .ko, zarejestruj klucz MOK i zweryfikuj ładowanie.

Bezpieczne przekazywanie dziennika systemowego SLES za pomocą rsyslog i wzajemnego protokołu TLS

Bezpieczne przekazywanie dziennika systemowego SLES za pomocą rsyslog i wzajemnego protokołu TLS

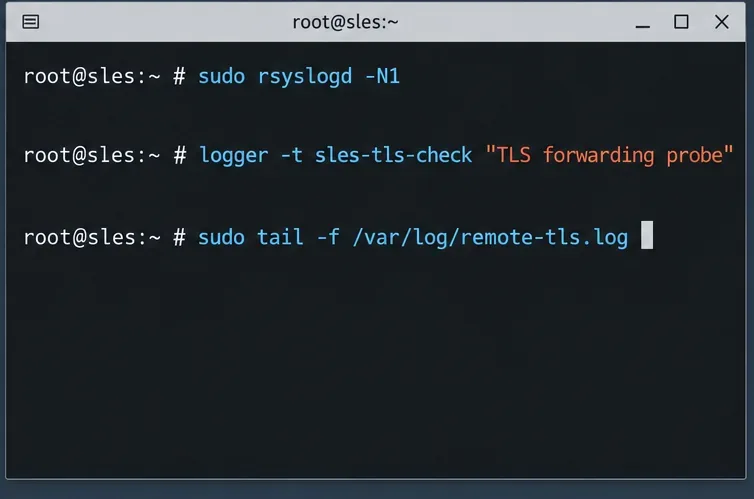
Wysyłaj logi systemu SLES do zdalnego kolektora rsyslog za pośrednictwem uwierzytelnionego protokołu TLS, z kontrolą certyfikatów, buforowaniem przerw i testami dostarczania.

Uruchamianie systemu Ubuntu Server w trybie awaryjnym: przewodnik ratunkowy krok po kroku

Uruchamianie systemu Ubuntu Server w trybie awaryjnym: przewodnik ratunkowy krok po kroku

Bezpieczna diagnostyka trybu awaryjnego Ubuntu Server. Odczytaj logi rozruchu, sprawdź montowania roota i fstab, napraw uszkodzoną jednostkę, obsłuż błędy systemu plików i zweryfikuj czysty restart.

Instrukcja krok po kroku dotycząca wzmacniania zabezpieczeń systemu Debian 12 w celu zapewnienia zgodności z CIS

Instrukcja krok po kroku dotycząca wzmacniania zabezpieczeń systemu Debian 12 w celu zapewnienia zgodności z CIS

Wzmocnij stację roboczą z systemem Debian 12 dzięki starannemu obiegowi pracy CIS Benchmark: wybierz właściwy profil, bezpiecznie stosuj poprawki, przejrzyj usługi i dostęp, skonfiguruj nftables i udokumentuj dowody.

Jak zbudować pulpit Debiana jako niezmienny system oparty na OSTree

Jak zbudować pulpit Debiana jako niezmienny system oparty na OSTree

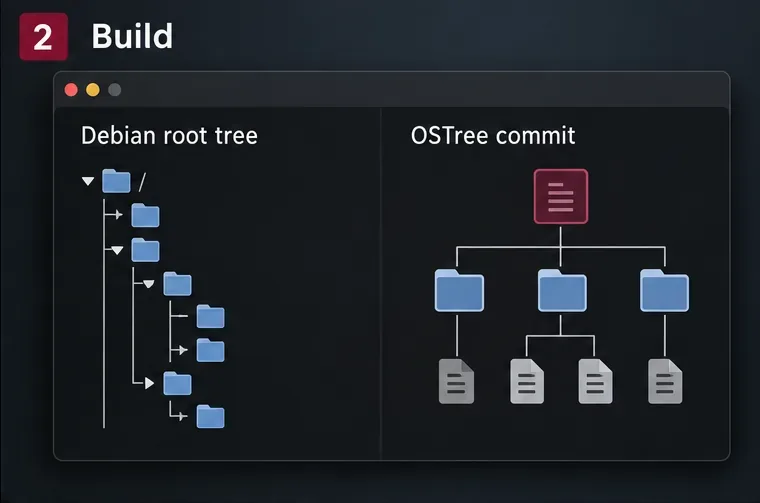
Dowiedz się, jak utworzyć i przetestować środowisko OSTree oparte na systemie Debian na maszynie wirtualnej, w tym jak przygotować drzewo systemowe, zintegrować rozruch, sprawdzić wdrożenie i wycofać zmiany.

Jak automatycznie zamontować zdalny katalog SSHFS podczas rozruchu w systemie Debian

Jak automatycznie zamontować zdalny katalog SSHFS podczas rozruchu w systemie Debian

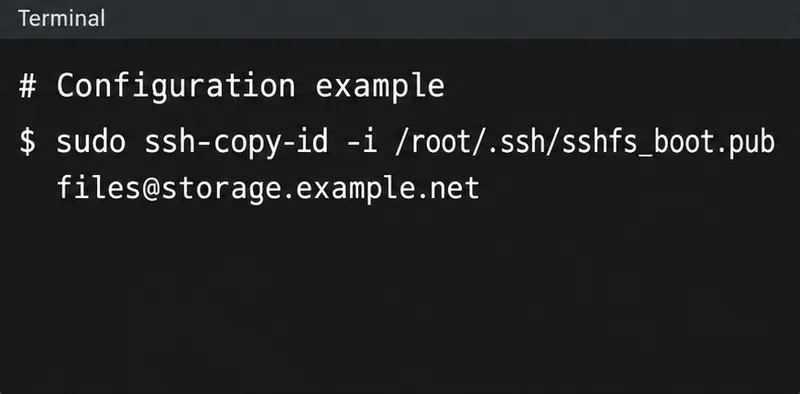
Skonfiguruj punkt rozruchowy SSHFS w Debianie z kluczami SSH, fstab i automatycznym montowaniem systemd. Obejmuje sprawdzanie restartu, uprawnień, limitów czasu i rozwiązywanie problemów.

Lista kontrolna konserwacji domu w Chicago i Illinois na październik 2026 r.: mróz, upał, rynny i przygotowanie do zimy

Lista kontrolna konserwacji domu w Chicago i Illinois na październik 2026 r.: mróz, upał, rynny i przygotowanie do zimy

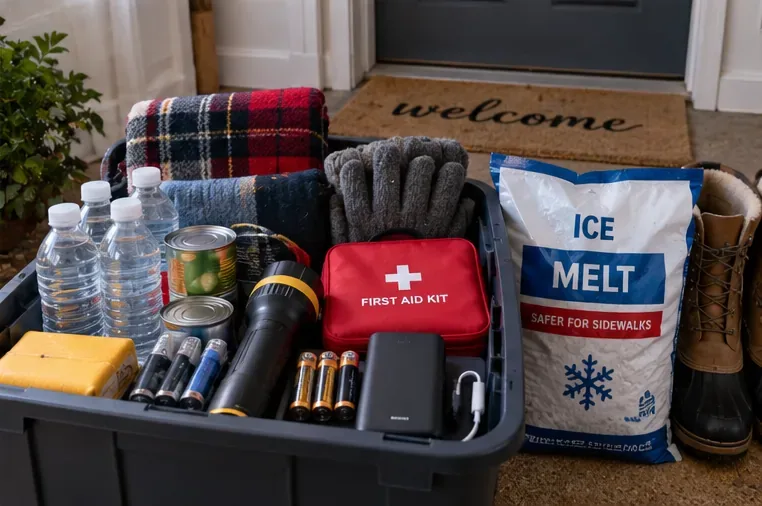
Praktyczna lista kontrolna prac konserwacyjnych w domach w Chicago i Illinois na październik 2026 r., obejmująca pierwsze przymrozki, bezpieczeństwo ogrzewania, rynny, liście, rury, najemców i przygotowanie do zimowej burzy.

Odkryj poradniki jak skonfigurować urządzenia, naprawić problemy tech i wybrać nowy smartfon lub samochód. Szczegółowe instrukcje i wskazówki od ekspertów WEBTECH 360.