Uruchom automatycznie Nextcloud Cron za pomocą timera Systemd
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Twoja witryna Nextcloud może działać normalnie, ale mimo to otrzymać słabą ocenę w zewnętrznym skanowaniu bezpieczeństwa. Typowe przyczyny to przestarzała lub wycofana z eksploatacji wersja serwera, brak nagłówka HSTS lub odwrotny serwer proxy, który ukrywa protokół HTTPS przed Nextcloud. Zacznij od aktualizacji Nextcloud, wymuś protokół HTTPS na publicznej krawędzi serwera WWW, skonfiguruj wąskie zaufanie do serwera proxy i usuń ostrzeżenia zgłaszane przez stronę administracyjną Nextcloud.
Nie ma jednego, uniwersalnego standardu „A+”. Oficjalne skanowanie bezpieczeństwa Nextcloud ocenia publicznie widoczny serwer Nextcloud, stosując znane ostrzeżenia i kontrole bezpieczeństwa, które może przeprowadzić z zewnątrz; SSL Labs ocenia konfigurację TLS. Każdą ocenę należy traktować jako wynik z określonego punktu w czasie, a nie jako dowód bezpieczeństwa serwera ani gwarancję ochrony przed nieznanymi lukami w zabezpieczeniach.
Przed zmianą ustawień zapisz, który skaner wygenerował ocenę. Oficjalne skanowanie Nextcloud zgłasza znane luki w zabezpieczeniach, wersje wycofane z eksploatacji i widoczne problemy z zabezpieczeniami. Ocena wyłącznie dla protokołu TLS może pochodzić od SSL Labs. Napraw ostrzeżenia z używanego skanera, a następnie ponownie uruchom to samo skanowanie; różne usługi stosują różne kryteria.
W ustawieniach administracji Nextcloud sprawdź wersję serwera oraz wszelkie ostrzeżenia dotyczące bezpieczeństwa lub konfiguracji. Zaktualizuj do obsługiwanej wersji Nextcloud i zainstaluj aktualne aktualizacje zabezpieczeń przed dostosowaniem nagłówków. Stara wersja może pozostać podatna na ataki, nawet jeśli skaner nagłówków zwróci ocenę A+. Jeśli aktualizacja nie jest dostępna dla Twojego pakietu instalacyjnego, skorzystaj z obsługiwanej ścieżki aktualizacji dla tego pakietu, zamiast ręcznie zastępować pliki.
Obsługuj publiczny adres URL Nextcloud przez HTTPS z ważnym certyfikatem i przekieruj niezaszyfrowany ruch HTTP do HTTPS. Przewodnik Nextcloud dotyczący wzmacniania zabezpieczeń zaleca HTTPS na serwerach produkcyjnych. Następnie dodaj protokół HTTP Strict Transport Security (HSTS) na serwerze lub serwerze proxy, który wysyła publiczną odpowiedź HTTPS. Ostrzeżenie administratora Nextcloud wymaga, aby Strict-Transport-Securitymaksymalny wiek wynosił co najmniej 15 552 000 sekund.
W przypadku Nginx dodaj dyrektywę taką jak ta do bloku aktywnego serwera TLS, zastępując nazwę hosta i zachowując resztę znanej, dobrej konfiguracji Nextcloud:
add_header Strict-Transport-Security "max-age=15552000; includeSubDomains" always;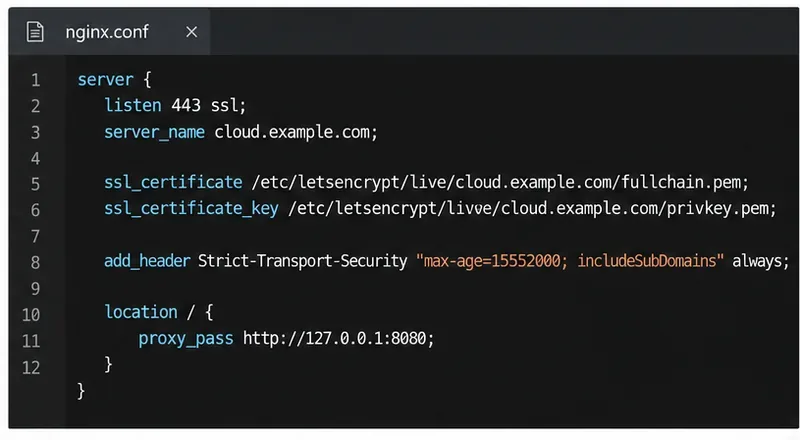
Używaj includeSubDomainstylko wtedy, gdy każda subdomena jest również dostępna przez HTTPS. Nie dodawaj opcjonalnej preloadflagi pochopnie: listy preloadu przeglądarki mogą wymagać miesięcy, aby usunąć domenę po przesłaniu. Jeśli odwrotny serwer proxy obsługuje TLS, skonfiguruj HSTS na tym publicznym serwerze proxy; ustawienie go tylko na wewnętrznym hoście Nextcloud może nie zmienić nagłówka widzianego przez skaner.
Nextcloud wysyła już podstawowe nagłówki, takie jak X-Content-Type-Options, X-Frame-Options, Referrer-Policyi X-Robots-Tagw środowisku domyślnym. Unikaj dodawania zduplikowanych lub sprzecznych wersji przed sprawdzeniem odpowiedzi. Przykładowa konfiguracja Nginx w Nextcloud pokazuje, jak obsługiwać te nagłówki z Nginx.
Jeśli serwer proxy odwrotny znajduje się przed Nextcloud, w polu . należy podać tylko rzeczywisty adres IP lub zakres sieci prywatnej tego serwera proxy trusted_proxies. Nextcloud używa przekierowanych nagłówków IP klienta tylko w przypadku zaufanych serwerów proxy; zaufanie niewłaściwym adresom może pozwolić klientom na podszywanie się pod ich pozorny adres IP i osłabianie kontroli dostępu lub logów.
Na przykład, jeśli serwer proxy kończący TLS znajduje się w 10.0.0.10, scal odpowiednie wpisy z istniejącą $CONFIGtablicą w config/config.php:
'trusted_proxies' => ['10.0.0.10'],
'overwriteprotocol' => 'https',
Ustaw overwriteprotocolna, httpsgdy TLS kończy się na serwerze proxy, a w przeciwnym razie NextCloud wykrywa wewnętrzne połączenie HTTP jako publiczne HTTP. Jeśli serwer proxy używa niestandardowego nagłówka IP z przekierowaniem, skonfiguruj forwarded_for_headersgo dokładnie tak, aby był zgodny z nim. Nie ustawiaj szerokiego zakresu zaufanych adresów, takiego jak 0.0.0.0/0. Po edycji pliku sprawdź scaloną konfigurację i przetestuj logowanie, udostępnianie i wygenerowane linki.
Otwórz ustawienia administracyjne i przejrzyj ostrzeżenia w sekcji Przegląd lub Bezpieczeństwo i konfiguracja. Zajmij się wyświetlonym ostrzeżeniem, zamiast stosować niezwiązane z nim dyrektywy wzmacniające, aby uzyskać ocenę literową.
overwriteprotocoljako zaufany serwer proxy.debugwyłączona w środowisku produkcyjnym; należy ją włączyć tylko w celu rozwiązywania konkretnych problemów, a następnie ponownie wyłączyć.Ograniczaj działania administratorów tylko allowed_admin_rangeswtedy, gdy administratorzy mają stabilne, znane zakresy adresów IP do zarządzania. Błędny zakres może uniemożliwić dostęp do funkcji administracyjnych uprawnionym administratorom. Poradnik Nextcloud dotyczący wzmacniania zabezpieczeń zaleca również wyłączenie kompresji HTTP w celu ograniczenia ryzyka naruszenia bezpieczeństwa. Sprawdź konfigurację serwera WWW lub serwera proxy, jeśli kompresja jest włączona dla stron uwierzytelnianych.
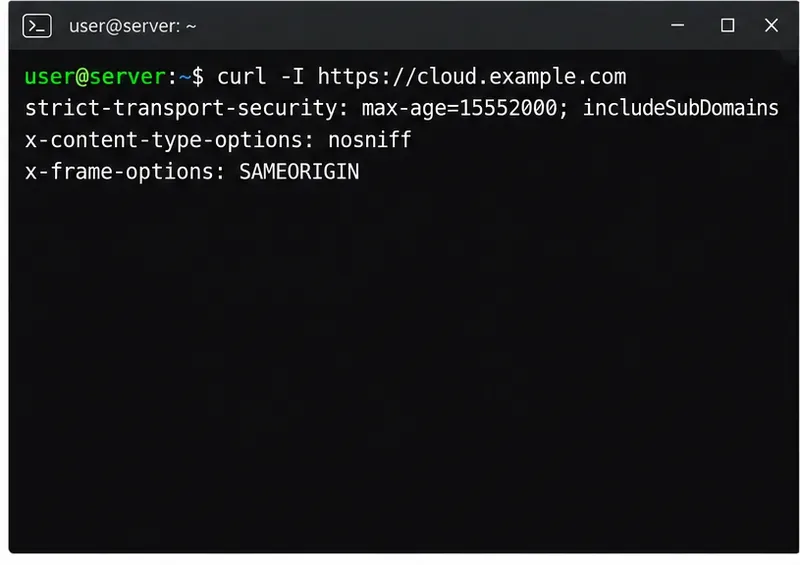
Sprawdź, co faktycznie otrzymuje zewnętrzny klient, a nie tylko to, co zawiera plik konfiguracyjny:
curl -I https://cloud.example.comSprawdź, czy odpowiedź zawiera nagłówek HSTS z zamierzonym maksymalnym wiekiem (max-age) oraz czy podstawowe nagłówki zabezpieczeń Nextcloud są obecne. Narzędzia programistyczne przeglądarki mogą wyświetlać te same nagłówki odpowiedzi. Jeśli wartości różnią się od Twojej konfiguracji, sprawdź terminator TLS, serwer proxy oraz wszelkie buforowane lub zagnieżdżone lokalizacje Nginx.
Następnie uruchom oficjalne skanowanie bezpieczeństwa Nextcloud pod kątem publicznej nazwy hosta i ponownie sprawdź ustawienia administracyjne. Skorzystaj z Qualys SSL Labs, jeśli potrzebujesz osobnej oceny i szczegółów TLS. Oficjalne skanowanie wymaga dostępnej nazwy hosta Nextcloud; nie może ono ocenić instancji tylko prywatnej z publicznego internetu.
Jeśli ocena pozostaje poniżej A+, użyj konkretnego wyniku, aby zidentyfikować warstwę odpowiedzialną za problem. Rozwiązuj problemy po kolei, sprawdź, czy NextCloud nadal działa przez publiczny adres URL i ponownie przeskanuj. Ocena A+ to przydatny sygnał konfiguracyjny, ale po zakończeniu skanowania konieczne jest stosowanie poprawek, tworzenie kopii zapasowych, kontrola dostępu i stałe monitorowanie.
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Włącz niezawodne blokowanie plików Nextcloud, wybierz odpowiedni serwer Redis lub Valkey i sprawdź, czy ostrzeżenie zostanie usunięte bez ryzyka równoczesnych zmian w plikach.
Napraw typowe błędy skanowania Nextcloud dzięki bieżącym aktualizacjom, protokołom HTTPS i HSTS, precyzyjnemu zaufaniu do odwrotnego serwera proxy i sprawdzeniu względem serwera publicznego.
Skonfiguruj Nextcloud SSE dla pamięci masowej, która tego wymaga, chroń klucze szyfrujące i zmierz wpływ transferu i procesora przed zaszyfrowaniem istniejących plików.
Połącz wyszukiwarkę plików Nextcloud z Elasticsearch, zindeksuj zawartość dokumentów i wybierz konfigurację odpowiadającą Twoim potrzebom w zakresie serwera i bezpieczeństwa.
Skonfiguruj Nextcloud tak, aby usuwał usunięte pliki po upływie określonego czasu przechowywania, niezawodnie planował zadania w tle i unikał poleceń, które usuwają śmieci każdego użytkownika.
Wykonaj bezpieczną naprawę OCC w Nextcloud, przejrzyj zmiany w bazie danych i sprawdź, dlaczego ostrzeżenie może nadal się pojawiać.
Zezwól na przesyłanie większych plików przez przeglądarkę Nextcloud, dostosowując ustawienia PHP, Nginx lub Apache, tymczasowego miejsca przechowywania i limitu czasu — i sprawdź, który limit blokuje plik.
Ustaw limit pamięci PHP, z którego faktycznie korzysta Nextcloud, uruchom ponownie odpowiednią usługę i potwierdź ustawienie 512 MB w przeglądzie administratora.
Zamontuj zgodny obiekt pamięci masowej w Nextcloud, korzystając z zaplecza S3, z odpowiednim punktem końcowym, poświadczeniami, zakresem dostępu i krokami weryfikacji.


