Strona główna
» Dzisiaj
»
Cyberatak na francuskie supermarkety: co wiemy o tym zakłóceniu
Cyberatak na francuskie supermarkety: co wiemy o tym zakłóceniu
Według stanu na 13 października 2026 r. potwierdzonym wpływem cyberataku na francuski supermarket na konsumentów są zakłócenia w działaniu chłodnictwa oraz utrata towarów łatwo psujących się w dotkniętych sklepach. Raporty opublikowane 12 października opisywały zdalne wymuszone przejście w tryb rozmrażania podłączonych agregatów chłodniczych, a temperatury w niektórych z nich sięgały nawet 50°C (122°F). Intermarché i Coopérative U potwierdziły, że dotknięte zostały sklepy; Leclerc poinformował również, że cyberatak na dostawcę sprzętu chłodniczego miał reperkusje w niektórych sklepach. Prokuratura w Paryżu wszczęła dochodzenie, a francuska agencja ds. cyberbezpieczeństwa, ANSSI, została poproszona o zbadanie incydentu. Liczba dotkniętych lokalizacji, pełna przyczyna techniczna oraz tożsamość atakujących pozostają nieznane.
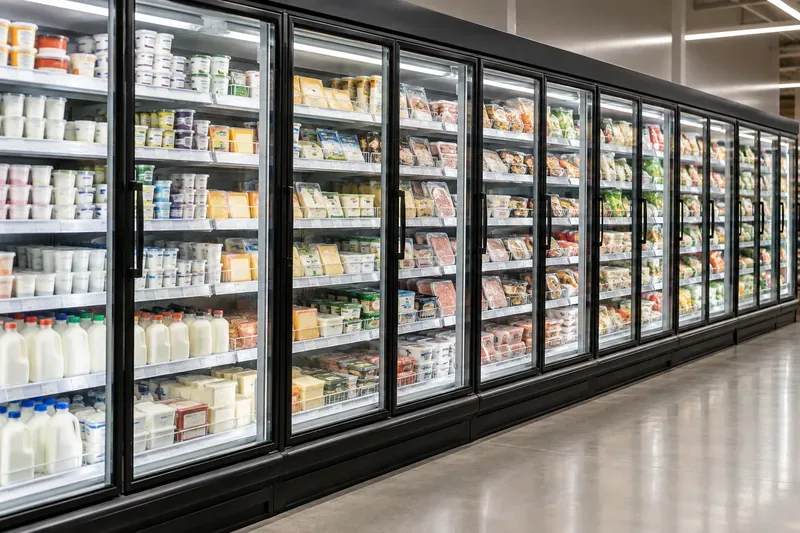
Witryny chłodnicze w supermarkecie; ta neutralna scena ilustruje sprzęt będący przyczyną zgłoszonego zakłócenia.
Co się stało
W nocy z niedzieli na poniedziałek, 11–12 października, atakujący zakłócili działanie pilotów zdalnego sterowania używanych do komercyjnych systemów chłodniczych we francuskich supermarketach. Sprzedawcy detaliczni i doniesienia prasowe donosiły o wymuszonym rozmrażaniu urządzeń, co spowodowało wzrost temperatury i psucie się żywności. Agencja Reuters poinformowała, że w niektórych urządzeniach temperatura osiągnęła 50°C i powołała się na opis paryskiego prokuratora dotyczący ataku na dużą skalę, który dotknął podłączone do sieci lodówki w kilku dużych sklepach spożywczych. Prokurator poinformował również o stratach żywności i pożarach w niektórych lokalizacjach.
Intermarché poinformowało, że dotknięte awarią placówki musiały pozbyć się świeżych i mrożonych produktów. Kierownictwo Coopérative U potwierdziło również zakłócenia w działaniu chłodnictwa w kilku sklepach. Leclerc poinformował, że cyberatak dotknął jednego z dostawców sprzętu chłodniczego, co miało konsekwencje dla systemów w kilku sklepach. Te oświadczenia wskazują, że problem nie był zwykłą usterką chłodniczą: dotyczył on zdalnego sterowania cyfrowego. Same w sobie nie dowodzą one, że systemy kasowe, płatnicze, lojalnościowe lub konta klientów w sklepach zostały naruszone.
Co jest znane, a co nie
Pytanie
Co potwierdzają dane z 13 października
Co pozostaje niejasne
Co zostało zakłócone?
Połączone sterowanie chłodzeniem i rozmrażaniem w sklepach kilku francuskich sprzedawców detalicznych.
Pełna lista dotkniętych lokalizacji, modeli i konfiguracji systemu.
Jakie były praktyczne skutki?
Zgłaszano straty żywności; sklepy, które zostały dotknięte, pozbywały się towarów łatwo psujących się i mrożonek. W niektórych obiektach odnotowano również pożary.
Ostateczna ilość utraconej żywności, koszty finansowe i czas trwania przerwy w działalności każdego sklepu.
Kto był odpowiedzialny?
Władze badały cyberatak.
Brak zweryfikowanego, publicznego przypisania do osoby, grupy lub państwa.
Czy dane klientów zostały skradzione?
Dostępne raporty dotyczące incydentów, skupiające się na operacjach chłodniczych.
W cytowanych raportach nie przedstawiono żadnych publicznych dowodów wskazujących na kradzież danych klientów lub naruszenie bezpieczeństwa systemów płatności.
Czy dostawca był zaangażowany?
Zgłoszenia powiązały uszkodzone systemy zarządzania chłodzeniem ze sprzętem lub oprogramowaniem dostarczonym przez duńską firmę Danfoss; Danfoss poinformował, że incydenty dotyczyły systemów działających na przestarzałym oprogramowaniu sprzętowym.
Dokładny punkt wejścia i to, czy ten konkretny atak był spowodowany luką w zabezpieczeniach oprogramowania, narażonym dostępem zdalnym, problemem z konfiguracją lub innym czynnikiem.
Liczba sklepów różni się w zależności od wcześniejszych raportów i może ulec zmianie w miarę inspekcji sprzętu przez firmy. Agencja Reuters podała, że Intermarché poinformowało o awarii agregatów chłodniczych w 150 sklepach przez około sześć godzin; inne źródła podawały szersze dane, obejmujące placówki Intermarché i Netto. Należy traktować wszelkie dane jako tymczasowe, dopóki detaliści lub inspektorzy nie opublikują ostatecznych danych.
Dlaczego systemy chłodnicze mogą stać się zagrożeniem cybernetycznym
Nowoczesne urządzenia chłodnicze często zawierają czujniki i sterowniki cyfrowe, które śledzą temperaturę i umożliwiają upoważnionym technikom zdalne monitorowanie lub regulację ustawień. Zdalny dostęp może pomóc sklepom w zarządzaniu sprzętem w wielu lokalizacjach, ale łączy również operacje fizyczne z oprogramowaniem, sieciami, uprawnieniami i procesami konserwacji. W przypadku niewłaściwego użycia konta zdalnego zarządzania lub podłączonego systemu, działanie cyfrowe może mieć konsekwencje fizyczne: żywność się nagrzewa, urządzenia niespodziewanie przestają działać lub personel musi zamknąć gablotę i sprawdzić stan zapasów.
To problem z zakresu technologii operacyjnej. Technologia operacyjna (OT) oznacza systemy cyfrowe, które monitorują lub kontrolują urządzenia w świecie fizycznym. Ten incydent pokazuje, dlaczego organizacje powinny traktować sterowanie budynkami i chłodnictwem jako część swojego programu cyberbezpieczeństwa. Nie dowodzi on jednak, że wszystkie podłączone systemy chłodnicze są niebezpieczne, ani że domowe lodówki lub urządzenia zwykłych konsumentów są narażone na ten sam problem.
Co kupujący powinni teraz zrobić
Przed podróżą sprawdź konkretny sklep. Skorzystaj z oficjalnej strony sklepu, aplikacji lub kanału obsługi klienta, aby uzyskać lokalne informacje o otwarciu, produktach lub usługach. Raporty nie oznaczają zamknięcia sklepu w całym kraju ani zakłóceń w jego działalności.
Postępuj zgodnie z informacjami o produktach. Jeśli sprzedawca ogłosi wycofanie lub wycofanie produktu, postępuj zgodnie z instrukcjami dotyczącymi konkretnego produktu, partii i dat. Nie zakładaj, że dotyczy to każdego produktu chłodzonego sprzedawanego we Francji.
Zachowaj standardowe środki ostrożności dotyczące bezpieczeństwa żywności. Jeśli kupiłeś produkt z wyraźnie uszkodzonego stoiska lub otrzymałeś bezpośrednie powiadomienie o problemie, nie próbuj go, aby ocenić, czy jest bezpieczny. Zachowaj opakowanie i dowód zakupu oraz skontaktuj się ze sprzedawcą lub odpowiednią służbą bezpieczeństwa żywności w celu uzyskania wskazówek.
Nie rozpowszechniaj niepotwierdzonych twierdzeń. Incydent z lodówką nie dowodzi, że dane karty, konta lojalnościowego lub dane osobowe zostały skradzione. Przed zmianą hasła lub podjęciem innych kroków związanych z kontem, poproś sprzedawcę o bezpośrednie powiadomienie.
Francuska agencja ochrony konsumentów, DGCCRF, wyjaśnia, dlaczego zachowanie ciągłości łańcucha chłodniczego jest ważne i udostępnia wskazówki dla konsumentów na swojej stronie poświęconej utrzymaniu ciągłości łańcucha chłodniczego . Te ogólne porady stanowią przydatny kontekst; nie oznaczają one, że konkretny produkt lub sklep został dotknięty tym incydentem.
Co muszą ustalić sprzedawcy detaliczni i dostawcy
Śledczy i operatorzy będą musieli zrekonstruować sposób uzyskania zdalnego dostępu, zidentyfikować systemy i wersje oprogramowania sprzętowego, które zostały ujawnione, oraz ustalić, czy nieautoryzowane polecenia dotarły do sterowników chłodniczych bezpośrednio, czy poprzez warstwę zarządzania. Będą musieli również potwierdzić, czy inne sklepy lub kraje korzystały z tej samej podatnej konfiguracji. Publiczne dowody dostępne 13 października nie rozstrzygnęły jeszcze tych kwestii.
Danfoss poinformował agencję Reuters, że incydenty dotyczyły systemów z przestarzałym oprogramowaniem sprzętowym i poinformował o wydaniu aktualizacji zabezpieczeń usuwających luki. Ma to znaczenie dla konserwacji i narażenia na atak, ale nie stanowi pełnego raportu kryminalistycznego ani dowodu na to, że konkretna luka była pierwotną drogą dostępu w każdym sklepie. Sprzedawcy detaliczni powinni stosować zalecane przez dostawców poprawki za pomocą kontrolowanych procedur, przeglądać konta dostępu zdalnego, zachowywać dzienniki i weryfikować temperatury fizyczne po przywróceniu systemów. Odłączenie sterownika może zakłócić normalny monitoring, dlatego firmy powinny koordynować działania z wykwalifikowanymi technikami chłodnictwa i służbami reagowania na incydenty, zamiast improwizować zmiany na czynnym sprzęcie.
ANSSI już wcześniej zachęcało organizacje z sektora spożywczego do przygotowania się na incydenty cybernetyczne i problemy z ciągłością działania. Zestaw ćwiczeń kryzysowych dla sektora rolno-spożywczego z czerwca 2026 r. to ogólne wytyczne dotyczące gotowości, a nie raport o incydencie dotyczącym tych supermarketów. Podkreśla on wartość przećwiczonego procesu decyzyjnego, komunikacji i planów ciągłości działania w przypadku zakłóceń technologicznych wpływających na działalność sektora spożywczego.
Czego nie zweryfikowano
Według stanu na 13 października cytowane raporty nie zidentyfikowały atakujących ani nie ustaliły motywu. Nie potwierdziły, że był to atak ransomware, naruszenie danych ani operacja o charakterze politycznym. Zgłoszenia dotyczące problemów z cyberbezpieczeństwem w sklepach spożywczych w innych częściach Europy nie powinny być automatycznie traktowane jako część tej samej kampanii; związek wymaga dowodów. Raporty wskazujące dostawcę sprzętu również nie powinny być interpretowane jako dowód na to, że to właśnie on spowodował atak: śledczy muszą ustalić, w jaki sposób systemy były konfigurowane, konserwowane i uzyskiwano do nich dostęp.
Na co zwrócić uwagę dalej
Oświadczenia prokuratury paryskiej, czyli ANSSI, na temat śledztwa i jego zakresu.
Aktualizacje sprzedawców detalicznych identyfikujące sklepy, produkty lub działania klientów, których to dotyczy.
Porada techniczna od dostawcy sprzętu opisująca wersje produktu, których dotyczy problem, oraz sprawdzone sposoby rozwiązania problemu.
Potwierdzenie, czy problem dotyczył również innych krajów lub powiązanych systemów.
Wyjaśnienia oparte na dowodach w kwestii ujawniania danych, usług płatniczych i wszelkich szerszych zakłóceń.
Praktyczny wniosek dla kupujących jest prosty: zgłoszono atak na systemy sterowania chłodniami w supermarketach, w wyniku którego doszło do strat żywności w dotkniętych sklepach. Sprawdź komunikaty lokalnych sprzedawców detalicznych i postępuj zgodnie z wytycznymi dotyczącymi konkretnych produktów. Dopóki władze lub firmy nie opublikują bardziej zweryfikowanych ustaleń, atakujący, dokładna ścieżka dostępu, ostateczna liczba sklepów i wszelkie szersze skutki dla danych klientów powinny być traktowane jako nieznane.
Status zgłoszenia: informacje sprawdzono 13 października 2026 r. Niniejszy artykuł odzwierciedla wczesne publiczne zgłoszenia; szczegóły mogą ulec zmianie w miarę postępów weryfikacji przez sprzedawców detalicznych i dochodzenia.