Bezzałogowy statek powietrzny: jak działa i do czego służy?
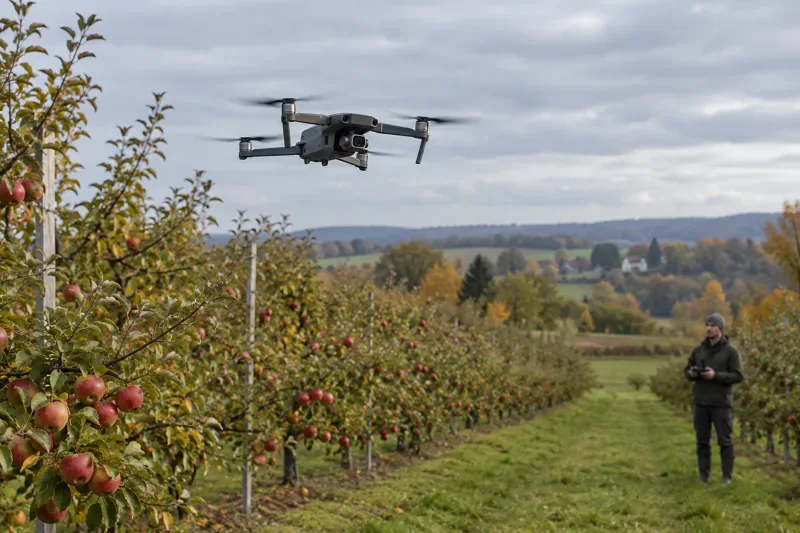
Czym jest bezzałogowy statek powietrzny i jak działa? Poznaj budowę drona, jego zastosowania oraz podstawowe zasady bezpiecznego lotu w Polsce.
Powiadomienie o naruszeniu danych może być niepokojące, zwłaszcza gdy zostanie wysłane SMS-em lub e-mailem i będzie wymagało szybkiego działania. Zacznij od jednego spokojnego pytania: jakie informacje zostały ujawnione i co ktoś może z nimi zrobić? Naruszenie oznacza, że dane zostały ujawnione lub uzyskano do nich dostęp bez autoryzacji; nie dowodzi to automatycznie, że ktoś zalogował się na Twoje konto lub użył Twojej tożsamości. Najlepszym rozwiązaniem jest zestaw zweryfikowanych faktów, zabezpieczone konta i jasny plan postępowania w przypadku ujawnienia informacji finansowych lub tożsamości.
Wykonaj poniższe kroki w kolejności: zweryfikuj powiadomienie, sprawdź, co wiadomo o Twoim adresie e-mail, zabezpiecz konta, które udostępniają ujawnione dane uwierzytelniające, i podejmij dalsze działania w zależności od rodzaju danych. Niniejszy przewodnik odzwierciedla wytyczne dla konsumentów w USA, sprawdzone 26 września 2026 r. Poszczególne firmy mogą wydawać dodatkowe instrukcje dotyczące własnych incydentów.
Jeśli firma twierdzi, że Twoje dane zostały wykradzione, nie loguj się za pomocą linku ani numeru telefonu z wiadomości. Otwórz aplikację firmy lub wpisz adres strony internetowej, który już znasz, a następnie poszukaj powiadomienia na swoim koncie lub skontaktuj się z pomocą techniczną za pośrednictwem zaufanego kanału. Federalna Komisja Handlu (FTC) udziela tej samej praktycznej porady w przypadku nieoczekiwanych wiadomości: skontaktuj się z firmą za pośrednictwem strony internetowej lub numeru telefonu, o którym wiesz, że jest prawdziwy.
Przeczytaj powiadomienie dotyczące usługi, której dotyczy problem, daty zdarzenia, kategorii informacji, których dotyczy problem, oraz kroków zalecanych przez firmę. Powiadomienie może informować o ujawnieniu adresu e-mail, hasła, numeru telefonu, danych płatności, numeru ubezpieczenia społecznego lub innych informacji. Dane te zmieniają odpowiedź. Zachowaj powiadomienie i jego datę na wypadek, gdybyś później musiał skontaktować się z firmą, bankiem, ubezpieczycielem lub instytucją rządową.
Zachowaj ostrożność, jeśli wiadomość nakłania Cię do natychmiastowego działania, prosi o podanie hasła lub kodu jednorazowego, żąda płatności lub przekierowuje na nieznaną stronę. Prawdziwe powiadomienie o naruszeniu nie oznacza, że każda kolejna wiadomość jest wiarygodna. Jeśli powiadomienie może być prawdziwe, skontaktuj się z organizacją niezależnie i zapytaj, czy to ona wysłała alert. Nie odpowiadaj, podając dane osobowe, ani nie udzielaj dzwoniącemu zdalnego dostępu do swojego urządzenia.
Możesz wyszukać adres e-mail w Have I Been Pwned , usłudze wyszukiwania naruszeń, która raportuje, czy adres pojawia się w zebranych przez nią zbiorach danych o naruszeniach. W sekcji FAQ wyjaśniono, że wyszukiwanie naruszeń nie wyświetla haseł powiązanych z adresem. Użyj tego jako wskazówki, a nie jako pełnego audytu bezpieczeństwa. Strona „brak wyników” nie może potwierdzić, że Twoje dane nigdy nie zostały ujawnione: naruszenie może być nowe, nie zostało zgłoszone publicznie lub nie jest uwzględnione w usłudze. Niektóre wrażliwe incydenty nie są również publicznie wyszukiwalne.
Wprowadź tylko adres e-mail, który chcesz sprawdzić. Nie wklejaj hasła na stronie wyszukiwania włamań, w wiadomościach ani w formularzach, które twierdzą, że mogą „potwierdzić” ujawnienie. Jeśli chcesz sprawdzić, czy hasło zostało ujawnione, skorzystaj z narzędzi bezpieczeństwa wbudowanych w zaufany menedżer haseł lub postępuj zgodnie z oficjalnymi instrukcjami usługi; bezpieczniejszym rozwiązaniem w przypadku ujawnionego hasła jest zastąpienie go nowym, unikalnym.
Następnie zaloguj się do usługi, której dotyczy problem, otwierając jej aplikację lub znaną stronę internetową. Sprawdź ostatnią aktywność logowania, urządzenia, adresy e-mail i numery telefonów pomocniczych, połączone aplikacje oraz alerty bezpieczeństwa, jeśli usługa je oferuje. Na kontach e-mail sprawdź również nieznane reguły lub filtry przekierowywania. Nieznane sesje, zmieniony adres odzyskiwania, wiadomości, których nie wysłałeś, lub nieoczekiwane powiadomienia o zresetowaniu hasła to silniejsze sygnały, że ktoś mógł uzyskać dostęp do samego konta. Sam wykaz naruszeń nie stanowi dowodu przejęcia konta.
Jeśli ujawnione dane zawierają hasło, zmień je w usłudze, której dotyczył wyciek, i wszędzie tam, gdzie go ponownie użyłeś. Zacznij od swojego głównego konta e-mail, ponieważ poczta elektroniczna często kontroluje resetowanie haseł do innych usług. Następnie zabezpiecz konta finansowe, operatora komórkowego, w chmurze, w sklepach i na portalach społecznościowych, które mają to samo hasło. Jeśli każde konto ma już inne hasło, a powiadomienie informuje, że żadne hasło nie zostało ujawnione, rutynowa zmiana hasła wszędzie może wydłużyć czas pracy, nie rozwiązując konkretnego problemu.
Utwórz inne, długie hasło dla każdego konta. Renomowany menedżer haseł może generować i przechowywać unikalne dane uwierzytelniające, dzięki czemu nie musisz ich wszystkich pamiętać. Aktualne Wytyczne NIST dotyczące tożsamości cyfrowej, SP 800-63B, wersja 4, stanowią, że usługi nie powinny wymagać arbitralnej, okresowej zmiany hasła; powinny wymagać zmiany w przypadku dowodów na jego naruszenie. W przypadku hasła ujawnionego lub ponownie użytego, zmień je natychmiast. W przypadku kont, które nie zostały objęte naruszeniem i mają unikalne dane uwierzytelniające, skoncentruj się na uwierzytelnianiu wieloskładnikowym (MFA), ustawieniach odzyskiwania i podejrzanej aktywności, zamiast zmieniać hasła w kalendarzu.
Włącz uwierzytelnianie wieloskładnikowe (MFA) dla kont e-mail, finansowych, komórkowych i innych ważnych kont, gdy jest ono dostępne. MFA wymaga dodatkowego potwierdzenia tożsamości poza hasłem, takiego jak autoryzacja uwierzytelniającego, klucz bezpieczeństwa, klucz dostępu lub kod jednorazowy. Preferuj klucz dostępu, klucz bezpieczeństwa lub inną metodę odporną na phishing, jeśli usługa ją oferuje. CISA zaleca, aby w miarę możliwości stosować uwierzytelnianie wieloskładnikowe odporne na phishing, i wskazuje na autoryzację z dopasowaniem numeru jako skuteczniejsze rozwiązanie awaryjne niż niepotwierdzony monit push. Jeśli jedyną opcją jest weryfikacja za pomocą wiadomości SMS, nadal dodaje ona warstwę wykraczającą poza hasło, ale chroni również numer telefonu i proces odzyskiwania. Zapoznaj się z wytycznymi CISA dotyczącymi uwierzytelniania wieloskładnikowego, aby poznać kompromisy.
Po zmianie hasła skorzystaj ze strony bezpieczeństwa usługi, aby wylogować się z innych sesji i usunąć urządzenia lub podłączone aplikacje, których nie rozpoznajesz. Sprawdź, czy dane odzyskiwania nadal należą do Ciebie i zapisz kody zapasowe w bezpiecznym miejscu, poza telefonem. Jeśli nie możesz uzyskać dostępu do konta, skorzystaj z oficjalnej procedury odzyskiwania konta oferowanej przez usługodawcę. Jeśli zauważysz nieautoryzowaną aktywność finansową, natychmiast skontaktuj się z bankiem lub wystawcą karty, korzystając z numeru podanego na karcie lub w oficjalnej aplikacji.
| Informacje podane w zawiadomieniu | Co robić dalej | Przydatny znak, że podjąłeś działanie |
|---|---|---|
| Adres e-mail lub nazwa użytkownika | Spodziewaj się bardziej przekonujących prób phishingu. Zabezpiecz konto e-mail, używaj unikalnych haseł i nie ufaj niechcianym linkom do resetowania. | Możesz zalogować się za pomocą znanej aplikacji lub witryny, a szczegóły odzyskiwania nadal będą Twoje. |
| Hasło lub odpowiedź bezpieczeństwa | Zmień go w usłudze, której dotyczy problem, i wszędzie tam, gdzie był ponownie używany. Przejrzyj aktywne sesje i połączone aplikacje. | Nowe hasło jest unikalne, a nieznane sesje zostały wylogowane. |
| Informacje bankowe, dotyczące karty lub płatności | Zadzwoń do banku lub wystawcy karty pod zaufany numer, przejrzyj ostatnie transakcje i zapytaj, czy konto lub karta powinny zostać wymienione. | Rozpoznajesz aktywność lub kwestionujesz i dokumentujesz wszystko, czego nie rozpoznajesz. |
| Numer ubezpieczenia społecznego lub dane identyfikacyjne | Skorzystaj z IdentityTheft.gov , aby uzyskać spersonalizowane procedury odzyskiwania. Rozważ zamrożenie kredytu w każdym z trzech krajowych biur kredytowych. | Jeśli zdecydujesz się na zamrożenie, otrzymasz potwierdzenie z każdego biura, że zamrożenie jest stosowane. |
| Informacje o zdrowiu lub ubezpieczeniu | Skontaktuj się z ubezpieczycielem lub dostawcą usług, korzystając z jego oficjalnych danych kontaktowych i zapytaj, jak zgłosić podejrzane roszczenia lub zmiany na koncie. | Wiesz, gdzie zgłosić nieznaną reklamację, zmianę polisy lub rachunek. |
W Stanach Zjednoczonych zamrożenie kredytu jest bezpłatne i może utrudnić komuś otwarcie nowego konta kredytowego na Twoje nazwisko. Nie blokuje ono wszystkich rodzajów oszustw, takich jak obciążenia istniejącej karty płatniczej, i może być konieczne tymczasowe zniesienie zamrożenia przy ubieganiu się o kredyt. Federalna Komisja Handlu (FTC) wyjaśnia, czym różnią się zamrożenia i alerty o oszustwach. Jeśli podejrzewasz kradzież tożsamości, strona IdentityTheft.gov może pomóc w opracowaniu planu odzyskiwania; nie musisz czekać na powiadomienie o naruszeniu, aby skorzystać z jej wskazówek.
Szukaj konkretnych zmian, a nie obietnicy, że naruszenie będzie można cofnąć. Powinieneś wiedzieć, która usługa była objęta naruszeniem i jakie kategorie danych zostały wymienione; czy zastąpiłeś ujawnione lub ponownie użyte hasła; czy włączyłeś uwierzytelnianie wieloskładnikowe (MFA), jeśli to możliwe; oraz czy usunąłeś sesje lub połączone aplikacje, których nie rozpoznałeś. Sprawdź aktywność banku i karty pod kątem transakcji, których nie możesz wyjaśnić. Jeśli dane osobowe zostały ujawnione, zdecyduj, czy zamrożenie kredytu lub alert o oszustwie są odpowiednie dla Twojej sytuacji i sprawdź status bezpośrednio w biurach informacji.
Zachowaj powiadomienie, odpowiedź firmy, numery spraw oraz notatki dotyczące połączeń lub transakcji spornych. Regularnie sprawdzaj aktywność konta i wyciągi, zwłaszcza po powiadomieniu dotyczącym danych finansowych lub tożsamości. Jeśli pojawią się nowe komunikaty o resetowaniu hasła, nieznane loginy, nieautoryzowane obciążenia lub konta, których nie otwierałeś, przestań traktować to zdarzenie jako problem wymagający jedynie powiadomienia: skontaktuj się z dostawcą usług lub bankiem, którego dotyczy problem, i skorzystaj z procedur odzyskiwania danych opisanych na stronie IdentityTheft.gov.
Publiczne wyszukiwanie poczty e-mail sprawdza jedynie rekordy dostępne dla danej usługi; nie jest w stanie przejrzeć wszystkich prywatnych baz danych ani przewidzieć, czy ktoś wykorzysta informacje w niewłaściwy sposób. Prawidłowe wyszukiwanie nie stanowi dowodu na to, że nie jesteś narażony na ataki, a dopasowanie nie stanowi dowodu na to, że atakujący zalogował się na Twoje konto. Podobnie, monitorowanie zdolności kredytowej może pomóc Ci zauważyć pewne zmiany, ale nie zapobiega próbom wykorzystania ujawnionych danych. Resetowanie hasła chroni przyszłe logowania z użyciem tych danych; nie pozwala ono usunąć kopii informacji, które zostały już ujawnione.
Aby uzyskać federalne wskazówki dotyczące konsumentów i standardów, należy zacząć od kroków FTC po naruszeniu danych , wytycznych CISA „Secure Our World” oraz wytycznych NIST SP 800-63B Revision 4 dotyczących haseł. W przypadku ujawnienia danych ubezpieczenia społecznego lub tożsamości należy skorzystać z procedur dotyczących utraty lub kradzieży informacji dostępnych na stronie IdentityTheft.gov . Narzędzia te zmniejszają ryzyko i pomagają w organizacji odzyskiwania danych, ale właściwe działania następcze zależą od treści powiadomienia i Twoich obserwacji na kontach.
Wskazówki sprawdzono 26 września 2026 r. Ustawienia zabezpieczeń i bazy danych naruszeń ulegają zmianom, dlatego należy korzystać z aktualnej strony pomocy i panelu konta każdego dostawcy, aby poznać dokładne instrukcje.
Czym jest bezzałogowy statek powietrzny i jak działa? Poznaj budowę drona, jego zastosowania oraz podstawowe zasady bezpiecznego lotu w Polsce.
Najnowsze zapowiedzi Apple obejmują HomeView, Apple TV 4K, HomePod mini 2 i inteligentne akcesoria domowe. Zobacz, co zostało ogłoszone, co jest dostępne, a co pozostaje zależne od regionu lub oprogramowania.
Dowiedz się, kto może kwalifikować się do rozszerzonego zwrotu FTC w ramach Amazon Prime, jak działają płatności do kwietnia 2027 r., gdzie sprawdzić status i jak unikać oszustw.
Apple TV 4K 2026 pojawi się 13 listopada w cenie 299 dolarów. Porównaj prędkość procesora A19, sztuczną inteligencję Siri, dźwięk przestrzenny HomePoda, kompatybilność i czy warto dokonać aktualizacji.
Cyberatak zakłócił działanie systemów chłodniczych we francuskich supermarketach, powodując straty żywności. Oto, co zostało potwierdzone, co pozostaje nieznane i na co klienci powinni zwrócić uwagę.
Porównaj koszty ładowania, paliwa, konserwacji, finansowania i posiadania pojazdów elektrycznych w okresie inflacji, aby sprawdzić, kiedy samochód elektryczny faktycznie pozwala zaoszczędzić pieniądze.
Dowiedz się, w jaki sposób Tether (USDT) utrzymuje powiązanie z dolarem, co stanowi zabezpieczenie stablecoina, jak działa wykup oraz jakie są ryzyka związane z rezerwami, wymianą i przelewami.
Sprawdź nadchodzące daty wypłat z tytułu Ubezpieczeń Społecznych, potwierdzone kwoty za 2026 r., status COLA za 2027 r. i dowiedz się, jak zweryfikować swój spersonalizowany depozyt.
Budzik STENGRÖNSKA z IKEA oferuje bezprzewodowe ładowanie telefonu, trzy alarmy, regulowane oświetlenie oraz odczyt temperatury i wilgotności. Przed zakupem sprawdź kompatybilność, moc i dostępność.
Dowiedz się, co produkuje Micron Technology, w jaki sposób pamięć HBM, pamięć DRAM dla serwerów i pamięć NAND obsługują systemy AI oraz jak stwierdzić, czy pamięć jest rzeczywistym wąskim gardłem wydajności.







