Strona główna
» Porady PC
»
Dlaczego system Windows identyfikuje losowe aplikacje jako zagrożenia
Dlaczego system Windows identyfikuje losowe aplikacje jako zagrożenia
Niektórzy właściciele komputerów z systemem Windows obudzili się na początku tego tygodnia i odkryli, że ich komputery nagle zaczęły otrzymywać wiadomości spamowe ostrzegające program Windows Defender o nowym „narzędziu hakerskim” o nazwie WinRing0. Choć ostrzeżenia te są z pewnością alarmujące, istnieje prawdopodobieństwo, że Twój komputer nie jest faktycznie atakowany — przynajmniej na razie. Nie oznacza to jednak, że należy ignorować ostrzeżenia.
Dlaczego WinRing0 zaczął aktywować program Windows Defender
Problem z tego typu losowymi alertami polega na tym, że nie zawsze wiadomo, na czym polega zagrożenie ani dlaczego Defender uznaje je za zagrożenie. W przypadku WinRing0 przyczyną był błąd w oprogramowaniu na poziomie jądra, który wcześniej powiązano z niebezpiecznym złośliwym oprogramowaniem (jak donosił BleepingComputer).
Zasadniczo dostęp na poziomie jądra oznacza, że WinRing0 ma dostęp do podstawowych komponentów i zasobów systemu operacyjnego. To ryzykowne ryzyko, jeśli uda się w jakiś sposób wykorzystać to oprogramowanie. Wszystko wskazuje na to, że WinRing0 jest głównym czynnikiem wpływającym na sposób działania złośliwego oprogramowania SteelFox i uzyskiwanie przez nie dostępu do zainfekowanych systemów.
Nawet jeśli podjąłeś wysiłek zwiększenia bezpieczeństwa swojego komputera z systemem Windows za pomocą programu Defender, złośliwe oprogramowanie, takie jak SteelFox, nadal może wykorzystać lukę w zabezpieczeniach WinRing0, aby ominąć Twoje zabezpieczenia.
Innym dużym problemem oprogramowania typu WinRing0 jest to, że ma tendencję do przedostawania się do wielu różnych programów. Tak jest w przypadku najnowszego ostrzeżenia programu Windows Defender, które według serwisu The Verge jest częścią wielu popularnych aplikacji do sterowania wentylatorami komputerów, w tym Fan Control, o której wspominano kilka lat temu.
Wygląda na to, że program Windows Defender wyświetla ostrzeżenie również wtedy, gdy zainstalowane jest oprogramowanie monitorujące innych firm, w tym Libre Hardware Monitor, MSI Afterburner , SteelSeries Engine, Razer Synapse, OmenMon itp.
To nie jest zaskakujące.
Ogólny wpływ tego zjawiska na oprogramowanie monitorujące, takie jak Afterburner i Fan Control, jest jasny. Jeśli firma Microsoft nie zapewni tym aplikacjom możliwości dostępu do uprawnień niskiego poziomu w przyszłości, instalując i używając którejkolwiek z nich, narażasz swoje bezpieczeństwo na ogromne ryzyko.
Jednakże ruch ten nie jest całkowicie nieoczekiwany. Ubiegłoroczny ogromny incydent CrowdStrike miał tragiczne konsekwencje dla wielu firm, w tym dla niektórych przedsiębiorstw z branży opieki zdrowotnej. Od czasu tego incydentu na Microsoft wywierano ogromną presję, aby usuwał luki w zabezpieczeniach, które nie powinny istnieć, jak np. ta, której WinRing0 używał do uzyskiwania dostępu do uprawnień na poziomie jądra.
Nie jest jasne, dlaczego Microsoft tak długo zwlekał z zajęciem się WinRing0. Nie oznacza to jednak, że oprogramowanie, które z niej korzysta, jest całkowicie bezużyteczne. Jeśli chcesz, nadal możesz z nich korzystać. Jednak bardzo prawdopodobne jest, że postępując w ten sposób narażasz swój system na ryzyko.
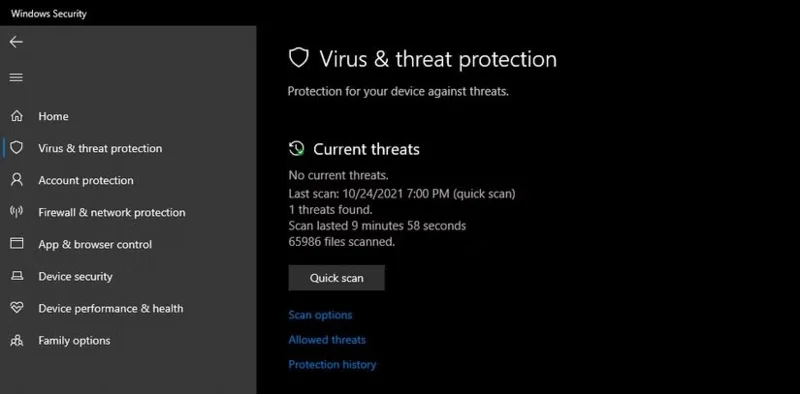
Uruchom skanowanie programu Windows Defender w ustawieniach zabezpieczeń systemu Windows
Niestety, rozwiązanie istnieje, ale szanse na powodzenie są bardzo małe. Według komentarzy na GitHub, luka w zabezpieczeniach WinRing0 została załatana. Jednak uzyskanie akceptacji i podpisania tej wersji przez Microsoft jest mało prawdopodobne, ponieważ społeczność open source, która za nią stoi, nie wierzy, że ma wystarczające środki, aby zmusić Microsoft do podpisania najnowszej wersji. Bez podpisu Microsoftu nie będzie można zainstalować tego programu w systemie Windows.
Jedyną alternatywą jest to, aby każdy z twórców aplikacji stworzył własne oprogramowanie umożliwiające dostęp do uprawnień na poziomie jądra. Jest to jednak kosztowne przedsięwzięcie, na które wielu z nich nie może sobie pozwolić. Nawet jeśli to zrobią, prawdopodobnie będzie to wiązało się z dodatkowymi kosztami dla użytkowników oprogramowania w postaci zakupu oprogramowania.
Jeśli używasz któregokolwiek z wyżej wymienionych programów monitorujących lub jeśli zauważysz, że program Windows Defender ostrzega Cię o WinRing0 w systemie, to prawdopodobnie na razie nie masz się czym martwić. Lepiej jednak dmuchać na zimne, zwłaszcza jeśli chodzi o oprogramowanie z dostępem z poziomu jądra, jak w tym przypadku.