Dołącz klienta Pardus do Active Directory za pomocą realmd
W przypadku Pardusa 25 zacznij od aplikacji Pardus Domain Joiner, jeśli Twoja organizacja ją wdrożyła i dokumentuje jej ustawienia; Pardus wymienia to narzędzie jako graficzną opcję dołączania lub usuwania komputera z domeny. Jeśli potrzebujesz powtarzalnej procedury, skorzystaj z poniższego schematu pracy w terminalu: skonfiguruj DNS i czas, zainstaluj pakiety realmd/SSSD dostępne dla Twojej wersji Pardusa, znajdź domenę, a następnie dołącz do niej za pomocą autoryzowanego konta. W tym przykładzie użyto fikcyjnej domeny DNS ad.example.comi konta o nazwie joinadmin. Zastąp oba wartościami swojej organizacji. Procedura jest odpowiednia dla klienta Pardusa, który może połączyć się z istniejącym kontrolerem domeny usługi Active Directory systemu Windows; nie tworzy ona domeny ani nie stosuje automatycznie wszystkich zasad grupy systemu Windows.
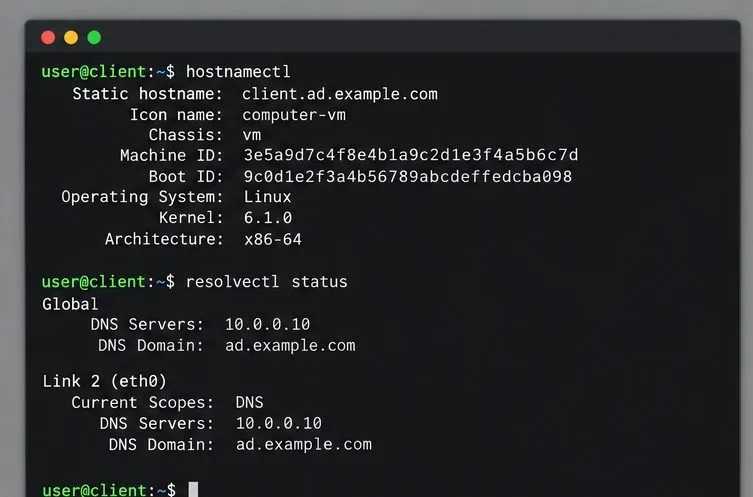
Ilustrujący widok terminala przedstawiający sprawdzanie nazwy hosta i resolvera przed dołączeniem do przykładowej domeny.
Sprawdź, czy Pardus może znaleźć domenę
Przed zmianą konfiguracji tożsamości komputera upewnij się u administratora, że masz uprawnienia do dołączania komputerów oraz że nazwa urządzenia i docelowa jednostka organizacyjna (OU) są zgodne z polityką organizacji. Dołączenie do domeny powoduje utworzenie lub użycie konta komputera w usłudze Active Directory. Jeśli jest to zarządzana stacja robocza produkcyjna, najpierw użyj komputera testowego.
Podłącz klienta do sieci organizacji lub sieci VPN, która może dotrzeć do kontrolerów domeny. Skonfiguruj klienta tak, aby korzystał z serwerów DNS Active Directory organizacji. Publiczny DNS może rozpoznawać zwykłe witryny, nie lokalizując wewnętrznych usług LDAP i Kerberos, więc sam dostęp do internetu nie wystarczy. Sprawdź nazwę systemu, resolver i zegar:
hostnamectl
resolvectl status
timedatectl status
Na przykład, klient o nazwie clientmoże używać 10.0.0.10jej jako serwera DNS i odbierać ad.example.comjako domeny wyszukiwania. Zamiast kopiować te przykłady, poproś dział IT o poprawne wartości. Synchronizuj zegar ze źródłem czasu w swojej organizacji; uwierzytelnianie Kerberos może się nie powieść, gdy zegary klienta i kontrolera domeny różnią się. Unikaj ręcznej edycji wygenerowanych plików resolvera, gdy zarządza nimi NetworkManager lub ustawienia sieciowe Pardus.
Zainstaluj narzędzia do przyłączania domen
W notatkach do wydania Pardus 25 wymieniono Pardus Domain Joiner jako aplikację do integracji z usługą Active Directory systemu Windows, a katalog aplikacji Pardus opisuje graficzne narzędzie do dołączania/usuwania domen. Jeśli korzystasz z graficznego interfejsu użytkownika, otwórz Centrum oprogramowania Pardus, wyszukaj Pardus Domain Joiner i postępuj zgodnie z instrukcjami swojej organizacji. Publiczne odnośniki potwierdzają przeznaczenie narzędzia, ale nie dokumentują dokładnych nazw pól ani interfejsu każdej wersji; nie należy zakładać, że opcje są identyczne we wszystkich wersjach.
Trasa CLI służy realmddo wykrywania i rejestrowania maszyny, adclioperacji domenowych oraz do obsługi SSSD (System Security Services Daemon) w celu wyszukiwania tożsamości i uwierzytelniania. Te nazwy pakietów są udokumentowane dla systemów z rodziny Debian, ale dostępność pakietów może się różnić w zależności od wersji i repozytorium Pardusa. W Pardusa należy najpierw zaktualizować indeks pakietów i sprawdzić, czy pakiety są oferowane przez skonfigurowane repozytoria:
Przed potwierdzeniem zapoznaj się z proponowanymi zmianami w menedżerze pakietów. Jeśli pakiet jest niedostępny, zatrzymaj się i sprawdź repozytoria Pardus oraz dokumentację wydania lub skontaktuj się z administratorem systemu. Nie dodawaj repozytorium niepowiązanej dystrybucji, aby wymusić instalację.
Krok pakietu instaluje komponenty wykrywania i SSSD, jeśli znajdują się one w skonfigurowanych repozytoriach Pardus.
Odkryj i dołącz do domeny Active Directory
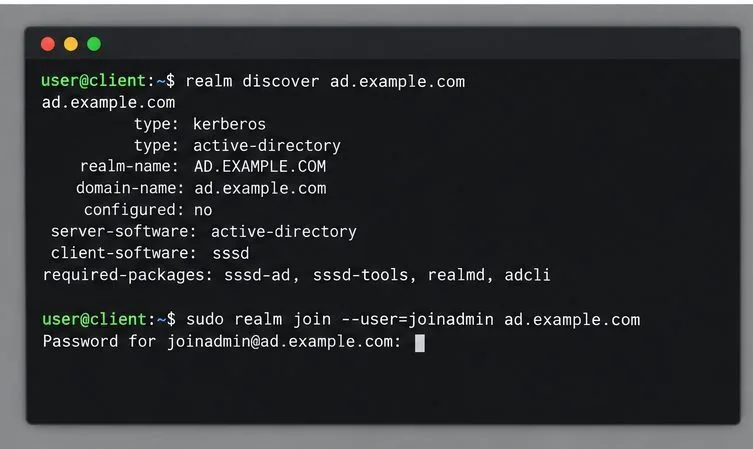
Przed próbą rejestracji uruchom wykrywanie domeny:
sudo realm -v discover ad.example.com
Pomyślny wynik identyfikuje domenę jako Active Directory, pokazuje obszar Kerberos (zazwyczaj pisany wielkimi literami, np. AD.EXAMPLE.COM) i może identyfikować SSSD jako oprogramowanie klienckie. Jeśli wyszukiwanie się nie powiedzie, przerwij tutaj. Sprawdź rekordy DNS i łączność z administratorem, zamiast próbować losowo wpisać domenę lub zakodować na stałe adres IP kontrolera domeny.
Po pomyślnym wykryciu, dołącz do konta z uprawnieniami delegowanymi do dodawania tego komputera. Polecenie wyświetla monit o podanie hasła bez zapisywania go w historii powłoki:
sudo realm join --user=joinadmin ad.example.com
Hasło do konta należy wprowadzać tylko w monicie. Nie należy dodawać hasła --passwordani wklejać go do polecenia, zgłoszenia ani zrzutu ekranu. Pomyślne dołączenie zazwyczaj powoduje powrót do powłoki bez komunikatu o powodzeniu. Jeśli administrator wymaga konkretnej jednostki organizacyjnej (OU) lub nazwy komputera, realm joinprzed dołączeniem należy zapytać o zatwierdzone opcje; domyślne ustawienie może nie być zgodne z polityką firmy.
Funkcja Discovery powinna zidentyfikować usługę Active Directory zanim polecenie join poprosi o podanie hasła autoryzowanego konta.
Zweryfikuj komputer i przetestuj logowanie do usługi AD
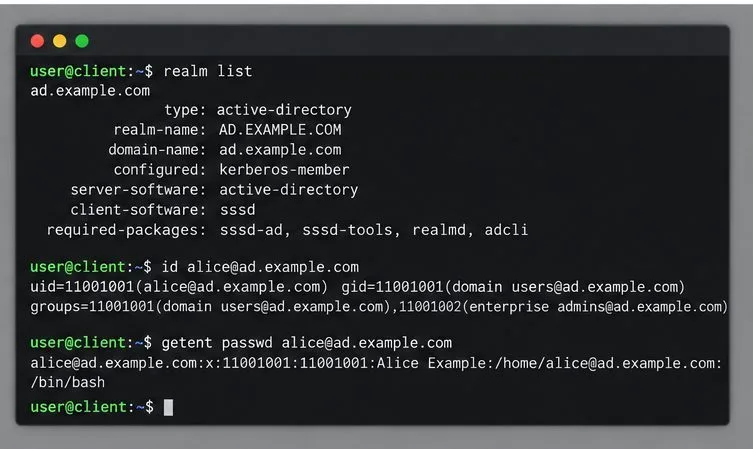
Najpierw sprawdź członkostwo:
realm list
Domena powinna być skonfigurowana, z Active Directory jako oprogramowaniem serwerowym. Następnie poproś SSSD o wyszukanie znanego użytkownika testowego po pełnej nazwie:
id alice@ad.example.com
getent passwd alice@ad.example.com
Zastąp je aliceprawdziwym kontem z uprawnieniami do logowania. Zwrócony UID, lista grup i rekord passwd wskazują, że system może rozpoznać konto; same w sobie nie dowodzą one, że logowanie na pulpicie lub zasady dostępu działają. Przetestuj interaktywne logowanie, używając formatu konta określonego przez administratora, zazwyczaj username@ad.example.com. Zachowaj lokalne konto administratora dostępne do momentu potwierdzenia logowania do domeny i dostępu do odzyskiwania.
Tworzenie katalogu domowego i logowanie do pulpitu zależą od wersji Pardusa, menedżera wyświetlania i konfiguracji PAM/SSSD. Nie zakładaj, że katalog domowy użytkownika usługi Active Directory jest tworzony automatycznie: sprawdź to za pomocą kontrolowanego konta testowego lub poproś administratora o skonfigurowanie i przetestowanie wymaganego modułu sesji. Podobnie, członkostwo w domenie nie daje automatycznie sudouprawnień administratora lokalnego.
Tego typu sprawdzenia mają na celu potwierdzenie przynależności do domeny i przeszukiwania katalogów. W celu zweryfikowania zasad obowiązujących na stacji roboczej nadal wymagany jest rzeczywisty test logowania.
Jeśli dołączenie się nie powiedzie
„Nie znaleziono domeny” lub przekroczenie limitu czasu wykrywania: sprawdź, czy Pardus korzysta z wewnętrznego DNS usługi AD, czy nazwa domeny jest jego nazwą DNS i czy klient może połączyć się z kontrolerem domeny. Poproś dział IT o potwierdzenie wymaganych rekordów DNS i dostępu do zapory sieciowej.
Błędy Kerberos lub zegara: przed ponowieniem próby porównaj je timedatectl statusze źródłem czasu organizacji i popraw synchronizację czasu.
Odmowa uwierzytelnienia lub dostępu: sprawdź, czy konto, do którego chcesz dołączyć, jest autoryzowane i czy zamierzony obiekt komputerowy nie koliduje z istniejącym obiektem lub ograniczeniem jednostki organizacyjnej.
Dołączenie zakończone sukcesem, ale wyszukiwanie/logowanie nieudane: sprawdź realm liststatus SSSD za pomocą systemctl status sssd; journalctl -u sssdw przypadku komunikatów diagnostycznych. Postępuj zgodnie z lokalną polityką IT przed zmianą reguł dostępu SSSD, PAM lub danych uwierzytelniających w pamięci podręcznej.