Strona główna
» Jak
»
Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST
Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST
W przypadku typowej stacji roboczej lub serwera SLES 15, który wymaga użytkowników i loginów obsługiwanych przez usługę Active Directory, należy użyć modułu YaST User Logon Managementi wybrać Microsoft Active Directory do identyfikacji i uwierzytelniania; jest to ścieżka SUSE oparta na SSSD. Na przykład, w tym przewodniku użyto fikcyjnego hosta o nazwie linux01i domenie ad.example.com. Ma to zastosowanie, gdy klient może połączyć się z usługami DNS i czasu w usłudze Active Directory, a użytkownik posiada autoryzowane poświadczenie rejestracji komputera.
Ta procedura jest zgodna z podręcznikiem SUSE SLES 15 SP7 Security and Hardening Guide. Wcześniejsze pakiety Service Pack mogą mieć inne ekrany YaST lub szczegóły pakietu, dlatego należy skorzystać z podręcznika odpowiadającego zainstalowanemu pakietowi Service Pack. Jeśli Twoje wymagania wymagają obsługi protokołu NTLM lub relacji zaufania między lasami, SUSE identyfikuje oddzielny moduł Windows Domain Membership, oparty na Winbind, jako bardziej odpowiedni.
Przed dołączeniem: sprawdź DNS, czas i tożsamość hosta
Odkrywanie w usłudze Active Directory opiera się na rekordach DNS, a uwierzytelnianie Kerberos na dokładnym zegarze. Skieruj klienta SLES na serwer DNS, który może rozpoznać domenę Active Directory i jej kontrolery domeny; w typowej konfiguracji oznacza to użycie serwera DNS usługi Active Directory zamiast publicznego resolvera. Zsynchronizuj klienta ze źródłem czasu zatwierdzonym dla Twojej domeny.
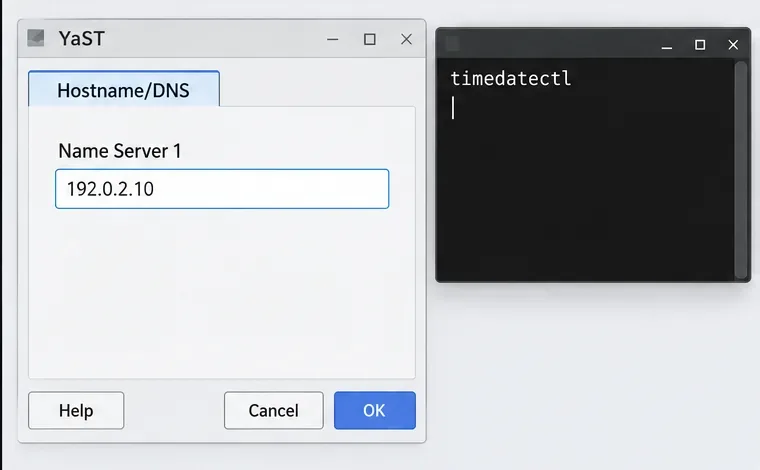
YaST Hostname/DNS pokazuje pole Serwera Nazw 1 z przykładowym adresem, obok terminala wyświetlającego timedatectl. To ilustracja interfejsu, a nie przechwycony wynik konfiguracji.
W YaST otwórz Network Settings, wybierz Hostname/DNSi ustaw Name Server 1adres serwera DNS usługi AD. Adres na ilustracji jest jedynie symbolem zastępczym. Następnie sprawdź nazwę hosta lokalnego i status czasu:
hostname
timedatectl status
Porównaj nazwę komputera z nazwą zarejestrowaną w usłudze Active Directory (AD). Jeśli się różnią, okno dialogowe dołączania w systemie SUSE wyświetli odpowiednie AD hostnamepole. Nie wyłączaj zapory sieciowej jako skrótu do wykrywania; poproś zespół sieciowy o zezwolenie na wymagany ruch między klientem a kontrolerem domeny zgodnie z zasadami obowiązującymi w Twojej organizacji. System SUSE ostrzega również, że nazwy kończące się na .localmogą kolidować z funkcją multicast DNS, więc sprawdź swoją konfigurację DNS, jeśli jest to Twój sufiks domeny.
Wybierz moduł SSSD i dodaj domenę AD
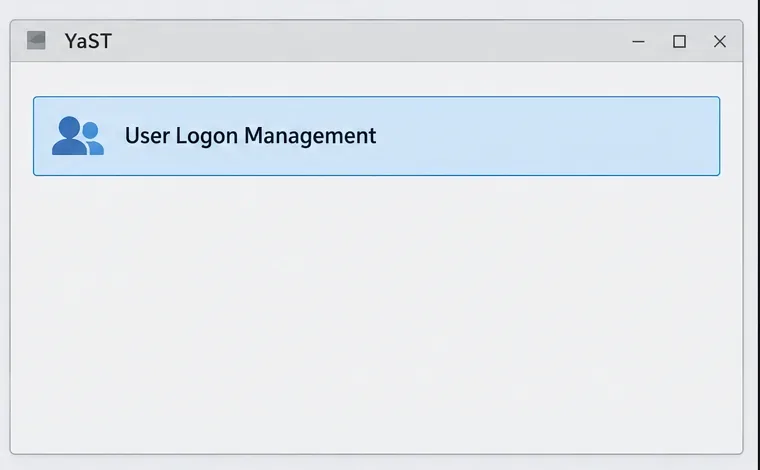
W YaST otwórz User Logon Management. Nie wybieraj Windows Domain Membershiptej procedury: SUSE dokumentuje ten moduł jako oparty na Winbind, podczas gdy User Logon Management to opcja oparta na SSSD i jest zazwyczaj preferowana w przypadku uwierzytelniania w usłudze Active Directory.
Wybór modułu YaST podświetla opcję Zarządzanie logowaniem użytkowników. Jest to ilustracja interfejsu, a nie przechwycony wynik konfiguracji.
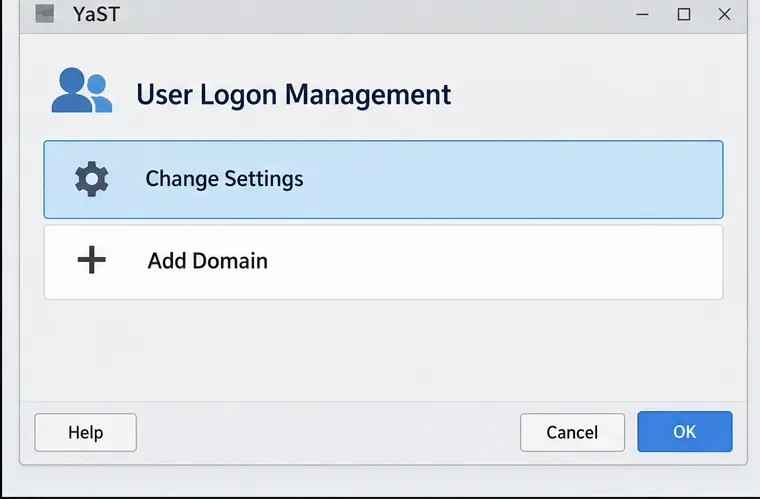
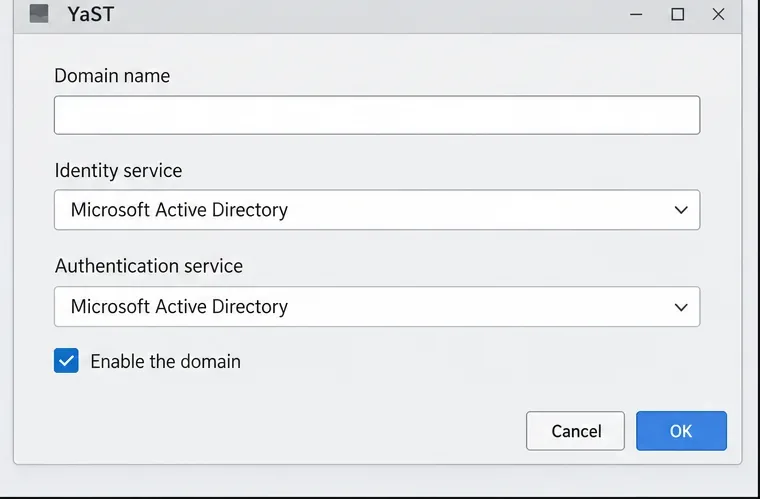
Otwórz Change Settings, wybierz Add Domaini wprowadź nazwę DNS domeny, np ad.example.com. . Ustaw usługę tożsamości i usługę uwierzytelniania na Microsoft Active Directoryi upewnij się, że Enable the domainsą zaznaczone.
Ekran zarządzania logowaniem użytkownika wyświetla opcje Zmień ustawienia i Dodaj domenę. Jest to ilustracja interfejsu, a nie przechwycony wynik konfiguracji.W oknie dialogowym Dodaj domenę widoczny jest wybrany Microsoft Active Directory do identyfikacji i uwierzytelniania, z zaznaczoną opcją Włącz domenę. Jest to ilustracja interfejsu, a nie przechwycony wynik konfiguracji.
Zachowaj pozostałe ustawienia domyślne, chyba że Twoje środowisko wymaga konkretnej nazwy hosta usługi Active Directory lub stałej listy kontrolerów domeny. Jeśli automatyczne wykrywanie DNS nie jest odpowiednie, wprowadź nazwy hostów kontrolerów domeny dostarczone przez zespół ds. usługi Active Directory. Zaznacz, OKaby program YaST mógł zainstalować brakujące oprogramowanie i sprawdzić, czy kontroler jest dostępny.
Zarejestruj hosta i włącz logowanie domenowe
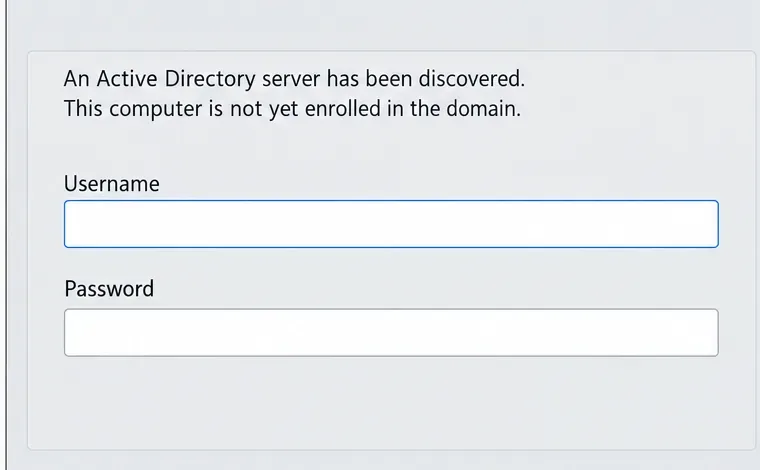
Gdy YaST zgłosi wykrycie serwera AD, ale komputer nie jest jeszcze zarejestrowany, wprowadź autoryzowane konto rejestracyjne i hasło. Udokumentowany dialog SUSE korzysta z konta administratora AD. Postępuj zgodnie z zatwierdzoną przez zespół ds. katalogów procedurą rejestracji komputerów i nigdy nie podawaj hasła w skrypcie ani artykule. Jeśli dialog nie wykryje serwera, wróć do sprawdzania nazw DNS i hostów przed ponowieniem próby.
W oknie dialogowym rejestracji pojawia się komunikat informujący o wykryciu serwera Active Directory i puste pola nazwy użytkownika i hasła. To ilustracja interfejsu, a nie przechwycony wynik konfiguracji.
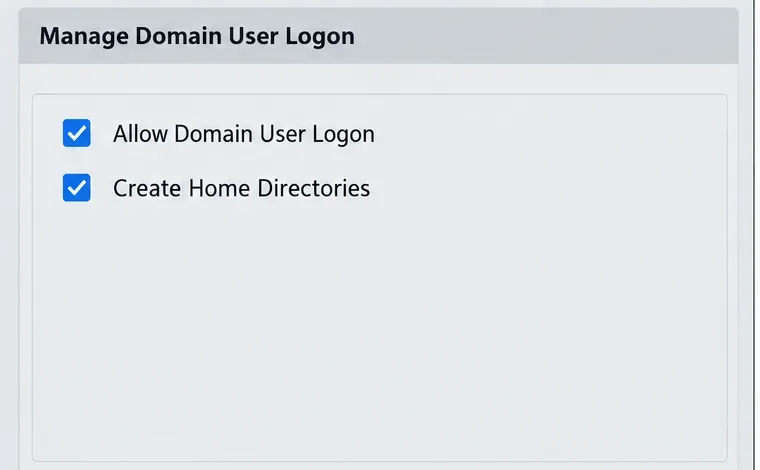
Po rejestracji włącz Allow Domain User Logon. Zdecyduj, czy włączyć, Create Home Directorieszgodnie z polityką serwera dotyczącą danych użytkownika. Spowoduje to utworzenie lokalnych katalogów domowych dla użytkowników usługi Active Directory przy pierwszym logowaniu; jest to przydatne w przypadku komputera, który powinien zachować lokalne dane domowe, ale nie tworzy ani nie zarządza kontem użytkownika w usłudze Active Directory.
Zarządzanie logowaniem użytkowników domeny pokazuje opcje Zezwalaj na logowanie użytkowników domeny i Utwórz katalogi domowe. Jest to ilustracja interfejsu, a nie przechwycony wynik konfiguracji.
Jeśli usługa AD udostępnia już atrybut każdego użytkownika UnixHomeDirectory, należy sprawdzić, czy jest on wypełniony i dostępny zgodnie z wymaganiami projektu katalogu. Gdy klient potrzebuje ścieżki zapasowej, należy użyć Service Options> Name switch> Extended Optionsdo skonfigurowania fallback_homedir, na przykład /home/%u. SUSE dokumentuje, że ścieżka zapasowa jest używana, gdy ścieżka usługi AD nie jest podana; override_homedirzamiast tego priorytet ma wartość klienta. Wybierz jedną opcję dopiero po sprawdzeniu zasad dotyczących katalogu domowego.
Rozszerzone opcje przełącznika nazwy pokazują, że fallback_homedir jest ustawiony na /home/%u. To ilustracja interfejsu, a nie przechwycony wynik konfiguracji.
Zapisz ustawienia i przejrzyj podsumowanie konfiguracji. Jeśli system korzysta również z Samby, wybierz opcję nadpisania konfiguracji Samby tylko wtedy, gdy taka integracja jest zamierzona; jest to niezależne od włączenia logowania użytkownika opartego na SSSD.
Zweryfikuj SSSD, wyszukiwanie użytkownika i logowanie Kerberos
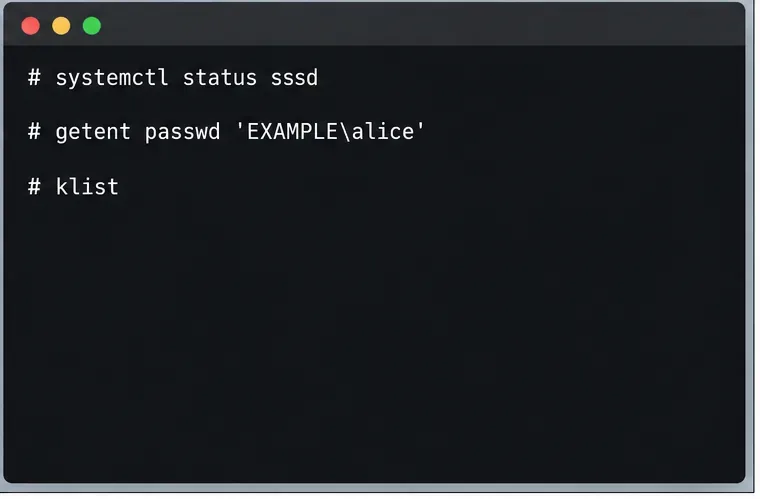
Sprawdź, czy SSSD jest aktywne, a następnie wyślij zapytanie do prawdziwego konta domeny, używając formatu nazwy zatwierdzonego dla Twojej domeny. W tym przykładzie zastąp EXAMPLEi alicekrótką nazwą domeny i istniejącym kontem testowym:
Terminal wyświetla polecenia umożliwiające sprawdzenie usługi SSSD, wyszukanie przykładowego użytkownika domeny i inspekcję pamięci podręcznej biletów Kerberos. Jest to ilustracja interfejsu, a nie przechwycony wynik konfiguracji.
systemctl status sssd
getent passwd 'EXAMPLE\alice'
Zwrócony wpis passwd potwierdza, że NSS może rozpoznać konto; sam w sobie nie dowodzi, że użytkownik może uwierzytelniać się lub uzyskiwać dostęp do aplikacji. Przetestuj interaktywne logowanie z danymi domenowymi, korzystając z udokumentowanego formularza DOMAIN_NAME\USER_NAMEw konsoli lub menedżerze wyświetlania. Po zalogowaniu klistsprawdź, czy sesja ma bilet Kerberos.
Jeśli SSSD działa, ale wyszukiwanie użytkownika się nie powiedzie, sprawdź ponownie pełną nazwę domeny, serwer DNS, nazwę hosta oraz ustawienia tożsamości i uwierzytelniania w YaST. Jeśli wyszukiwanie działa, ale logowanie się nie powiedzie, sprawdź, czy konto jest włączone, jego hasło jest prawidłowe i czy klient może połączyć się z kontrolerem domeny. Zakończ dopiero po zalogowaniu się uprawnionego użytkownika testowego, potwierdzeniu oczekiwanego zachowania katalogu domowego i dalszym działaniu wymaganych usług serwera.