Strona główna
» Porady PC
»
Jak uruchomić jednocześnie Ubuntu 24.04 i Windows 11 z włączoną funkcją BitLocker
Jak uruchomić jednocześnie Ubuntu 24.04 i Windows 11 z włączoną funkcją BitLocker
Tak, Ubuntu 24.04 LTS i Windows 11 mogą współistnieć, a system Windows zachowuje ochronę BitLocker, ale bezpieczna metoda instalacji zależy od układu dysku. Jeśli masz drugi dysk fizyczny dla Ubuntu, możesz zazwyczaj pozostawić dysk Windows zaszyfrowany i zainstalować Ubuntu na tym drugim dysku. Jeśli oba systemy operacyjne muszą współdzielić jeden dysk, udokumentowana ścieżka instalacji firmy Canonical wymaga wyłączenia BitLockera i umożliwienia systemowi Windows odszyfrowania danych, zanim instalator Ubuntu zmieni układ tego dysku.
To rozróżnienie ma znaczenie: zawieszenie funkcji BitLocker to nie to samo, co jej wyłączenie. Zawieszony dysk jest nadal zaszyfrowany, a traktowanie go jako odszyfrowanego może skutkować niebezpiecznym lub zablokowanym instalatorem. Poniższe instrukcje są zgodne z dokumentacją instalatora Ubuntu Desktop 24.04 LTS i wytycznymi firmy Microsoft, dostępnymi na dzień 9 października 2026 r.; dokładne etykiety oprogramowania układowego i instalatora różnią się w zależności od komputera.
Czy można pozostawić funkcję BitLocker włączoną przez cały czas instalacji?
Na oddzielnym dysku fizycznym – zazwyczaj tak. Dokumentacja instalacyjna Ubuntu wyraźnie oferuje oddzielny, niezaszyfrowany dysk, gdy BitLocker uniemożliwia instalację obok woluminu Windows. System Windows zachowuje swój zaszyfrowany BitLockerem dysk C:; Ubuntu używa innego dysku. Zmiany w rozruchu mogą nadal powodować, że system Windows poprosi o klucz odzyskiwania.
Na współdzielonym dysku fizycznym nie należy tego zakładać. Canonical twierdzi, że instalator Ubuntu z przewodnikiem nie jest w stanie wiarygodnie sprawdzić zaszyfrowanej instalacji systemu Windows i zainstalować jej równolegle. Aby zapoznać się z udokumentowanym procesem na współdzielonym dysku, należy całkowicie odszyfrować system Windows, zainstalować Ubuntu, a następnie zdecydować, czy dana edycja systemu Windows i urządzenie mogą ponownie włączyć szyfrowanie. Ponowne szyfrowanie nie jest gwarantowane w każdej konfiguracji. Zobacz artykuł Canonical
BitLocker podczas instalacji Ubuntu .
Sytuacja
Zalecana ścieżka instalacji
Implikacja BitLockera
Dwa fizyczne dyski wewnętrzne; dostępny jest odpowiedni drugi dysk
Zainstaluj Ubuntu tylko na drugim dysku; przed zatwierdzeniem zmian sprawdź model i pojemność dysku
Windows C: może pozostać zaszyfrowany
Jeden dysk wewnętrzny, Windows i Ubuntu muszą go współdzielić
Utwórz kopię zapasową, odszyfruj system Windows, utwórz miejsce, skorzystaj z opcji przewodnika 24.04, gdy będzie dostępna
Funkcja BitLocker jest tymczasowo wyłączona. Sprawdź, czy później będzie można ją ponownie włączyć.
Nigdy nie wolno wyłączać maszyny zarządzanej pracą ani szyfrowania
Uzyskaj autoryzację IT i oddzielny zatwierdzony dysk lub skorzystaj z maszyny wirtualnej/WSL
Nie omijaj korporacyjnych zasad szyfrowania
Co należy sprawdzić przed wymianą dysku?
1. Znajdź klucz odzyskiwania i potwierdź stan szyfrowania
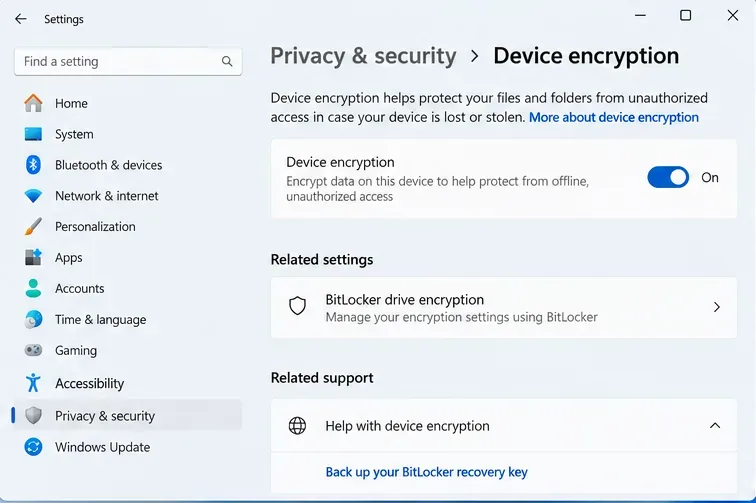
W systemie Windows 11 otwórz Ustawienia > Prywatność i zabezpieczenia > Szyfrowanie urządzenia, jeśli ta opcja istnieje. System Windows Home może korzystać z szyfrowania urządzeń na obsługiwanym sprzęcie, natomiast zarządzanie szyfrowaniem dysków za pomocą funkcji BitLocker jest dostępne w wersjach Pro, Enterprise i Education. Wyszukaj opcję Zarządzaj funkcją BitLocker , jeśli dostępny jest klasyczny panel sterowania. Zwróć uwagę na to, które woluminy są zaszyfrowane.
Utwórz kopię zapasową 48-cyfrowego klucza odzyskiwania w miejscu, w którym będzie on dostępny bez konieczności uruchamiania komputera. W przypadku wielu urządzeń osobistych firma Microsoft zapewnia dostęp do klucza odzyskiwania za pośrednictwem konta Microsoft powiązanego z komputerem; urządzenia w miejscu pracy lub szkole mogą przechowywać klucze w organizacji. Dopasuj identyfikator klucza odzyskiwania wyświetlany na ekranie odzyskiwania do zapisanego rekordu klucza. Postępuj zgodnie z
instrukcjami firmy Microsoft dotyczącymi znajdowania klucza odzyskiwania funkcji BitLocker . Nie kontynuuj, jeśli nie możesz odzyskać klucza.
Ustawienia szyfrowania urządzenia w systemie Windows 11 pokazują włączone szyfrowanie i link do informacji o kluczu odzyskiwania. Przed zmianą ustawień rozruchu sprawdź stan swojego systemu i zapisz rzeczywisty klucz odzyskiwania.
2. Utwórz kopię zapasową plików i zidentyfikuj dyski fizyczne
Skopiuj ważne pliki systemu Windows do niezależnego magazynu i sprawdź, czy możesz je otworzyć. Klucz odzyskiwania odblokowuje zaszyfrowany wolumin, ale nie zastępuje kopii zapasowej plików. Miej pod ręką nośnik odzyskiwania systemu Windows i sprawną ładowarkę.
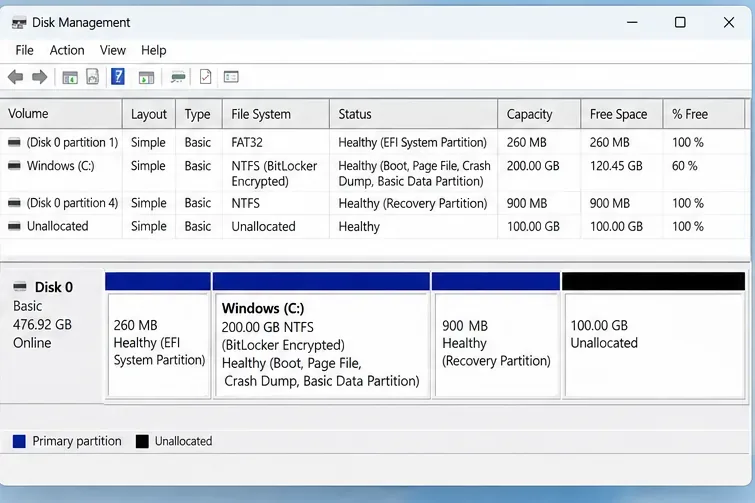
Otwórz Zarządzanie dyskami (naciśnij Windows + R , Enter diskmgmt.msc). Zapisz numer dysku Windows, pojemność, partycję systemową EFI, wolumin C: i partycję odzyskiwania. Jeśli masz dwa dyski fizyczne, zidentyfikuj drugi na podstawie pojemności i modelu. Numery dysków i nazwy w systemie Linux, takie jak [ brakuje nazwy /dev/nvme0n1], mogą ulec zmianie; sprawdź urządzenie podczas instalacji.
W przypadku metody współdzielenia dysku, należy dążyć do zapewnienia co najmniej 25 GB miejsca na dane (minimum instalatora Ubuntu); przydzielenie około 50–80 GB lub więcej to praktyczna sugestia planowania dla aplikacji i plików osobistych, a nie wymóg Canonical. Należy zachować wystarczającą ilość wolnego miejsca w systemie Windows na aktualizacje.
Zarządzanie dyskami rozróżnia wolumin systemu operacyjnego Windows, partycje EFI i odzyskiwania oraz nieprzydzieloną przestrzeń. Zidentyfikuj właściwy dysk fizyczny, zamiast polegać wyłącznie na jego literze dysku.
3. Czy Twój komputer korzysta z UEFI i bezpiecznego rozruchu?
W systemie Windows uruchom msinfo32i sprawdź tryb BIOS-u . Nowoczesne instalacje systemu Windows 11 zazwyczaj korzystają z UEFI z tabelą partycji GUID (GPT). Uruchom Ubuntu USB również w trybie UEFI; łączenie UEFI i starszych trybów rozruchu komplikuje podwójne uruchamianie.
Zazwyczaj nie ma powodu, aby wyłączać Bezpieczny rozruch tylko po to, by zainstalować Ubuntu 24.04. Wyłączenie Bezpiecznego rozruchu, wyczyszczenie modułu TPM lub zmiana trybu przechowywania oprogramowania sprzętowego może uruchomić odzyskiwanie lub uniemożliwić uruchomienie systemu Windows. Jeśli Ubuntu zgłasza problem z pamięcią masową Intel RST, należy przerwać działanie systemu i zapoznać się z odpowiednią dokumentacją kontrolera pamięci masowej Ubuntu przed zmianą ustawień oprogramowania sprzętowego.
Funkcja szybkiego uruchamiania systemu Windows również korzysta z formy hibernacji, co zostało wyjaśnione w
dokumentacji stanów zasilania systemu firmy Microsoft . Aby zapewnić niezawodny dostęp do współdzielonych systemów plików Windows, należy unikać montowania hibernowanego woluminu Windows do zapisu z poziomu Ubuntu. Standardowe ponowne uruchomienie systemu Windows powoduje pełniejsze zamknięcie systemu niż wyłączenie za pomocą funkcji szybkiego uruchamiania, a jawne pełne zamknięcie systemu jest preferowane w przypadku pracy w różnych systemach operacyjnych.
Jak przygotować partycję Windows na komputerze z jednym dyskiem?
4. Wyłącz BitLocker i poczekaj na pełne odszyfrowanie
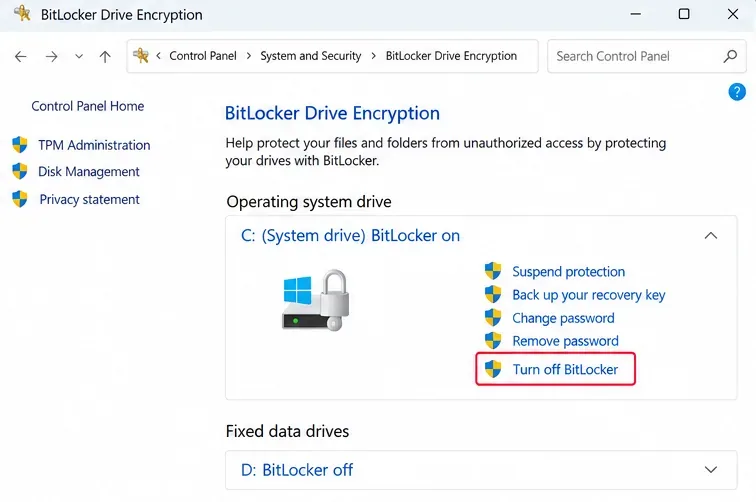
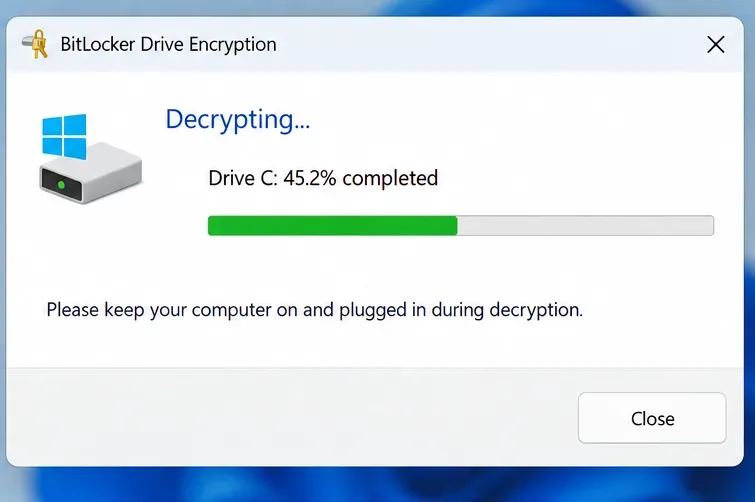
Wykonaj ten krok tylko dla ścieżki do dysku współdzielonego. W systemie Windows wybierz opcję „Wyłącz BitLocker” dla woluminu systemu operacyjnego lub wyłącz szyfrowanie urządzenia , jeśli jest to dostępne. Potwierdź żądanie odszyfrowania i nie wyłączaj komputera podczas jego działania. Nie wybieraj tylko opcji „Wstrzymaj ochronę” : Microsoft twierdzi, że zawieszenie pozostawia dane zaszyfrowane i przechowuje tymczasowy, czysty klucz, co nie spełnia udokumentowanych wymagań firmy Canonical.
Nie przerywaj procesu uruchamiania instalatora. Jeśli zobaczysz komunikat o oczekiwaniu na aktywację BitLockera , postępuj zgodnie ze specjalnymi instrukcjami Canonical, zamiast zakładać, że dysk jest niezaszyfrowany; taka konfiguracja może nadal blokować instalator Ubuntu. Sprawdź również wcześniej, czy Twoja wersja systemu Windows umożliwia ponowne włączenie szyfrowania. Canonical wyraźnie ostrzega, że niektóre wersje systemu Windows mogą nie umożliwiać takiego działania. Zapoznaj się z
procedurą wyłączania BitLockera w Ubuntu 24.04 oraz porównaniem zawieszenia i odszyfrowania firmy Microsoft .
Panel sterowania BitLockera rozróżnia opcje „Wstrzymaj ochronę” i „Wyłącz BitLockera”. W przypadku przepływu pracy Canonical, który obejmuje te same dyski, wybierz pełne odszyfrowanie zamiast po prostu wstrzymać ochronę.System Windows wyświetla postęp odszyfrowywania podczas wyłączania BitLockera. Przed ponownym partycjonowaniem poczekaj na zakończenie operacji i pełne odszyfrowanie dysku.
5. Zmniejsz C: w systemie Windows, pozostawiając nieprzydzielone miejsce
Po zakończeniu odszyfrowywania uruchom ponownie system Windows i sprawdź, czy dane są dostępne. Następnie ponownie otwórz Zarządzanie dyskami, kliknij prawym przyciskiem myszy dysk C: i wybierz opcję Zmniejsz wolumin . Wprowadź ilość miejsca, którą chcesz zarezerwować dla Ubuntu. Na przykład, żądanie zmniejszenia woluminu o około 60 000 MB spowoduje utworzenie około 60 GB przestrzeni; liczba ta jest jedynie przykładem, a nie gwarantowaną ilością, jaką dany komputer może zwolnić.
Pozostaw powstały obszar jako Nieprzydzielony . Nie twórz tam woluminu NTFS, usuń partycję systemową EFI, usuń partycję odzyskiwania systemu Windows ani nie formatuj dysku C:. Jeśli system Windows oferuje zbyt mało miejsca na dysku, przerwij i rozwiąż ograniczenia dotyczące miejsca na dysku systemu Windows, zamiast zmuszać edytor partycji systemu Linux do przenoszenia chronionych struktur systemu Windows.
Dokumentacja narzędzia Zarządzanie dyskami firmy Microsoft opisuje wbudowaną funkcję zmniejszania.
Jak zainstalować Ubuntu 24.04 bez nadpisywania systemu Windows?
6. Zapisz instalator Ubuntu na dysku USB
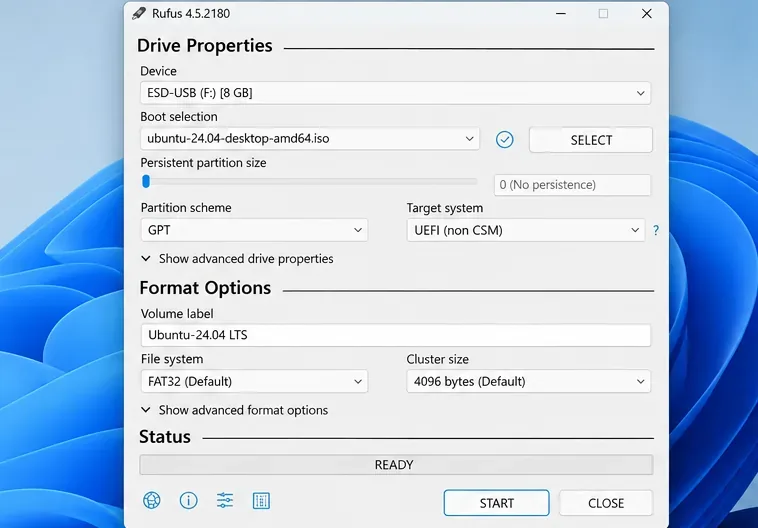
Pobierz obraz ISO Ubuntu 24.04 LTS z pulpitu od Canonical, a następnie użyj odpowiedniego programu do nagrywania obrazów USB, takiego jak Rufus, aby utworzyć rozruchowy instalator. Canonical zaleca dysk USB o pojemności 8 GB lub większej . Skopiowanie obrazu ISO do zwykłego folderu USB nie wystarczy, a utworzenie rozruchowego dysku usuwa jego zawartość.
Na konwencjonalnym komputerze z systemem Windows 11 UEFI/GPT, Rufus powinien zazwyczaj korzystać z ustawień zgodnych z UEFI. Przed uruchomieniem sprawdź dokładnie wybór urządzenia USB . Zapoznaj się z instrukcjami Canonical
dotyczącymi rozruchowego urządzenia USB dla Ubuntu 24.04 .
Rufus pokazuje obraz ISO pulpitu Ubuntu, wybrany dysk USB, schemat partycji GPT i system docelowy UEFI. Wyświetlane urządzenie USB to dysk, który zostanie nadpisany.
7. Uruchom USB w trybie UEFI i sprawdź sesję na żywo
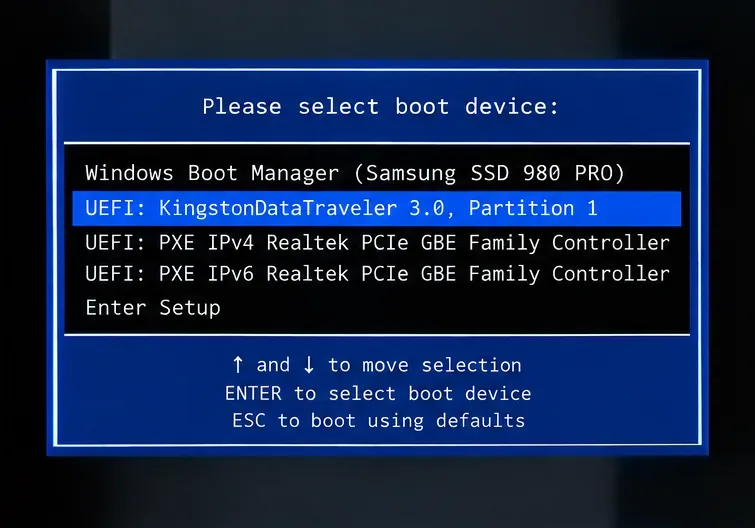
Uruchom ponownie i otwórz menu jednorazowego rozruchu oprogramowania układowego. Klawisz różni się w zależności od producenta; najczęściej występują F12 , Esc , F10 i F2 . Wybierz opcję USB oznaczoną jako UEFI , jeśli wymienionych jest kilka wersji. Wybierz opcję „Wypróbuj Ubuntu” , gdy pojawi się taka opcja, a następnie sprawdź wykrywanie Wi-Fi, klawiatury, ekranu i pamięci masowej przed instalacją.
Sesja na żywo to przydatny test zgodności, ale nie gwarantuje, że każdy sterownik lub interakcja z zaszyfrowanym dyskiem będzie działać po instalacji. Jeśli instalator nie widzi drugiego dysku lub wyświetla ostrzeżenie kontrolera pamięci masowej, lepiej się wstrzymać, niż zgadywać zmiany oprogramowania sprzętowego.
Selektor rozruchu oprogramowania układowego wyróżnia urządzenie USB UEFI, niezależne od Menedżera rozruchu systemu Windows. Użyj klawisza menu rozruchowego i nazw urządzeń producenta komputera.
8. Wybierz dysk docelowy i przejrzyj każdą zmianę partycji
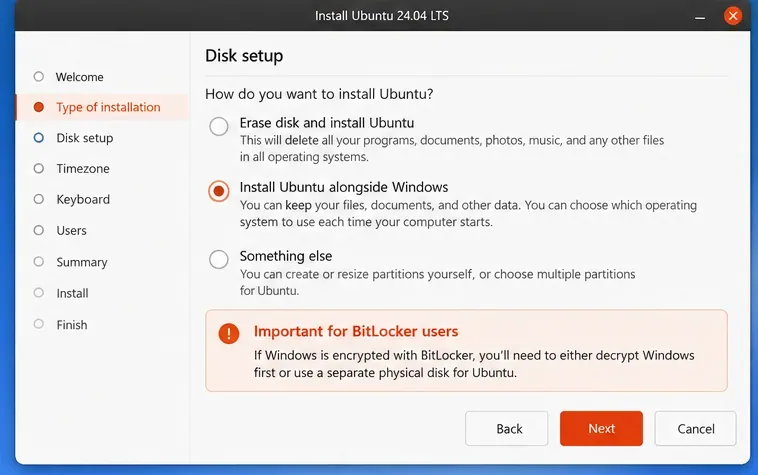
W instalatorze Ubuntu Desktop wybierz interaktywną ścieżkę instalacji i przejdź do konfiguracji dysku . W przypadku pojedynczego dysku, który został już w pełni odszyfrowany, użyj opcji Zainstaluj Ubuntu, gdy instalator rozpozna system Windows i zaproponuje taką opcję. Przejrzyj proponowany podział i wykorzystaj przestrzeń, którą celowo udostępniłeś. Jeśli wykryty układ jest niejasny, anuluj i wróć do systemu Windows.
W przypadku dwóch dysków fizycznych wybierz konkretny drugi dysk. Dokumenty kanoniczne korzystają z opcji „Wymaż dysk” i zainstaluj Ubuntu na innym dysku jako możliwej opcji, ale spowoduje to całkowite wymazanie wybranego dysku . Wybierz tę opcję tylko wtedy, gdy drugi dysk nie zawiera niczego, czego potrzebujesz, a jego model i rozmiar zostały zweryfikowane. W przypadku przechowywania danych na tym dysku, uprawniony użytkownik powinien ręcznie zaplanować partycje. Nigdy nie wybieraj opcji „Wymaż” na dysku Windows.
Ręczne partycjonowanie jest przeznaczone dla zaawansowanych użytkowników. W razie potrzeby rozpoznaj istniejące partycje systemowe EFI i partycje odzyskiwania systemu Windows, unikaj ich formatowania i przypisz systemy plików Linux tylko do docelowego wolnego miejsca lub dysku Linux. Układy oprogramowania układowego różnią się, dlatego nie zakładaj stałego numeru partycji EFI ani stałej nazwy urządzenia. Przewodnik instalatora Ubuntu 24.04/dev/nvme... firmy Canonical
wyjaśnia opcje z przewodnikiem i ograniczenia ręcznej konfiguracji dysku.
Opcje konfiguracji dysku kontrastują instalację z systemem Windows za pomocą opcji usuwania danych. Treść ekranu różni się w kompilacjach Ubuntu 24.04; ostrzeżenie BitLockera oznacza, że należy ponownie ocenić stan dysku lub deszyfrowania, a nie pominąć ostrzeżenie.
9. Zakończ instalację i uruchom oba systemy operacyjne
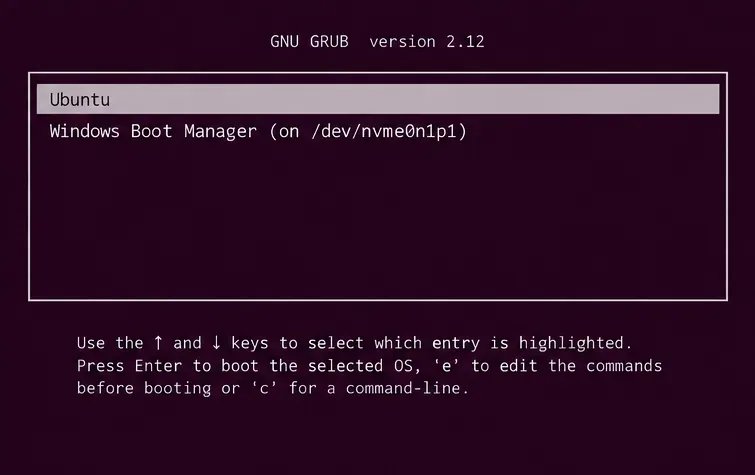
Przejrzyj końcowe podsumowanie instalacji i upewnij się, że partycje systemu operacyjnego Windows i odzyskiwania nie są oznaczone do usunięcia lub sformatowania. Wybierz nazwę użytkownika i hasło Ubuntu, zakończ instalację i odłącz dysk USB po wyświetleniu monitu. W zależności od oprogramowania układowego, menu GRUB może zawierać listę Ubuntu i Menedżera rozruchu systemu Windows , lub może być konieczne wybranie systemu operacyjnego za pomocą jednorazowego menu rozruchowego oprogramowania układowego.
Najpierw uruchom Ubuntu i sprawdź działanie katalogu domowego, internetu i pamięci masowej. Następnie uruchom system Windows. Zmiana ścieżki rozruchowej może spowodować odzyskanie funkcji BitLocker, nawet jeśli zaszyfrowany wolumin systemu Windows nigdy nie został nadpisany. Jeśli pojawi się monit, wprowadź zapisany 48-cyfrowy klucz odzyskiwania , sprawdź, czy system Windows się uruchamia i zachowaj klucz do przyszłych zmian oprogramowania układowego lub bootloadera.
Menu startowe GRUB może oferować Menedżera rozruchu Ubuntu i Windows. Niektóre systemy UEFI korzystają z własnego selektora rozruchu, a wyświetlane wpisy zależą od ukończonej instalacji.
Czy należy ponownie włączyć funkcję BitLocker po instalacji na dysku współdzielonym?
Tylko jeśli system Windows udostępnia taką możliwość. Wróć do systemu Windows, zweryfikuj jego instalację, otwórz odpowiednie ustawienia szyfrowania dla swojej edycji i sprawdź, czy można włączyć funkcję BitLocker lub szyfrowanie urządzeń. Jeśli to możliwe, aktywuj ochronę, pozwól na dokończenie szyfrowania i zapisz nowe/bieżące dane odzyskiwania. Oddziel system Ubuntu od zaszyfrowanego woluminu danych systemu Windows i przetestuj ponownie uruchomienie systemu Windows po zakończeniu szyfrowania.
Nie zakładaj, że skoro BitLocker działał przed instalacją Ubuntu, to automatycznie włączy się ponownie po instalacji. Na dostępność wpływają edycje systemu Windows, zasady organizacyjne, wymagania sprzętowe i konfiguracja konta. Na ścieżce dwudyskowej, na której BitLocker nigdy nie był wyłączony, sprawdź jego stan, zamiast niepotrzebnie go włączać.
W przypadku terminala Windows otwartego z uprawnieniami administratora, manage-bde -status C:raporty pokazują procent konwersji i stan ochrony. Chroniony, w pełni zaszyfrowany dysk C: powinien wskazywać, że szyfrowanie jest zakończone, a ochrona włączona; jeśli wyniki różnią się, należy je sprawdzić przed uznaniem danych systemu Windows za zaszyfrowane. Firma Microsoft opisuje te pola w
dokumentacji stanu manage-bde .
Co się stanie, jeśli system Windows wyświetli ekran odzyskiwania funkcji BitLocker?
Użyj zapisanego klucza, którego identyfikator pasuje do monitu odzyskiwania. Może się to zdarzyć po zmianach ścieżek rozruchowych EFI, bezpiecznego rozruchu, oprogramowania układowego lub zmierzonego środowiska rozruchowego modułu TPM. Samo to nie dowodzi, że Ubuntu usunął pliki systemu Windows. Po uruchomieniu systemu Windows sprawdź stan dysku systemowego i sprawdź, czy pojawia się powtarzający się monit, zanim ponownie zmienisz ustawienia rozruchu.
Jeśli Ubuntu uruchamia się, ale Windows nie pojawia się w GRUB, sprawdź jednorazowe menu rozruchu oprogramowania układowego w Menedżerze rozruchu systemu Windows . Brak wpisu w GRUB to co innego niż brak partycji Windows. Unikaj uruchamiania losowych poleceń naprawy rozruchu lub ponownego tworzenia partycji EFI bez potwierdzenia układu urządzeń. Jeśli żaden z systemów operacyjnych nie uruchamia się prawidłowo, skorzystaj z nośników odzyskiwania i kopii zapasowych; priorytetowo potraktuj odzyskiwanie danych, a nie eksperymentowanie z bootloaderem.
Jeśli Ubuntu poprosi o hasło odblokowujące dysk, różni się ono od klucza odzyskiwania systemu Windows. Opcjonalne szyfrowanie LUKS i eksperymentalne szyfrowanie wspierane przez moduł TPM w Ubuntu mają własne wymagania wstępne i mechanizmy odzyskiwania. W dokumentach Canonical opisano
zaawansowane opcje szyfrowania dysku i ograniczenia szyfrowania wspieranego przez moduł TPM ; nie należy zakładać, że szyfrowana konfiguracja Ubuntu jest automatycznie uwzględniana w standardowej instalacji.
Jak sprawdzić, czy konfiguracja podwójnego rozruchu została ukończona?
Windows: uruchamia się, otwierają się istniejące pliki, działa usługa Windows Update, a BitLocker pokazuje stan ochrony, jaki faktycznie chcesz uzyskać.
Ubuntu: uruchamia się niezależnie, widzi własny system plików, a najważniejsze elementy sprzętowe, takie jak Wi-Fi, dźwięk i grafika, działają.
Wybór rozruchu: Do obu wpisów systemu operacyjnego można uzyskać dostęp za pomocą GRUB-a lub menu rozruchowego UEFI bez konieczności zmiany trybów kontrolera pamięci masowej.
Odzyskiwanie: Aktualne klucze odzyskiwania systemu Windows są przechowywane osobno od komputera. Wszelkie dane uwierzytelniające szyfrowanie dysku Ubuntu są również kopiowane zapasowo.
Partycje: obszary Windows C:, EFI i recovery pozostają nienaruszone; Ubuntu zajmuje tylko zaplanowany dysk lub wolną przestrzeń.
Jeśli choć jedno z tych sprawdzeń się nie powiedzie, należy zaprzestać modyfikowania partycji lub ustawień oprogramowania sprzętowego i zdiagnozować tę konkretną usterkę. Niezawodny stan końcowy to nie tylko jednorazowe dotarcie do pulpitu Ubuntu: to możliwość ponownego uruchomienia dowolnego systemu, zachowania zamierzonego szyfrowania i odzyskania dostępu w przypadku zmiany łańcucha rozruchowego.