Instrukcje dotyczące przeglądania haseł WiFi zapisanych na telefonach Oppo

Telefony Oppo umożliwiają wyświetlanie haseł Wi-Fi, gdy uzyskujemy do nich dostęp na telefonie, co pozwala na sprawdzenie ich i udostępnienie innym osobom, w przypadku gdy nie możemy udostępniać Wi-Fi z systemem Android za pomocą kodu QR. Hasło Wi-Fi zostanie wyświetlone bezpośrednio w interfejsie informacyjnym Wi-Fi, bez konieczności wykonywania przez użytkownika jakichkolwiek skomplikowanych operacji. Poniżej znajdują się instrukcje dotyczące przeglądania haseł Wi-Fi na telefonach Oppo.

Jak wyświetlić hasło WiFi na telefonie Oppo

Krok 1:

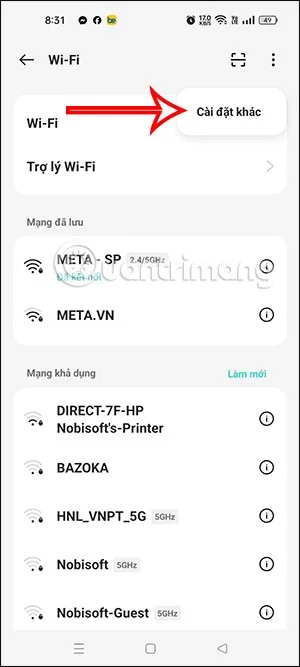
Na interfejsie telefonu Oppo klikamy na WiFi . Następnie zobaczysz wszystkie zapisane i połączone sieci WiFi. Kliknij ikonę z trzema kropkami w prawym górnym rogu ekranu i wybierz Więcej ustawień .

Instrukcje dotyczące przeglądania haseł WiFi zapisanych na telefonach Oppo

Krok 2:

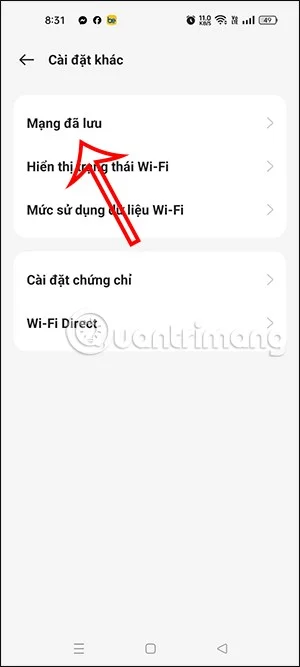
Przejdź do interfejsu ustawień Wi-Fi w telefonie. Tutaj możesz kliknąć Zapisane sieci, aby sprawdzić, z jaką siecią Wi-Fi łączyłeś się na swoim telefonie.

Instrukcje dotyczące przeglądania haseł WiFi zapisanych na telefonach Oppo

Krok 3:

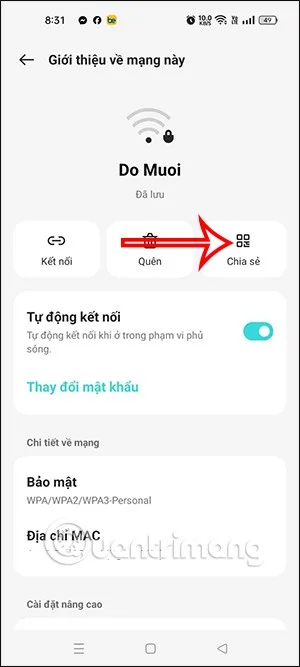
Na liście sieci WiFi w telefonie Oppo, którą zapisałeś, klikamy na sieć WiFi, której hasło dostępu użytkownik chce zobaczyć . W interfejsie informacji o sieci WiFi klikamy Udostępnij , aby wyświetlić informacje o sieci WiFi.

Instrukcje dotyczące przeglądania haseł WiFi zapisanych na telefonach Oppo

Teraz użytkownik zobaczy hasło Wi-Fi i będzie mógł je wysłać innym osobom.
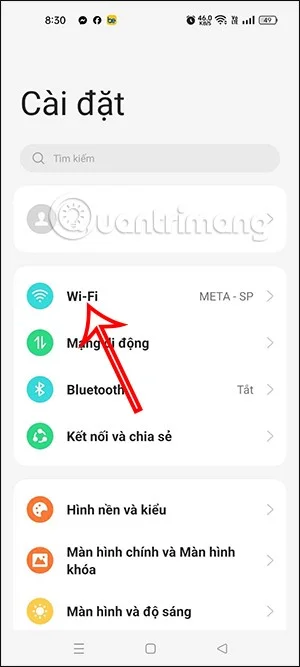
Instrukcje dotyczące przeglądania haseł WiFi zapisanych na telefonach Oppo

Zostaw komentarz

Zachowaj widoczność poprawek autora podczas eksportowania do pliku DOCX

Zachowaj widoczność poprawek autora podczas eksportowania do pliku DOCX

Śledź zmiany w programie Writer, zapisz edytowalny plik źródłowy ODT i sprawdź wyeksportowany plik DOCX w programie Word przed jego udostępnieniem.

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Postępuj zgodnie z procedurą SUSE SP7, aby włączyć tryb FIPS, bezpiecznie przeprowadzić ponowne uruchomienie, zweryfikować aktywną politykę i sprawdzić, czy wymagania dotyczące zgodności obejmują sprawdzone moduły.

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Porównaj YaST i cryptsetup dla nowego zaszyfrowanego woluminu danych SLES, wybierz LUKS1 lub LUKS2 i sprawdź, czy odblokowywanie i montowanie przebiega bezpiecznie.

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Skonfiguruj RMT na SLES 15, utwórz kopię lustrzaną uprawnionych repozytoriów i zweryfikuj rejestrację HTTPS oraz dostęp do pakietów z poziomu klienta testowego.

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Połącz SLES 15 z usługą Active Directory za pomocą opartego na SSSD mechanizmu logowania YaST, a następnie zweryfikuj wyszukiwanie w katalogu, logowanie do domeny i bilety Kerberos.

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Skonfiguruj właściwą ścieżkę Live Patching dla systemu SLES 16.0 lub 15 SP7, zastosuj odpowiednie poprawki jądra i potwierdź, co jest aktywne, nie myląc tego z aktualizacją jądra wymaganą przy ponownym uruchomieniu komputera.

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

SLES 15 SP5 można migrować online do SP6, ale każdy węzeł wymaga ponownego uruchomienia. Użyj sprawdzonej aktualizacji ciągłej lub przejścia na system Blue-Green, aby utrzymać dostępność obciążeń.

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Utwórz, udoskonal i zweryfikuj profil AppArmor o najniższych uprawnieniach w systemie SLES 15 SP7, z czytelną notatką na temat domyślnego ustawienia SELinux w systemie SLES 16.

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Użyj obsługiwanego profilu STIG firmy SUSE do skanowania systemu SLES 15, testowania działań naprawczych, przeglądania pozostałych ustaleń i zachowywania dowodów oceny.

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Prześledź nieudane połączenie z Cockpitem przez DNS, port 9090, gniazdo systemd, zaporę firewalld, TLS i ustawienia logowania, korzystając z bieżących wskazówek SUSE.