Instrukcje dotyczące tworzenia filtra poczty przychodzącej w Gmailu

Filtry Gmaila są dokładnie tym, na co wyglądają. Pomagają uporządkować skrzynkę odbiorczą poprzez automatyczne przekierowywanie wiadomości e-mail. Oto jak tworzyć, dostosowywać i zarządzać filtrami w Gmailu .

Jak tworzyć filtry w Gmailu

Aby utworzyć filtr Gmaila, musisz użyć komputera. Obecnie nie jest możliwe tworzenie filtrów za pośrednictwem aplikacji mobilnej Gmail (iOS lub Android).

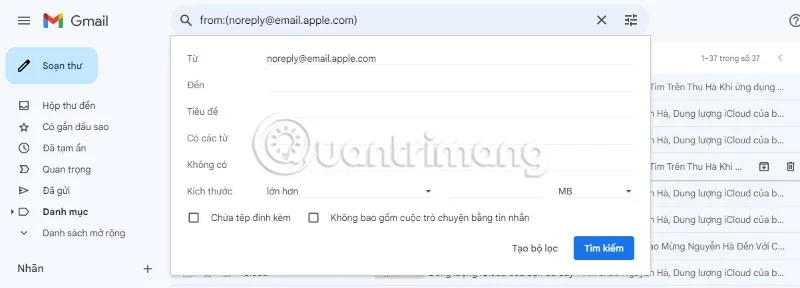
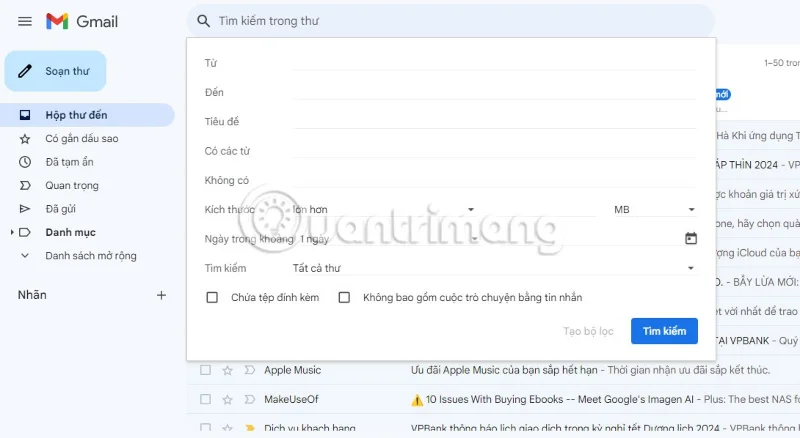
Filtry w Gmailu można tworzyć na kilka sposobów, ale najłatwiej jest to zrobić, korzystając z paska wyszukiwania. Przejdź na górę skrzynki odbiorczej i wybierz ikonę suwaka oznaczoną „Pokaż opcje wyszukiwania” .

Instrukcje dotyczące tworzenia filtra poczty przychodzącej w Gmailu
Menu opcji wyszukiwania filtra Gmail

Ponadto możesz tworzyć filtry bezpośrednio z wiadomości e-mail w swojej skrzynce odbiorczej. Aby utworzyć filtr z otrzymanych wiadomości e-mail:

1. Otwórz wiadomość e-mail odpowiadającą Twoim kryteriom.

2. Kliknij opcję Dodaj obok informacji o nadawcy.

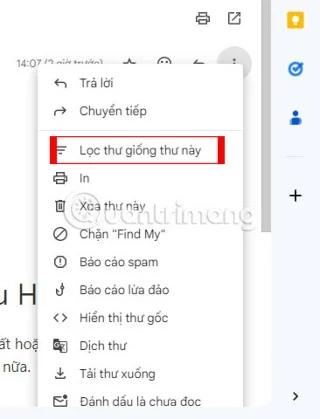
3. Z wyświetlonej listy opcji wybierz opcję Filtruj wiadomości tego typu .

Instrukcje dotyczące tworzenia filtra poczty przychodzącej w Gmailu
Wybierz opcję Filtruj pocztę podobną do tej

4. Okno opcji wyszukiwania pojawi się z wypełnionym kryterium Od . Ta opcja działa najlepiej, jeśli otrzymujesz wiele wiadomości e-mail z tego samego adresu.

Instrukcje dotyczące tworzenia filtra poczty przychodzącej w Gmailu
Opcje filtrów wyszukiwania w Gmailu

5. Po zastosowaniu wybranych kryteriów filtrowania w oknie opcji wyszukiwania wybierz opcję Utwórz filtr obok przycisku Szukaj .

6. Zobaczysz listę potencjalnych zautomatyzowanych działań, które zostaną wykonane po otrzymaniu wiadomości e-mail spełniających zdefiniowane kryteria.

Instrukcje dotyczące tworzenia filtra poczty przychodzącej w Gmailu
Automatyczne działania dla filtrów Gmaila

Lista ta powinna zawierać opcje archiwizowania wiadomości e-mail, oznaczania jej jako przeczytanej, oznaczania gwiazdką, usuwania, oznaczania jej zawsze lub nigdy jako ważnej, a także przypisywania jej etykiety lub kategorii. Możesz również zastosować filtr do istniejących konwersacji w skrzynce odbiorczej, które spełniają te same kryteria.

Jak edytować i usuwać filtry Gmaila

Jeśli nie potrzebujesz już niektórych filtrów lub chcesz je edytować, aby uwzględnić określone kryteria, oto jak edytować i usuwać filtry Gmaila:

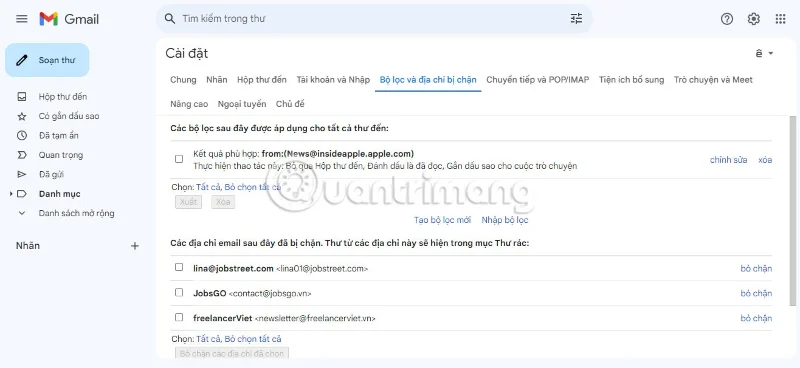
1. Wybierz ikonę koła zębatego i kliknij opcję Wyświetl wszystkie ustawienia .

2. Kliknij Filtry i zablokowane adresy .

Instrukcje dotyczące tworzenia filtra poczty przychodzącej w Gmailu
Karta okna Filtry i zablokowane adresy

3. Wybierz opcję edytuj lub usuń obok wybranego filtra. Podczas edycji zmień kryteria filtrowania i wybierz Kontynuuj > Aktualizuj filtr .

Jeśli chcesz usunąć wiele filtrów, zaznacz pole wyboru obok każdego filtra i po zakończeniu wybierz opcję Usuń na dole.

Filtry mogą ułatwić zarządzanie pocztą e-mail i pomóc utrzymać skrzynkę odbiorczą w czystości. Ale filtry nie są jedynym sposobem uporządkowania skrzynki odbiorczej. Możesz także dowiedzieć się, jak uporządkować skrzynkę odbiorczą Gmaila według nadawców, tematów i etykiet.
Zostaw komentarz

Zachowaj widoczność poprawek autora podczas eksportowania do pliku DOCX

Zachowaj widoczność poprawek autora podczas eksportowania do pliku DOCX

Śledź zmiany w programie Writer, zapisz edytowalny plik źródłowy ODT i sprawdź wyeksportowany plik DOCX w programie Word przed jego udostępnieniem.

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Postępuj zgodnie z procedurą SUSE SP7, aby włączyć tryb FIPS, bezpiecznie przeprowadzić ponowne uruchomienie, zweryfikować aktywną politykę i sprawdzić, czy wymagania dotyczące zgodności obejmują sprawdzone moduły.

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Porównaj YaST i cryptsetup dla nowego zaszyfrowanego woluminu danych SLES, wybierz LUKS1 lub LUKS2 i sprawdź, czy odblokowywanie i montowanie przebiega bezpiecznie.

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Skonfiguruj RMT na SLES 15, utwórz kopię lustrzaną uprawnionych repozytoriów i zweryfikuj rejestrację HTTPS oraz dostęp do pakietów z poziomu klienta testowego.

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Połącz SLES 15 z usługą Active Directory za pomocą opartego na SSSD mechanizmu logowania YaST, a następnie zweryfikuj wyszukiwanie w katalogu, logowanie do domeny i bilety Kerberos.

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Skonfiguruj właściwą ścieżkę Live Patching dla systemu SLES 16.0 lub 15 SP7, zastosuj odpowiednie poprawki jądra i potwierdź, co jest aktywne, nie myląc tego z aktualizacją jądra wymaganą przy ponownym uruchomieniu komputera.

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

SLES 15 SP5 można migrować online do SP6, ale każdy węzeł wymaga ponownego uruchomienia. Użyj sprawdzonej aktualizacji ciągłej lub przejścia na system Blue-Green, aby utrzymać dostępność obciążeń.

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Utwórz, udoskonal i zweryfikuj profil AppArmor o najniższych uprawnieniach w systemie SLES 15 SP7, z czytelną notatką na temat domyślnego ustawienia SELinux w systemie SLES 16.

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Użyj obsługiwanego profilu STIG firmy SUSE do skanowania systemu SLES 15, testowania działań naprawczych, przeglądania pozostałych ustaleń i zachowywania dowodów oceny.

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Prześledź nieudane połączenie z Cockpitem przez DNS, port 9090, gniazdo systemd, zaporę firewalld, TLS i ustawienia logowania, korzystając z bieżących wskazówek SUSE.