Jak przestać otrzymywać spam w Kalendarzu Google

Czy chcesz pozbyć się „spamowych” zaproszeń, które stale pojawiają się w Kalendarzu Google ? Następnie zapoznaj się z poniższym opisem blokowania spamu w Kalendarzu Google .
Jak przestać otrzymywać spam w Kalendarzu Google

Kalendarz Google to przydatna aplikacja kalendarza dla użytkowników Gmaila

Kalendarz Google to znana, wbudowana aplikacja kalendarza dla użytkowników Gmaila. Dzięki Kalendarzowi Google możesz z łatwością śledzić spotkania, wydarzenia i zadania, korzystając z rozmieszczonych w odstępach elementów wypełnionych kolorami. Możesz zintegrować go z innymi aplikacjami kalendarza, dzięki czemu nie musisz się martwić o utratę ważnych informacji. Korzystanie z Kalendarza Google niesie ze sobą wiele korzyści, ale i pewne niedogodności.

Jeśli korzystasz z Kalendarza Google już od jakiegoś czasu, wiesz, że spam może stale pojawiać się i Cię denerwować. Google ma jednak sposób na rozwiązanie tego problemu.

Jak blokować spam w Kalendarzu Google

Jeśli chcesz kontrolować aktywność Kalendarza Google i eliminować zdarzenia związane z „nagrodami”, musisz dostosować ustawienia swojego konta. Oto jak można to zrobić.

  1. Otwórz Kalendarz Google w przeglądarce.
  2. Kliknij ikonę koła zębatego i wybierz Ustawienia .
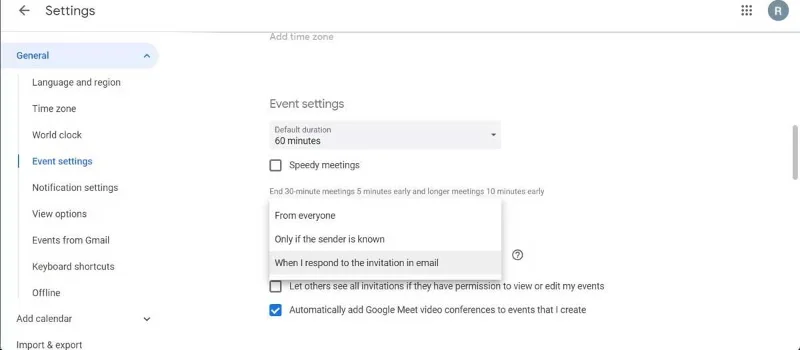
  3. W menu po lewej stronie kliknij Ustawienia wydarzenia .
  4. Otwórz menu rozwijane Dodaj zaproszenia do mojego kalendarza .
  5. Wybierz opcję Tylko jeśli nadawca jest znany .

Jak przestać otrzymywać spam w Kalendarzu Google

Skonfiguruj wydarzenia w Kalendarzu Google

W ten sposób Google będzie dodawać wydarzenia do Twojego kalendarza tylko wtedy, gdy nadawca znajduje się na Twojej liście kontaktów, należy do firmy, dla której pracujesz lub jeśli miałeś z nim wcześniej kontakt.

Nadal otrzymujesz zaproszenia na wydarzenia w swoim kalendarzu Google od osób, których nie znasz, ale musisz zaakceptować zaproszenie, zanim Google doda je do Twojego kalendarza. Jeśli chcesz mieć większą kontrolę nad danymi, które Google dodaje do Twojego kalendarza, wybierz opcję Kiedy odpowiem na zaproszenie w wiadomości e-mail . Google będzie wyświetlać tylko te zaproszenia, które zaakceptowałeś.

Jak uniemożliwić Google dodawanie wydarzeń do Kalendarza na urządzeniu mobilnym

Jeśli używasz Kalendarza Google do zwiększania produktywności w telefonie, oto jak uniemożliwić Google automatyczne dodawanie wydarzeń:

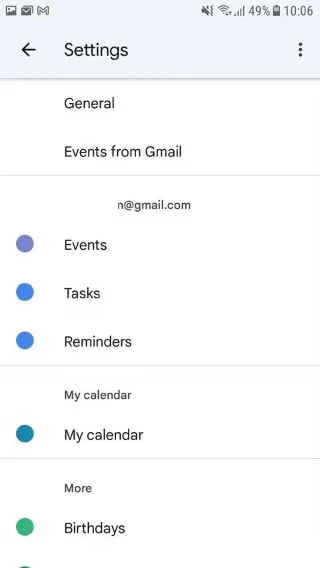
  1. Przejdź do aplikacji Kalendarz Google i dotknij ikony menu w lewym górnym rogu > kliknij Ustawienia .
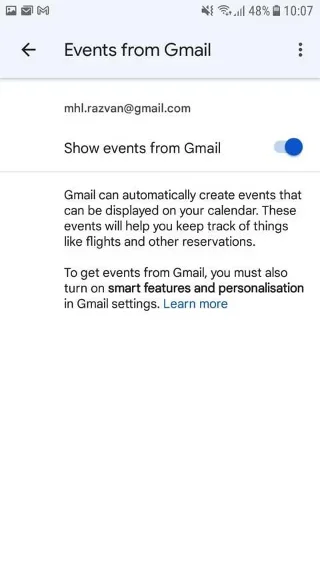
  2. Przejdź do Wydarzeń z Gmaila .
  3. Wyłącz przełącznik Pokaż wydarzenia z Gmaila .

Jak przestać otrzymywać spam w Kalendarzu Google

Jak przestać otrzymywać spam w Kalendarzu Google

Nie przegap ważnych zaproszeń w Kalendarzu Google

Skoro już wiesz, jak usuwać bezsensowne, spamowe wydarzenia z kalendarza Google, oto, jak upewnić się, że nie przegapisz ważnych wydarzeń.

W Kalendarzu Google przejdź do Ustawień powiadomień i ustaw Powiadomienia na Alerty lub Powiadomienia na pulpicie , w zależności od konfiguracji.

Dostosuj ustawienia powiadomień w Kalendarzu Google

Powyżej opisano, jak możesz uniemożliwić Kalendarzowi Google dodawanie zaproszeń od spamerów i oszustów. Jeśli chcesz w pełni wykorzystać możliwości Kalendarza Google, możesz zainstalować dodatkowe aplikacje lub rozszerzenia, aby przenieść je na wyższy poziom. Możesz zapoznać się z błędami, których należy unikać podczas korzystania z Kalendarza Google w WebTech360.

Mam nadzieję, że ten artykuł będzie dla Ciebie przydatny!
Zostaw komentarz

Zachowaj widoczność poprawek autora podczas eksportowania do pliku DOCX

Zachowaj widoczność poprawek autora podczas eksportowania do pliku DOCX

Śledź zmiany w programie Writer, zapisz edytowalny plik źródłowy ODT i sprawdź wyeksportowany plik DOCX w programie Word przed jego udostępnieniem.

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Postępuj zgodnie z procedurą SUSE SP7, aby włączyć tryb FIPS, bezpiecznie przeprowadzić ponowne uruchomienie, zweryfikować aktywną politykę i sprawdzić, czy wymagania dotyczące zgodności obejmują sprawdzone moduły.

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Porównaj YaST i cryptsetup dla nowego zaszyfrowanego woluminu danych SLES, wybierz LUKS1 lub LUKS2 i sprawdź, czy odblokowywanie i montowanie przebiega bezpiecznie.

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Skonfiguruj RMT na SLES 15, utwórz kopię lustrzaną uprawnionych repozytoriów i zweryfikuj rejestrację HTTPS oraz dostęp do pakietów z poziomu klienta testowego.

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Połącz SLES 15 z usługą Active Directory za pomocą opartego na SSSD mechanizmu logowania YaST, a następnie zweryfikuj wyszukiwanie w katalogu, logowanie do domeny i bilety Kerberos.

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Skonfiguruj właściwą ścieżkę Live Patching dla systemu SLES 16.0 lub 15 SP7, zastosuj odpowiednie poprawki jądra i potwierdź, co jest aktywne, nie myląc tego z aktualizacją jądra wymaganą przy ponownym uruchomieniu komputera.

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

SLES 15 SP5 można migrować online do SP6, ale każdy węzeł wymaga ponownego uruchomienia. Użyj sprawdzonej aktualizacji ciągłej lub przejścia na system Blue-Green, aby utrzymać dostępność obciążeń.

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Utwórz, udoskonal i zweryfikuj profil AppArmor o najniższych uprawnieniach w systemie SLES 15 SP7, z czytelną notatką na temat domyślnego ustawienia SELinux w systemie SLES 16.

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Użyj obsługiwanego profilu STIG firmy SUSE do skanowania systemu SLES 15, testowania działań naprawczych, przeglądania pozostałych ustaleń i zachowywania dowodów oceny.

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Prześledź nieudane połączenie z Cockpitem przez DNS, port 9090, gniazdo systemd, zaporę firewalld, TLS i ustawienia logowania, korzystając z bieżących wskazówek SUSE.