Zauważyłeś dziwne zachowanie na swoim koncie na Facebooku? Widzisz posty, polubienia lub aktualizacje, które nie należą do Ciebie? Może to oznaczać, że ktoś inny korzysta z Twojego konta na Facebooku i że zostałeś zhakowany.
Typowe objawy zhakowanego konta na Facebooku
Typowe objawy zhakowanych kont na Facebooku obejmują aktualizacje i wpisy, które nie należą do Ciebie, obserwowanie lub lubienie zachowań, które nie pasują do Twoich własnych, wiadomości wysyłane do osób, których nie napisałeś, profile naśladowców, a nawet przerażający zablokowany e-mail z Facebooka.
Wiadomość e-mail będzie brzmiała mniej więcej tak:
„Twoje konto na Facebooku zostało niedawno zalogowane z komputera, urządzenia mobilnego lub innego miejsca, z którego nigdy wcześniej nie korzystałeś. Dla Twojego bezpieczeństwa tymczasowo zablokowaliśmy Twoje konto, dopóki nie będziesz mógł przejrzeć tej aktywności i upewnić się, że nikt nie używa Twojego konta bez Twojej zgody.
Czy logowałeś się do Facebooka z nowego urządzenia lub nietypowej lokalizacji?”
Wiele razy te e-maile są wysyłane przez pomyłkę, więc jeśli je otrzymasz, nie martw się jeszcze. Jeśli korzystasz z VPN, urządzenia mobilnego lub dużo podróżujesz, możesz zobaczyć kilka takich e-maili. Istnieje kilka sposobów sprawdzenia, czy ktoś korzysta z Twojego konta na Facebooku. Zacznijmy!

Sprawdź, czy ktoś nie korzysta z Twojego konta na Facebooku
Jeśli podejrzewasz, że ktoś używa Twojego konta na Facebooku, musisz szybko podjąć działania. Biorąc pod uwagę, jak zintegrowana jest sieć społecznościowa z naszym życiem, im szybciej można powstrzymać wszelkie nikczemne działania, tym mniej wyrządza się szkód.
Na szczęście Facebook znacznie nas wyprzedza i ma prosty sposób na sprawdzenie, kto i kiedy zalogował się na Twoje konto.
Identyfikowanie danych logowania na Twoim profilu na Facebooku
- Zaloguj się do Facebooka jak zwykle.
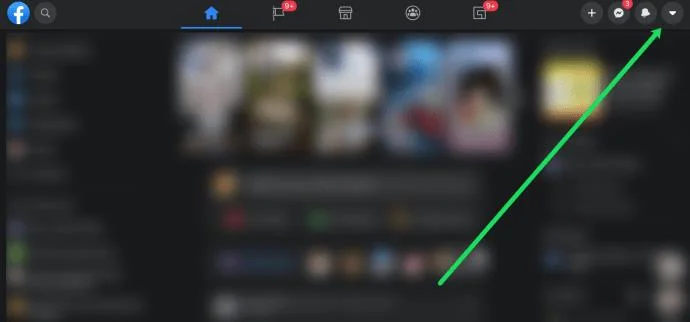
- Wybierz małą strzałkę w dół w górnym menu, aby uzyskać dostęp do ustawień.

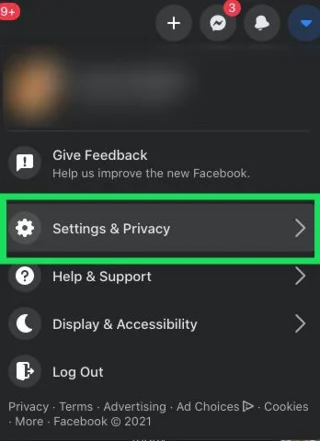
- Kliknij Ustawienia i prywatność.

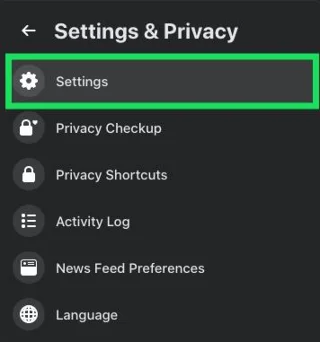
- Kliknij Ustawienia.

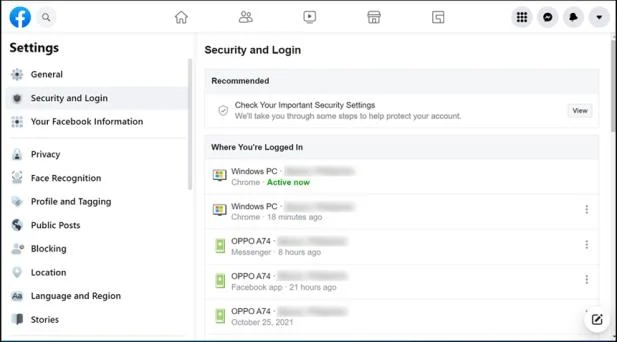
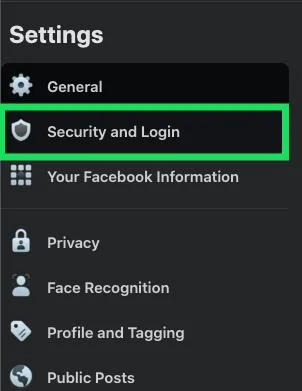
- Po lewej stronie wybierz Zabezpieczenia i Logowanie.

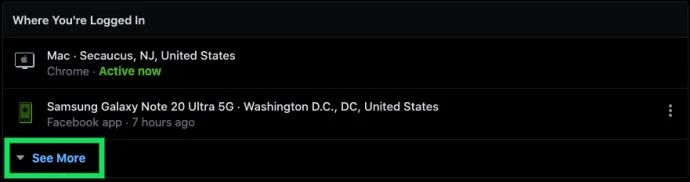
- Przewiń stronę w dół do sekcji Gdzie jesteś zalogowany i kliknij link Zobacz więcej tekstu.

Po kliknięciu opcji Zobacz więcej zobaczysz listę wszystkich urządzeń i lokalizacji, z których uzyskano dostęp do Twojego konta na Facebooku. Pamiętaj, że lokalizacja nie jest idealna, więc może zawierać listę najbliższego miasta zamiast Twojego miasta rodzinnego. Ponadto VPN może zgłosić inną lokalizację, więc śledź ją podczas logowania do Facebooka. W ten sposób możesz zweryfikować lokalizacje i ustalić, czy dane logowania pochodzą od Ciebie.
Jeśli widzisz urządzenia z lokalizacjami, których nie rozpoznajesz, możesz je łatwo wylogować, ale najpierw zmień przynajmniej hasło.
Jak zabezpieczyć swoje konto na Facebooku
Jeśli stwierdzisz, że ktoś korzysta z Twojego konta na Facebooku, koniecznie odetnij mu dostęp i utrudnij dostęp. Oto, co należy zrobić.
Jak zmienić hasło do Facebooka
Jeśli nie zmienisz hasła przed zrobieniem czegokolwiek innego, potencjalny haker może pozostać aktywny na Twoim koncie na Facebooku, jeśli istnieje.
- Kliknij grot strzałki w dół w prawej górnej części strony profilu lub strony Aktualności.
- Przejdź do Ustawienia i prywatność -> Ustawienia -> Bezpieczeństwo i logowanie.
- Przewiń stronę w dół do sekcji Logowanie , a następnie kliknij Zmień hasło.
- Wprowadź bieżące hasło w polu Bieżące , a następnie wpisz nowe w polach Nowe i Wpisz ponownie nowe. Po zakończeniu kliknij przycisk Zapisz zmiany .
Czasami zmiana hasła spowoduje żądanie zakończenia wszystkich sesji, ale wydaje się to trochę chybione. Chociaż jest tu kilka dodatkowych kroków, działa to za każdym razem.
Jak dodać uwierzytelnianie dwuskładnikowe do swojego konta na Facebooku
Zmiana hasła jest niezbędna, ale nadal można ją zhakować. Aby zwiększyć bezpieczeństwo swojego konta, najlepiej włączyć uwierzytelnianie dwuskładnikowe. W ten sposób nikt nie może się zalogować bez innego urządzenia, którego używasz do procesu dwuskładnikowego, takiego jak aplikacja uwierzytelniająca, poczta e-mail lub urządzenie mobilne. Oto jak to zrobić.
- Przejdź do Ustawienia i prywatność -> Ustawienia -> Bezpieczeństwo i logowanie lub wróć do odpowiedniej sekcji w zależności od tego, gdzie jesteś w menu Ustawienia i prywatność .
- Na stronie Bezpieczeństwo i logowanie przewiń w dół do sekcji Uwierzytelnianie dwuskładnikowe , a następnie kliknij Użyj uwierzytelniania dwuskładnikowego.
- Na ekranie Uwierzytelnianie dwuskładnikowe możesz wybrać Aplikacja uwierzytelniająca, Wiadomość tekstowa (SMS) lub Klucz bezpieczeństwa.
- Jeśli klikniesz Użyj wiadomości tekstowej (SMS), nie możesz użyć tego samego numeru telefonu, jeśli zapomniałeś hasła. Facebook wyśle SMS-em 6-cyfrowy kod na Twój telefon. Wpisz go w polach, a następnie kliknij Kontynuuj.
- Jeśli klikniesz Użyj aplikacji uwierzytelniającej, możesz użyć swojego numeru telefonu, jeśli zapomniałeś hasła. Facebook poprosi Cię o skonfigurowanie aplikacji uwierzytelniającej za pomocą utworzonego przez nią kodu QR.
- Jeśli klikniesz Użyj klucza bezpieczeństwa, Facebook poprosi o wprowadzenie klucza, aby go zarejestrować.
Bez względu na to, jaką metodę uwierzytelniania dwuskładnikowego wybierzesz, haker będzie potrzebował wymaganego urządzenia, aby zalogować się na Twoje konto na Facebooku. Oczywiście pojawi się również monit o skorzystanie z tej opcji podczas logowania. Najlepszym wyborem jest być może aplikacja uwierzytelniająca, ponieważ nadal pozwala ona korzystać z numeru telefonu, jeśli zapomnisz hasła.
Teraz potencjalny haker nie może zalogować się na twoje konto na Facebooku, ale jest to ważne tylko wtedy, gdy wylogujesz się ze wszystkich urządzeń lub przynajmniej z nieznanych. W końcu haker jest nadal zalogowany.
Jak wylogować się z urządzeń na Facebooku
Jeśli haker ma dostęp do Twojego konta, pilnie wyloguj się ze wszystkich urządzeń lub określonych, jeśli są nieznane. Do tej pory powinieneś już zmienić hasło i włączyć uwierzytelnianie dwuskładnikowe. Teraz nadszedł czas, aby wylogować intruza. Oto jak to zrobić.
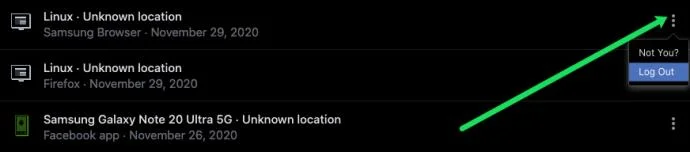
- Wróć do Ustawienia i prywatność -> Ustawienia -> Bezpieczeństwo i logowanie, a następnie link Zobacz więcej , a następnie kliknij pionową wielokropek (trzy pionowe kropki) po prawej stronie każdego żądanego urządzenia i wybierz Wyloguj.

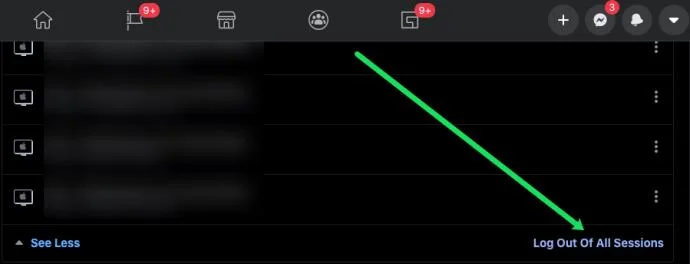
- Aby wylogować się ze wszystkich urządzeń jednocześnie, przewiń w dół tę samą stronę i wybierz Wyloguj się ze wszystkich sesji.

Uwaga: Najlepiej zmienić hasło i włączyć uwierzytelnianie dwuskładnikowe przed wylogowaniem z sesji, ponieważ intruz może po prostu zalogować się ponownie , jak wspomniano wcześniej.
Podsumowując, bezpieczeństwa Facebooka nigdy nie należy lekceważyć, zwłaszcza że jest to gorący cel. Niezależnie od tego, jeśli haker jest obecny, musisz działać szybko. Zasadniczo otwierasz kopię strony Bezpieczeństwo i logowanie w dwóch oknach przeglądarki. Jednego używasz do kończenia sesji, a drugiego do zmiany hasła. Musisz to zrobić szybko, ponieważ nie wiesz, czy to bot, czy osoba korzystająca z konta. Wymuszając zakończenie sesji, wyrzucasz każdego, kto używa Twojego konta. Natychmiastowe naciśnięcie przycisku Zapisz zmiany powoduje aktualizację hasła. Następnie dodajesz uwierzytelnianie dwuskładnikowe. Miejmy nadzieję, że proces zakończy się wystarczająco szybko, aby uniemożliwić hakerowi ponowne zalogowanie.
Nikomu nie podoba się pomysł bycia zhakowanym, ale dość łatwo jest sprawdzić, czy ktoś inny nie korzysta z Twojego konta na Facebooku. Teraz wiesz, jak sprawdzić, czy nie ma intruzów i co z nimi zrobić, jeśli zostałeś zhakowany. Powodzenia!
Często zadawane pytania dotyczące hakerów na Facebooku
Czy jest jakiś sposób, aby dowiedzieć się, kto loguje się na moje konto?
Niestety nie. Jeśli nie rozpoznajesz urządzenia lub lokalizacji, nie możesz wiedzieć, kto uzyskuje dostęp do Twojego konta. Ponadto nie będziesz wiedział, czy intruz jest botem, czy inną osobą.
Czy Facebook oferuje uwierzytelnianie dwuskładnikowe?
Tak! Uwierzytelnianie dwuskładnikowe zostało opracowane w celu wysłania kodu na inne urządzenie, numer telefonu lub adres e-mail, który należy zweryfikować, aby uzyskać dostęp do konta. Oferuje również użycie klucza bezpieczeństwa USB lub aplikacji uwierzytelniającej.
Aby włączyć tę funkcję na Facebooku, wykonaj powyższe czynności w celu zmiany hasła. Tuż pod opcją hasła zobaczysz sekcję uwierzytelniania dwuskładnikowego. Włącz przełącznik, a funkcja zostanie włączona.
Jeśli ktoś spróbuje uzyskać dostęp do Twojego konta, otrzymasz powiadomienie na inne urządzenie.