W ekscytującym technologicznym świecie, w którym żyjemy, wszystko, co ma ekran i połączenie internetowe, może zostać zhakowane, narażając Twoje bezpieczeństwo i prywatność.
Rzeczywiście, ponura perspektywa, ale kiedy weźmiesz pod uwagę wszystkie dobre rzeczy, które pojawiają się wraz z nową erą technologii i mediów społecznościowych, zobaczysz, że dobre rzeczy przeważają nad złymi o dość duży margines, gdy twój Apple iPhone jest doskonały przykład dobrych rzeczy.
Tak, mówimy o rzeczach, bez których w dzisiejszych czasach nie możemy się obejść! Cóż, możesz obejść się bez i może wrócić do telefonu z klapką.
Wyobraź sobie: oglądanie filmów z kotami, kiedy tylko chcesz, udostępnianie zdjęć z wakacji, znajdowanie prawdziwej miłości w Internecie, a także przesyłanie własnych filmów z kotami to tylko wierzchołek góry lodowej, jeśli chodzi o możliwości, jakie daje potężna obecność w Internecie !
W tym artykule przyjrzymy się bliżej ciemnej stronie największego wynalazku Steve’a Joba, iPhone’a , oraz wszechobecnemu i niezwykle irytującemu oprogramowaniu szpiegowskiemu, które nęka te smartfony. Ale najpierw chciałbym powiedzieć: „Dzięki za wszystkie gadżety, Steve!”
Mówiąc dokładniej, porozmawiamy o rodzajach inwazji i o tym, jak wykryć cyberatak na twojego ukochanego cyfrowego towarzysza. ( Mówimy o iPhone’ach, NIE o Tamagotchi! )
Bez zbędnych ceregieli, oto umowa ze spyware i podobnymi niedogodnościami!
Rodzaje oprogramowania szpiegującego iPhone'a
Po pierwsze, zanim przejdziemy do wyjaśnienia symptomów infekcji spyware, przyjrzyjmy się bliżej typom tych paskudnych ataków internetowych.
Zazwyczaj oprogramowanie szpiegujące przybiera jedną lub więcej z następujących trzech form:

Atak na maskę
Atak maskujący, prawdopodobnie najbardziej podstępny z trzech rodzajów oprogramowania szpiegującego, jest formą infiltracji oprogramowania szpiegującego za pośrednictwem dobrze znanej i zaufanej aplikacji. Załóżmy, że codziennie korzystasz z aplikacji prognozy pogody, aby sprawdzić, czy potrzebujesz zabrać parasol do pracy, a może ewakuować miasto w sezonie huraganów. Atak maskujący spyware może wyglądać mniej więcej tak:
- Dostępna jest zachęcająco wyglądająca aktualizacja aplikacji,
- Cieszę się, że widzę jego atrakcyjną nową grafikę, spieszysz się, aby ją zainstalować,
- Bum! Twój iPhone nagle oszalał!
To naprawdę takie proste, aby Twój iPhone uległ atakowi masek, więc przed zainstalowaniem sprawdź nazwę producenta aktualizacji. Jeśli nazwa brzmi podejrzanie lub spamersko, istnieje duże prawdopodobieństwo, że to pułapka zastawiona przez kogoś, kto knuje coś niedobrego!
Zachowaj czujność podczas instalowania i aktualizowania czegokolwiek na swoim iPhonie!
Atak kopii zapasowej iCloud
Ataki spyware iCloud, które są niezwykle trudne do wykrycia, działają w następujący sposób: Hakerzy odkrywają Twoje dane uwierzytelniające iCloud (hasło i adres e-mail) za pomocą specjalistycznego oprogramowania szpiegowskiego.
Po wejściu będą mieli dostęp do Twoich prywatnych informacji, takich jak SMS-y, dzienniki połączeń i inne poufne dane. Jeśli uważasz, że mogłeś paść ofiarą jednego z tych ataków, spróbuj zmienić hasło, aby zmyć ich z tropu. Jeśli to nie zadziała, skontaktuj się z pomocą techniczną iCloud i zgłoś możliwą inwazję!
Infekcja aplikacji szpiegowskiej
Jeśli chodzi o instalowanie nowych aplikacji na iPhone'ach, ludzie Apple mają dość surowy system kontroli i równowagi, który uniemożliwia dostęp do niezweryfikowanych aplikacji w sklepie z aplikacjami. Dlatego, aby zostać zainfekowanym aplikacją szpiegowską, mogłeś zrobić jedną z tych dwóch rzeczy:
- Zainstaluj podejrzaną aplikację samodzielnie, ponieważ się nudzisz lub
- Zdobądź wcześniej zhakowany telefon. (Wtedy ktoś inny może zainstalować problematyczne aplikacje zamiast Ciebie).
Jeśli podejrzewasz, że któryś z tych scenariuszy jest prawdopodobny w twoim przypadku, możesz spróbować zainstalować oprogramowanie antyszpiegowskie, takie jak Certo , a następnie usunąć niechcianą aplikację.
Typowe objawy ataku spyware
Biorąc pod uwagę podstępny charakter ataków spyware, zarejestrowanie istnienia aplikacji szpiegowskiej na urządzeniu może być czasami trudne.
Symptomów może być naprawdę wiele, ale jeśli uważnie obserwujesz stan zdrowia swojego iPhone'a, możesz być w stanie stwierdzić, że coś jest nie tak, jeśli zauważysz którekolwiek z następujących „nieregularnych zachowań”:
- Przegrzanie baterii — niektóre programy szpiegujące mogą powodować przeciążanie procesora iPhone'a, co powoduje wyczerpanie zasobów i przegrzanie baterii. Jeśli zauważysz, że bateria stale się nagrzewa, nawet jeśli nie korzystasz z żadnych aplikacji pochłaniających zasoby, być może masz problem z oprogramowaniem szpiegującym, który należy rozwiązać.
- Urządzenie łączy się z Internetem chcąc nie chcąc – jeśli Twój iPhone w tajemniczy sposób nadal łączy się z Internetem bez Twojej wiedzy, istnieje możliwość, że nieuczciwa aplikacja przejęła kontrolę nad Twoim urządzeniem i nie zrezygnuje z prób aktualizacji jego ohydnej formy do takiej, która jest nawet okropniejsze!
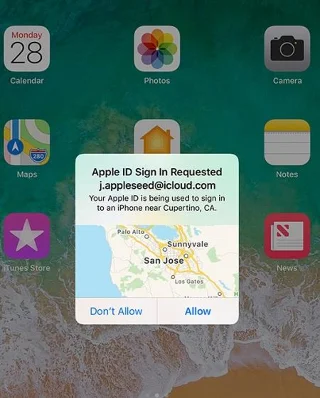
- Żądania logowania Apple ID — ciągłe prośby o logowanie, mimo że byłeś już wylogowany lub właśnie się zalogowałeś, mogą również wskazywać na jakiś problem z urządzeniem. Najprawdopodobniej ten scenariusz oznacza, że ktoś przejął Twoje hasło i adres e-mail, więc loguje się, gdy nie patrzysz. Aby temu zaradzić, skontaktuj się z obsługą klienta lub zmień hasło kilka razy!
- Nieznane aplikacje – jeśli ktoś instaluje oprogramowanie szpiegujące na Twoim telefonie, może być konieczne wykonanie jailbreaka lub pobranie aplikacji na Twój telefon. Jeśli zauważysz na telefonie aplikację, której nie pobrałeś, wyszukaj nazwę aplikacji i usuń ją z telefonu.

Podsumowując, żadne urządzenie nie jest odporne na okazjonalne ataki spyware, chociaż dobrzy ludzie w Apple robią wszystko, co w ich mocy, aby zapobiegać tego rodzaju atakom.
Jeśli podejrzewasz, że na iPhonie może znajdować się oprogramowanie szpiegujące, nie martw się, ponieważ istnieją kroki, które możesz podjąć, aby rozwiązać problem i wrócić do normalnego korzystania z iPhone'a. Mamy nadzieję, że ten artykuł okazał się pomocny i zapewnij bezpieczeństwo swoim przedsięwzięciom na iPhonie!
Jeśli ten artykuł okazał się przydatny, sprawdź inne artykuły TechJunkie, w tym Jak wykryć ukrytą kamerę szpiegowską za pomocą iPhone'a i Jak sprawdzić iPhone'a pod kątem wirusów.
Czy masz jakieś wskazówki, sztuczki lub po prostu doświadczenia, o których chciałbyś nam powiedzieć w odniesieniu do bezpieczeństwa i prywatności iPhone'a? Jeśli tak, powiedz nam o tym w komentarzach poniżej!