Strona główna
» Jak
»
Jak włączyć funkcję antyransomware Kontrolowany dostęp do folderów w systemie Windows 10/11
Jak włączyć funkcję antyransomware Kontrolowany dostęp do folderów w systemie Windows 10/11
Kontrolowany dostęp do folderów to funkcja programu antywirusowego Windows Security firmy Microsoft. Funkcja ta chroni przed oprogramowaniem ransomware, uniemożliwiając modyfikację plików w chronionych folderach. Włączenie kontrolowanego dostępu do folderów uniemożliwia niezaufanym aplikacjom, złośliwemu oprogramowaniu i innym zmianom plików w chronionych folderach.
Kontrolowany dostęp do folderów to dodatkowa funkcja zabezpieczeń w systemach Windows 10 i 11, którą doceniają niektórzy użytkownicy. Oprogramowanie ransomware to nie jest coś, co można lekceważyć, a włączenie tej funkcji zapewni dodatkową ochronę plików systemowych i użytkowników. Oto 4 sposoby na włączenie kontrolowanego dostępu do folderów w systemie Windows.
Jak włączyć kontrolowany dostęp do folderów w zabezpieczeniach systemu Windows
Ustawienie Kontrolowanego dostępu do folderu znajduje się w Ochronie przed oprogramowaniem wymuszającym okup w aplikacji Zabezpieczenia systemu Windows. Łatwo znaleźć i włączyć lub wyłączyć tę opcję, gdy już wiesz, gdzie się znajduje. Oto jak włączyć opcję Kontrolowanego dostępu do folderów w aplikacji Zabezpieczenia systemu Windows.
2. Wybierz kartę Ochrona przed wirusami i zagrożeniami w Zabezpieczeniach systemu Windows.
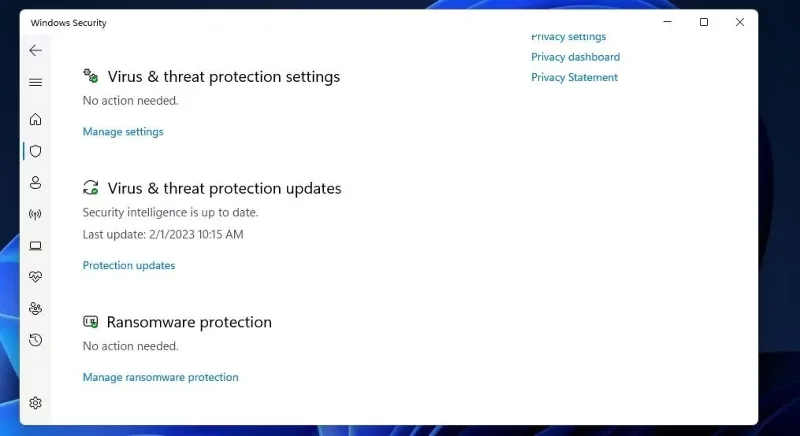
Funkcja ochrony przed oprogramowaniem wymuszającym okup
3. Kliknij Zarządzaj ochroną przed oprogramowaniem ransomware , aby przejść do ustawień kontrolowanego dostępu do folderów.
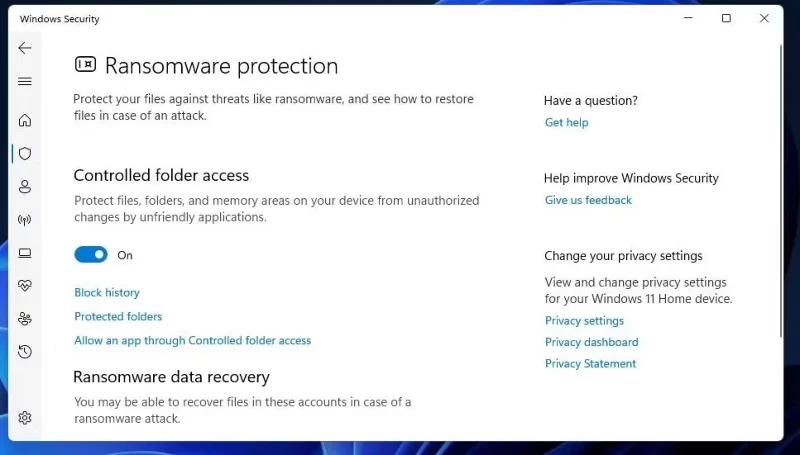
Opcje kontrolowanego dostępu do folderów
4. Teraz włącz opcję Kontrolowanego dostępu do folderów, aby włączyć tę funkcję.
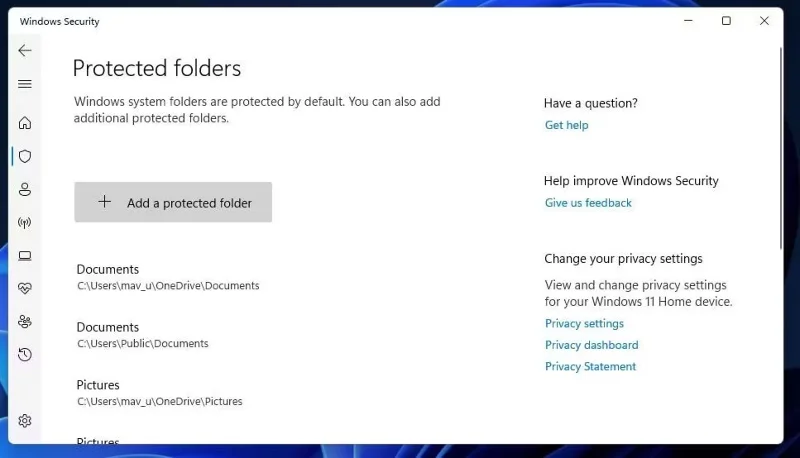
Kontrolowany dostęp do folderów chroni foldery użytkownika: Dokumenty, Filmy, Zdjęcia i Muzyka, gdy ta opcja jest włączona. Aby zobaczyć listę chronionych folderów użytkowników, kliknij Chroniony folder. Możesz dodać więcej folderów do listy, klikając przycisk Dodaj chroniony folder , wybierając folder i klikając Wybierz folder.
Dodaj przycisk chronionego folderu
Jak włączyć kontrolowany dostęp do folderów za pomocą programu PowerShell
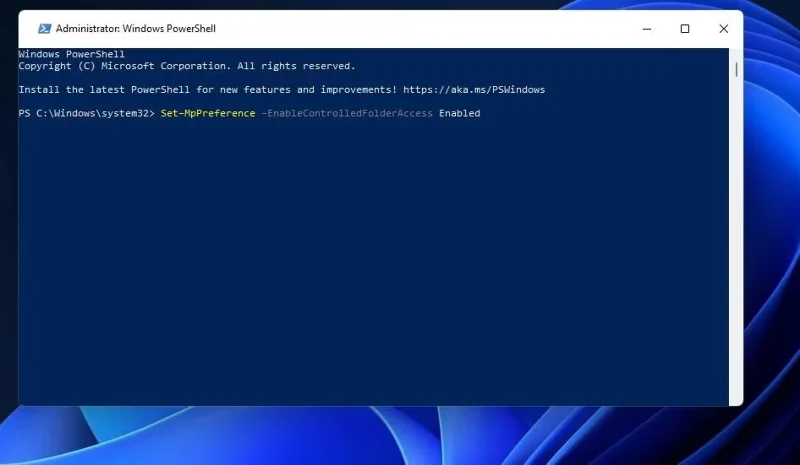
Program Windows PowerShell udostępnia alternatywną metodę włączania i wyłączania kontrolowanego dostępu do folderów poprzez wykonywanie poleceń. Kontrolowany dostęp do folderów można włączyć za pomocą programu PowerShell w następujący sposób:
1. Aby aktywować narzędzie do wyszukiwania plików, naciśnij klawisze Win + S.
2. Wpisz PowerShell w włączonym narzędziu wyszukiwania.
Jak włączyć kontrolowany dostęp do folderów za pomocą Edytora zasad grupy
Jeśli masz system Windows 11 Pro lub Enterprise, możesz włączyć kontrolowany dostęp do folderów za pomocą Edytora zasad grupy. Edytor zasad grupy zawiera także dodatkowe ustawienia konfiguracji kontrolowanego dostępu do folderów. Oto jak włączyć kontrolowany dostęp do folderów za pośrednictwem GPE.
Uwaga : Jeśli używasz systemu Windows Home, Edytor zasad grupy nie będzie domyślnie wyświetlany.
1. Otwórz narzędzie wyszukiwania systemu Windows i wpisz gpedit.msc .
2. Wybierz gpedit.msc , aby wyświetlić Edytor zasad grupy.
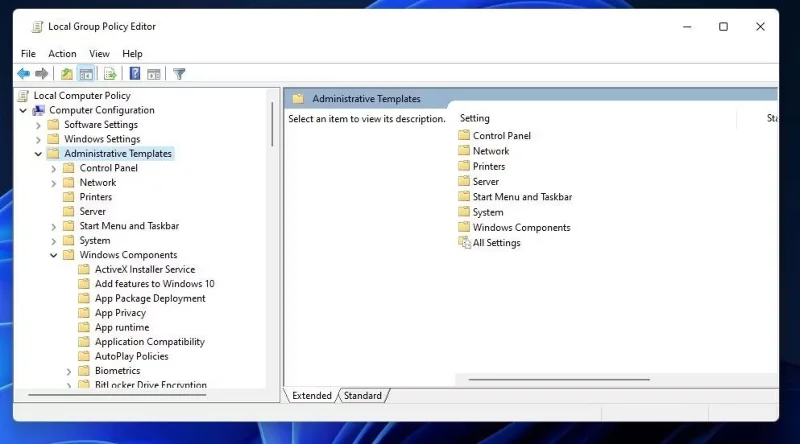
3. Kliknij opcję Konfiguracja komputera > Szablony administracyjne w lewym panelu Edytora zasad grupy.
Szablony administracyjne w Edytorze zasad grupy
4. Kliknij dwukrotnie Składniki systemu Windows , aby je rozwinąć.
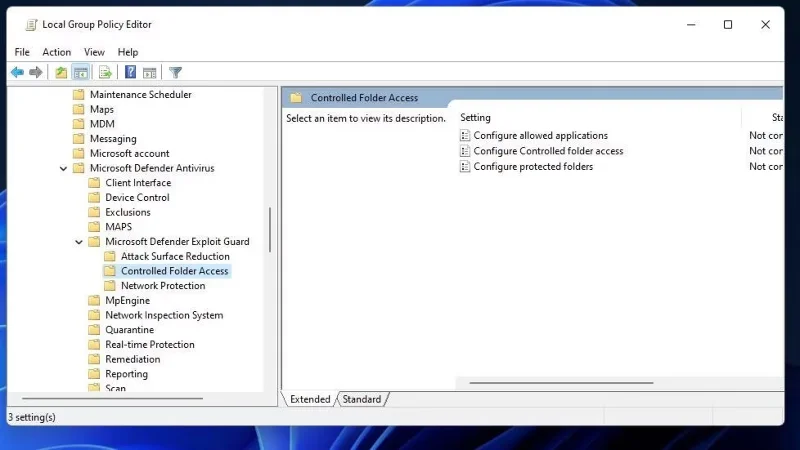
5. Kliknij strzałki, aby rozwinąć Microsoft Defender Antivirus i Microsoft Defender Exploit Guard .
6. Wybierz opcję Kontrolowany dostęp do folderów , aby wyświetlić ustawienia zasad dla tej funkcji.
7. Następnie kliknij dwukrotnie opcję Konfiguruj kontrolowany dostęp do folderu, aby wyświetlić okno tego ustawienia.
Dostęp do folderu kontrolowany przez zasady w Edytorze zasad grupy
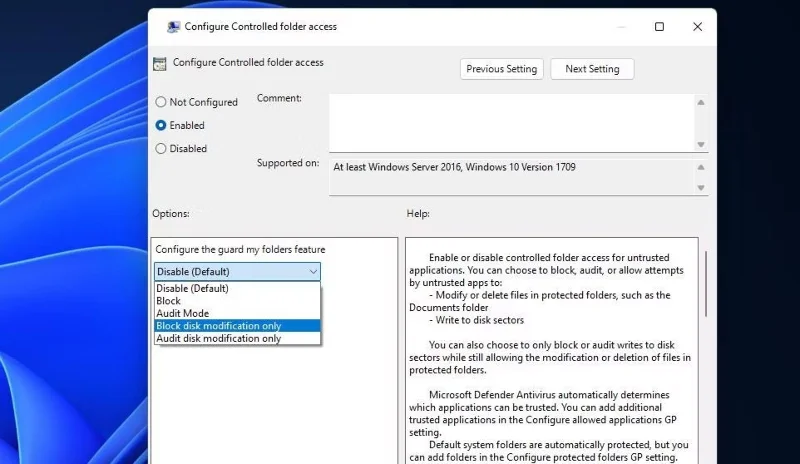
8. Wybierz opcję Włączone w oknie Konfiguruj kontrolowany dostęp do folderów .
9. Kliknij opcję Zablokuj w menu rozwijanym, aby wybrać najbardziej rygorystyczny system CFA. Można jednak wybrać również opcje Tryb audytu, Blokuj tylko powiadomienia o dysku i Audytuj tylko powiadomienia o dysku, aby zezwolić na kontrolowany dostęp do folderów.
Skonfiguruj menu rozwijane funkcji „Moje foldery”
10. Wybierz Zastosuj w oknie Konfiguruj kontrolowany dostęp do folderów .
11. Kliknij przycisk OK w oknie Konfiguruj kontrolowany dostęp do folderu .
Jak włączyć kontrolowany dostęp do folderów z menu kontekstowego systemu Windows
Dodatkowo możesz utworzyć skrót menu kontekstowego, aby włączyć/wyłączyć kontrolowany dostęp do folderów. Następnie będziesz mieć dostęp do ustawienia Włącz dostęp do folderu Kontrola z poziomu pulpitu systemu Windows. Możesz dodać taką opcję CFA do menu prawego przycisku myszy, konfigurując i uruchamiając skrypt rejestru w następujący sposób:
1. Otwórz Notatnik.
2. Następnie zaznacz ten tekst skryptu i naciśnij Ctrl + C :
Windows Registry Editor Version 5.00


 ; Created by: Shawn Brink

 ; Created on: July 19th 2018

 ; Tutorial: https://www.tenforums.com/tutorials/114389-add-turn-off-controlled-folder-access-context-menu-windows-10-a.html


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess]

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"

 "MUIVerb"="Turn On or Off Control folder access"

 "Position"="Bottom"

 "SubCommands"=""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout]

 "MUIVerb"="Turn on Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Enabled' -Verb RunAs\""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout]

 "MUIVerb"="Turn off Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Disabled' -Verb RunAs\""
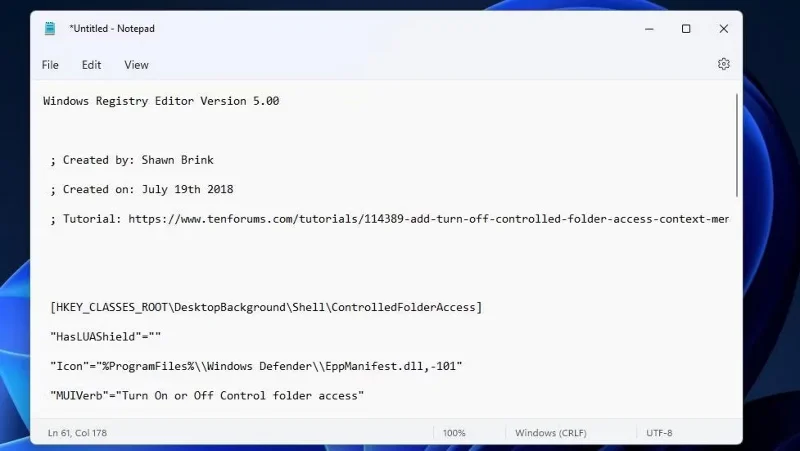
3. Wklej ten skrypt do Notatnika, klikając na okno aplikacji i naciskając Ctrl + V.
Skrypt rejestru umożliwiający dostęp do kontrolowanego dostępu do folderu
4. Następnie naciśnij Ctrl + Shift + S, aby wyświetlić okno Notatnika Zapisz jako .
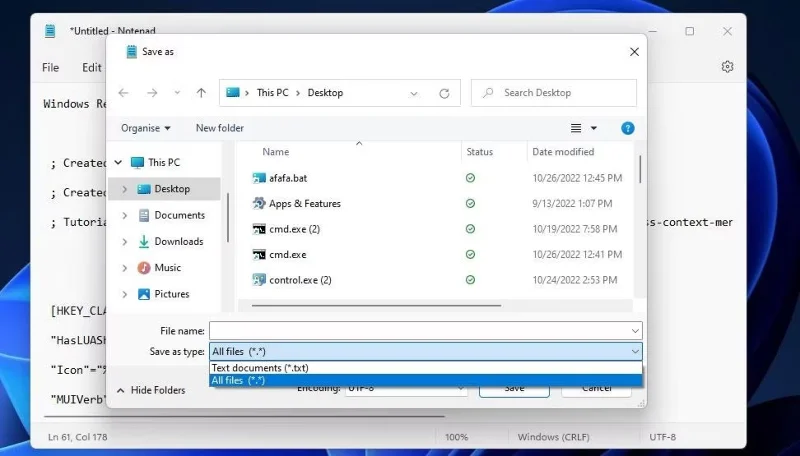
5. Ustaw opcję Zapisz jako typ na Wszystkie pliki .
Opcja Wszystkie pliki
6. Wpisz Włącz kontrolę dostępu do folderu.reg w polu nazwy pliku.
7. Wybierz opcję zapisania skryptu na pulpicie.
8. Kliknij Zapisz , aby dodać plik rejestru dostępu do folderu Włącz kontrolę do pulpitu.
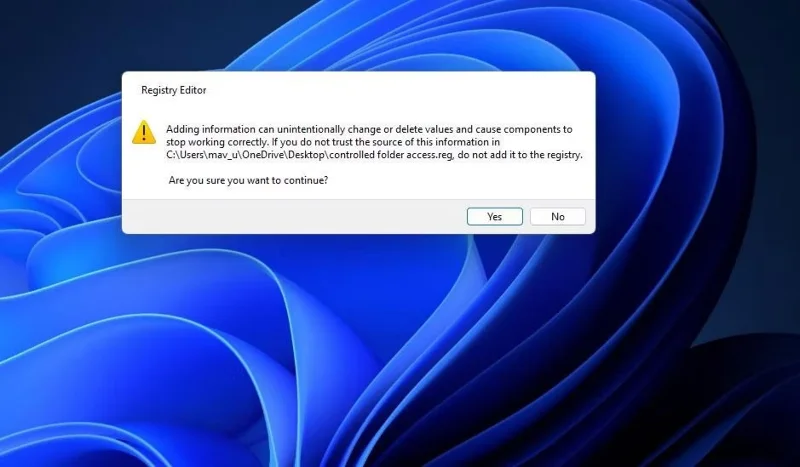
9. Zamknij edytor Notatnika i kliknij dwukrotnie plik Włącz dostęp do folderu kontroli.reg na pulpicie.
Okno dialogowe potwierdzenia skryptu rejestru
10. Wybierz opcję Tak , aby potwierdzić, że ufasz skryptowi.
Teraz możesz włączyć kontrolowany dostęp do folderów z poziomu menu kontekstowego systemu Windows.