Jak włączyć funkcję odświeżania powiadomień w systemie Android 16

W nowym systemie Android 16 firma Google wprowadziła nową funkcję o nazwie Notification Cooldown, która pomaga spowolnić proces wyświetlania zbyt dużej liczby powiadomień. Funkcja ta umożliwia dostosowanie intensywności powiadomień pochodzących z jednej aplikacji na raz, redukując wpływ dźwięku powiadomień z tych aplikacji. Oto przewodnik po instalacji Notification Cooldown w systemie Android 16.

Czym jest funkcja „Notification Cooldown” w systemie Android 16?

Funkcja czasu odnowienia powiadomień będzie stopniowo zmniejszać głośność i intensywność wibracji powiadomień, jeśli otrzymasz zbyt wiele powiadomień z tej samej aplikacji na raz.

Na przykład, jeśli Instagram wysyła Ci wiele powiadomień, wszystkie mają taką samą głośność i poziom wibracji. Po włączeniu opcji Czas odnowienia powiadomień tylko pierwsze powiadomienie będzie miało domyślną głośność i poziom wibracji, a głośność kolejnych powiadomień będzie stopniowo zmniejszana.

Jak ustawić czas oczekiwania na powiadomienie w systemie Android 16

Krok 1:

Najpierw kliknij Ustawienia , a następnie z wyświetlonej listy wybierz Powiadomienia . Następnie kliknij Czas oczekiwania na powiadomienia , aby dostosować tryb powiadomień dla systemu Android.
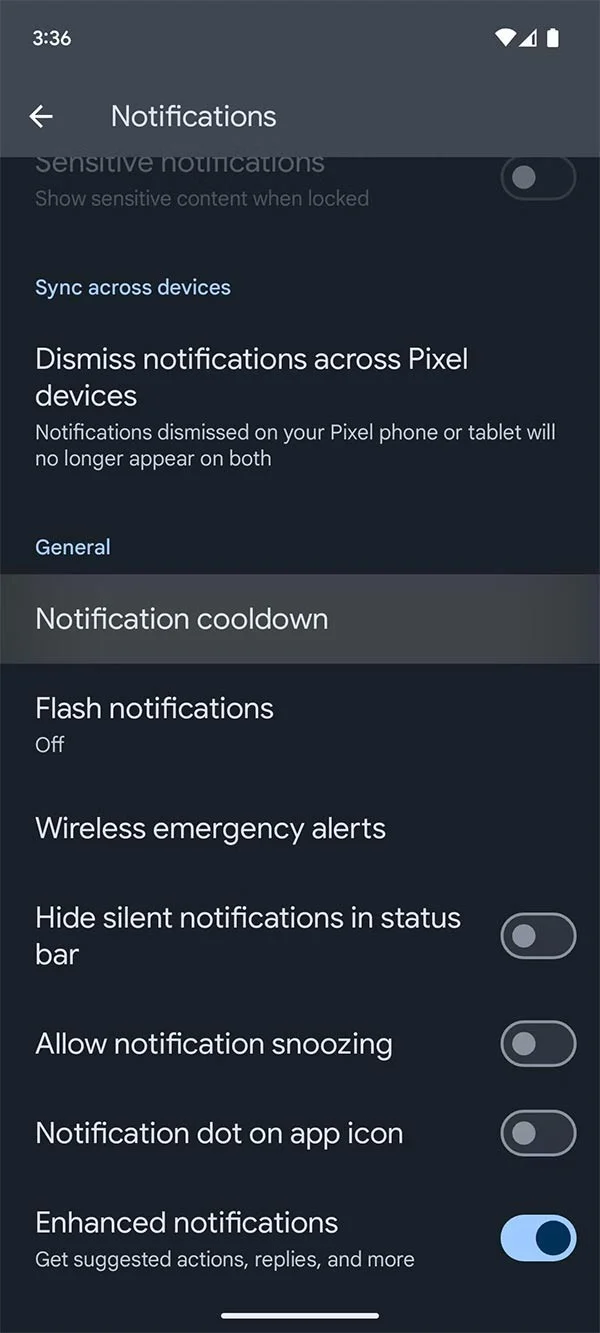
Jak włączyć funkcję odświeżania powiadomień w systemie Android 16

Krok 2:

Przejdź do nowego interfejsu, włącz poniżej opcję Użyj czasu odnowienia powiadomień i gotowe.

Następnie powiadomienia w systemie Android zostaną automatycznie dostosowane tak, aby Ci nie przeszkadzać.

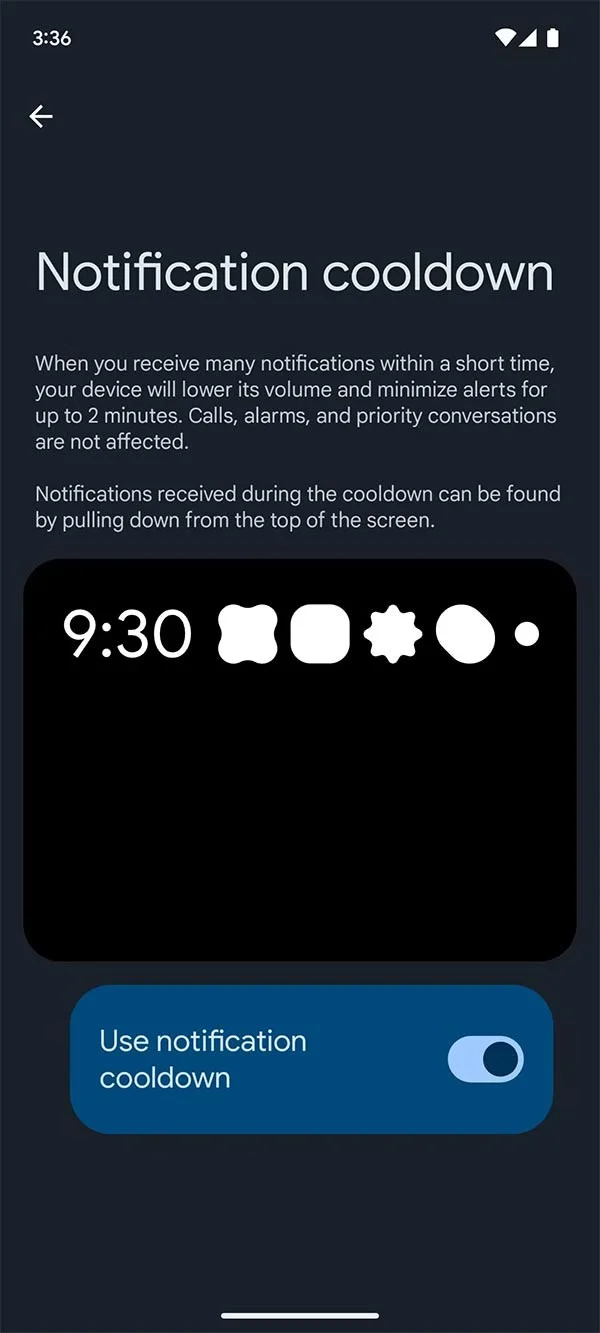
Jak włączyć funkcję odświeżania powiadomień w systemie Android 16

Zostaw komentarz

Zachowaj widoczność poprawek autora podczas eksportowania do pliku DOCX

Zachowaj widoczność poprawek autora podczas eksportowania do pliku DOCX

Śledź zmiany w programie Writer, zapisz edytowalny plik źródłowy ODT i sprawdź wyeksportowany plik DOCX w programie Word przed jego udostępnieniem.

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Włącz tryb FIPS w systemie SLES 15 i sprawdź stan rozruchu

Postępuj zgodnie z procedurą SUSE SP7, aby włączyć tryb FIPS, bezpiecznie przeprowadzić ponowne uruchomienie, zweryfikować aktywną politykę i sprawdzić, czy wymagania dotyczące zgodności obejmują sprawdzone moduły.

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Konfigurowanie woluminu danych zaszyfrowanego za pomocą LUKS na SLES

Porównaj YaST i cryptsetup dla nowego zaszyfrowanego woluminu danych SLES, wybierz LUKS1 lub LUKS2 i sprawdź, czy odblokowywanie i montowanie przebiega bezpiecznie.

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Zbuduj lokalny serwer aktualizacji SUSE z RMT na SLES 15

Skonfiguruj RMT na SLES 15, utwórz kopię lustrzaną uprawnionych repozytoriów i zweryfikuj rejestrację HTTPS oraz dostęp do pakietów z poziomu klienta testowego.

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Dołączanie SLES 15 do Active Directory za pomocą SSSD w YaST

Połącz SLES 15 z usługą Active Directory za pomocą opartego na SSSD mechanizmu logowania YaST, a następnie zweryfikuj wyszukiwanie w katalogu, logowanie do domeny i bilety Kerberos.

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra

Skonfiguruj właściwą ścieżkę Live Patching dla systemu SLES 16.0 lub 15 SP7, zastosuj odpowiednie poprawki jądra i potwierdź, co jest aktywne, nie myląc tego z aktualizacją jądra wymaganą przy ponownym uruchomieniu komputera.

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

Zachowaj dostępność usług podczas aktualizacji SLES 15 SP5 do SP6

SLES 15 SP5 można migrować online do SP6, ale każdy węzeł wymaga ponownego uruchomienia. Użyj sprawdzonej aktualizacji ciągłej lub przejścia na system Blue-Green, aby utrzymać dostępność obciążeń.

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Zbuduj niestandardowy profil AppArmor w systemie SUSE Linux

Utwórz, udoskonal i zweryfikuj profil AppArmor o najniższych uprawnieniach w systemie SLES 15 SP7, z czytelną notatką na temat domyślnego ustawienia SELinux w systemie SLES 16.

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Bezpieczne stosowanie SLES 15 STIG z OpenSCAP

Użyj obsługiwanego profilu STIG firmy SUSE do skanowania systemu SLES 15, testowania działań naprawczych, przeglądania pozostałych ustaleń i zachowywania dowodów oceny.

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Przywróć dostęp do kokpitu w systemie SUSE Linux Enterprise Server

Prześledź nieudane połączenie z Cockpitem przez DNS, port 9090, gniazdo systemd, zaporę firewalld, TLS i ustawienia logowania, korzystając z bieżących wskazówek SUSE.









