Wdróż ONLYOFFICE Docs Enterprise z oficjalnym plikiem Compose

Uruchom stos Enterprise Docker Compose, zapisz jego licencję i dane, bezpiecznie skonfiguruj JWT i sprawdź, czy edytory są gotowe do integracji.
Szyfrowanie dysku twardego jest najprostszym i najszybszym sposobem na zwiększenie bezpieczeństwa. Wspaniale jest, że system Windows ma wbudowany program do szyfrowania dysków o nazwie BitLocker. To narzędzie jest dostępne dla użytkowników systemu Windows 10 Pro, Enterprise i Education.
Szyfrowanie dysku brzmi przerażająco, ponieważ jeśli stracisz hasło, dysk zostanie zablokowany na zawsze. Przeciwnie, bezpieczeństwo, które zapewnia, jest prawie bezkonkurencyjne. Oto, w jaki sposób można zaszyfrować dysk twardy za pomocą funkcji BitLocker w systemie Windows 10 .
BitLocker to narzędzie do pełnego szyfrowania dysku, dostępne w Windows 10 Pro, Enterprise, Education. Za pomocą funkcji BitLocker można zaszyfrować dysk woluminowy (który może być częścią lub całym dyskiem).
Funkcja BitLocker zapewnia silne szyfrowanie dla zwykłych użytkowników systemu Windows 10. Domyślnie funkcja BitLocker używa silnego szyfrowania AES 128-bitowego (lub AES-128). Obecnie nie ma metody na złamanie tego. Zespół badawczy próbował włamać się do tego algorytmu szyfrowania AES, ale złamanie klucza może potrwać miliony lat. Dlatego ludzie nazywają AES „szyfrowaniem klasy wojskowej”.
Dlatego funkcja BitLocker wykorzystuje AES-128, aby zapewnić najwyższą „barierę bezpieczeństwa” dla wszystkich użytkowników. Ponadto można również użyć funkcji BitLocker z 256-bitowym wyższym szyfrowaniem, aby złamać kod dysku prawie niemożliwy. W tym artykule dowiesz się, jak przenieść funkcję BitLocker do środowiska AES-256.
Zasadniczo funkcja BitLocker ma 3 różne metody szyfrowania:
Nie jesteś pewien, czy twój system ma moduł TPM? Naciśnij klawisz Windows+ R, a następnie wpisz tpm.msc . Jeśli widzisz informacje o module TPM w systemie, jest on już zainstalowany. Jeśli zobaczysz komunikat „Nie można znaleźć zgodnego modułu TPM”, w systemie nie ma zainstalowanego modułu TPM.
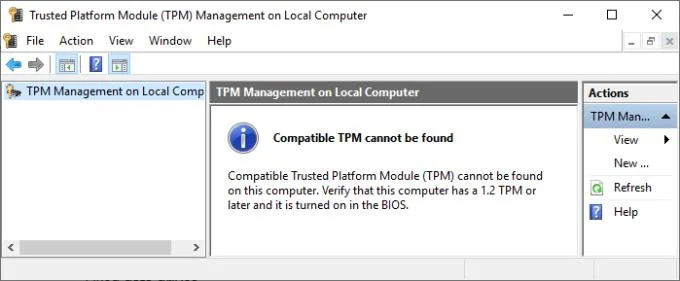
Nie ma problemu, jeśli jeszcze go nie masz. Nadal możesz używać funkcji BitLocker bez modułu TPM. Oto bardziej szczegółowe instrukcje.
Pierwszą rzeczą, którą musisz zrobić, to sprawdzić, czy funkcja BitLocker jest włączona w systemie, czy nie.
Wpisz gpedit w pasku wyszukiwania menu Start i wybierz opcję Najlepsze dopasowanie. Otworzy się Edytor zasad grupy.
Przejdź do Konfiguracja komputera> Szablony administracyjne> Składniki systemu Windows> Szyfrowanie dysków funkcją BitLocker> Dyski systemu operacyjnego .
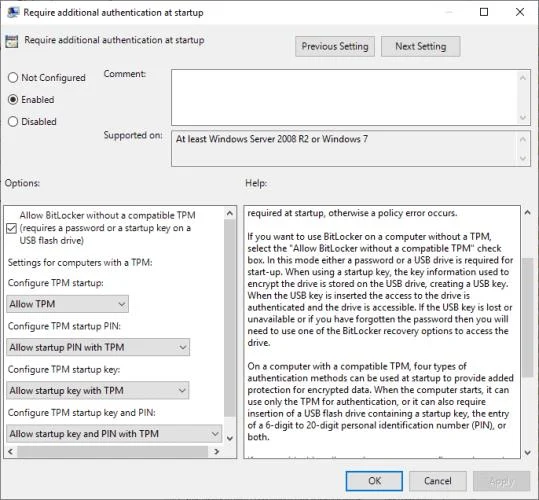
Wybierz Wymagaj dodatkowego uwierzytelnienia przy starcie po Enabled .
Jeśli system nie ma zgodnego modułu TPM , zaznacz pole Zezwól na funkcję BitLocker bez zgodnego modułu TPM .
Najpierw wpisz bitlocker w pasku wyszukiwania w menu Start, a następnie wybierz opcję Najlepsze dopasowanie.
Wybierz dysk, który chcesz zaszyfrować funkcją BitLocker> wybierz Włącz funkcję BitLocker .
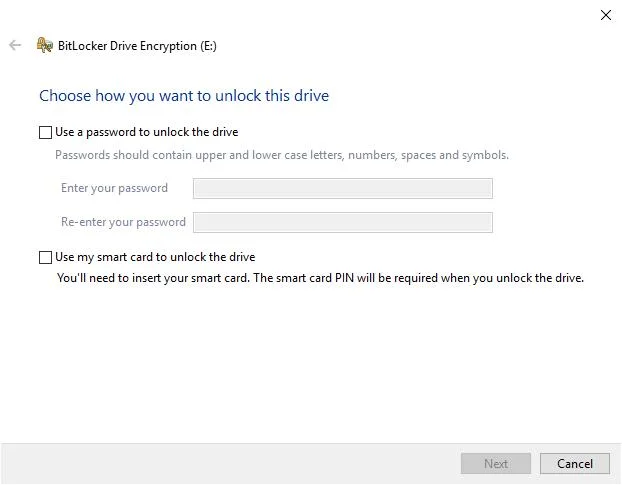
Teraz musisz wybrać sposób szyfrowania tego dysku. Tutaj masz dwie opcje:
Sprawdź pierwszą opcję użycia hasła odblokowania dysku.
To niezwykle interesująca część: wybierz silne hasło, które jest odpowiednie i łatwe do zapamiętania dla Ciebie. Jak sugeruje BitLocker, hasło powinno zawierać wielkie i małe litery, cyfry, spacje i symbole. Możesz zapoznać się z artykułem Jak utworzyć silne silne hasło na download.vn .
Po utworzeniu odpowiedniego hasła wpisz je, a następnie wpisz ponownie, aby je potwierdzić.
Następna strona zawiera opcje generowania klucza odzyskiwania funkcji BitLocker. Klucz musi być „unikatowy, niepowtarzalny” i jest to jedyny sposób na wykonanie bezpiecznej kopii danych. Masz 4 opcje. W artykule wybierz opcję Zapisz do pliku , a następnie kliknij lokalizację, aby łatwo zapisać. Na koniec kliknij Dalej .
W tym kroku musisz wybrać liczbę dysków, które chcesz zaszyfrować. BitLocker zaleca szyfrowanie całego dysku, jeśli go użyjesz, aby zapewnić bezpieczeństwo wszystkich dostępnych danych, w tym informacji, które zostały usunięte, ale jeszcze nie zostały przeniesione z dysku. Z drugiej strony, jeśli szyfrujesz nowy dysk lub komputer, musisz tylko zaszyfrować część aktualnie używaną przez BitLocker, aby automatycznie szyfrować nowe dane po dodaniu.
Na koniec wybierz tryb szyfrowania. Wersja 1511 systemu Windows 10 wprowadza nowy tryb szyfrowania dysku o nazwie XTS-AES. Zapewnia wsparcie zachowania integralności. Jednak XTS-AES nie jest kompatybilny ze starszymi wersjami systemu Windows. Jeśli dysk zaszyfrowany funkcją BitLocker jest nadal w systemie, możesz wybrać nowy tryb XTS-AES.
I odwrotnie, jeśli planujesz podłączyć dysk do innego komputera, wybierz tryb Kompatybilny .
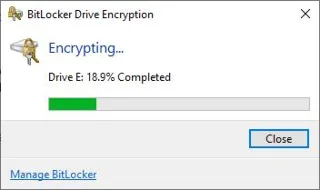
Na koniec nadszedł czas, aby użyć funkcji BitLocker do zaszyfrowania dysku. Wybierz Rozpocznij szyfrowanie i poczekaj na zakończenie procesu. Może to chwilę potrwać w zależności od ilości posiadanych danych.
Podczas ponownego uruchamiania systemu lub uzyskiwania dostępu do zaszyfrowanego dysku BitLocker wyświetli monit o podanie hasła.
Zamiast 128-bitowego AES można użyć silniejszego 256-bitowego szyfrowania AES dla funkcji BitLocker. Chociaż 128-bitowy AES nigdy nie wydaje się być pokonany, zawsze możesz go wzmocnić, jeśli chcesz.
Głównym powodem używania AES-256 zamiast AES-128 jest przeciwdziałanie wzrostowi obliczeń kwantowych w przyszłości. Ta metoda może przerwać istniejące standardowe szyfrowanie łatwiej niż sprzętowo.
Otwórz Edytor zasad grupy, przejdź do Konfiguracja komputera> Szablony administracyjne> Składniki systemu Windows> Szyfrowanie dysków funkcją BitLocker .
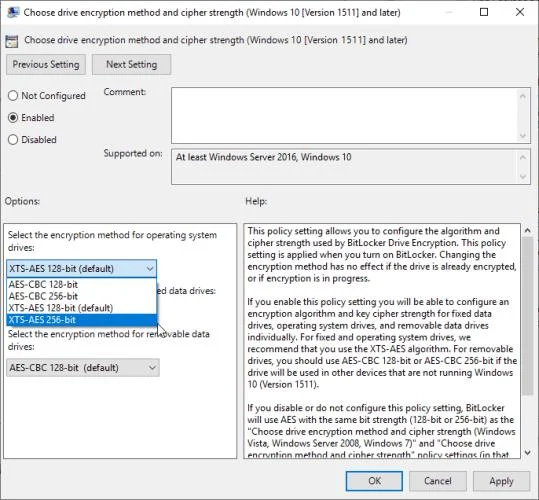
Wybierz Wybierz metodę szyfrowania dysku i siłę szyfrowania > zaznacz Włączone , a następnie kliknij 256-bitowy XTS-AES w rozwijanym oknie dialogowym. Kliknij Zastosuj . To tyle.
Teraz wiesz, jak zaszyfrować dysk Windows 10 za pomocą funkcji BitLocker. Korzystając z tej metody, nie musisz instalować trzeciej aplikacji na swoim komputerze. Mam nadzieję, że ten artykuł jest dla Ciebie pomocny.
Uruchom stos Enterprise Docker Compose, zapisz jego licencję i dane, bezpiecznie skonfiguruj JWT i sprawdź, czy edytory są gotowe do integracji.
Użyj makra JavaScript ONLYOFFICE, aby usunąć znaki niedrukowalne i usunąć zbędne spacje z określonego zakresu arkusza kalkulacyjnego, korzystając z bezpiecznego przepływu pracy przeglądu.
Przenieś dane portalu z domyślnego dysku do obsługiwanego dostawcy pamięci masowej w chmurze lub bezpiecznie przenieś dane Docker, zmieniając mapowanie woluminu hosta.
Sprawdź, czy Document Server używa pakietu Linux czy Dockera, usuń tylko jego komponenty i sprawdź pozostałe dane, nie usuwając przez pomyłkę usług współdzielonych.
Powiąż powolną edycję zespołową z obciążeniem zasobów Dockera, połączeniami proxy lub obciążeniem dokumentu, a następnie wybierz rozwiązanie odpowiadające Twoim pomiarom.
Wybierz miejsce, w którym protokół TLS ma zostać zakończony, bezpiecznie zamontuj zaufany certyfikat i klucz prywatny oraz zweryfikuj dostęp HTTPS do serwera ONLYOFFICE Docs w środowisku Docker.
Osadź edytor ONLYOFFICE w swojej aplikacji PHP, podpisz jego konfigurację za pomocą JWT i zapisz edytowane pliki za pomocą bezpiecznego wywołania zwrotnego.
Ustaw język sprawdzania poprawności całego dokumentu lub zaznaczonego tekstu, sprawdź, czy sprawdzanie pisowni jest aktywne i rozpoznaj, kiedy brakuje słownika serwera.
Włącz funkcję stałego śledzenia zmian dla wszystkich w dokumencie ONLYOFFICE, sprawdź, czy zmiany są rejestrowane, i zrozum ograniczenia tego ustawienia.
Sprawdź, czy usługa Nginx, sieć Docker lub wewnętrzna usługa ONLYOFFICE zwraca błąd 502, a następnie zweryfikuj poprawiony kod źródłowy i kontrolę kondycji.








