Jako darmowy analizator pakietów typu open source, Wireshark oferuje wiele wygodnych funkcji. Jednym z nich jest znalezienie adresów kontroli dostępu do mediów (MAC), które mogą dostarczyć więcej informacji o różnych pakietach w sieci.
Jeśli dopiero zaczynasz korzystać z Wireshark i nie wiesz, jak znaleźć adresy MAC, trafiłeś we właściwe miejsce. Tutaj powiemy Ci więcej o adresach MAC, wyjaśnimy, dlaczego są one przydatne, i przedstawimy kroki ich znajdowania.
Co to jest adres MAC?
Adres MAC to unikalny identyfikator przypisany do urządzeń sieciowych, takich jak komputery, przełączniki i routery. Adresy te są zwykle przydzielane przez producenta i są reprezentowane jako sześć grup po dwie cyfry szesnastkowe.
Do czego służy adres MAC w programie Wireshark?
Podstawową rolą adresu MAC jest oznaczenie źródła i miejsca docelowego pakietu. Można ich również używać do śledzenia ścieżki określonego pakietu w sieci, monitorowania ruchu w sieci, identyfikowania złośliwych działań i analizowania protokołów sieciowych.
Wireshark Jak znaleźć adres MAC
Znalezienie adresu MAC w Wireshark jest stosunkowo łatwe. Tutaj pokażemy, jak znaleźć źródłowy adres MAC i docelowy adres MAC w Wireshark.
Jak znaleźć źródłowy adres MAC w programie Wireshark
Źródłowy adres MAC to adres urządzenia wysyłającego pakiet i zwykle można go zobaczyć w nagłówku Ethernet pakietu. Dzięki źródłowemu adresowi MAC możesz śledzić ścieżkę pakietu w sieci i identyfikować źródło każdego pakietu.
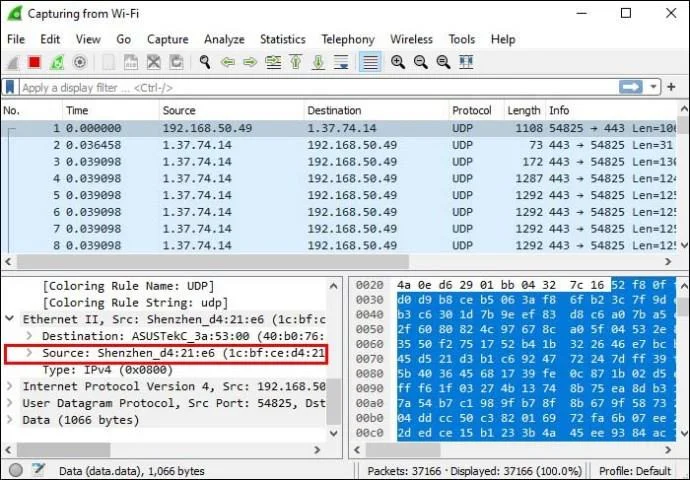
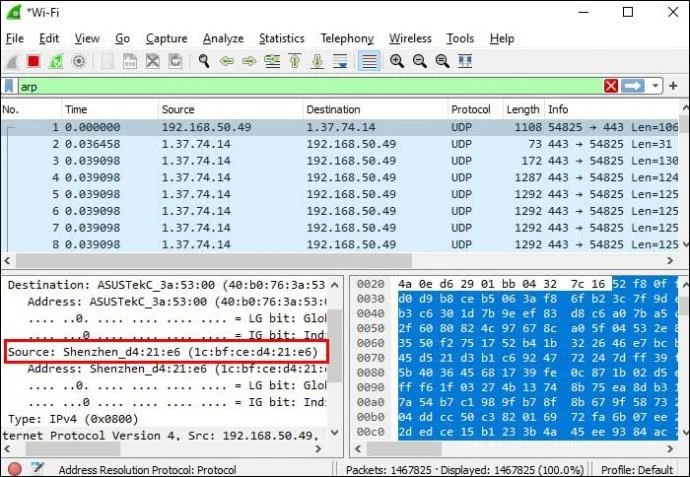
Źródłowy adres MAC pakietu można znaleźć w zakładce Ethernet. Oto jak się do niego dostać:
- Otwórz Wireshark i przechwytuj pakiety.

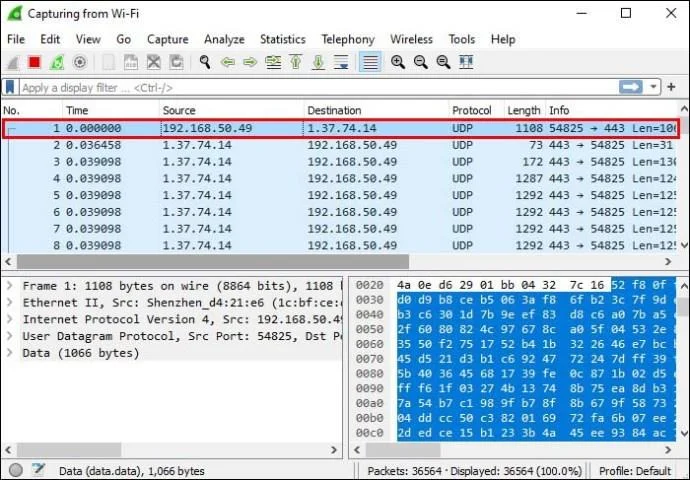
- Wybierz interesujący Cię pakiet i wyświetl jego szczegóły.

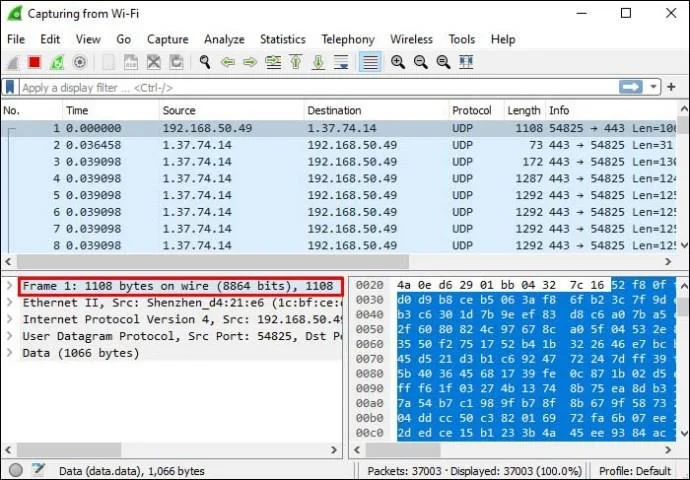
- Wybierz i rozwiń „Ramka”, aby uzyskać więcej informacji o pakiecie.

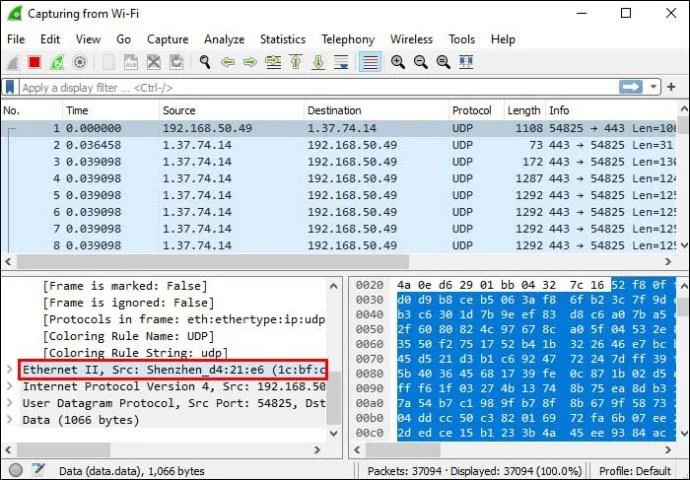
- Przejdź do nagłówka „Ethernet”, aby wyświetlić szczegóły dotyczące sieci Ethernet.

- Wybierz pole „Źródło”. Tutaj zobaczysz źródłowy adres MAC.

Jak znaleźć docelowy adres MAC w programie Wireshark
Docelowy adres MAC reprezentuje adres urządzenia odbierającego pakiet. Podobnie jak adres źródłowy, docelowy adres MAC znajduje się w nagłówku Ethernet. Wykonaj poniższe czynności, aby znaleźć docelowy adres MAC w programie Wireshark:
- Otwórz Wireshark i rozpocznij przechwytywanie pakietów.

- Znajdź pakiet, który chcesz przeanalizować i obserwuj jego szczegóły w okienku szczegółów.

- Wybierz „Ramka”, aby uzyskać więcej danych na jej temat.

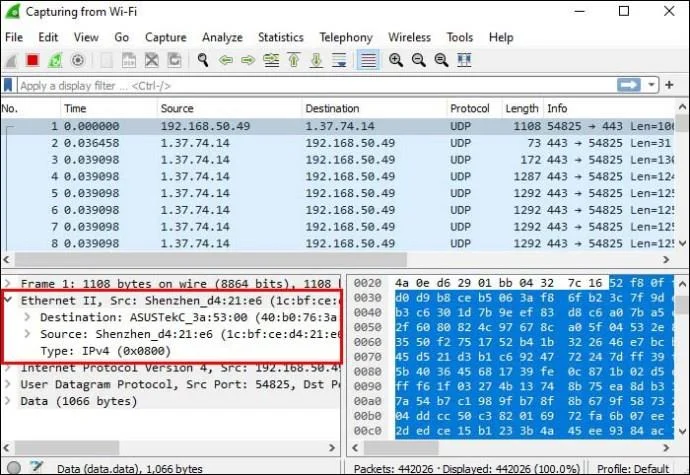
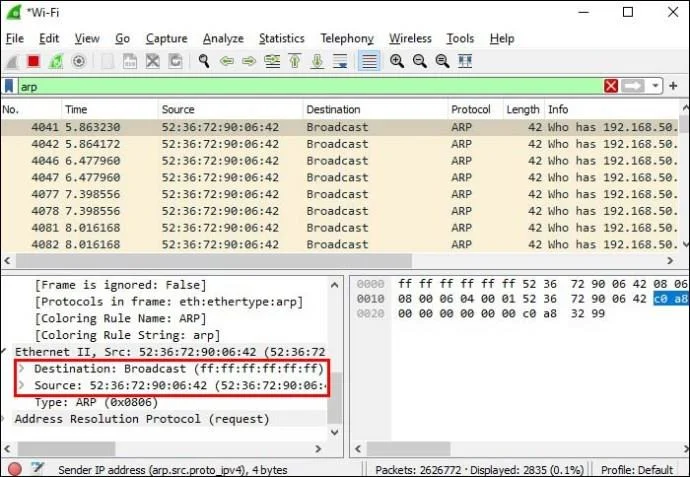
- Przejdź do „Ethernetu”. Zobaczysz „Źródło”, „Miejsce docelowe” i „Typ”.

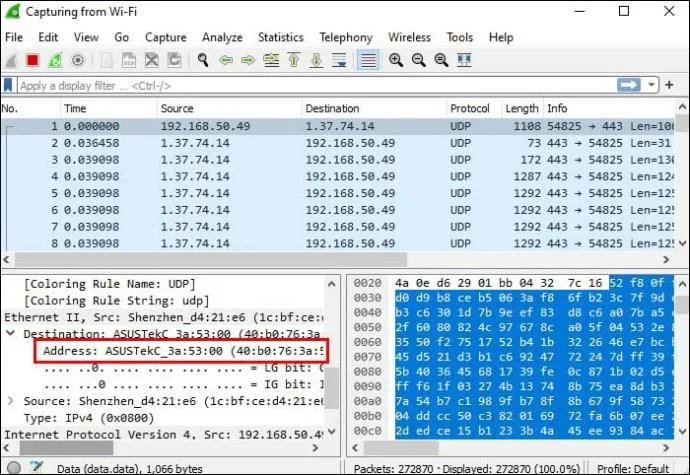
- Wybierz pole „Miejsce docelowe” i wyświetl docelowy adres MAC.

Jak potwierdzić adres MAC w ruchu Ethernet
Jeśli rozwiązujesz problemy z siecią lub chcesz zidentyfikować złośliwy ruch, możesz sprawdzić, czy dany pakiet jest wysyłany z właściwego źródła i kierowany do właściwego miejsca docelowego. Postępuj zgodnie z poniższymi instrukcjami, aby potwierdzić adres MAC w ruchu Ethernet:
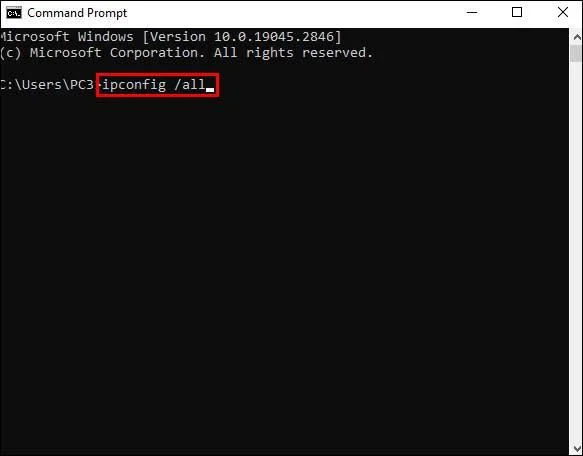
- Wyświetl adres fizyczny komputera za pomocą ipconfig/all lub Getmac.

- Zobacz pola Źródło i Miejsce docelowe w przechwyconym ruchu i porównaj z nimi fizyczny adres komputera. Użyj tych danych, aby sprawdzić, które ramki zostały wysłane lub odebrane przez Twój komputer, w zależności od tego, co Cię interesuje.

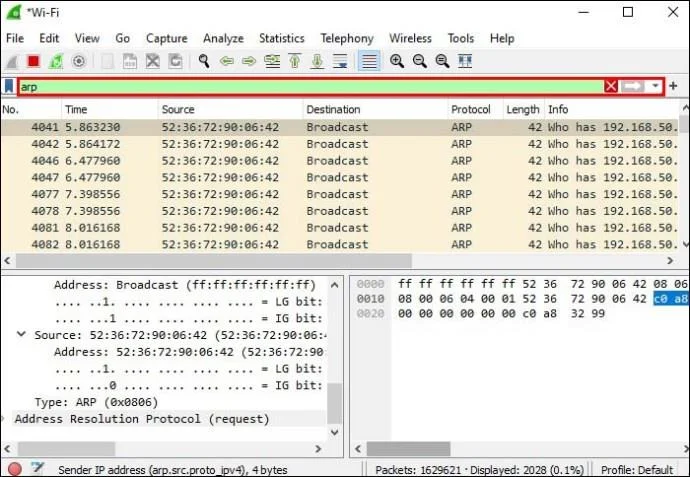
- Użyj polecenia arp-a, aby wyświetlić pamięć podręczną protokołu ARP (Address Resolution Protocol).

- Znajdź adres IP bramy domyślnej używany w wierszu polecenia i wyświetl jego adres fizyczny. Sprawdź, czy adres fizyczny bramy jest zgodny z niektórymi polami „Źródło” i „Miejsce docelowe” w przechwyconym ruchu.

- Zakończ czynność, zamykając program Wireshark. Jeśli chcesz odrzucić przechwycony ruch, naciśnij „Wyjdź bez zapisywania”.

Jak filtrować adres MAC w Wireshark
Wireshark umożliwia korzystanie z filtrów i szybkie przeglądanie dużych ilości informacji. Jest to szczególnie przydatne, jeśli występuje problem z określonym urządzeniem. W Wireshark możesz filtrować według źródłowego adresu MAC lub docelowego adresu MAC.
Jak filtrować według źródłowego adresu MAC w Wireshark
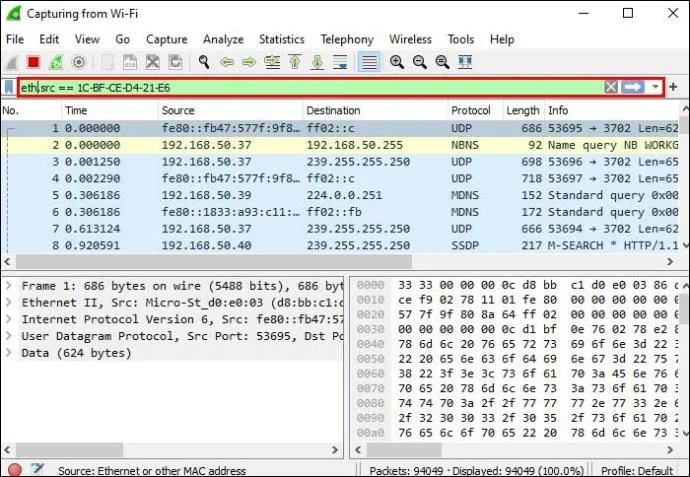
Jeśli chcesz filtrować według źródłowego adresu MAC w Wireshark, oto co musisz zrobić:
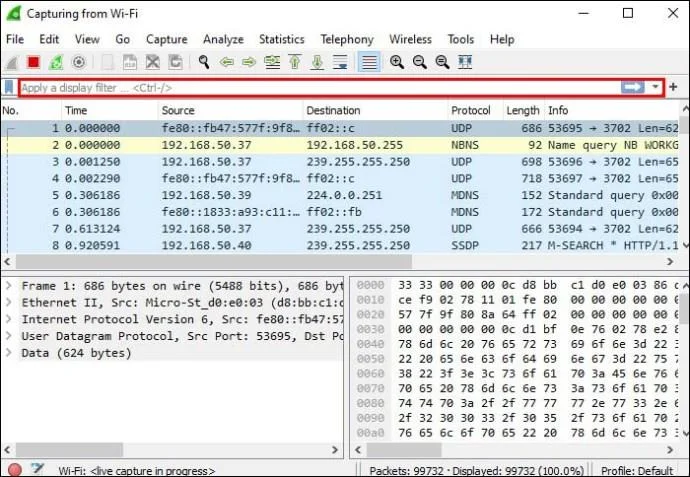
- Przejdź do Wireshark i znajdź pole Filtr znajdujące się u góry.

- Wprowadź następującą składnię: „ether.src == macaddress”. Zastąp „macaddress” żądanym adresem źródłowym. Pamiętaj, aby nie używać cudzysłowów podczas stosowania filtra.

Jak filtrować według docelowego adresu MAC w programie Wireshark
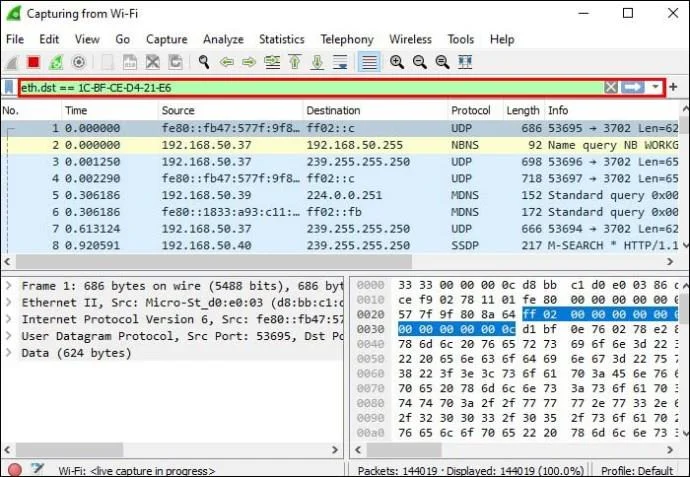
Wireshark umożliwia filtrowanie według docelowego adresu MAC. Oto jak to zrobić:
- Uruchom program Wireshark i znajdź pole Filtr u góry okna.

- Wprowadź następującą składnię: „ether.dst == macaddress”. Pamiętaj, aby zastąpić „macaddress” adresem docelowym i pamiętaj, aby nie używać cudzysłowów podczas stosowania filtra.

Inne ważne filtry w Wireshark
Zamiast marnować godziny na przeglądanie dużych ilości informacji, Wireshark pozwala na skróty z filtrami.
ip.addr == xxxx
Jest to jeden z najczęściej używanych filtrów w Wireshark. Z tym filtrem wyświetlasz tylko przechwycone pakiety zawierające wybrany adres IP.
Filtr jest szczególnie wygodny dla tych, którzy chcą skupić się na jednym rodzaju ruchu.
Możesz filtrować według źródłowego lub docelowego adresu IP.
Jeśli chcesz filtrować według źródłowego adresu IP, użyj następującej składni: „ip.src == xxxx”. Zastąp „xxxx” żądanym adresem IP i usuń cudzysłowy podczas wprowadzania składni w polu.
Ci, którzy chcą filtrować według źródłowego adresu IP, powinni wpisać następującą składnię w polu Filtr: „ip.dst == xxxx”. Użyj żądanego adresu IP zamiast „xxxx” i usuń cudzysłowy.
Jeśli chcesz filtrować wiele adresów IP, użyj następującej składni: „ip.addr == xxxx i ip.addr == yyyy”.
ip.addr == xxxx && ip.addr == xxxx
Jeśli chcesz zidentyfikować i przeanalizować dane między dwoma określonymi hostami lub sieciami, ten filtr może być niezwykle pomocny. Usunie niepotrzebne dane i wyświetli pożądane wyniki w zaledwie kilka sekund.
http
Jeśli chcesz analizować tylko ruch HTTP, wpisz „http” w polu Filtr. Pamiętaj, aby nie używać cudzysłowów podczas stosowania filtra.
dns
Wireshark pozwala filtrować przechwycone pakiety według DNS. Wszystko, co musisz zrobić, aby wyświetlić tylko ruch DNS, to wpisać „dns” w polu Filtr.
Jeśli chcesz uzyskać bardziej szczegółowe wyniki i wyświetlić tylko zapytania DNS, użyj następującej składni: „dns.flags.response == 0”. Upewnij się, że nie używasz cudzysłowów podczas wprowadzania filtra.
Jeśli chcesz filtrować odpowiedzi DNS, użyj następującej składni: „dns.flags.response == 1”.
ramka zawiera ruch
Ten wygodny filtr umożliwia filtrowanie pakietów zawierających słowo „ruch”. Jest to szczególnie cenne dla tych, którzy chcą wyszukać określony identyfikator użytkownika lub ciąg znaków.
tcp.port == XXX
Możesz użyć tego filtra, jeśli chcesz przeanalizować ruch przychodzący lub wychodzący z określonego portu.
ip.addr >= xxxx i ip.addr <= yyyy
Ten filtr Wireshark umożliwia wyświetlanie tylko pakietów z określonym zakresem adresów IP. Odczytuje to jako „filtruj adresy IP większe lub równe xxxx i mniejsze lub równe yyyy” Zamień „xxxx” i „yyyy” na żądane adresy IP. Możesz także użyć „&&” zamiast „i”.
frame.time >= 12 sierpnia 2017 09:53:18 i frame.time <= 12 sierpnia 2017 17:53:18
Jeśli chcesz przeanalizować ruch przychodzący z określonym czasem przybycia, możesz użyć tego filtra, aby uzyskać odpowiednie informacje. Pamiętaj, że to tylko przykładowe daty. Powinieneś zastąpić je żądanymi datami, w zależności od tego, co chcesz analizować.
!(składnia filtra)
Jeśli umieścisz wykrzyknik przed jakąkolwiek składnią filtra, wykluczysz ją z wyników. Na przykład, jeśli wpiszesz „!(ip.addr == 10.1.1.1)”, zobaczysz wszystkie pakiety, które nie zawierają tego adresu IP. Pamiętaj, że podczas stosowania filtra nie należy używać cudzysłowów.
Jak zapisać filtry Wireshark
Jeśli nie używasz często określonego filtra w Wireshark, prawdopodobnie z czasem o nim zapomnisz. Próba zapamiętania poprawnej składni i marnowanie czasu na jej wyszukiwanie w Internecie może być bardzo frustrujące. Na szczęście Wireshark może pomóc w zapobieganiu takim scenariuszom dzięki dwóm cennym opcjom.
Pierwsza opcja to autouzupełnianie i może być przydatna dla tych, którzy pamiętają początek filtra. Na przykład możesz wpisać „tcp”, a Wireshark wyświetli listę filtrów rozpoczynających się od tej sekwencji.
Drugą opcją są filtry zakładek. Jest to nieoceniona opcja dla tych, którzy często używają złożonych filtrów o długiej składni. Oto jak dodać filtr do zakładek:
- Otwórz Wireshark i naciśnij ikonę zakładki. Można go znaleźć po lewej stronie pola Filtr.
- Wybierz „Zarządzaj filtrami wyświetlania”.
- Znajdź żądany filtr na liście i naciśnij znak plus, aby go dodać.
Następnym razem, gdy będziesz potrzebować tego filtra, naciśnij ikonę zakładki i znajdź swój filtr na liście.
Często zadawane pytania
Czy mogę uruchomić Wireshark w sieci publicznej?
Jeśli zastanawiasz się, czy korzystanie z Wireshark w sieci publicznej jest legalne, odpowiedź brzmi: tak. Ale to nie znaczy, że powinieneś uruchamiać Wireshark w dowolnej sieci. Upewnij się, że przeczytałeś regulamin sieci, z której chcesz korzystać. Jeśli sieć zabrania korzystania z Wireshark, a Ty nadal go używasz, możesz zostać zablokowany w sieci, a nawet pozwany.
Wireshark nie gryzie
Wireshark ma wiele zastosowań, od rozwiązywania problemów z sieciami po śledzenie połączeń i analizowanie ruchu. Dzięki tej platformie możesz znaleźć określony adres MAC za pomocą zaledwie kilku kliknięć. Ponieważ platforma jest bezpłatna i dostępna w wielu systemach operacyjnych, miliony ludzi na całym świecie korzystają z jej wygodnych opcji.
Do czego używasz Wiresharka? Jaka jest twoja ulubiona opcja? Powiedz nam w sekcji komentarzy poniżej.