Strona główna
» Porady PC
»
Konfigurowanie certyfikatów S/MIME w Thunderbirdzie w celu zapewnienia bezpiecznej poczty e-mail
Konfigurowanie certyfikatów S/MIME w Thunderbirdzie w celu zapewnienia bezpiecznej poczty e-mail
Aby skonfigurować S/MIME w programie Mozilla Thunderbird, zainstaluj osobisty certyfikat poczty e-mail z kluczem prywatnym, a następnie wybierz ten certyfikat do podpisu cyfrowego i szyfrowania w Ustawieniach konta → Szyfrowanie kompleksowe . Jeśli nie masz jeszcze certyfikatu, Thunderbird w wersji 128 i nowszych może wygenerować żądanie podpisania certyfikatu (CSR), które należy przesłać do urzędu certyfikacji.
Poniższa procedura obejmuje obie sytuacje i kończy się podpisaną, zaszyfrowaną wiadomością testową. Nazwy menu są zgodne z dokumentacją Thunderbirda dla komputerów stacjonarnych Mozilli; dokładne rozmieszczenie może się nieznacznie różnić w zależności od wersji i systemu operacyjnego.
Zanim zaczniesz: zidentyfikuj certyfikat, którego potrzebujesz
S/MIME (Secure/Multipurpose Internet Mail Extensions) to standard podpisywania i szyfrowania wiadomości e-mail. Podpis cyfrowy pomaga odbiorcy sprawdzić nadawcę i sprawdzić, czy wiadomość została zmodyfikowana. Szyfrowanie chroni treść wiadomości, dzięki czemu mogą ją odczytać tylko osoby posiadające odpowiednie klucze prywatne. Są to oddzielne działania: podpisanie nie ukrywa automatycznie treści wiadomości.
Urząd certyfikacji (CA) weryfikuje tożsamość lub adres e-mail i wydaje certyfikat łączący tę tożsamość z kluczem publicznym . Odpowiedni klucz prywatny musi pozostać pod Twoją kontrolą. Potrzebujesz certyfikatu powiązanego z konkretnym adresem e-mail lub tożsamością, którą konfigurujesz w Thunderbirdzie.
Masz już plik .p12 lub .pfx? Te pliki PKCS#12 zazwyczaj zawierają certyfikat i klucz prywatny. Zachowaj hasło importu, pomiń kroki dotyczące CSR i użyj ścieżki istniejącego certyfikatu z kroku 5.
Masz tylko certyfikat .cer, .crt lub PEM? Sam certyfikat nie zastępuje odpowiedniego klucza prywatnego. Użyj go z kluczem, który już posiada Thunderbird, lub zapytaj wystawcę o sposób wygenerowania klucza.
Potrzebujesz nowego certyfikatu? Skorzystaj z poniższej ścieżki CSR w Thunderbirdzie 128 lub nowszym. Zapytaj dział IT swojej organizacji, którego urzędu certyfikacji i jakiej polityki certyfikacji użyć, jeśli ma to zastosowanie.
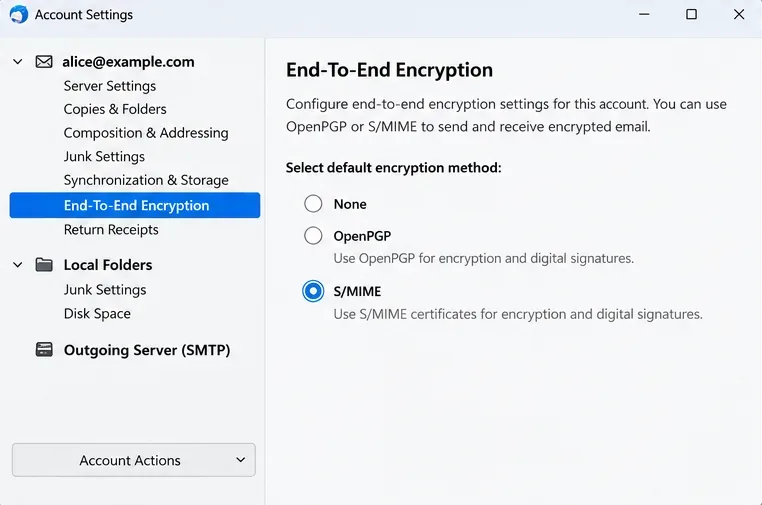
Otwórz Thunderbirda, wybierz menu aplikacji ≡ → Ustawienia konta i wybierz adres e-mail, który chcesz chronić. Kliknij Szyfrowanie kompleksowe w lewym pasku nawigacyjnym konta. W przypadku aliasu lub innej tożsamości upewnij się, że konfigurujesz docelową tożsamość, a nie inny adres nadawcy.
Strona szyfrowania typu end-to-end wybranego konta stanowi punkt wyjścia do konfiguracji S/MIME.
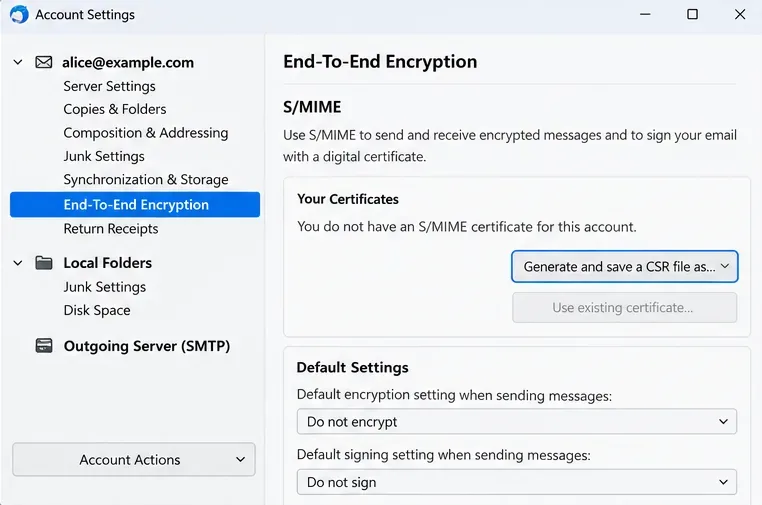
Przewiń do S/MIME i wybierz opcję Generuj i zapisz plik CSR jako… . Żądanie podpisania certyfikatu (CSR) to plik zawierający klucz publiczny i informacje dla urzędu certyfikacji, które mają być wykorzystane podczas wydawania certyfikatu. Thunderbird tworzy parę kluczy lokalnie i przechowuje klucz prywatny w swoim magazynie certyfikatów.
Mozilla dokumentuje wbudowaną funkcję CSR dla Thunderbirda 128 i nowszych wersji . Starsze strony pomocy, które mówią, że zewnętrzne narzędzie do generowania kluczy jest zawsze wymagane, nie mają zastosowania do tego nowszego procesu. Postępuj zgodnie z domyślnymi ustawieniami kryptograficznymi wyświetlanymi na ekranie, chyba że urząd certyfikacji lub administrator określi obsługiwaną alternatywę.
Użyj sekcji S/MIME, aby wygenerować CSR podczas wnioskowania o nowy certyfikat osobisty.
Krok 3: Zapisz żądanie bez utraty klucza
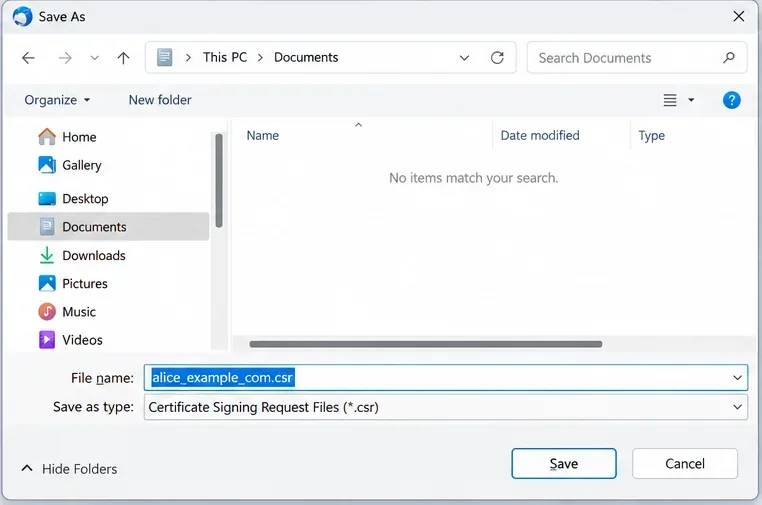
Wybierz jasną nazwę pliku i lokalizację dla CSR, na przykład alice_example_com.csr , i zachowaj nienaruszony profil Thunderbirda podczas wydawania certyfikatu. Zapisane CSR nie stanowi kopii zapasowej klucza prywatnego. Nie twórz niepotrzebnie drugiej pary kluczy, jeśli nadal czekasz na certyfikat powiązany z pierwszym żądaniem.
Zapisz plik wniosku o podpisanie certyfikatu, aby można go było przesłać do urzędu certyfikacji.
Krok 4: Uzyskaj wydany certyfikat od urzędu certyfikacji
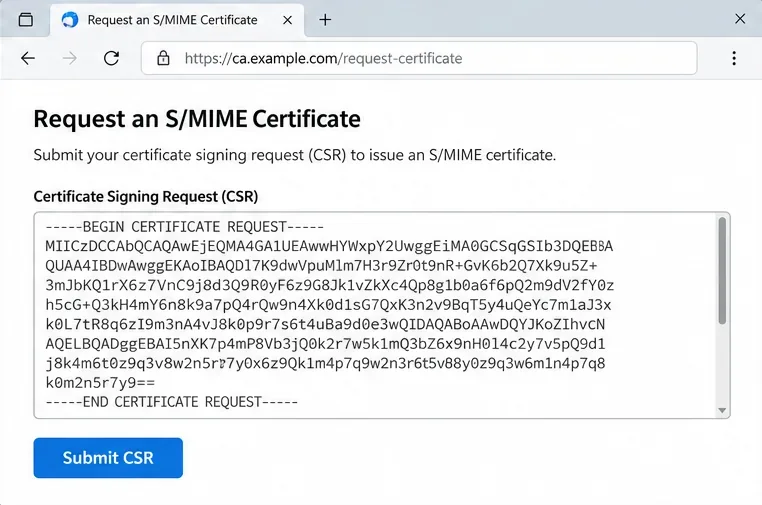
Postępuj zgodnie z instrukcjami urzędu certyfikacji dotyczącymi potwierdzenia kontroli nad Twoim adresem e-mail i przesłania CSR. Jeśli pojawi się prośba o tekst, otwórz CSR i skopiuj jego pełną zawartość, łącznie z wierszami BEGIN CERTIFICATE REQUEST i END CERTIFICATE REQUEST . Pobierz wystawiony certyfikat oraz wszelkie pośrednie certyfikaty urzędu certyfikacji dostarczone przez wystawcę.
Sprawdź, czy urząd certyfikacji zaakceptował żądanie CSR, zamiast niespodziewanie utworzyć dla Ciebie oddzielny klucz prywatny. Jak zauważa Mozilla, otrzymanie pliku .p12 lub .pfx po przesłaniu żądania CSR może oznaczać, że wystawca wygenerował kolejną parę kluczy. Wyjaśnij to z wystawcą przed zaimportowaniem. Poniższa strona internetowa urzędu certyfikacji zawiera przykładowy adres; rzeczywisty format różni się w zależności od dostawcy.
Formularz zgłoszeniowy urzędu certyfikacji akceptuje pełny tekst CSR, łącznie z znacznikami początku i końca.
Zaimportuj swój certyfikat i chroń klucz prywatny
Krok 5: Zaimportuj wydany certyfikat lub istniejący plik .p12/.pfx
Wróć do Ustawień konta → Szyfrowanie typu end-to-end → Zarządzaj certyfikatami S/MIME (etykieta menedżera certyfikatów może być skrócona w niektórych kompilacjach).
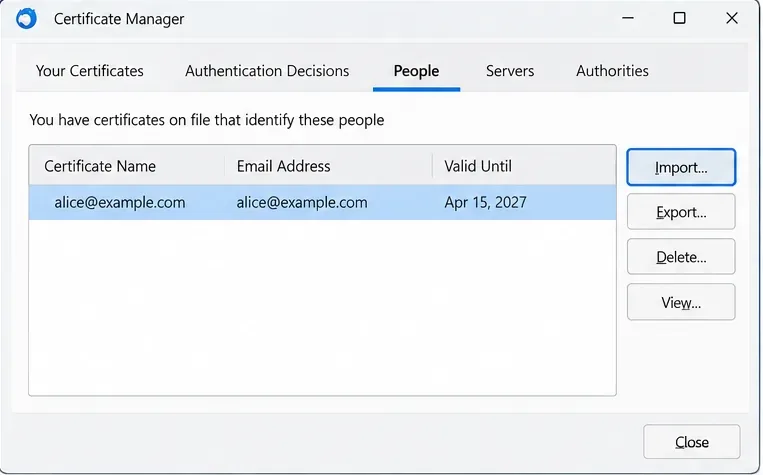
Jeśli utworzyłeś CSR w Thunderbirdzie: otwórz kartę „Ludzie” , wybierz „Importuj” i wybierz certyfikat otrzymany od urzędu certyfikacji. Ponieważ Thunderbird posiada już pasujący klucz prywatny, powinien powiązać wystawiony certyfikat z Twoją tożsamością. Jeśli wystawca dostarczył certyfikaty pośrednie, zaimportuj je w sekcji „Urzędy” . Mozilla zaleca pozostawienie niezaznaczonych pól wyboru „Wyraźne zaufanie” podczas importowania certyfikatów pośrednich; importowanie łańcucha nie jest powodem do przyznawania nowego punktu odniesienia zaufania.
Jeśli masz już plik .p12 lub .pfx: skorzystaj z zakładki „Twoje certyfikaty” i opcji „Importuj” , wybierz plik i podaj hasło eksportu, gdy pojawi się monit. Certyfikat bez pasującego klucza prywatnego nie będzie mógł podpisywać ani odszyfrowywać wiadomości.
Karta Ludzie zawiera kontrolkę Importuj używaną w przypadku certyfikatu wydanego z CSR programu Thunderbird.
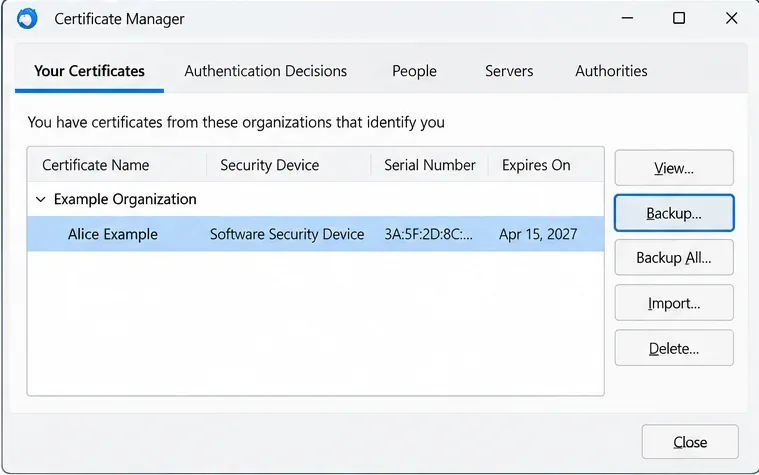
Otwórz „Twoje certyfikaty” i sprawdź, czy pojawił się nowy certyfikat osobisty. Zaznacz go, kliknij „Kopia zapasowa” i wybierz bezpieczne, oddzielne miejsce przechowywania. Zabezpiecz wyeksportowaną kopię zapasową silnym, unikalnym hasłem zapisanym w menedżerze haseł. Nie wysyłaj do siebie e-mailem niezabezpieczonego pliku z kluczem prywatnym.
Ma to znaczenie wykraczające poza ponowną instalację: jeśli utracisz klucz prywatny, wcześniej odebrane zaszyfrowane wiadomości mogą być nieczytelne, nawet jeśli ich pliki nadal istnieją. Jeśli odczytujesz zaszyfrowaną pocztę na więcej niż jednym komputerze, zaimportuj bezpiecznie przeniesioną kopię tego samego certyfikatu osobistego i klucza prywatnego na każde urządzenie, zamiast tworzyć niepowiązane tożsamości.
Utwórz kopię zapasową certyfikatu osobistego i jego klucza prywatnego z folderu Twoje Certyfikaty w bezpiecznym magazynie.
Wybierz S/MIME do podpisywania i szyfrowania
Krok 7: Przypisz certyfikat do konta
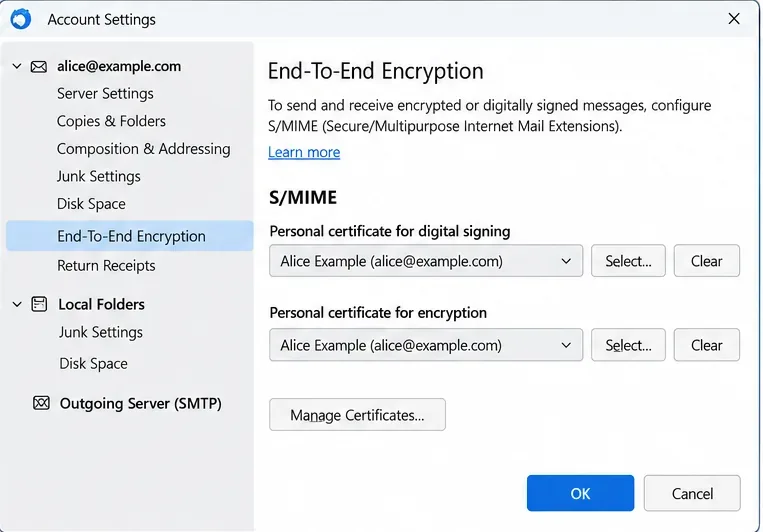
Wróć do sekcji Szyfrowanie end-to-end i znajdź opcje S/MIME oznaczone jako Certyfikat osobisty do podpisu cyfrowego i Certyfikat osobisty do szyfrowania . Kliknij Wybierz… dla każdej z nich i wybierz nowy certyfikat. Thunderbird może zaproponować użycie tego samego certyfikatu do obu funkcji; zaakceptuj tę opcję, jeśli certyfikat obsługuje obie opcje i polityka Twojej organizacji na to pozwala.
W ramach wstępnego testu najpierw włącz podpis cyfrowy dla wiadomości i świadomie włącz szyfrowanie, zamiast wymagać go dla każdej wiadomości wychodzącej. Szyfrowanie dla innej osoby wymaga użytecznego, zaufanego certyfikatu S/MIME dla każdego odbiorcy. Jeśli skonfigurowano zarówno OpenPGP, jak i S/MIME, przed wysłaniem sprawdź wybraną technologię zabezpieczeń w edytorze wiadomości.
Wybierz odpowiedni certyfikat osobisty do podpisu cyfrowego i szyfrowania w ustawieniach konta.
Wyślij wiadomość testową i rozwiąż typowe blokady
Krok 8: Potwierdź, że podpisywanie i szyfrowanie działają
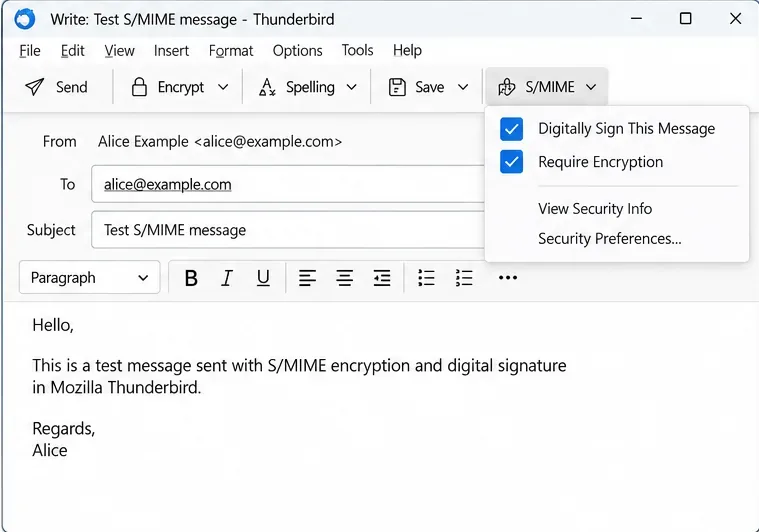
Napisz nową wiadomość e-mail z skonfigurowanej tożsamości na swój adres. Włącz podpis cyfrowy za pomocą zabezpieczeń lub kontroli S/MIME w oknie tworzenia wiadomości. Wyślij wiadomość, otwórz otrzymaną kopię i sprawdź, czy Thunderbird zgłasza prawidłowy podpis.
Napisz drugą wiadomość do siebie, włącz szyfrowanie i podpisywanie, a następnie ją wyślij. Otwórz otrzymaną wiadomość i sprawdź, czy Thunderbird zgłasza odszyfrowanie i prawidłowy podpis. Mozilla zaleca przeprowadzenie testu z własnym adresem po skonfigurowaniu konta.
Poproś jednego korespondenta obsługującego S/MIME o wysłanie podpisanej wiadomości. Gdy Thunderbird otrzyma certyfikat, którego można używać, a tożsamość zostanie zweryfikowana, przetestuj krótką, zaszyfrowaną odpowiedź, zanim wyślesz poufne informacje.
Wiadomość adresowana do tego samego konta może zostać przetestowana pod kątem podpisywania i szyfrowania S/MIME przed wysłaniem jej do innych użytkowników.
Jeżeli test się nie powiedzie, skorzystaj z symptomu, aby wybrać następne sprawdzenie zamiast wielokrotnie importować certyfikaty:
Co widzisz
Sprawdź najpierw
Certyfikat nie jest oferowany w Select…
Sprawdź adres nadawcy, datę ważności certyfikatu, zastosowanie klucza, zgodny klucz prywatny i wymagany łańcuch urzędu certyfikacji.
Importowanie plików .p12 lub .pfx kończy się niepowodzeniem
Potwierdź plik i hasło eksportowe; jeśli to konieczne, poproś wystawcę o nowy, kompletny eksport PKCS#12.
Podpisywanie działa, ale szyfrowanie kontaktu nie działa
Uzyskaj i zweryfikuj certyfikat S/MIME tego kontaktu. Sam Twój certyfikat nie wystarczy.
Wiadomości nie można odszyfrować na innym urządzeniu
Sprawdź, czy zainstalowano tam ten sam osobisty klucz prywatny. Nie rozwiązuj tego problemu, tworząc nowy certyfikat.
Pamiętaj, że nagłówki wiadomości e-mail i informacje o routingu nie są w pełni chronione szyfrowaniem typu end-to-end. Podpis cyfrowy to przydatna kontrola tożsamości, ale przed wysłaniem poufnych danych nadal warto zweryfikować nieoczekiwany certyfikat lub nadawcę za pośrednictwem zaufanego kanału.
Weryfikacja końcowa
Konfiguracja jest zakończona, gdy Thunderbird umieści Twój certyfikat osobisty w sekcji „Twoje certyfikaty” , zaoferuje go dla obu funkcji S/MIME oraz poprawnie zweryfikuje i odszyfruje podpisany, zaszyfrowany e-mail testowy wysłany do Ciebie. Zachowaj dostępną kopię zapasową klucza prywatnego i odnów certyfikat przed jego wygaśnięciem.