Ustaw publiczny adres URL NextCloud, aby mógł się do siebie dodzwonić
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
W przypadku nowego woluminu danych w systemie SUSE Linux Enterprise Server należy użyć narzędzia YaST Expert Partitioner, aby system SUSE utworzył zaszyfrowaną partycję i jej konfigurację montowania w jednym procesie. Narzędzie to sprawdza się, cryptsetupgdy potrzebna jest powtarzalna konfiguracja z poziomu wiersza poleceń, a ponadto umożliwia zarządzanie partycjami /etc/crypttab, /etc/fstabi testowaniem rozruchu. Żadna z metod nie szyfruje istniejącego woluminu bez ryzyka: utworzenie partycji LUKS na partycji powoduje nadpisanie jej zawartości.
Jest to zgodne z dokumentacją SLES 15 SP7; starsze pakiety Service Pack mogą się różnić. Zakres: nowa partycja danych, inna niż partycja główna /boot, lub dysk produkcyjnej bazy danych bez planu zmian. Przed rozpoczęciem należy wykonać kopię zapasową danych i potwierdzić cel oraz odzyskiwanie hasła.
| Wybór | Najlepiej dopasowane | Główny kompromis |
|---|---|---|
| YaST Expert Partitioner | Jeden nowy wolumin danych na hoście SLES | Mniej ręcznych edycji konfiguracji; dostępność opcji i etykiet zależy od zainstalowanego pakietu serwisowego SLES. |
cryptsetup | Automatyzacja lub administrator, który chce mieć wyraźną kontrolę | Musisz samodzielnie skonfigurować zachowanie odblokowywania i montowania oraz przetestować je przed ponownym uruchomieniem w środowisku produkcyjnym. |
| LUKS1 | Zgodność ze starszymi narzędziami lub systemami | Starszy format nagłówka i mniej gniazd na klucze niż w LUKS2. |
| LUKS2 | Nowe wdrożenia, w których cały stos oprogramowania je obsługuje | YaST wymaga jawnego włączenia obsługi LUKS2; wybór PBKDF ma wpływ na zgodność i wykorzystanie pamięci. |
YaST obsługuje LUKS2 od wersji SLES 15 SP4, ale SUSE określa ten selektor jako eksperymentalny i wymaga jawnego włączenia. Nie należy zmieniać parametrów rozruchu produkcyjnego tylko po to, aby go udostępnić. Jeśli partycjoner systemu operacyjnego nie oferuje LUKS2, należy użyć zweryfikowanej ścieżki CLI lub domyślnej ścieżki YaST. LUKS2 ma nowszy nagłówek, obsługuje do 32 kluczy i etykiet oraz może używać Argon2, który zużywa więcej pamięci. Wybierz LUKS1, aby zapewnić zgodność ze starszymi narzędziami; wybierz LUKS2 dopiero po przetestowaniu dodatku Service Pack, narzędzi do odzyskiwania i kopii zapasowych. Dokładne opcje można znaleźć w dokumentacji SUSE YaST Expert Partitioner .
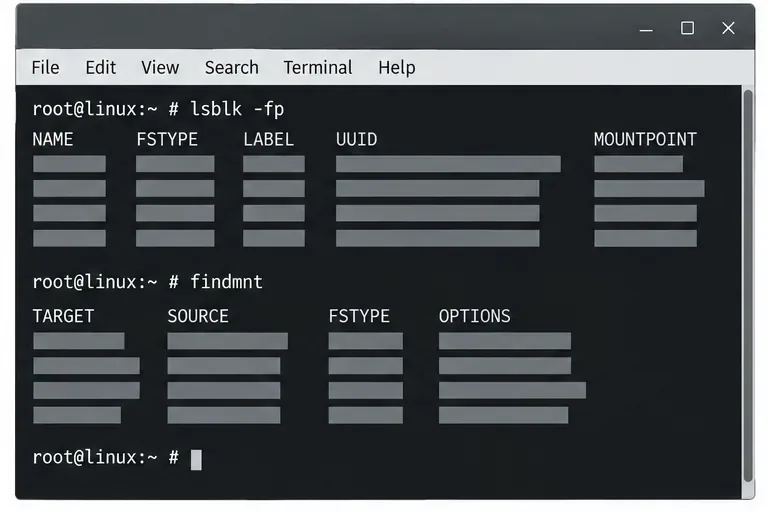
lsblk -fpi findmnt. Dopasuj dysk lub partycję według identyfikatora stabilnego urządzenia, rozmiaru, bieżącego systemu plików i punktu montowania. Potwierdź, że jest to dedykowany, zapasowy cel. Jeśli zawiera potrzebne dane, zatrzymaj; przepływ pracy szyfrowania YaST sformatuje wybraną partycję./etc/fstaburuchamiania, czy ma pozostać dostępny do ręcznego montażu. SUSE informuje, że wymagane oprogramowanie szyfrujące może wymagać instalacji po wyświetleniu monitu.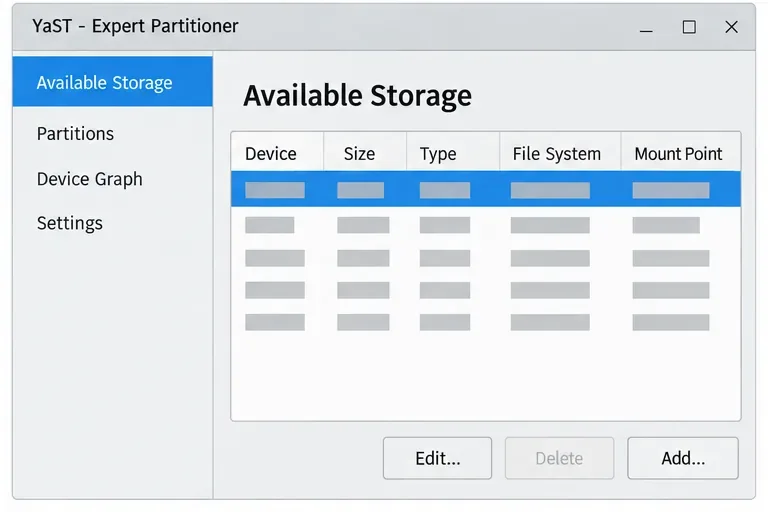
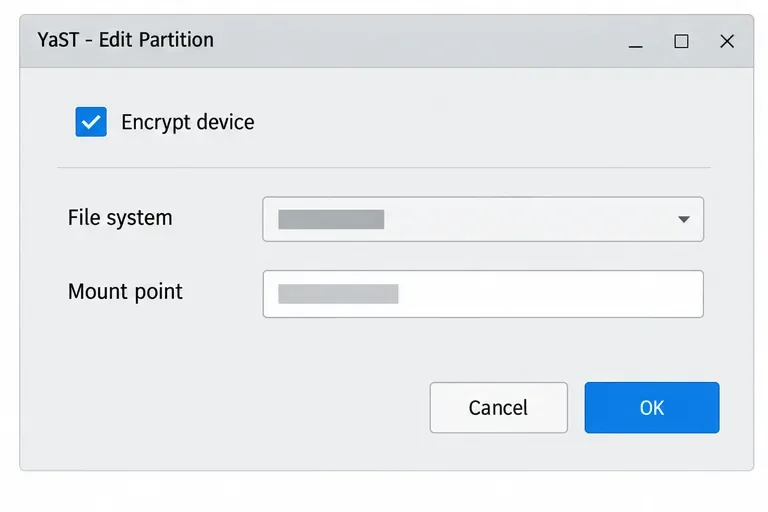
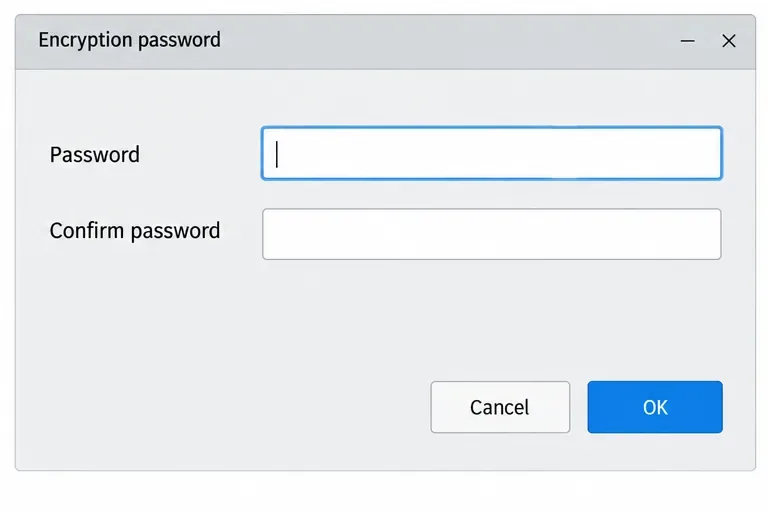
cryptsetup:więcej kontroli, więcej pracy ręcznejUżyj tej alternatywy tylko w przypadku nowej, odmontowanej partycji, którą zweryfikowałeś i utworzyłeś kopię zapasową. Sprawdź, czy cryptsetupjest zainstalowana z cryptsetup --version; jeśli jej brakuje, użyj zatwierdzonego repozytorium SLES i procesu pakietowania w swojej organizacji. Zastąp symbol zastępczy potwierdzoną, stabilną ścieżką w /dev/disk/by-id/. Polecenie formatowania niszczy dane na tym celu; nigdy nie uruchamiaj go dla zgadniętej nazwy. Przewodnik po szyfrowaniu/dev/sdX SUSE SLES 15 SP7 wyjaśnia przepływ pracy w YaST i jego ograniczenia.
DEVICE=/dev/disk/by-id/REPLACE_WITH_VERIFIED_ID
sudo cryptsetup luksFormat --type luks2 "$DEVICE"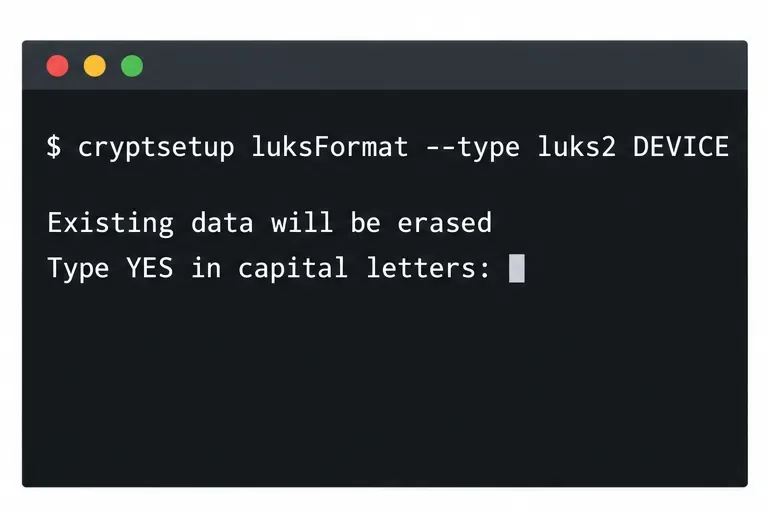
luksFormatInicjuje nagłówek LUKS i nadpisuje istniejącą zawartość celu. Przed potwierdzeniem sprawdź identyfikator urządzenia./dev/mapper/appdata_crypt Po wpisaniu hasła zostanie utworzona poniższa nazwa mapowania .sudo cryptsetup open "$DEVICE" appdata_crypt
/srv/appdata. Utworzenie systemu plików powoduje usunięcie danych z mapowanego urządzenia, dlatego należy go uruchomić tylko na nowym mapowaniu.sudo mkfs.xfs /dev/mapper/appdata_crypt
sudo mkdir -p /srv/appdata
sudo mount /dev/mapper/appdata_crypt /srv/appdata
/etc/crypttaba następnie miejsce montowania mappera do /etc/fstab. Pobierz identyfikator UUID LUKS za pomocą sudo cryptsetup luksUUID "$DEVICE", a następnie zastąp przykładowy symbol zastępczy w konfiguracji:# /etc/crypttab
appdata_crypt UUID=PASTE_LUKS_UUID_HERE none luks
# /etc/fstab
/dev/mapper/appdata_crypt /srv/appdata xfs defaults 0 2Przetestuj mapowanie i montowanie przed ponownym uruchomieniem. Upewnij się, że cryptsetup status appdata_cryptraportuje oczekiwane mapowanie, findmnt /srv/appdataraportuje XFS w zamierzonej ścieżce oraz lsblk -fpokazuje zaszyfrowany kontener i zmapowany system plików. Jeśli serwer nie ma interfejsu graficznego, monit o podanie hasła podczas rozruchu może uniemożliwić nienadzorowane montowanie; nie przechowuj klucza w postaci zwykłego tekstu na tym samym hoście. W przypadku centralnie zarządzanych kluczy serwera, dokumentacja cryptctl firmy SUSE opisuje odrębną konstrukcję serwera kluczy z własnymi wymaganiami dotyczącymi dostępności, tworzenia kopii zapasowych i zaufania.
LUKS chroni dane na zablokowanym urządzeniu, takim jak dysk wyjęty z wyłączonego serwera. Po zamontowaniu dostęp do niego regulują uprawnienia hosta. Szyfruj kopie zapasowe osobno i przechowuj kopię zapasową nagłówka LUKS z zabezpieczonym materiałem do odzyskiwania. LUKS nie chroni odblokowanego woluminu ani zainfekowanego działającego systemu.
W przypadku jednego woluminu danych SLES, wybierz YaST, jeśli dostępny format spełnia Twoje wymagania. Użyj go, cryptsetupgdy automatyzacja uzasadnia zarządzanie dodatkową konfiguracją. Przed wznowieniem usługi sprawdź odblokowanie, zamontowanie, dostęp do aplikacji i odzyskiwanie.
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Skonfiguruj APCu i Redis przez lokalne gniazdo Unix na potrzeby buforowania i blokowania plików w usłudze Nextcloud, wraz z instrukcjami dla bieżących i starszych wersji usługi Nextcloud.
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Włącz niezawodne blokowanie plików Nextcloud, wybierz odpowiedni serwer Redis lub Valkey i sprawdź, czy ostrzeżenie zostanie usunięte bez ryzyka równoczesnych zmian w plikach.
Napraw typowe błędy skanowania Nextcloud dzięki bieżącym aktualizacjom, protokołom HTTPS i HSTS, precyzyjnemu zaufaniu do odwrotnego serwera proxy i sprawdzeniu względem serwera publicznego.
Skonfiguruj Nextcloud SSE dla pamięci masowej, która tego wymaga, chroń klucze szyfrujące i zmierz wpływ transferu i procesora przed zaszyfrowaniem istniejących plików.
Połącz wyszukiwarkę plików Nextcloud z Elasticsearch, zindeksuj zawartość dokumentów i wybierz konfigurację odpowiadającą Twoim potrzebom w zakresie serwera i bezpieczeństwa.
Skonfiguruj Nextcloud tak, aby usuwał usunięte pliki po upływie określonego czasu przechowywania, niezawodnie planował zadania w tle i unikał poleceń, które usuwają śmieci każdego użytkownika.
Wykonaj bezpieczną naprawę OCC w Nextcloud, przejrzyj zmiany w bazie danych i sprawdź, dlaczego ostrzeżenie może nadal się pojawiać.
Zezwól na przesyłanie większych plików przez przeglądarkę Nextcloud, dostosowując ustawienia PHP, Nginx lub Apache, tymczasowego miejsca przechowywania i limitu czasu — i sprawdź, który limit blokuje plik.




