Wycieki danych na dużą skalę, które potencjalnie mogą narazić Twoje dane na niebezpieczeństwo, stały się codziennością. Najprostszym sposobem ochrony siebie, nawet jeśli Twoje hasło zostanie naruszone, jest użycie uwierzytelniania dwuskładnikowego — jednak nie wszystkie metody uwierzytelniania wieloskładnikowego są sobie równe.
3 najlepsze metody MFA
To, że uwierzytelnianie wieloskładnikowe zapewnia dodatkową warstwę zabezpieczeń, nie oznacza, że cyberprzestępcy nie mogą ominąć uwierzytelniania wieloskładnikowego i uzyskać dostępu do Twoich danych. Jeśli jednak korzystasz z jednej z tych metod, szanse na złamanie kodu są bardzo małe.
Klucz bezpieczeństwa fizycznego
Klucz bezpieczeństwa fizycznego jest zainstalowany w komputerze.
Wyobraź sobie, że możesz uzyskać dostęp do swojego komputera w taki sam sposób, w jaki otwierasz drzwi – za pomocą jednego klucza. Klucz bezpieczeństwa fizycznego to klucz fizyczny, który po włożeniu do portu USB umożliwia dostęp do komputera. Największą wadą korzystania z fizycznego klucza bezpieczeństwa jest jednak to, że dostęp do urządzenia stanie się znacznie utrudniony, jeśli je zgubisz.
Należy pamiętać, że istnieją dwa rodzaje kluczy bezpieczeństwa: Bluetooth i USB. Choć oba rozwiązania są niezwykle bezpieczne, fizyczne klucze zabezpieczające z funkcją Bluetooth są podatne na ataki hakerskie, polegające na kradzieży haseł przesyłanych przez Bluetooth. Taki atak nie jest możliwy przy wykorzystaniu klucza bezpieczeństwa USB.
Uwierzytelnianie biometryczne
Logowanie biometryczne
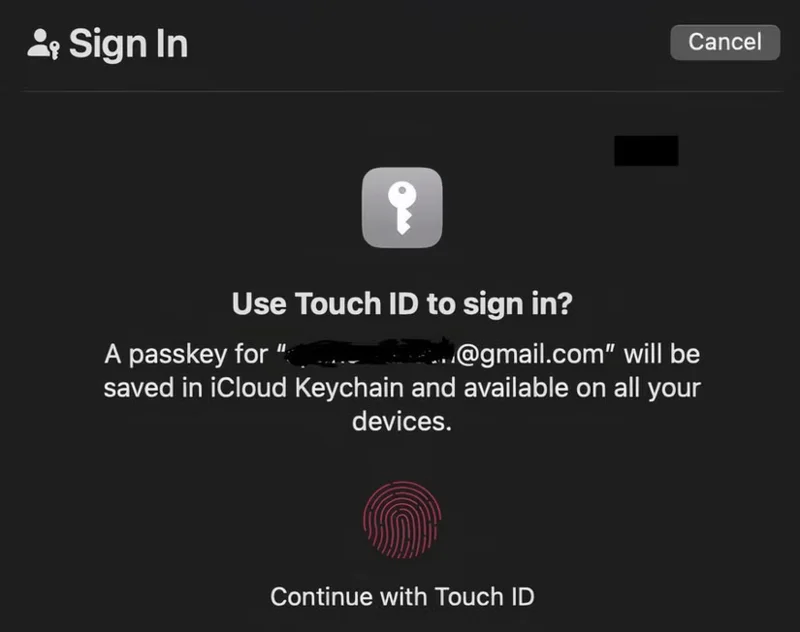
A co jeśli zamiast nosić klucze w kieszeni, sam byłbyś kluczem? Uwierzytelnianie biometryczne polega na użyciu części ciała w celu uwierzytelnienia. Do powszechnie stosowanych metod biometrycznych zalicza się analizę twarzy, odcisków palców, głosu, charakteru pisma i układu żył.
Uwierzytelnianie biometryczne zyskało na popularności w ostatnich latach, odkąd firma Apple wprowadziła technologię Touch ID w 2013 r. (urządzenia z systemem Android również otrzymały funkcję biometrii odcisku palca w 2014 r. wraz z systemem Android 4.4). Wiele osób zaczęło korzystać z biometrii w celu uwierzytelniania, ponieważ jest ona łatwa w użyciu i niezwykle bezpieczna. W przeciwieństwie do fizycznych kluczy, które można zgubić lub ukraść, nigdy nie zapomnisz swojego palca w restauracji, prawda?
Jednorazowe hasło (aplikacja uwierzytelniająca)
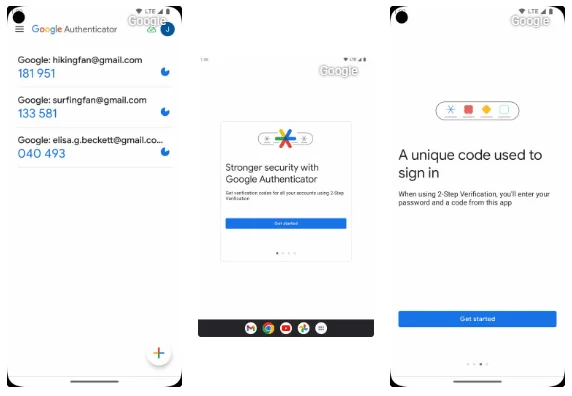
Hasło jednorazowe (OTP) to unikalne hasło jednorazowego użytku, które musi zostać użyte w określonym czasie, zanim wygaśnie. Istnieje wiele sposobów na otrzymanie jednorazowego hasła, ale najbezpieczniejszym sposobem jest skorzystanie z aplikacji uwierzytelniającej, np. Google Authenticator .
Korzystając z Google Authenticator, masz do 60 sekund na wprowadzenie hasła jednorazowego przed wygenerowaniem nowego hasła jednorazowego. Nie wszystkie metody OTP są jednakowo bezpieczne. Hasła jednorazowe wysyłane za pośrednictwem wiadomości SMS i poczty elektronicznej nie są tak bezpieczne.
Inne metody MFA
Korzystanie z dowolnej metody MFA jest lepsze niż niekorzystanie z żadnej. Jednak niektóre metody są lepsze od innych. Poniżej przedstawiono pozostałe najlepsze praktyki.
Powiadomienia push
Powiadomienia push nie tylko informują o otrzymaniu nowej wiadomości na Instagramie lub oferty promocyjnej, ale mogą również pełnić funkcję bezpieczeństwa. Po włączeniu tej opcji powiadomienia push będą wysyłane za pośrednictwem wybranej przez Ciebie aplikacji i muszą zostać zatwierdzone lub odrzucone. Zaletą powiadomień push jest to, że nie wymagają one wprowadzania znaków, jak na przykład aplikacje uwierzytelniające.
Przyjazne dla użytkownika powiadomienia push, zapewniające wysokie bezpieczeństwo i szybkość. Główną wadą jest to, że jeśli urządzenie zostanie zgubione lub skradzione, złodziejowi wystarczy dostęp do odblokowanego telefonu, aby uwierzytelnić się za pomocą powiadomienia push.
Telefon
Załóżmy, że jesteś zalogowany na swoim koncie bankowym, ale masz włączoną weryfikację dwuetapową za pośrednictwem połączenia telefonicznego. Po wpisaniu prawidłowej nazwy użytkownika i hasła, oddzwonimy na podany numer i podamy Ci drugie hasło. Ta metoda jest bezpieczna, jeśli masz dostęp do telefonu, jednak telefon może zostać łatwo skradziony lub zgubiony. Nie wspominając już o tym, że większość połączeń telefonicznych nie jest szyfrowana. Jeśli trafisz na dobrego hakera, będzie mógł podsłuchiwać twoje rozmowy. Gdy otrzymasz niezaszyfrowane hasło, hakerzy mogą z łatwością je ukraść i uzyskać dostęp do Twojego konta.
Jednorazowe hasło (SMS lub e-mail)
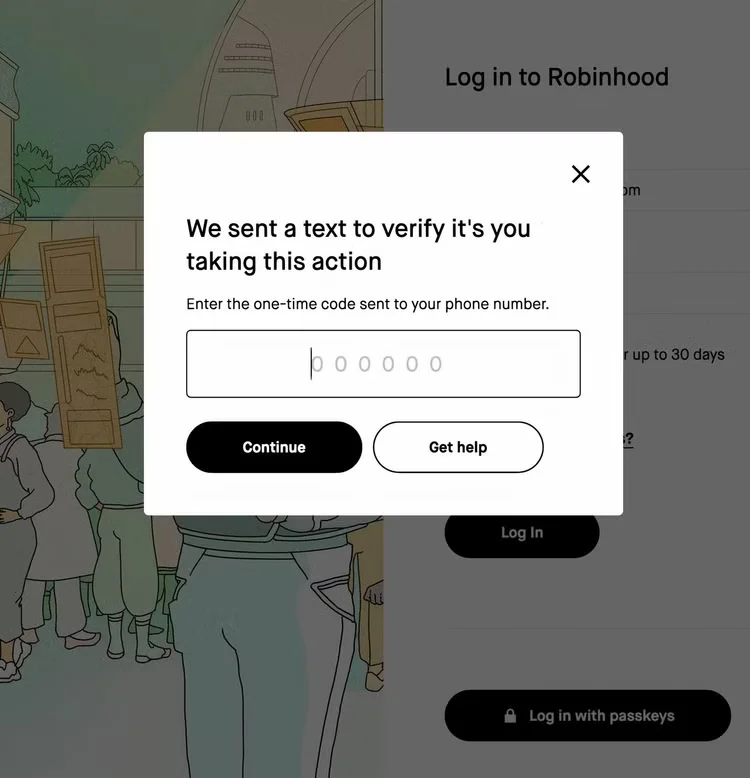
Hasło jednorazowe wysłane SMS-em lub e-mailem nie jest niebezpieczne; Są jednak jedną z najmniej bezpiecznych metod uwierzytelniania użytkowników. Opcja OPT za pośrednictwem SMS-ów i poczty e-mail jest atrakcyjna, ponieważ jest prosta i łatwa do wdrożenia. Użytkownicy o mniejszej znajomości technologii mogą nie chcieć instalować aplikacji uwierzytelniającej, nie wiedzieć, jak (lub chcieć) włączyć uwierzytelnianie biometryczne, a nawet nie wiedzieć, czym jest fizyczny klucz bezpieczeństwa.
Problem polega na tym, że wiadomości SMS i nawet e-mail mogą być zagrożone. Uwierzytelnianie dwuskładnikowe nie będzie miało większego znaczenia, jeśli drugie hasło zostanie wysłane do cyberprzestępcy. Wiadomości SMS mogą być również wysyłane w formie niezaszyfrowanej i przechwytywane.
Pytanie bezpieczeństwa
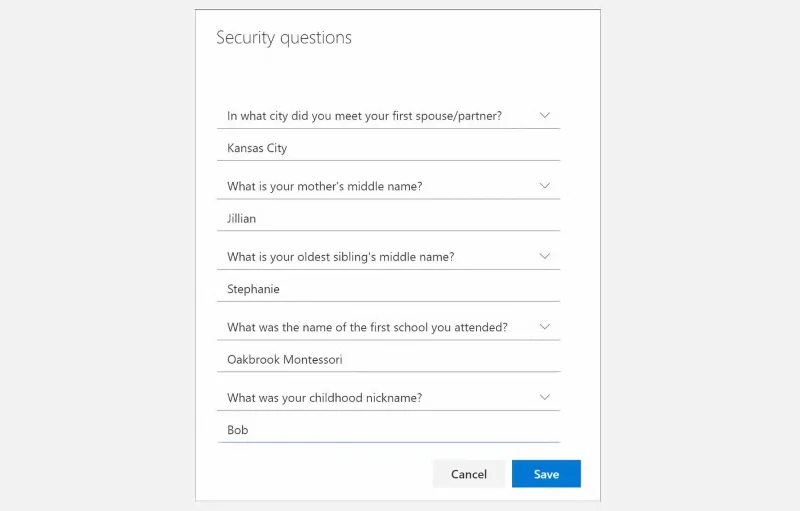
Każdemu z nas zdarzyło się kiedyś odpowiedzieć na pytanie bezpieczeństwa. W typowych pytaniach o bezpieczeństwo możesz podać nazwisko panieńskie swojej matki, imię swojego zwierzaka i miejsce urodzenia.
Problem z tymi pytaniami polega na tym, że każdy, kto przegląda Twoje konto na Facebooku, może uzyskać te informacje. Innym poważnym problemem jest to, że odpowiedzi te mogą zostać zapomniane. Hasła i nazwy użytkowników są często rejestrowane, czy to w menedżerze haseł, czy gdzie indziej; Odpowiedzi na pytania bezpieczeństwa już nie. Jeśli zapomnisz odpowiedzi, cyberprzestępcy nie będą mogli uzyskać dostępu do Twojego konta, ale Ty też nie będziesz mieć do niego dostępu.
Przykład pytania bezpieczeństwa firmy Microsoft
Możesz wybierać spośród kilku metod uwierzytelniania wieloskładnikowego. Teraz, gdy wiesz, która metoda jest najbezpieczniejsza, możesz podejmować świadome decyzje o tym, jak najlepiej chronić swoje dane. Bez względu na to, którą metodę wybierzesz, pamiętaj, że jakakolwiek autoryzacja dwuskładnikowa jest lepsza niż żadna.