Strona główna
» Jak
»
Napraw błędy certyfikatu synchronizacji ownCloud w źródle TLS
Napraw błędy certyfikatu synchronizacji ownCloud w źródle TLS
Napraw błąd certyfikatu synchronizacji ownCloud Desktop, poprawiając certyfikat TLS prezentowany przez serwer lub instalując zaufany prywatny urząd certyfikacji, który go wydał. Najpierw sprawdź, czy certyfikat jest ważny dla konkretnej nazwy hosta serwera i zawiera jego łańcuch pośredni; nie wyłączaj sprawdzania certyfikatów ani nie klikaj niewyjaśnionego ostrzeżenia.
Przed wprowadzeniem jakichkolwiek zmian sprawdź wersję klienta. Od października 2026 roku informacje o wydaniu ownCloud wymieniają aplikację komputerową w wersjach 7.1.0 i 6.0.3: seria 7.x obsługuje tylko skalowanie nieskończone, natomiast serwer ownCloud Classic 10 lub 11 wymaga serii 6.x. W tych samych informacjach wyjaśniono również, że portal uwierzytelniający może wywołać niezgodność certyfikatów i wstrzymać synchronizację. Zobacz informacje o wydaniu aplikacji komputerowej ownCloud .
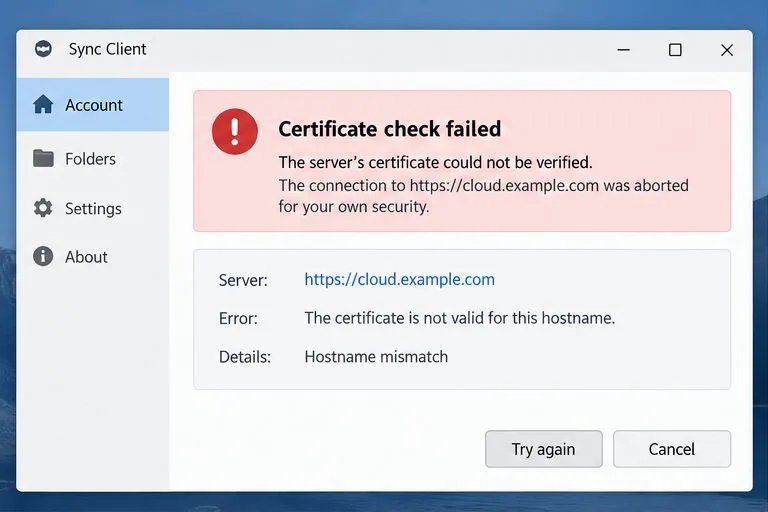
Konto synchronizacyjne podobne do ownCloud zgłasza błąd sprawdzania certyfikatu dla cloud.example.com. Użyj dokładnego adresu serwera wyświetlanego podczas sprawdzania certyfikatu.
1. Sprawdź adres URL i zidentyfikuj błąd certyfikatu
Porównaj adres URL serwera wyświetlany w aplikacji ownCloud Desktop z adresem działającym w przeglądarce. Użyj tej samej nazwy hosta i ścieżki. Przeglądarka może czasami automatycznie pobrać brakujący certyfikat pośredni, podczas gdy klient stacjonarny nie ma takiej możliwości.
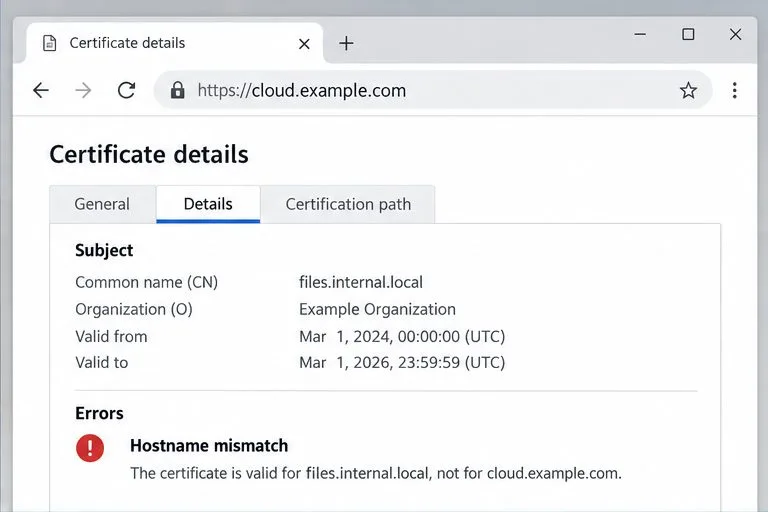
Sprawdź szczegóły certyfikatu i upewnij się, że jego Alternatywna Nazwa Podmiotu (SAN) – nazwy hostów, które obejmuje – zawiera wprowadzoną nazwę hosta. Certyfikat files.internal.localnie obejmuje cloud.example.comtylko dlatego, że obie nazwy docierają do jednego serwera. Sprawdź daty ważności i wystawcę oraz zweryfikuj zegar komputera; nieprawidłowa data lokalna może sprawić, że ważny certyfikat będzie wyglądał na wygasły lub jeszcze nieważny.
Jeśli przeglądarka również zgłasza błąd lub kilka urządzeń uległo awarii, naprawa prawdopodobnie dotyczy serwera lub odwrotnego proxy. Jeśli awaria dotyczy tylko jednego komputera, sprawdź jego magazyn zaufanych certyfikatów, zegar, serwer proxy i wersję klienta. Wskazówki dotyczące rozwiązywania problemów z aplikacją desktopową ownCloud zalecają potwierdzenie dostępu do przeglądarki i sprawdzenie adresu URL serwera lub serwera proxy, gdy klienci stacjonarni nie mogą się połączyć.
Certyfikat identyfikuje files.internal.local, ale żądany serwer to cloud.example.com. Ta niezgodność nazw hostów wymaga skorygowania certyfikatu serwera.
2. Napraw certyfikat serwera i łańcuch
Poproś administratora serwera o zainstalowanie certyfikatu, którego numer SAN zawiera publiczną nazwę hosta wprowadzoną przez użytkowników, którego daty są aktualne, a klucz prywatny jest zgodny z certyfikatem. Certyfikat może zaszyfrować połączenie, a mimo to nie przejść weryfikacji tożsamości, jeśli jego nazwa hosta jest błędna lub nie można zweryfikować jego wystawcy.
Punkt końcowy HTTPS musi przedstawić certyfikat serwera i wymagane certyfikaty pośrednich urzędów certyfikacji w odpowiedniej kolejności. Zwykle nie powinien wysyłać certyfikatu głównego urzędu certyfikacji; klienci muszą już ufać temu głównemu urzędowi certyfikacji. Sprawdź serwer proxy odwrotny lub moduł równoważenia obciążenia, który kończy HTTPS, a nie tylko hosta ownCloud. Serwer proxy może nadal obsługiwać stary lub niekompletny łańcuch po aktualizacji plików zaplecza.
Aby przeprowadzić szybką diagnostykę komputera z OpenSSL, uruchom to polecenie po zastąpieniu przykładowej nazwy hosta:
-servernameWysyła nazwę hosta dla parametru Server Name Indication, gdy jeden serwer hostuje wiele witryn TLS. Sprawdź łańcuch i wynik weryfikacji: błąd wystawcy sugeruje brak pośredniego lub niezaufanego urzędu certyfikacji; błąd nazwy hosta lub daty wymaga poprawienia certyfikatu lub adresu URL. Sprawdzany jest tylko punkt końcowy, do którego można dotrzeć z danej maszyny i ścieżki sieciowej. Zobacz dokumentację OpenSSLs_client .
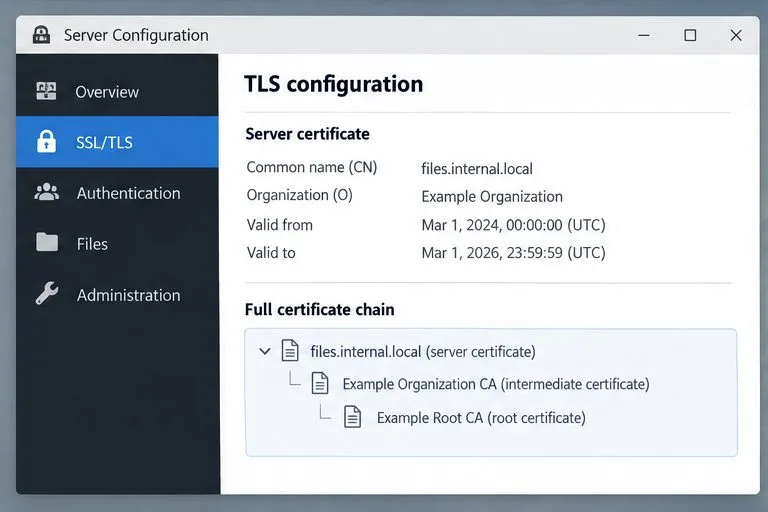
Widok konfiguracji TLS wyświetla certyfikat serwera oraz jego łańcuch certyfikatów pośrednich i głównych. Serwer WWW powinien wysłać wymagane certyfikaty pośrednie.
3. Ufaj prywatnemu urzędowi certyfikacji tylko wtedy, gdy jest to wymagane
Jeśli Twoja organizacja korzysta z prywatnego urzędu certyfikacji (CA), uzyskaj jego certyfikat główny za pośrednictwem uwierzytelnionego kanału i zweryfikuj jego odcisk palca u administratora. Zainstaluj ten certyfikat urzędu certyfikacji (a nie klucz prywatny serwera) w magazynie zaufanych certyfikatów systemu operacyjnego, a następnie uruchom ponownie klienta ownCloud. W systemach Debian i Ubuntu administrator może umieścić zakodowany w formacie PEM certyfikat urzędu certyfikacji z końcówką .crtunder /usr/local/share/ca-certificates/i uruchomić polecenie sudo update-ca-certificates. Inne platformy korzystają z innych narzędzi do zarządzania magazynami zaufanych certyfikatów.
Zachowanie protokołu TLS może się różnić w zależności od kompilacji klienta i platformy. Dokumenty Qt wskazują, że domyślna konfiguracja TLS korzysta z systemowej listy urzędów certyfikacji, ale nie każdy pakiet jest skonfigurowany identycznie. Jeśli dodanie urzędu certyfikacji nie pomoże, poproś administratora o sprawdzenie pakietu klienta i logów; nigdy nie importuj certyfikatu z komunikatu o niezweryfikowanej przeglądarce. Zapoznaj się z dokumentacją konfiguracji certyfikatu urzędu certyfikacji Qt . W FAQ serwera ownCloud dotyczącym samopodpisanych certyfikatów SSL administratorzy znajdą wskazówki dotyczące bezpieczeństwa; nie zaleca się osłabiania standardowej weryfikacji klienta.
Samopodpisany certyfikat serwera to nie to samo, co certyfikat wydany przez zaufany prywatny urząd certyfikacji. Jeśli używany jest prywatny urząd certyfikacji, należy rozpowszechnić i zaufać głównemu urzędowi certyfikacji za pośrednictwem kontrolowanego kanału, a następnie udostępnić certyfikat serwera zgodny z nazwą hosta, podpisany przez ten urząd. Unikaj akceptowania zmieniającego się monitu o certyfikat jako rutynowego obejścia: może to nauczyć użytkowników, jak zatwierdzać oszustów podczas ataku typu man-in-the-middle.
4. Wyklucz portal autoryzacyjny lub serwer proxy przechwytujący
Jeśli awaria występuje tylko w publicznej sieci Wi-Fi, sieciach hotelowych lub nowo zmienionej sieci korporacyjnej, należy najpierw otworzyć przeglądarkę i wypełnić stronę logowania do sieci. Portal uwierzytelniający przechwytuje żądania przed zalogowaniem i może przedstawić certyfikat, który nie należy do nazwy hosta ownCloud. Informacje o wydaniu ownCloud wyraźnie wskazują, że synchronizacja może zostać wstrzymana, gdy portal uwierzytelniający spowoduje niezgodność certyfikatów, i powinna zostać wznowiona po wyczyszczeniu portalu.
Na zarządzanym urządzeniu służbowym serwer proxy z inspekcją HTTPS może zastąpić certyfikat serwera certyfikatem podpisanym przez urząd certyfikacji organizacji. Zapytaj dział IT, czy jest to wymagane i czy zatwierdzony urząd certyfikacji jest zainstalowany dla klienta stacjonarnego. Nie pomijaj weryfikacji, aby synchronizacja działała; konfiguracja serwera proxy lub zaufania musi zostać poprawiona przez administratora.
Sprawdź poprawność
Zamknij i ponownie otwórz klienta, upewnij się, że konto łączy się z dokładnym adresem URL HTTPS i poczekaj na potwierdzenie statusu synchronizacji. Utwórz mały plik testowy w folderze synchronizacji i sprawdź, czy pojawia się on w interfejsie internetowym, a następnie sprawdź dziennik klienta pod kątem powtarzających się komunikatów o weryfikacji TLS. Jeśli błąd certyfikatu nadal występuje, wyślij administratorowi dokładną nazwę hosta, wersję klienta, system operacyjny, godzinę wystąpienia błędu i konkretny błąd certyfikatu – nigdy nie wysyłaj haseł ani kluczy prywatnych. Jeśli interfejs internetowy ownCloud działa, ale wszystkie kompatybilne aplikacje desktopowe nadal nie działają, podaj adres URL serwera i dane diagnostyczne TLS, aby administrator mógł zbadać serwer proxy lub łańcuch certyfikatów.
Konto synchronizacji pulpitu jest połączone, a pliki raportów są aktualne po rozwiązaniu problemu z certyfikatem.