Połącz Seafile i Collabora z poprawnym adresem URL WOPI

Włącz bezpieczne edytowanie dokumentów w Seafile, konfigurując adres URL wykrywania, protokół HTTPS i dostęp WOPI Collabora dla swojego wdrożenia.
Gdy Collabora Online CODE zgłasza „Nieautoryzowany host WOPI”, dodaj faktycznego hosta magazynu plików – zazwyczaj źródło Nextcloud – do listy dozwolonych hostów WOPI w CODE. Host musi być zgodny ze źródłem, które CODE otrzymuje w żądaniu WOPI, a nie z publicznym adresem URL serwera Collabora. W Dockerze jest to zazwyczaj konfigurowane za pomocą aliasgroup1zmiennej środowiskowej.
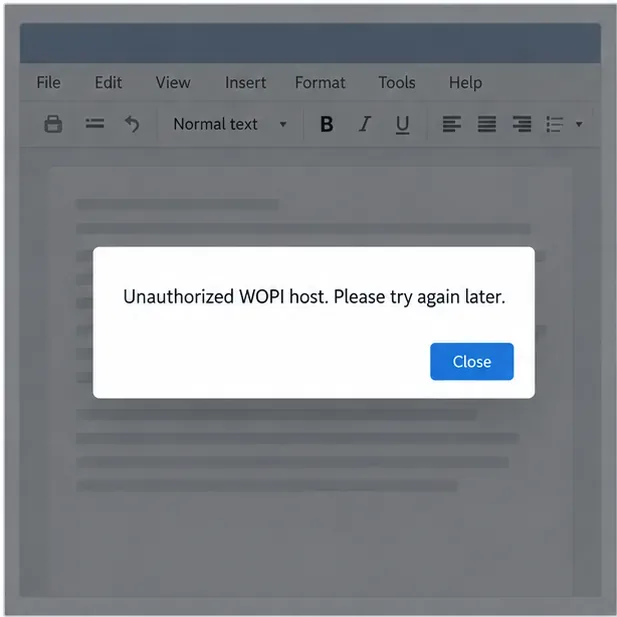
WOPI oznacza Web Application Open Platform Interface, protokół używany przez serwer biurowy do otwierania i zapisywania plików za pośrednictwem platformy pamięci masowej. Host WOPI to właśnie ta platforma pamięci masowej, taka jak NextCloud. CODE sprawdza, czy host wskazany w żądaniu WOPI jest hostem zaufanym. Jeśli nazwa hosta w żądaniu cloud.example.comjest skonfigurowana jako zaufana office.example.com, edytor może odrzucić sesję przed jej otwarciem.
W przypadku konfiguracji hostowanej samodzielnie, nazwa hosta w żądaniu może być wewnętrzną nazwą Dockera, taką jak nextcloudnazwa hosta wyświetlana w przeglądarce. Odwrotny serwer proxy, inny port lub oddzielne publiczne i wewnętrzne adresy URL również mogą powodować różnice w pochodzeniu. Skonfiguruj nazwę, której żądanie faktycznie używa, a nie nazwę serwera, która wydaje się być „główną”.
docker compose logs --since=10m collabora, zastępując collaborago nazwą swojej usługi.No acceptable WOPI hosts found matching the target host [cloud.example.com] in config. Zapisz host docelowy podany w nawiasach. Nie kopiuj ani nie udostępniaj pełnego adresu URL WOPI: może on zawierać krótkotrwały token dostępu.WOPISrc, jeśli jest dostępny w logach integracji, zachowując jednocześnie prywatność tokenów ciągu zapytania.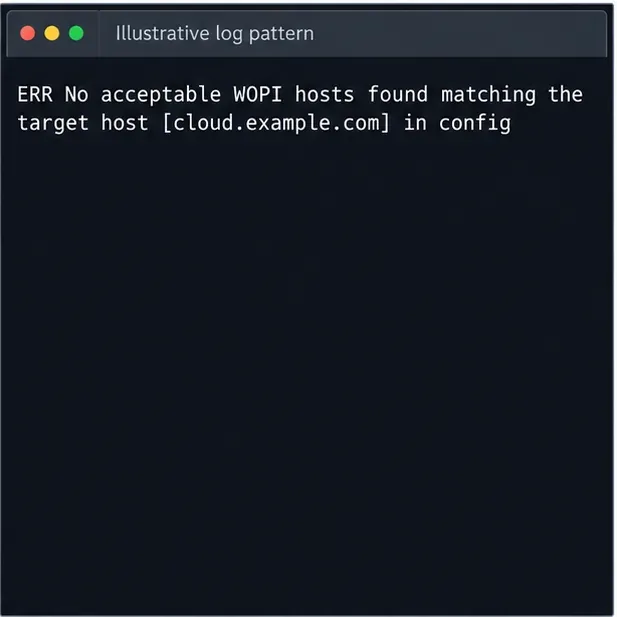
W przypadku oficjalnego obrazu CODE Docker należy ustawić aliasgroup1dokładne, zaufane źródło WOPI. W przypadku pojedynczej instalacji Nextcloud usługa Compose może obejmować:
services:
  collabora:
    image: collabora/code
    environment:
      aliasgroup1: "https://cloud.example.com:443"
Zastąp przykład swoim prawdziwym hostem Nextcloud oraz schematem i portem używanym przez żądanie WOPI. Zachowaj istniejący tag obrazu, ustawienia administratora, sieć i inne opcje usługi w pliku Compose. Przykład używa źródła HTTPS z portem 443; inne wdrożenie może używać innego portu lub źródła wewnętrznego.

Po edycji pliku Compose utwórz ponownie kontener CODE, aby otrzymał zaktualizowane środowisko:
docker compose up -d --force-recreate collaboraUżyj rzeczywistej nazwy usługi Compose zamiast collabora. Zwykły restart może nie załadować zmienionych wartości środowiska kontenera; ponowne utworzenie usługi spowoduje zastosowanie zaktualizowanej konfiguracji. Jeśli konfigurujesz CODE za pomocą pliku XML, sprawdź storage.wopigrupy aliasów w konfiguracji obowiązującej. Oficjalny podręcznik Collabora SDK dokumentuje grupy aliasów Dockera i aliasy hosta WOPI; postępuj zgodnie ze składnią odpowiednią dla uruchomionej wersji CODE.
Collabora i Nextcloud mogą egzekwować ograniczenia związane z WOPI, ale odpowiadają na różne pytania:
| Ustawienie | Co sprawdza | Typowa poprawka |
|---|---|---|
KOD lista dozwolonych hostów WOPI ( aliasgroup1) | Jaką nazwę hosta magazynu CODE akceptuje w żądaniu WOPI | Zezwól na wysłanie rzeczywistego źródła Nextcloud do CODE |
| Nextcloud „Lista dozwolonych żądań WOPI” | Które adresy IP źródłowe mogą wysyłać żądania WOPI do NextCloud | Zezwalaj na adres, który NextCloud widzi dla kontenera CODE lub serwera proxy |
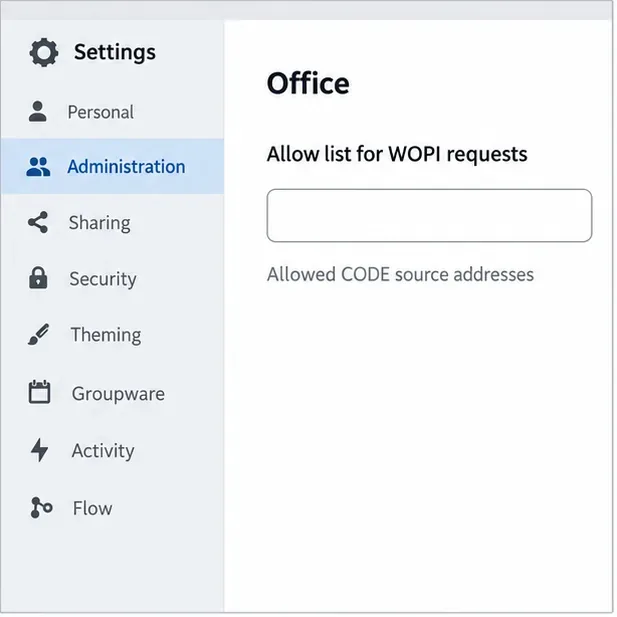
Zmiana listy dozwolonych adresów IP źródłowych w Nextcloud nie naprawi problemu odrzucania nazwy hosta przez CODE. Z kolei dodanie nazwy hosta do CODE nie autoryzuje źródłowego adresu IP CODE w Nextcloud. Dokumentacja Nextcloud zaleca ograniczenie żądań WOPI do adresów IP serwera Collabora; należy używać adresu obserwowanego przez Nextcloud, który może się różnić w przypadku kontenerów lub odwrotnego proxy.
cloud.example.com: zezwól hostowi Nextcloud i odpowiedniemu pochodzeniu w KODZIE.nextcloud: CODE prawdopodobnie otrzymuje nazwę hosta sieci Docker; zdecyduj, czy to wewnętrzne pochodzenie jest właściwe, następnie skonfiguruj odpowiedni zaufany host i upewnij się, że jest dostępny przez DNS/sieć.Nie rozwiązuj problemu niezgodności, ufając każdemu hostowi lub używając nieograniczonego symbolu wieloznacznego we wdrożeniu produkcyjnym. Ogranicz listę dozwolonych do znanych źródeł pamięci masowej. Jeśli celowo używasz wielu hostów pamięci masowej, skonfiguruj udokumentowane grupy aliasów dla zainstalowanej wersji CODE, zamiast zgadywać, jak działa symbol wieloznaczny.
Otwórz dokument za pomocą tej samej integracji Nextcloud, która się nie powiodła. Następnie sprawdź nowe logi CODE: odrzucenie „Brak akceptowalnych hostów WOPI” powinno zniknąć. Upewnij się, że dokument został załadowany i można go zapisać; jeśli pojawi się nowy błąd, użyj jego komunikatu, aby zidentyfikować kolejną warstwę. Informacje na temat dwóch sprawdzeń hosta i procedury rozwiązywania problemów z Nextcloud można znaleźć w sekcji „ Rozwiązywanie problemów z Nextcloud Office” i „Konfiguracja Nextcloud Office” . Informacje na temat grup aliasów Dockera w CODE można znaleźć w podręczniku Collabora Online SDK 25.04 ; jeśli konfiguracja jest inna, skorzystaj z dokumentacji odpowiadającej zainstalowanej wersji.
Włącz bezpieczne edytowanie dokumentów w Seafile, konfigurując adres URL wykrywania, protokół HTTPS i dostęp WOPI Collabora dla swojego wdrożenia.
Przetestuj schowek systemowy, dostosuj uprawnienia przeglądarki i zidentyfikuj, kiedy wbudowana integracja Collabora wymaga zmiany zasad dotyczących ramek iframe.
Zamontuj pliki czcionek w systemie Docker i Collabora, aby niestandardowe czcionki były wyświetlane w edytorze i poprawnie renderowane w dokumentach.
Utwórz kopię zapasową pliku coolwsd.xml i jego źródeł wdrożeniowych, przywróć je w bezpieczny sposób i zweryfikuj KOD przed ponownym rozpoczęciem edycji przez użytkowników.
Zezwól na konkretne źródło Nextcloud lub inne źródło WOPI w KODZIE, a następnie zweryfikuj listę dozwolonych hostów i odróżnij je od ograniczeń adresu IP źródłowego Nextcloud.
Prześledź połączenia przeglądarki, WOPI i WebSocket Collabora, aby dowiedzieć się, dlaczego dokument się nie otwiera, a następnie zastosuj poprawkę odpowiadającą konfiguracji Nextcloud.
Wdrażaj repliki Collabora CODE za pomocą Helm, przechowuj każdy dokument w jednym podzie dzięki powinowactwu WOPI i weryfikuj przychodzące dane, rozmieszczenie węzłów i edycję w Nextcloud.
Prześledź nieudaną wymianę danych między przeglądarką a coolwsd, a następnie dopasuj trasę odwrotnego serwera proxy do swojej wersji Collabora, włączając w to zmianę w kodzie CODE 26.04 Apache.
Śledź błędy dowodowe Collabora WOPI w przypadku niedopasowanych kluczy, nieaktualnych danych wykrywania, przesunięcia zegara lub zmian adresu URL serwera proxy — bez osłabiania walidacji.
Zresetuj powiększenie przeglądarki, przetestuj czystą sesję i zidentyfikuj, kiedy nieprawidłowo sformatowane menu rozmiarów wymaga aktualizacji serwera Collabora.






