Postaw ownCloud na HTTPS z Let's Encrypt i Nginx

Wybierz HTTP-01 lub DNS-01, skonfiguruj odwrotny serwer proxy ownCloud i sprawdź, czy Certbot automatycznie odnawia certyfikaty HTTPS.
Zakończ TLS na odwrotnym serwerze proxy przed serwerem ownCloud, a następnie użyj Certbota do uzyskania i odnowienia certyfikatu Let's Encrypt. W przypadku jednej publicznej nazwy hosta, Nginx z wyzwaniem HTTP-01 jest zazwyczaj najprostszą drogą, gdy serwer proxy może akceptować połączenia przychodzące na porcie 80. Jeśli port 80 nie może zostać ujawniony lub potrzebujesz certyfikatu wieloznacznego, użyj DNS-01 z automatyczną integracją DNS.
Ten artykuł dotyczy serwera ownCloud Classic Server 11 w Dockerze z Nginx na tym samym hoście Linux. Aktualna dokumentacja ownCloud kieruje TLS do serwera proxy. Te przykłady w stylu interfejsu używają zastępczej nazwy hosta; zastąp ją swoją.
Jeśli korzystasz już z serwera proxy kończącego TLS, zachowaj zarządzanie certyfikatami na tym serwerze, zamiast dodawać kolejny serwer proxy. Wtyczka Nginx programu Certbot pobiera certyfikat i edytuje host wirtualny, ale zmienia konfigurację Nginx. Jeśli wolisz samodzielnie zarządzać tą konfiguracją, skorzystaj z trybu Certbot obsługującego tylko certyfikaty i ręcznie podłącz ścieżki certyfikatów do serwera proxy.
| Wybór | Najlepiej dopasowane | Główny kompromis |
|---|---|---|
| HTTP-01 z Nginx i Certbot | Publiczna pojedyncza nazwa hosta z dostępnym przychodzącym protokołem TCP 80 | Prosta, bez tajnego API DNS; zależy od poprawnego publicznego DNS i dostępności portu 80. Nie może wystawiać certyfikatów wieloznacznych. |
| DNS-01 z wtyczką dostawcy DNS | Port 80 jest zamknięty, usługa jest prywatna lub potrzebujesz symbolu wieloznacznego | Działa bez publicznego wyzwania internetowego, ale automatyczne odnawianie wymaga dostępu do interfejsu API DNS. Użyj wąskiego zakresu danych uwierzytelniających i chroń je. |
| Integracja ACME istniejącego serwera proxy | Serwer proxy zarządza już certyfikatami dla innych witryn | Mniej ruchomych części; zachowanie i konfiguracja odnawiania są specyficzne dla danego serwera proxy. |
Opcjonalny profil tlsserver Let's Encrypt zaczął wydawać 45-dniowe certyfikaty 13 maja 2026 r.; domyślne klasyczne certyfikaty pozostają ważne przez 90 dni do momentu przejścia na 64-dniowe 10 lutego 2027 r. Certbot często planuje odnowienie; zweryfikuj swoje.
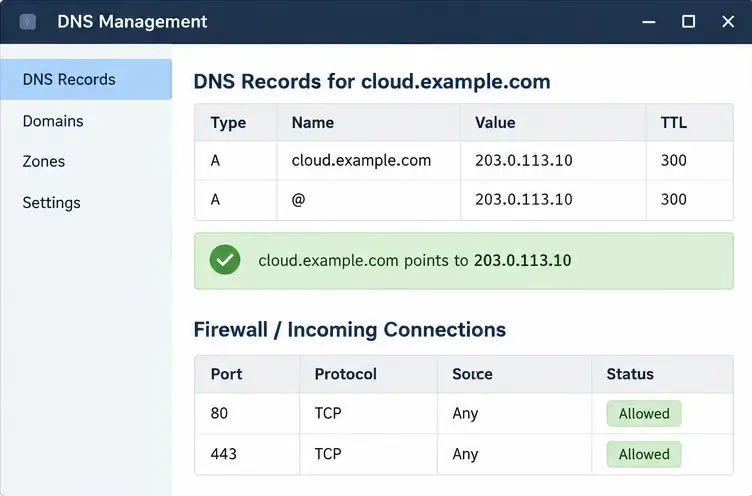
cloud.example.comktóry będzie wskazywał na publiczny adres IPv4 serwera. Dodaj rekord AAAA tylko wtedy, gdy IPv6 poprawnie dotrze do tego samego serwera proxy. Zezwól na przychodzące TCP 80 dla walidacji HTTP-01 i TCP 443 dla połączeń HTTPS użytkowników zarówno w zaporze hosta, jak i w dowolnej zaporze chmurowej lub routerze. Sprawdź DNS spoza swojej sieci..envpliku Compose zastąp przykładową nazwę hosta i ustaw odpowiednie wartości:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPjest symbolem zastępczym: użyj adresu, który ownCloud faktycznie widzi dla serwera proxy, a nie domniemanego adresu pętli zwrotnej. Sieć Docker zmienia adres źródłowy, który widzi ownCloud. Ufaj tylko adresowi proxy lub najmniejszemu wymaganemu zestawowi; szerokie zaufanie pozwala klientom podszywać się pod przekazywane informacje. Oficjalny przykład Compose publikuje ownCloud na porcie 8080; powiązanie strony hosta z pętlą zwrotną utrzymuje nasłuchiwacz HTTP aplikacji poza publicznym interfejsem, gdy podane mapowanie portów korzysta z ${HTTP_PORT}:8080. Jeśli Twój Nginx znajduje się w kontenerze, użyj prywatnej współdzielonej sieci Docker i jej adresu usługi zamiast tego przykładu pętli zwrotnej hosta.
Zachowaj istniejące ustawienia bazy danych, Redis i woluminu. Po edycji pliku utwórz ponownie usługę ownCloud, aby odczytała zaktualizowane środowisko: docker compose up -d owncloud.
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Włącz witrynę za pomocą układu Nginx swojej dystrybucji, a następnie sprawdź i przeładuj Nginx za pomocą sudo nginx -t. sudo systemctl reload nginxŚcieżki włączania witryn różnią się w zależności od dystrybucji. Zadbaj o to, aby wyzwanie HTTP ACME było osiągalne; nie umieszczaj bramki uwierzytelniającej ani ogólnej reguły przekierowania przed ścieżką wyzwania podczas wydawania certyfikatu.
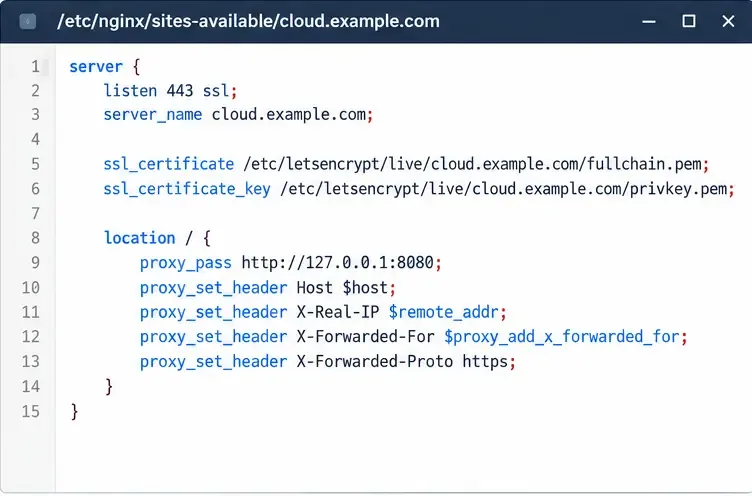
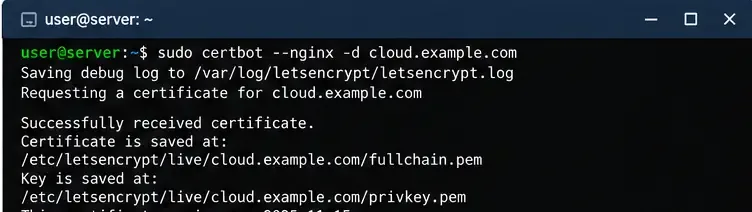
sudo certbot --nginx -d cloud.example.com --redirectInstalator Nginx programu Certbot pobiera certyfikat i konfiguruje protokół HTTPS oraz przekierowanie HTTP-HTTPS. Przed zaakceptowaniem zmian w Nginx należy je sprawdzić. Jeśli chcesz, aby Certbot wystawił certyfikat bez edytowania Nginx, użyj sudo certbot certonly --nginx -d cloud.example.com, a następnie ręcznie skonfiguruj wirtualny host TLS z wygenerowanymi fullchain.pemścieżkami privkey.pemi przeładuj Nginx. Nigdy nie publikuj ani nie wklejaj pliku klucza prywatnego.
Otwórz https://cloud.example.comz sieci zewnętrznej. Upewnij się, że przeglądarka zgłasza prawidłowy certyfikat, ownCloud ładuje się bez pętli przekierowań, a generowane linki korzystają z protokołu HTTPS. Jeśli ownCloud zgłasza niezaufaną domenę lub tworzy linki HTTP, sprawdź OWNCLOUD_TRUSTED_DOMAINS, OWNCLOUD_OVERWRITE_HOST, OWNCLOUD_OVERWRITE_PROTOCOLi adres zaufanego serwera proxy.
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
Pomyślne uruchomienie testowe sprawdza ścieżkę odnowienia bez zastępowania aktywnego certyfikatu. Instalator Nginx powinien wdrażać odnowione certyfikaty za pośrednictwem integracji z odnawianiem; jeśli używasz trybu tylko certyfikatu lub webroot, upewnij się, że konfiguracja odnawiania przeładowuje Nginx po pomyślnym odnowieniu. Certbot dokumentuje w tym celu haki wdrażania dla odnawiania . Sprawdź ponownie harmonogram po instalacji lub migracji i powiadamiaj o niepowodzeniach odnowienia, zamiast polegać na osobie, która odnowi je ręcznie.
W przypadku DNS-01 należy użyć wtyczki udokumentowanej dla dostawcy DNS, utworzyć token API ograniczony do rekordów, które ma zmienić, i przetestować automatyczne odnawianie za pomocą tego samego programu Certbot. Let's Encrypt zauważa, że DNS-01 obsługuje nazwy i usługi wieloznaczne, które nie są publiczne, ale ostrzega, że szerokie uprawnienia DNS na serwerze WWW zwiększają ryzyko naruszenia bezpieczeństwa.
Szczegóły dotyczące poszczególnych wersji można znaleźć w instrukcji instalacji Dockera ownCloud Server 11 , konfiguracji odwrotnego serwera proxy oraz odwołaniu do zmiennych środowiskowych . Informacje na temat opcji walidacji i odnawiania certyfikatów można znaleźć w dokumentacji Let's Encrypt , harmonogramie ważności certyfikatu oraz instrukcjach Certbota dla danego systemu operacyjnego .
Wybierz HTTP-01 lub DNS-01, skonfiguruj odwrotny serwer proxy ownCloud i sprawdź, czy Certbot automatycznie odnawia certyfikaty HTTPS.
Skonfiguruj logowanie oCIS LDAP, dostosuj wyszukiwanie użytkowników i grup oraz zweryfikuj ustawienia TLS i schematu przed wdrożeniem.
Dodaj kontener Amazon S3 do ownCloud 10, przygotuj zgodne dane uwierzytelniające i punkty końcowe oraz sprawdź dostęp, nie myląc mocowania z pamięcią główną.
Zaplanuj chronione zrzuty MariaDB dla serwera ownCloud, bezpiecznie obsługuj tryb konserwacji i weryfikuj każdą kopię zapasową przed jej wykorzystaniem.
Zaplanuj migrację z ownCloud 10 do oCIS z obsługiwaną aplikacją, uporządkowanymi poleceniami, sprawdzaniem tożsamości i przejrzystą listą danych wymagających osobnego przetwarzania.
Zastąp logo ownCloud Classic 10 i dostosuj kolory interfejsu użytkownika za pomocą aplikacji motywu, unikając przy tym pułapek związanych z aktualizacją i sprawdzaniem integralności.
Przypisz nowym użytkownikom ownCloud Infinite Scale limity pamięci masowej oparte na bajtach według roli, korzystając z przykładu proxy.yaml i listy kontrolnej weryfikacji bezpieczeństwa.
Przywróć synchronizację pulpitu ownCloud, sprawdzając nazwę hosta serwera, łańcuch certyfikatów, zaufanie prywatnego urzędu certyfikacji i problemy z portalem uwierzytelniającym bez wyłączania weryfikacji TLS.
Użyj raportu o nieprawidłowych plikach, aby zidentyfikować niezgodne pliki główne lub podpisy aplikacji, przywrócić prawidłowe pliki wydania i bezpiecznie zweryfikować kontrolę integralności.
Wdróż ownCloud Infinite Scale z oficjalnego przykładu Compose, skonfiguruj domeny i trwałą pamięć masową, a następnie zweryfikuj protokół TLS, kontenery i pierwsze logowanie.



