Ustaw publiczny adres URL NextCloud, aby mógł się do siebie dodzwonić
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
W systemie SUSE Linux Enterprise Server 16.0 aktualny podręcznik konfiguracji Cockpit, opublikowany 8 października 2026 r., potwierdza wzorzec cockpit, cockpit.socketjednostkę systemd oraz domyślny port HTTPS 9090. Aby naprawić konsolę, która nie łączy się, najpierw sprawdź DNS i dostępność, a następnie gniazdo, zaporę sieciową, certyfikat i konto. Te polecenia instalacyjne dotyczą systemu SLES 16; w starszej wersji systemu SLES przed zainstalowaniem lub zmianą reguł należy sprawdzić instrukcje dotyczące pakietu i zapory sieciowej dla tej wersji.
Używaj tego wyraźnie hipotetycznego przykładu w całym tekście: Maya, administratorka systemu, otwiera aplikację https://cockpit-srv.example.net:9090na swojej stacji roboczej, a przeglądarka przeskakuje z powodu przekroczenia limitu czasu. Przykładowy host oraz wszelkie wyświetlane adresy i statusy mają charakter ilustracyjny, a nie stanowią raportu z rzeczywistego testu serwera.
Zacznij od stacji roboczej Maya. Sprawdź, czy nazwa została rozpoznana, a następnie przetestuj punkt końcowy HTTPS z krótkim limitem czasu:
getent ahosts cockpit-srv.example.net
curl -vI --connect-timeout 5 https://cockpit-srv.example.net:9090/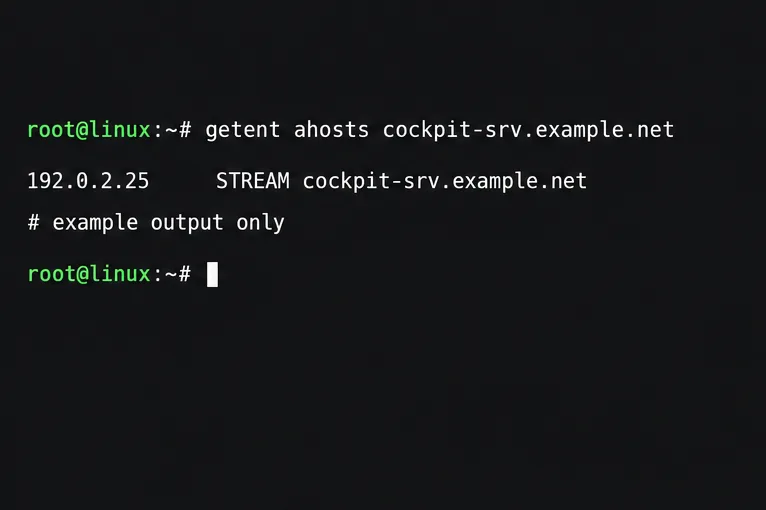
Jeśli wyszukiwanie nazwy się nie powiedzie lub zwróci stary adres, popraw rekord DNS lub resolver klienta przed dotarciem do Kokpitu. Jeśli curl zgłasza „odmowa połączenia”, host odpowiedział, ale połączenie na tym porcie nie zostało zaakceptowane lub zapora sieciowa aktywnie je odrzuciła. Przekroczenie limitu czasu zazwyczaj wskazuje na przerwany ruch, problem z routingiem lub zaporę sieciową nadrzędną. Jeśli curl dociera do TLS i zgłasza ostrzeżenie o certyfikacie, ruch sieciowy dotarł do Kokpitu; sprawdź certyfikat zamiast otwierać kolejne porty.
Sprawdź, czy Maya używa odpowiedniej nazwy hosta i sieci zarządzania. TCP 9090 jest domyślnym protokołem, ale można go dostosować. Jeśli dostęp bezpośredni jest ograniczony, użyj zatwierdzonego serwera głównego Cockpit, aby połączyć się z hostem dodatkowym przez SSH, zamiast udostępniać port szeroko.
Sprawdź za pomocą SSH lub konsoli lokalnej zainstalowany pakiet Cockpit, gniazdo systemd i to, czy cokolwiek nasłuchuje na porcie 9090:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'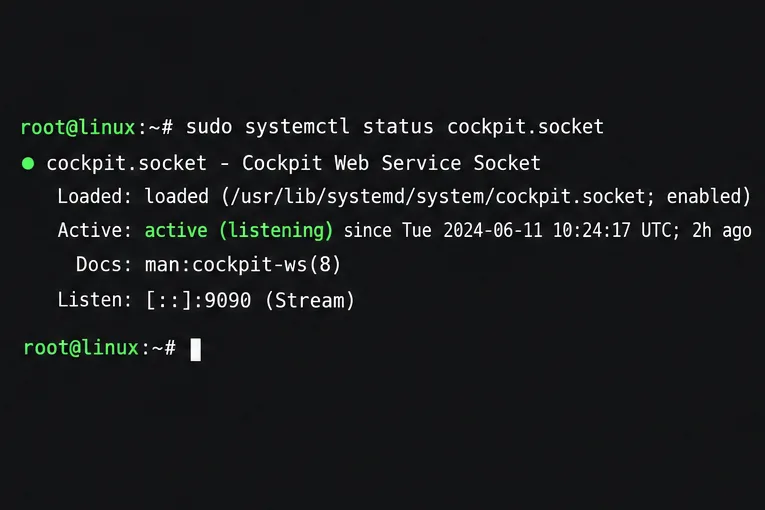
cockpit.socketnawet wtedy, gdy usługa Cockpit na żądanie nie jest aktywna pomiędzy sesjami przeglądarki.Cockpit korzysta z aktywacji gniazda systemd: cockpit.socketakceptuje połączenie z przeglądarką i uruchamia usługę internetową w razie potrzeby. Dlatego bezczynność cockpit.servicesama w sobie nie oznacza awarii. Jeśli Cockpit jest zainstalowany, ale gniazdo jest nieaktywne, uruchom je i włącz:
sudo systemctl enable --now cockpit.socketJeśli pakiet nie występuje w systemie SLES 16, instalacja dokumentacji SUSE jest opisana w pliku sudo zypper in -t pattern cockpit. Nie zakładaj, że wzorzec jest dostępny w repozytoriach skonfigurowanych dla systemu SLES 15 lub innej wersji. Przejrzyj komunikaty o gniazdach i usługach za pomocą:
sudo journalctl -u cockpit.socket -u cockpit.service -b --no-pagerJeśli gniazdo nasłuchuje lokalnie, ale Maya nadal przekracza limit czasu, sprawdź zaporę i trasę. Jeśli nie nasłuchuje, napraw błąd pakietu lub gniazda w dzienniku.
W systemie SLES 16 z włączoną funkcją firewalld należy najpierw zidentyfikować strefę aktywną i sprawdzić dozwolone w niej usługi:
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --zone=ZONE --list-services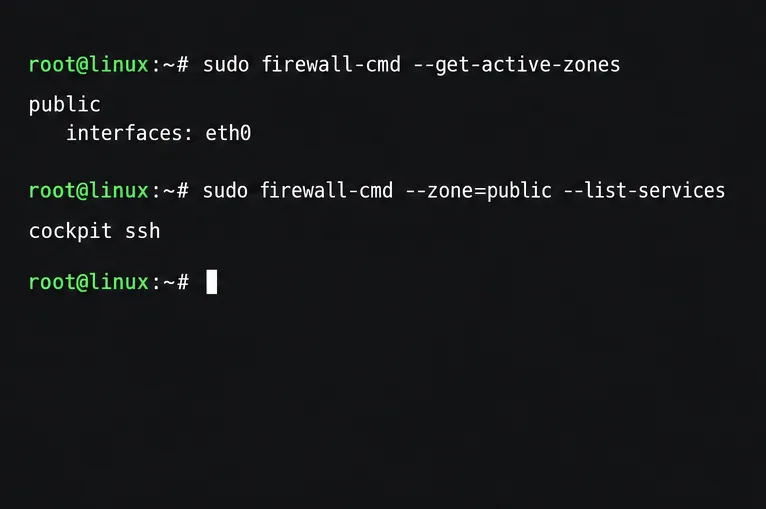
Zastąp ZONEstrefą dołączoną do interfejsu zarządzania. Jeśli brakuje Cockpitu, a strefa ta jest przeznaczona do zaufanego dostępu administracyjnego, dodaj usługę Cockpit i przeładuj reguły:
sudo firewall-cmd --zone=ZONE --add-service=cockpit --permanent
sudo firewall-cmd --reload
sudo firewall-cmd --zone=ZONE --query-service=cockpit
Reguła dotyczy każdego źródła obsługiwanego przez daną strefę, dlatego strefa zarządzania powinna być ograniczona do sieci administratora. Sprawdź również grupy zabezpieczeń chmury, listy kontroli dostępu (ACL) sieci, zasady VPN i zapory sieciowe dla protokołu TCP 9090.
Przewodnik SUSE SLES 16 Cockpit dokumentuje również odświeżanie cockpit-selinux-policiesi ponowne uruchamianie cockpit.socketw ramach konfiguracji zapory sieciowej. Jeśli korzystasz z systemu SLES 16 i po wykonaniu kroków dotyczących zapory sieciowej polityka pakietów/gniazd lub SELinux wydaje się niespójna, użyj poleceń z odpowiedniego przewodnika SUSE:
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
Nie stosuj tego kroku dotyczącego pakietu do innej wersji SLES bez sprawdzenia instrukcji dotyczących pakietu. Jeśli bezpośredni dostęp do portu jest celowo ograniczony, użyj zatwierdzonego hosta głównego Cockpit i połącz się z celem jako serwer pomocniczy przez SSH, zamiast rozszerzać zaporę sieciową celu.
Open Cockpit przez HTTPS: https://cockpit-srv.example.net:9090W systemie SLES 16 Cockpit generuje certyfikat podpisany przez siebie, jeśli nie jest zainstalowany. Ostrzeżenie przeglądarki o nieznanym wystawcy lub niezgodności nazw świadczy o problemie z zaufaniem TLS lub tożsamością, a nie o niepowodzeniu połączenia TCP. Nie należy wyłączać sprawdzania certyfikatów w przeglądarce jako trwałego rozwiązania.
Sprawdź certyfikat wybrany przez Cockpit za pomocą polecenia udokumentowanego przez SUSE:
sudo /usr/libexec/cockpit-certificate-ensure --checkSLES 16 ładuje certyfikaty z /etc/cockpit/ws-certs.d; pasujący klucz prywatny używa tej samej nazwy bazowej pliku z .keysufiksem. W przypadku serwerów zarządzanych należy zainstalować certyfikat, którego alternatywna nazwa podmiotu jest zgodna z nazwą hosta wprowadzoną przez Maya, uwzględnić jego łańcuch pośredni i ustawić wystawiający urząd certyfikacji jako zaufany dla stacji roboczej. Jeśli curl połączy się z usługą, ale zgłosi certyfikat podpisany przez siebie, należy poprawić zaufanie lub wdrożyć odpowiedni certyfikat zamiast zmieniać zaporę sieciową.
Cockpit korzysta ze standardowych danych logowania do konta serwera; nie wymaga osobnego hasła do Cockpit. W nowych instalacjach SLES rootlogowanie oparte na haśle jest domyślnie wyłączone. Jeśli Maya przejdzie do strony logowania, ale nie będzie mogła zalogować się jako root, należy użyć autoryzowanego konta zwykłego zamiast włączać logowanie hasłem root wyłącznie w celu rozwiązania problemów z Cockpit. Akcje administracyjne mogą wówczas korzystać ze ścieżki uprawnień konta.
Przeładuj adres URL HTTPS ze stacji roboczej Maya. Sprawdź, czy DNS zwraca właściwy serwer, czy TCP 9090 jest osiągalny, czy certyfikat jest zgodny i zaufany, a autoryzowane konto może się zalogować. Jeśli nasłuchiwanie lokalne działa, ale zdalne żądanie przekracza limit czasu, przekaż zespołowi sieciowemu oba adresy, port i czas testu.
Najnowszym dokumentem SUSE dotyczącym szczegółów instalacji, zapory sieciowej, certyfikatu i uwierzytelniania jest podręcznik administratora SLES 16.0 Cockpit , opublikowany 8 października 2026 r. Informacje na temat ogólnego zachowania protokołu HTTPS i certyfikatów w różnych wersjach Cockpit można znaleźć w podręczniku Cockpit SSL/TLS . Dokładne informacje na temat dostępności pakietów i integracji zapory sieciowej pozostają zależne od wersji.
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Skonfiguruj APCu i Redis przez lokalne gniazdo Unix na potrzeby buforowania i blokowania plików w usłudze Nextcloud, wraz z instrukcjami dla bieżących i starszych wersji usługi Nextcloud.
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Włącz niezawodne blokowanie plików Nextcloud, wybierz odpowiedni serwer Redis lub Valkey i sprawdź, czy ostrzeżenie zostanie usunięte bez ryzyka równoczesnych zmian w plikach.
Napraw typowe błędy skanowania Nextcloud dzięki bieżącym aktualizacjom, protokołom HTTPS i HSTS, precyzyjnemu zaufaniu do odwrotnego serwera proxy i sprawdzeniu względem serwera publicznego.
Skonfiguruj Nextcloud SSE dla pamięci masowej, która tego wymaga, chroń klucze szyfrujące i zmierz wpływ transferu i procesora przed zaszyfrowaniem istniejących plików.
Połącz wyszukiwarkę plików Nextcloud z Elasticsearch, zindeksuj zawartość dokumentów i wybierz konfigurację odpowiadającą Twoim potrzebom w zakresie serwera i bezpieczeństwa.
Skonfiguruj Nextcloud tak, aby usuwał usunięte pliki po upływie określonego czasu przechowywania, niezawodnie planował zadania w tle i unikał poleceń, które usuwają śmieci każdego użytkownika.
Wykonaj bezpieczną naprawę OCC w Nextcloud, przejrzyj zmiany w bazie danych i sprawdź, dlaczego ostrzeżenie może nadal się pojawiać.
Zezwól na przesyłanie większych plików przez przeglądarkę Nextcloud, dostosowując ustawienia PHP, Nginx lub Apache, tymczasowego miejsca przechowywania i limitu czasu — i sprawdź, który limit blokuje plik.




