Ustaw publiczny adres URL NextCloud, aby mógł się do siebie dodzwonić
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Możesz zarejestrować klienta SLES 15 bez udzielania mu bezpośredniego dostępu do internetu, jeśli nadal może on połączyć się z serwerem SUSE Manager lub serwerem proxy w sieci prywatnej. Przygotuj odpowiednie oprogramowanie i repozytoria bootstrap w Menedżerze, utwórz klucz aktywacyjny, a następnie uruchom skrypt bootstrapowy na komputerze SLES. Klient bez ścieżki sieciowej do Menedżera nie może ukończyć rejestracji ani meldowania się w Salt; samo skopiowanie skryptu przez USB nie czyni go łatwym w zarządzaniu.
Hipotetyczny przykład: administrator wdraża nową maszynę wirtualną SLES 15 SP7 x86_64 w sieci zakładowej bez połączenia internetowego. SUSE Multi-Linux Manager 5.1, aktualna nazwa programu SUSE Manager w tym podręczniku, również jest odłączony od internetu. Jego kanały programowe zostały zdublowane w środowisku za pomocą nośników wymiennych. Maszyna wirtualna może połączyć się z wewnętrznym menedżerem za pośrednictwem portów HTTPS i Salt. Ten scenariusz ma charakter poglądowy, a nie jest raportem z rzeczywistego wdrożenia lub testu.
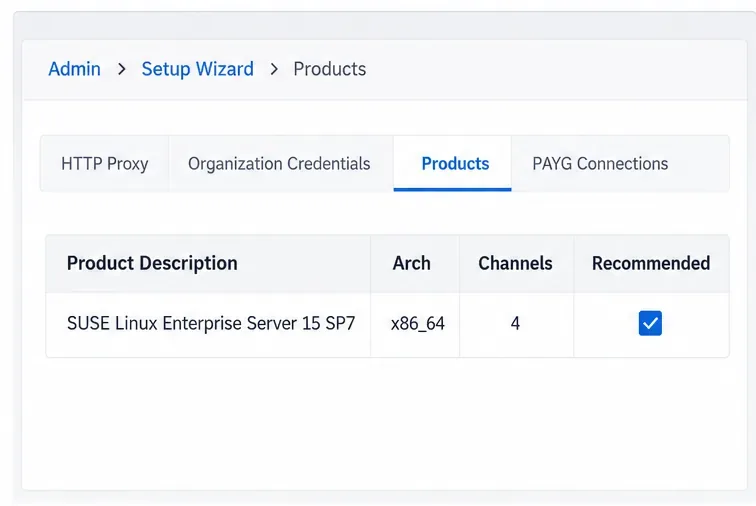
„Offline” może oznaczać, że klient i menedżer nie mają bezpośredniego dostępu do internetu lub że klient nie może połączyć się z żadnym serwerem. Pierwszy tryb obsługuje rejestrację, drugi nie. Klient potrzebuje wewnętrznej ścieżki do menedżera lub serwera proxy menedżera SUSE Multi-Linux, a menedżer potrzebuje lokalnie dostępnych pakietów i metadanych dla klienta.
Jeśli Menedżer jest odłączony od Centrum Obsługi Klienta SUSE, udokumentowana konfiguracja SUSE używa RMT lub SMT oraz wymiennych nośników pamięci do tworzenia kopii lustrzanych repozytoriów. W przypadku SLES 15 należy zsynchronizować produkt i wymagane kanały narzędzi klienta Menedżera dla architektury klienta. Następnie należy upewnić się, że w Menedżerze znajduje się pasujące repozytorium bootstrap. W interfejsie internetowym wybór produktu znajduje się w sekcji Admin > Setup Wizard > Products. Synchronizacja produktów musi zostać zakończona przed rozpoczęciem bootstrapowania; jeśli repozytorium bootstrap nie jest dostępne, dokumentacja Menedżera udostępnia mgr-create-bootstrap-repoopcję ręcznego utworzenia.
W przypadku hipotetycznej maszyny wirtualnej, przed wyborem kanałów należy sprawdzić pakiet serwisowy SLES i architekturę. Maszyna SLES 15 SP7 x86_64 wymaga odpowiedniego produktu, a nie podobnie nazwanego kanału dla innego pakietu serwisowego lub architektury. Lista obsługiwanych produktów i nazwy kanałów mogą się różnić w zależności od wersji programu SUSE Multi-Linux Manager, dlatego należy zapoznać się z instrukcją dla faktycznie zainstalowanej wersji programu.
Klucz aktywacyjny stosuje przypisanie kanału i inne ustawienia rejestracji podczas działania skryptu rozruchowego. W interfejsie internetowym Menedżera otwórz Systems > Activation Keysi utwórz klucz, taki jak sles15-sp7-offline. Wybierz kanał bazowy SLES 15 SP7 x86_64 oraz wymagane kanały podrzędne dla konfiguracji subskrypcji i narzędzi klienckich. Unikaj domyślnego kanału nadrzędnego, jeśli możesz przypisać konkretny kanał SLES.
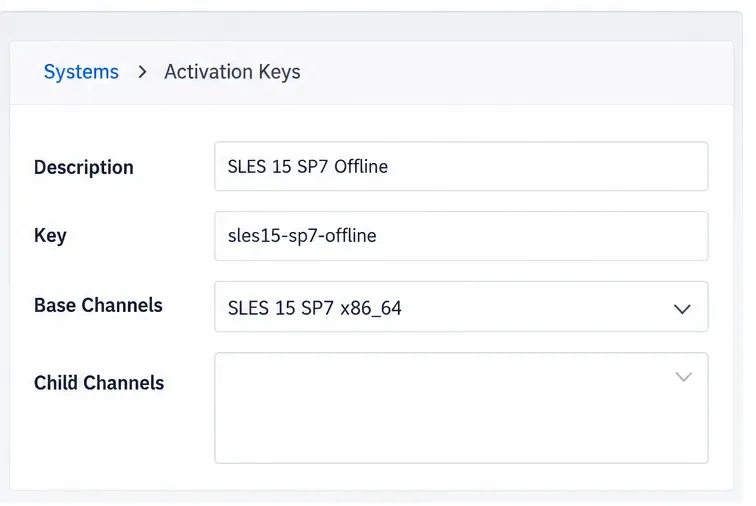
Przed kontynuacją sprawdź, czy klucz należy do właściwej organizacji i czy wymagane kanały są dostępne lokalnie. Klucze mogą również dotyczyć grup, konfiguracji, pakietów lub metody kontaktu; sprawdź wszelkie dodatkowe ustawienia, aby rejestracja nie spowodowała nieoczekiwanego pobrania pakietu lub zmiany konfiguracji.
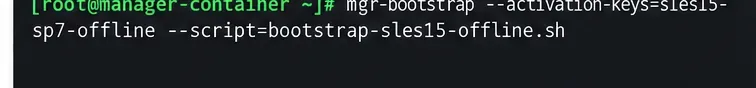
Na hoście kontenera SUSE Multi-Linux Manager wejdź do kontenera serwera i utwórz skrypt powiązany z kluczem aktywacyjnym:
mgrctl term
mgr-bootstrap --activation-keys=sles15-sp7-offline --script=bootstrap-sles15-offline.sh
Skrypt bootstrap jest przechowywany w katalogu Menedżera /srv/www/htdocs/pub/bootstrap/. W skrypcie należy pozostawić włączony protokół SSL. W przykładowej sieci maszyna wirtualna SLES może pobrać skrypt przez wewnętrzny protokół HTTPS. Jeśli musisz przenieść skrypt do odizolowanego segmentu na zatwierdzonym nośniku wymiennym, skopiuj go z tego katalogu, korzystając z kontrolowanego procesu transferu w swojej organizacji. Przed uruchomieniem skryptu porównaj sumę kontrolną SHA-256 obliczoną po obu stronach i chroń go jako dane konfiguracyjne, ponieważ zawiera on klucz aktywacyjny.
Nie przenoś tylko skryptu bootstrap i nie zakładaj, że klient będzie autonomiczny. Skrypt instaluje zależności rejestracyjne z repozytorium bootstrap Menedżera. Te pakiety RPM i kanały oprogramowania muszą być już zsynchronizowane na odłączonym Menedżerze.
Na komputerze SLES sprawdź, czy jego zegar jest zbliżony do zegara menedżera i czy wewnętrzny serwer DNS rozpoznaje nazwę menedżera:
timedatectl
getent hosts manager.example.net
Zastąp manager.example.netpełną nazwą domeny menedżera lub serwera proxy osadzoną w skrypcie. Wymagania klienta SUSE Multi-Linux Manager 5.1 obejmują dostęp wychodzący z klienta do menedżera lub serwera proxy na porcie HTTPS 443 oraz portach TCP 4505 i 4506 dla Salt. Port 80 może być również używany przez wdrożenie. Port SSH 22 jest istotny w przypadku korzystania z metody push contact SSH. Skorzystaj z aktualnego przewodnika po wymaganiach sieciowych dotyczącego wdrożenia i projektu zapory sieciowej; nie udostępniaj tych portów publicznie dostępnemu internetowi.
Po umieszczeniu skryptu na kliencie i uzyskaniu dostępu do wewnętrznych repozytoriów uruchom go jako root za pomocą powłoki Bash:
bash ./bootstrap-sles15-offline.sh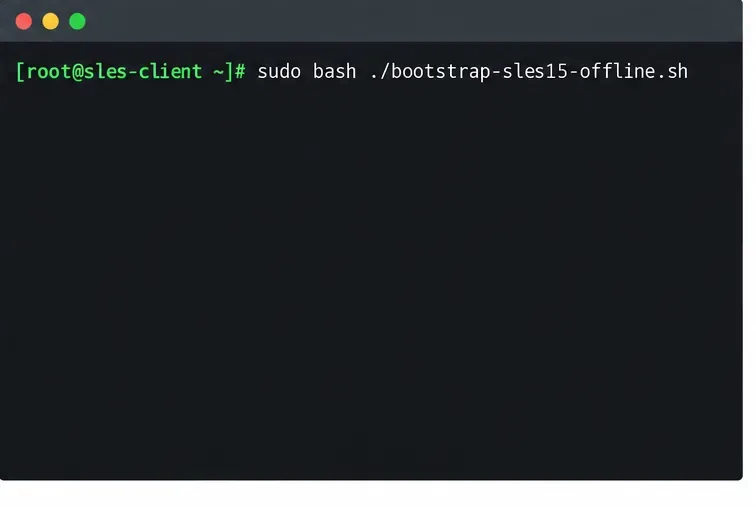
Rejestracja może zająć trochę czasu, ponieważ klient instaluje komponent Salt i pobiera konfigurację repozytorium. Nie przerywaj procesu tylko dlatego, że jest on cichy. Jeśli się nie powiedzie, zachowaj dokładne dane wyjściowe i sprawdź logi bootstrap i Salt klienta, repozytorium bootstrap menedżera, DNS, zaufanie certyfikatów i ścieżkę zapory przed ponowieniem próby.
W interfejsie internetowym menedżera sprawdź Systems > Overviewobecność nowego klienta. Jeśli go nie ma, otwórz go Salt > Keysi poszukaj oczekującego klucza klienta. Przed zaakceptowaniem upewnij się, że identyfikator miniona i tożsamość maszyny są zgodne z maszyną wirtualną SLES. Pomyślna rejestracja powinna spowodować wyświetlenie systemu na liście, zaakceptowanie klucza Salt i wyświetlenie ostatniego zameldowania.
Jeśli maszyna wirtualna nie ma trasy do menedżera, zatrzymaj ją po przygotowaniu skryptu i pakietów: rejestracja nie może się zakończyć, dopóki nie zostanie podana kontrolowana ścieżka sieciowa. Jeśli maszyna wirtualna była wcześniej zarejestrowana bezpośrednio w SCC, SMT lub RMT, postępuj zgodnie z instrukcjami migracji klienta SUSE, aby wyczyścić starą rejestrację i repozytoria przed przełączeniem zarządzania; nie pozostawiaj bez zmian konfiguracji repozytoriów powodujących konflikty.
Ta procedura jest zgodna z dokumentacją SUSE Multi-Linux Manager 5.1 dotyczącą instalacji po odłączeniu , klientów SUSE Linux Enterprise , kluczy aktywacyjnych i rejestrowania klientów za pomocą skryptu Bootstrap . Sprawdź wymagania sieciowe dotyczące kierunku portu i szczegółów dotyczących konkretnej wersji. Jako przykład użyto systemu SLES 15 SP7; wybierz inne kanały i skrypty dla innych pakietów Service Pack, architektur lub wersji Menedżera.
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Skonfiguruj APCu i Redis przez lokalne gniazdo Unix na potrzeby buforowania i blokowania plików w usłudze Nextcloud, wraz z instrukcjami dla bieżących i starszych wersji usługi Nextcloud.
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Włącz niezawodne blokowanie plików Nextcloud, wybierz odpowiedni serwer Redis lub Valkey i sprawdź, czy ostrzeżenie zostanie usunięte bez ryzyka równoczesnych zmian w plikach.
Napraw typowe błędy skanowania Nextcloud dzięki bieżącym aktualizacjom, protokołom HTTPS i HSTS, precyzyjnemu zaufaniu do odwrotnego serwera proxy i sprawdzeniu względem serwera publicznego.
Skonfiguruj Nextcloud SSE dla pamięci masowej, która tego wymaga, chroń klucze szyfrujące i zmierz wpływ transferu i procesora przed zaszyfrowaniem istniejących plików.
Połącz wyszukiwarkę plików Nextcloud z Elasticsearch, zindeksuj zawartość dokumentów i wybierz konfigurację odpowiadającą Twoim potrzebom w zakresie serwera i bezpieczeństwa.
Skonfiguruj Nextcloud tak, aby usuwał usunięte pliki po upływie określonego czasu przechowywania, niezawodnie planował zadania w tle i unikał poleceń, które usuwają śmieci każdego użytkownika.
Wykonaj bezpieczną naprawę OCC w Nextcloud, przejrzyj zmiany w bazie danych i sprawdź, dlaczego ostrzeżenie może nadal się pojawiać.
Zezwól na przesyłanie większych plików przez przeglądarkę Nextcloud, dostosowując ustawienia PHP, Nginx lub Apache, tymczasowego miejsca przechowywania i limitu czasu — i sprawdź, który limit blokuje plik.




