Strona główna
» Porady PC
»
Skonfiguruj sieć VPN Pardus z profilem dostarczonym przez dostawcę
Skonfiguruj sieć VPN Pardus z profilem dostarczonym przez dostawcę
Aby skonfigurować sieć VPN w Pardus, uzyskaj dokładny protokół i profil połączenia od swojego dostawcy VPN lub administratora sieci, a następnie dodaj je za pomocą NetworkManager. W przypadku usługi OpenVPN najpewniejszym punktem wyjścia jest .ovpnprofil dostawcy i wtyczka NetworkManager OpenVPN; komputer może następnie połączyć się lub rozłączyć z zapisanym profilem. Pardus oferuje edycje XFCE i GNOME, więc nazwy menu różnią się, a dokładne dane uwierzytelniające i trasy muszą pochodzić z usługi VPN.
Poniższe obrazy interfejsu to ogólne makiety w stylu NetworkManager, a nie zrzuty ekranu z komputera Pardus. Potraktuj te kroki jako mapę i postępuj zgodnie z etykietami dostępnymi w sesji pulpitu.
Czego potrzebujesz przed dodaniem VPN?
Najpierw sprawdź protokół VPN. Sieć VPN nie jest konfigurowana wyłącznie za pomocą hasła do konta: może również wymagać adresu serwera, certyfikatu, klucza prywatnego, kodu jednorazowego lub aplikacji specyficznej dla dostawcy. Zapytaj administratora lub dostawcę o obsługiwaną metodę klienta Linux i pełny profil. Nie zgaduj bramy ani nie używaj ponownie profilu z niepowiązanej usługi.
W przypadku OpenVPN należy przechowywać plik dostawcy .ovpnoraz wszelkie oddzielne pliki certyfikatów lub kluczy razem, aż do momentu zaimportowania i przetestowania połączenia. Niektóre profile zawierają dane uwierzytelniające i certyfikaty w pliku; inne odnoszą się do oddzielnych plików. Klucze prywatne i wyeksportowane profile należy traktować jako poufne i nie należy ich wysyłać innym osobom ani wklejać do publicznego dziennika terminala.
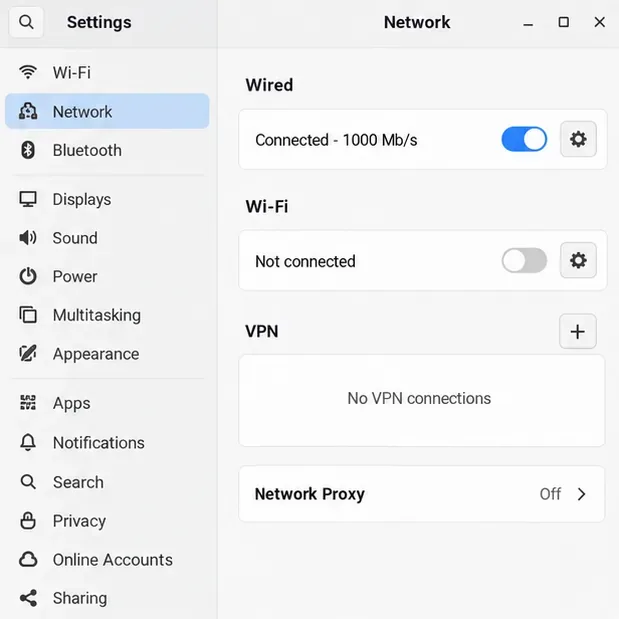
Makieta ustawień sieciowych pokazuje sekcję VPN przed dodaniem profilu; Pardus GNOME i XFCE udostępniają tę funkcję za pośrednictwem różnych menu.
Jak dodać obsługę OpenVPN w Pardus?
NetworkManager potrzebuje wtyczki protokołu, aby móc importować i aktywować wiele profili VPN. Wtyczka OpenVPN jest niezależna od samego profilu VPN. Najpierw sprawdź, jakie pakiety oferują włączone repozytoria Pardus:
Jeśli APT wyświetli kandydata do instalacji wtyczki OpenVPN, zainstaluj podstawową wtyczkę, a jeśli jest ona potrzebna w edytorze graficznym Twojego komputera, także odpowiadający jej pakiet interfejsu:
Nazwy i dostępność pakietów mogą zależeć od wersji Pardus i włączonych repozytoriów. Jeśli któryś z pakietów nie ma kandydata, sprawdź konfigurację źródła oprogramowania Pardus lub centrum oprogramowania, zamiast dodawać repozytorium Debiana z innej wersji. W edycji GNOME, pakiet specyficzny dla GNOME zapewnia graficzną integrację z OpenVPN; inne środowiska graficzne mogą korzystać z innego interfejsu.
Narzędzie Pardus do śledzenia pakietów dokumentuje aplet NetworkManager na pulpicie, podczas gdy dokumentacja NetworkManager wyjaśnia, że protokoły VPN korzystają z wtyczek. Te fakty nie gwarantują, że każda wtyczka protokołu jest zainstalowana domyślnie, dlatego przed instalacją sprawdź lokalny pakiet.
W panelu Dodaj VPN wyświetlany jest wybrany plik profilu OpenVPN; użyj pliku konfiguracyjnego dostarczonego dla Twojego konta lub organizacji.
Czy powinieneś użyć ustawień pulpitu czy terminala?
Użyj opcji importu w edytorze sieci, jeśli jest dostępna. W środowisku GNOME otwórz Ustawienia , wybierz Sieć i kliknij przycisk plus obok opcji VPN; wybierz OpenVPN lub opcję importu zapisanej konfiguracji. W środowisku XFCE otwórz menu panelu NetworkManager i wybierz edytor połączeń, a następnie dodaj lub zaimportuj profil VPN. Brzmienie i dostępne opcje importu różnią się w zależności od zainstalowanego interfejsu użytkownika i wersji wtyczki.
Jeśli edytor nie ma kontroli importu, narzędzie wiersza poleceń NetworkManagera może zaimportować profil OpenVPN. Zastąp rzeczywistą ścieżkę do pliku:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"
Spowoduje to utworzenie zapisanego połączenia NetworkManager. Jeśli polecenie zgłosi brak wtyczki VPN, zainstaluj pasującą wtyczkę z repozytoriów Pardus i spróbuj ponownie. Jeśli zgłosi nieprawidłowy profil, poproś dostawcę o konfigurację OpenVPN zgodną z NetworkManager; nie przepisuj szyfrowania ani dyrektyw certyfikatów na zasadzie domysłów.
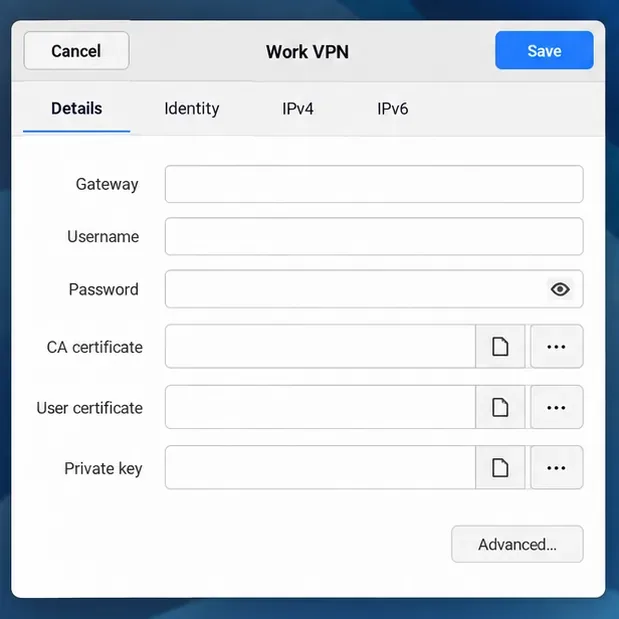
Edytor pokazuje rodzaje pól, których wypełnienie może być wymagane podczas ręcznej konfiguracji; wprowadź tylko bramę i dane uwierzytelniające określone przez administratora sieci VPN.
Jak podłączyć i sprawdzić czy działa?
Po zaimportowaniu sprawdź ustawienia uwierzytelniania profilu. Jeśli odwołuje się on do oddzielnego certyfikatu CA, certyfikatu klienta lub klucza prywatnego, sprawdź, czy ścieżki do plików nadal działają. Wprowadź nazwę użytkownika, hasło lub klucz szyfrujący podany dla tej sieci VPN. Metoda uwierzytelniania jest specyficzna dla serwera, więc niektóre profile nie będą korzystać ze wszystkich pól widocznych w makiecie. Zapisz profil, a następnie wybierz go w sekcji VPN w menu sieciowym lub panelu ustawień.
Możesz również uruchomić zapisane połączenie z terminala. Zastąp nazwę w cudzysłowie nazwą połączenia wyświetlaną przez NetworkManager:
nmcli --ask connection up id "Work VPN"
nmcli connection show --active
Ta --askopcja pozwala NetworkManagerowi na monitowanie o poświadczenia, gdy profil ich wymaga, zamiast wpisywania hasła w historii powłoki. Polecenie active-connections powinno wyświetlić profil VPN po nawiązaniu połączenia. Przetestuj również usługę lub adres wewnętrzny, do którego ma dotrzeć VPN. Połączony tunel niekoniecznie przesyła cały ruch internetowy przez VPN: profile tuneli dzielonych mogą kierować tylko wybrane sieci.
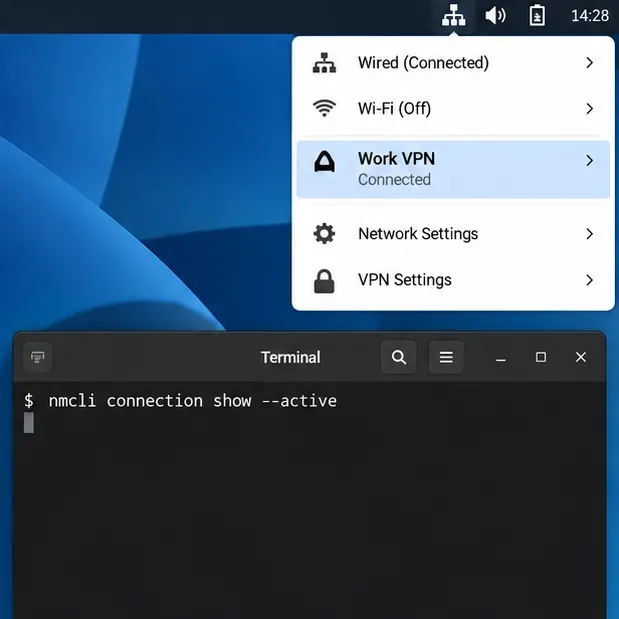
W makiecie menu widać sieć VPN oznaczoną jako Połączono, podczas gdy polecenie terminala sprawdza, które profile NetworkManager są aktywne.
Co należy sprawdzić, jeśli sieć VPN nie chce się połączyć?
Nie pojawia się żaden typ sieci VPN: sprawdź, czy zainstalowano wymaganą wtyczkę protokołu i graficzny pakiet integracyjny.
Importowanie nie powiodło się: sprawdź, czy wybrano prawidłowy format profilu i czy wszystkie pliki certyfikatów, do których się odwołujesz, są dostępne.
Uwierzytelnianie nie powiodło się: sprawdź dokładny format nazwy użytkownika, hasła, certyfikatu i wszelkie kroki uwierzytelniania wieloskładnikowego u dostawcy; nie zakładaj, że logowanie na komputerze stacjonarnym jest logowaniem do sieci VPN.
Nawiązuje połączenie, ale zasób roboczy się nie otwiera: zapytaj, jakie trasy i serwery DNS ma udostępniać sieć VPN, a następnie przetestuj określoną wewnętrzną nazwę hosta lub adres.
W przypadku WireGuard, NetworkManager 1.16 i nowsze wersje oferują natywne wsparcie, ale przepływ pracy profilu może różnić się od OpenVPN. Usługi korporacyjne mogą wymagać OpenConnect lub własnego klienta organizacji. Postępuj zgodnie z aktualnymi instrukcjami właściciela serwera dla tych typów, zamiast próbować importować każdą konfigurację jako OpenVPN. Potwierdź powodzenie, sprawdzając aktywny profil i docierając do miejsca docelowego, które ma zapewnić VPN.