Ustaw publiczny adres URL NextCloud, aby mógł się do siebie dodzwonić
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Gdy zypper refreshw systemie SLES zostanie zgłoszony błąd HTTP 500, należy najpierw zidentyfikować adres URL repozytorium, który go zwrócił. Błąd HTTP 500 oznacza, że serwer obsługujący żądanie napotkał nieoczekiwany problem; serwerem odpowiadającym może być host repozytorium, serwer RMT organizacji lub serwer proxy HTTP. Przed wyczyszczeniem lokalnych metadanych należy wyizolować uszkodzone repozytorium i naprawić lub zgłosić ten punkt końcowy. Wymuszona odbudowa pamięci podręcznej nie może naprawić serwera, który nadal zwraca błąd 500.
Aktualne podręczniki administracji i aktualizacji systemu SUSE SLES 15 SP7 dokumentują polecenia dotyczące listy i odświeżania repozytoriów, w tym zypper refresh -fdbdotyczące odbudowy lokalnych metadanych repozytorium. Nie identyfikują one bieżącego incydentu HTTP 500 w całym systemie SLES. Praktyczne rozwiązanie zależy od tego, czy adres URL należy do Centrum Obsługi Klienta SUSE, wewnętrznego serwera lustrzanego, czy repozytorium innej firmy.
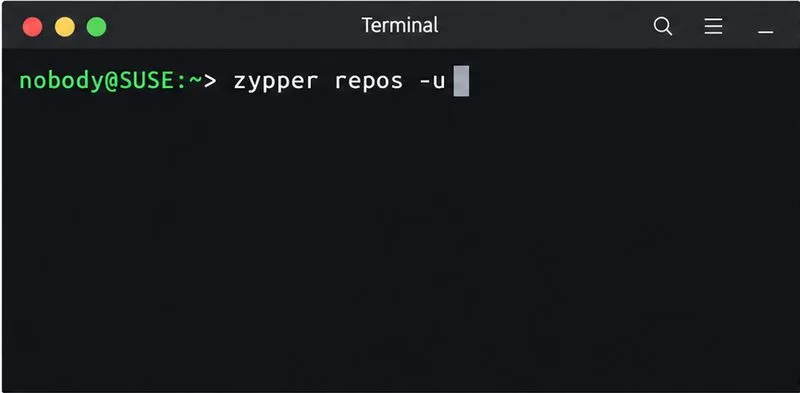
Zacznij od zapisania aliasu i adresu URL repozytorium. W SLES uruchom:
zypper repos -uOpcja -uwyświetla pochodzenie każdego skonfigurowanego repozytorium. Zwróć uwagę, które wpisy są włączone i ustawione na odświeżanie, a następnie porównaj nazwy hostów adresów URL, które nie działają. Jeśli jedno repozytorium zewnętrzne ulegnie awarii, podczas gdy źródła aktualizacji SUSE zostaną pomyślnie odświeżone, sprawdź właściciela tego repozytorium. Jeśli kilka repozytoriów wskazuje na tego samego hosta wewnętrznego i wszystkie ulegną awarii, silniejszym tropem jest współdzielone lustro, usługa RMT, odwrotny serwer proxy lub jego połączenie nadrzędne.
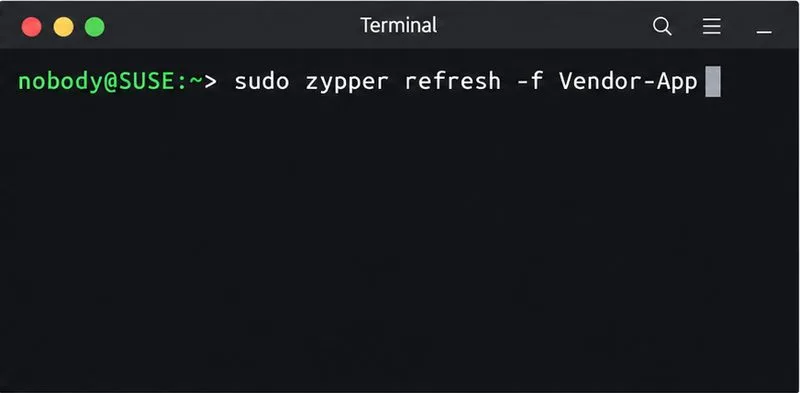
Następnie odśwież tylko repozytorium, którego dotyczy problem, według aliasu:
sudo zypper refresh -f 'Vendor-App'Zastąp Vendor-Appgo dokładnym aliasem wskazanym przez zypper repos -u. Pozwoli to uniknąć wyświetlania ekranu z powtarzającymi się błędami z niepowiązanych repozytoriów i zapewni Ci skupiony wynik do udostępnienia administratorowi. Jeśli alias zawiera spacje, zachowaj pojedyncze cudzysłowy. Zachowaj dokładny adres URL i znacznik czasu błędu, ale usuń wszelkie osadzone nazwy użytkownika, hasła, tokeny lub inne tajne dane przed wysłaniem logów lub zrzutów ekranu.
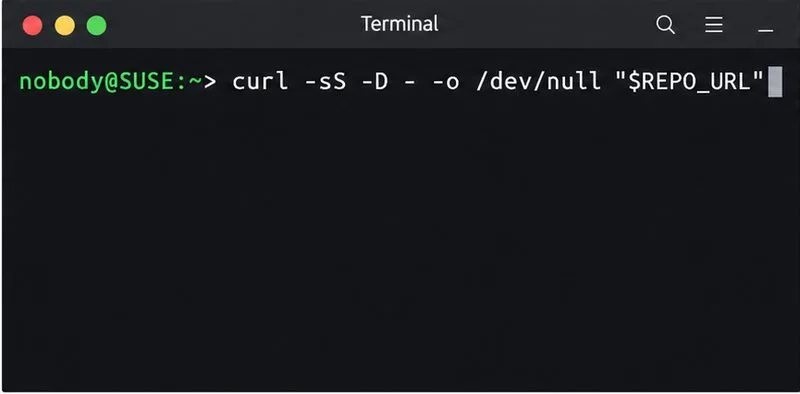
Przeczytaj cały błąd Zyppera i zidentyfikuj konkretny adres URL metadanych, który on wskazuje – często jest to plik w katalogu repozytorium repodata. Jeśli punkt końcowy można przeszukać bez poświadczeń, porównaj jego odpowiedź HTTP z hosta SLES:
curl -sS -D - -o /dev/null --max-time 20 "$METADATA_URL"Ustaw METADATA_URLdokładny adres URL metadanych, które nie działają, bez podawania danych uwierzytelniających w adresie URL lub wierszu poleceń. Polecenie wyświetla nagłówki odpowiedzi i usuwa treść odpowiedzi. Wynik, taki jak HTTP/1.1 500„potwierdza”, że serwer w ścieżce żądania zwraca błąd; nie dowodzi on jednak, czy błąd został wygenerowany przez źródło, czy pośrednika. Curl może również używać innych ustawień uwierzytelniania lub proxy niż Zypper, więc traktuj to jako porównanie, a nie jako definitywne odtworzenie. Jeśli dostęp do repozytorium wymaga uwierzytelnienia, użyj zatwierdzonej w organizacji metody testowania zamiast ujawniania danych uwierzytelniających.
Odpowiedź 500 różni się od problemu z lokalną pamięcią podręczną metadanych. Różni się również od awarii DNS, błędów certyfikatu TLS, przekroczenia limitu czasu i odpowiedzi uwierzytelniających, takich jak 401 lub 403. Te komunikaty wymagają innych kontroli. Nie należy wyłączać weryfikacji TLS, zmieniać repozytorium na zwykły HTTP ani wielokrotnie usuwać pamięci podręcznej, aby zniknęła odpowiedź 500. W przypadku semantyki HTTP, RFC 9110 definiuje odpowiedź 500 jako nieoczekiwany stan serwera, który uniemożliwił realizację żądania.
Stan repozytorium można sprawdzić i zmienić za pomocą Zyppera lub YaST. Na przykład, udokumentowane zypper modifyrepopolecenie może wyłączyć repozytorium za pomocą aliasu, ale jest to opcja tymczasowa, a nie naprawa uszkodzonego wymaganego źródła. Unikaj edycji wygenerowanych adresów URL repozytorium na zasadzie domysłów, zwłaszcza po migracji Service Packa, ponieważ repozytoria produktów i aktualizacji korzystają ze ścieżek specyficznych dla wersji.
Dopiero po otrzymaniu prawidłowej odpowiedzi od serwera lub serwera proxy należy ponowić próbę połączenia ze wszystkimi włączonymi repozytoriami:
sudo zypper refresh -f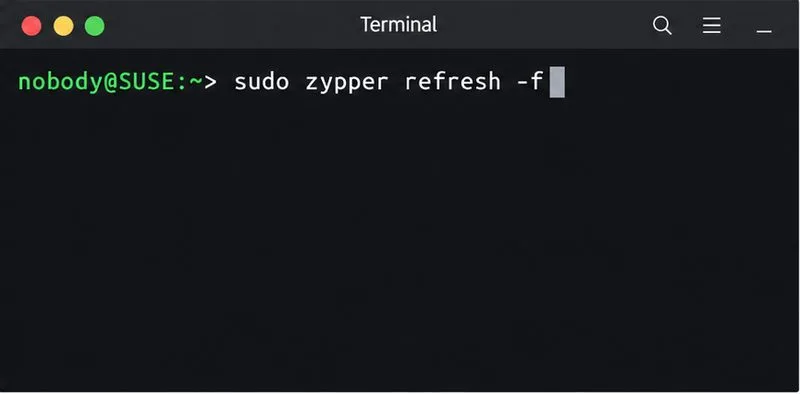
Jeśli punkt końcowy teraz odpowiada, ale Zypper nadal zgłasza nieaktualne lub niespójne dane lokalnego repozytorium, sekcja rozwiązywania problemów SLES 15 SP7 w systemie SUSE zaleca całkowite odświeżenie metadanych i przebudowę bazy danych za pomocą:
sudo zypper refresh -fdbWymusza to pobranie surowych metadanych i odbudowę lokalnej bazy danych Zyppera z możliwością rozwiązania. Jest to przydatne w przypadku problemów z lokalnymi metadanymi, ale nie rozwiązuje problemu z ciągłym komunikatem o błędzie 500. Nie należy mylić odświeżania metadanych repozytorium z instalacją aktualizacji: uruchom standardowe polecenie łatki lub aktualizacji dopiero po pomyślnym zakończeniu odświeżania.
Uruchom zypper refresh -f 'ALIAS'dla poprzednio uszkodzonego źródła, a następnie sudo zypper refresh -fdla wszystkich włączonych repozytoriów. Naprawa zostanie potwierdzona, gdy metadane uszkodzonego repozytorium zostaną pobrane bez protokołu HTTP 500, a Zypper zakończy działanie bez włączonego uszkodzonego źródła. Jeśli jedno źródło nadal będzie miało awarię, zachowaj dokładny adres URL, kod statusu, nagłówki odpowiedzi i czas i przekaż je właścicielowi tego punktu końcowego.
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Skonfiguruj APCu i Redis przez lokalne gniazdo Unix na potrzeby buforowania i blokowania plików w usłudze Nextcloud, wraz z instrukcjami dla bieżących i starszych wersji usługi Nextcloud.
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Włącz niezawodne blokowanie plików Nextcloud, wybierz odpowiedni serwer Redis lub Valkey i sprawdź, czy ostrzeżenie zostanie usunięte bez ryzyka równoczesnych zmian w plikach.
Napraw typowe błędy skanowania Nextcloud dzięki bieżącym aktualizacjom, protokołom HTTPS i HSTS, precyzyjnemu zaufaniu do odwrotnego serwera proxy i sprawdzeniu względem serwera publicznego.
Skonfiguruj Nextcloud SSE dla pamięci masowej, która tego wymaga, chroń klucze szyfrujące i zmierz wpływ transferu i procesora przed zaszyfrowaniem istniejących plików.
Połącz wyszukiwarkę plików Nextcloud z Elasticsearch, zindeksuj zawartość dokumentów i wybierz konfigurację odpowiadającą Twoim potrzebom w zakresie serwera i bezpieczeństwa.
Skonfiguruj Nextcloud tak, aby usuwał usunięte pliki po upływie określonego czasu przechowywania, niezawodnie planował zadania w tle i unikał poleceń, które usuwają śmieci każdego użytkownika.
Wykonaj bezpieczną naprawę OCC w Nextcloud, przejrzyj zmiany w bazie danych i sprawdź, dlaczego ostrzeżenie może nadal się pojawiać.
Zezwól na przesyłanie większych plików przez przeglądarkę Nextcloud, dostosowując ustawienia PHP, Nginx lub Apache, tymczasowego miejsca przechowywania i limitu czasu — i sprawdź, który limit blokuje plik.




