Strona główna
» Jak
»
Synchronizuj użytkowników usługi Active Directory z usługą ONLYOFFICE DocSpace za pośrednictwem protokołu LDAP
Synchronizuj użytkowników usługi Active Directory z usługą ONLYOFFICE DocSpace za pośrednictwem protokołu LDAP
Aby zsynchronizować konta LDAP lub Microsoft Active Directory z ONLYOFFICE DocSpace, włącz uwierzytelnianie LDAP w Ustawieniach > Integracja > Ustawienia LDAP, wprowadź parametry połączenia i wyszukiwania katalogu, a następnie zapisz i potwierdź import. Włącz opcję automatycznej synchronizacji, aby zmiany w katalogu nadal trafiały do DocSpace bez konieczności powtarzania początkowej konfiguracji.
Ta procedura dotyczy integracji LDAP z DocSpace, a nie samodzielnego serwera do edycji dokumentów ONLYOFFICE Docs. W przypadku ONLYOFFICE Workspace odpowiednie ustawienia znajdują się w Panelu sterowania > Ustawienia portalu > LDAP. Zgodnie z aktualną dokumentacją ONLYOFFICE, sprawdzoną w październiku 2026 r., LDAP jest płatną funkcją biznesową w ofercie DocSpace SaaS; sprawdź możliwości swojej wersji hostowanej samodzielnie osobno. Zapoznaj się z oficjalnymi informacjami referencyjnymi DocSpace LDAP oraz instrukcjami serwera Workspace .
Najpierw zaplanuj mały import katalogu
Przykładowy scenariusz: Firma Acme Corp. ma domenę Active Directory o nazwie acme.local. Jej administrator IT chce utworzyć konto DocSpace dla każdego pracownika w jednostce organizacyjnej „Pracownicy” (OU), opcjonalnie importując grupy zabezpieczeń z oddzielnej jednostki organizacyjnej „Grupy”. Poniższe nazwy, ścieżki i przykłady kont to hipotetyczne wartości konfiguracyjne, a nie wyniki z wdrożonego środowiska.
Przed użyciem DocSpace upewnij się, że jego serwer może połączyć się z kontrolerem domeny, określ, które konta muszą zostać uwzględnione, i utwórz konto katalogowe z dostępem do odczytu. Użyj dedykowanego identyfikatora usługi tylko do odczytu, a nie administratora domeny. Zapisz dokładne nazwy wyróżniające LDAP (DN), które identyfikują lokalizacje katalogów, oraz atrybuty logowania i adresu e-mail używane już w usłudze Active Directory.
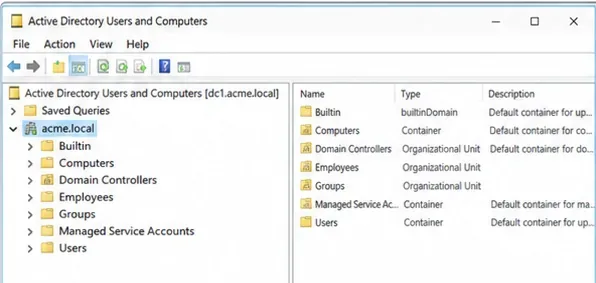
Przykładowe drzewo usługi Active Directory pomaga zidentyfikować bazy wyszukiwania pracowników i grup przed zaimportowaniem kont.
Przykładowa baza wyszukiwania firmy Acme to OU=Employees,DC=acme,DC=local. Rozpoczęcie od tej jednostki organizacyjnej zmniejsza ryzyko zaimportowania kont usług lub niepowiązanych użytkowników. W przypadku istniejącego portalu z użytkownikami lub dokumentami, przed zmianą filtrów LDAP należy utworzyć odpowiednią kopię zapasową i zweryfikować procedury odzyskiwania: ONLYOFFICE ostrzega, że zmiany w ustawieniach wyszukiwania serwera, użytkownika lub grupy mogą wpłynąć na wcześniej zaimportowane konta i ich dane. Zapoznaj się z dokumentacją dotyczącą tworzenia kopii zapasowych i przywracania danych .
Połącz DocSpace z katalogiem
1. Otwórz ustawienia LDAP i włącz uwierzytelnianie
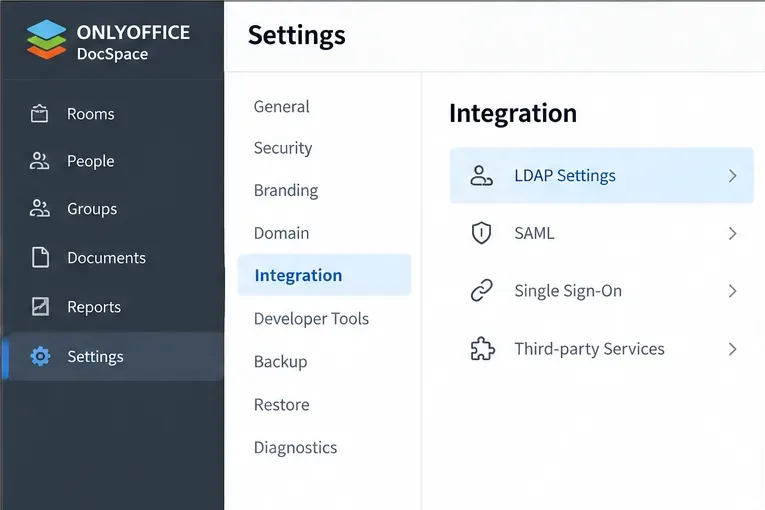
Zaloguj się jako administrator DocSpace. Z menu opcji w lewym dolnym rogu wybierz Ustawienia , a następnie otwórz Integracja > Ustawienia LDAP . Włącz Uwierzytelnianie LDAP ; jeśli formularz konfiguracji jest zwinięty, rozwiń go za pomocą opcji Pokaż . Nie myl oddzielnej strony logowania jednokrotnego SAML z synchronizacją LDAP.
Otwórz integrację i wybierz Ustawienia LDAP w DocSpace przed włączeniem uwierzytelniania katalogowego.
2. Wybierz chroniony transport LDAP
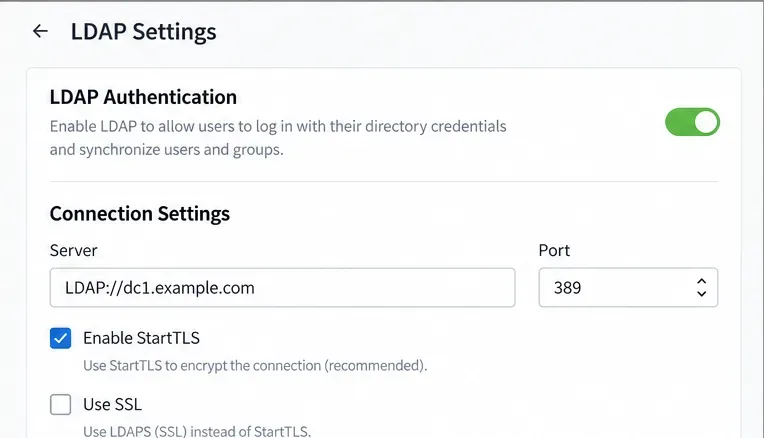
Wybierz opcję Włącz StartTLS dla połączenia LDAP zaktualizowanego do TLS, zazwyczaj na porcie TCP 389, lub Włącz SSL dla LDAPS, zazwyczaj na porcie TCP 636. W przypadku Acme załóżmy, że kontroler domeny jest skonfigurowany dla LDAPS z ważnym certyfikatem serwera: użyj LDAPS://dc1.acme.locali 636. Wybierz jedną obsługiwaną metodę bezpieczeństwa; nie wysyłaj haseł bind przez niezabezpieczony protokół LDAP.
Obszar konfiguracji LDAP pokazuje opcję StartTLS i odpowiadający jej domyślny port 389.
Protokół LDAPS na kontrolerze domeny usługi Active Directory wymaga odpowiedniego certyfikatu, pasującej nazwy DNS i dostępu do sieci. Firma Microsoft dokumentuje te wymagania w dokumencie „ Konfigurowanie certyfikatów dla protokołu LDAP przez SSL” . Rozwiąż problemy z zaufaniem certyfikatów na serwerze, zamiast osłabiać walidację protokołu TLS.
3. Wprowadź dane serwera i powiąż dane uwierzytelniające
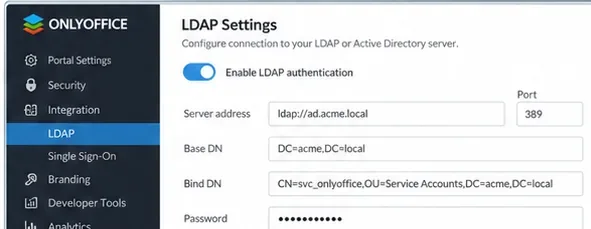
Ustaw Serwer na adres URL LDAP lub LDAPS, a Numer portu na wybrany port. Włącz opcję Uwierzytelniania w formularzu , gdy do odczytu rekordów użytkowników i grup wymagane jest konto katalogowe, a następnie wprowadź autoryzowany login i hasło. Przykładowa tożsamość usługi może wyglądać następująco svc_docspace@acme.local: użyj rzeczywistego, akceptowanego formatu powiązania w katalogu. Haseł i prawdziwych nazw kont nigdy nie należy umieszczać w opublikowanym przewodniku ani zrzucie ekranu.
Sprawdź adres serwera i przykładowe dane uwierzytelniające powiązania bez ujawniania faktycznego hasła do konta usługi.
Wybierz dokładnie, których użytkowników chcesz zaimportować
4. Zdefiniuj bazę wyszukiwania i filtr
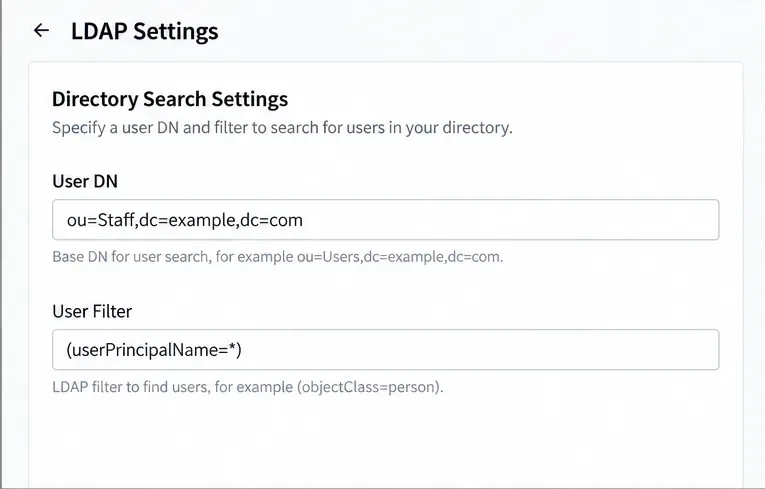
Wprowadź nazwę wyróżniającą użytkownika (User DN)OU=Employees,DC=acme,DC=local . W przypadku Active Directory zalecanym przez ONLYOFFICE filtrem początkowym jest . Wybiera on rekordy z nazwą użytkownika w wybranym zakresie wyszukiwania; samo w sobie nie gwarantuje, że każdy wynik wskazuje na aktywnego pracownika. Sprawdź zawartość jednostki organizacyjnej (OU) lub użyj starannie sprawdzonego filtra, jeśli Twoja organizacja wymaga węższego członkostwa.(userPrincipalName=*)
Ustaw nazwę wyróżniającą wyszukiwania użytkowników i filtr użytkowników usługi Active Directory, aby ograniczyć liczbę rekordów, które można zaimportować.
W katalogu OpenLDAP udokumentowane ustawienia domyślne są różne: (uid=*)dla Filtra użytkownika i uidAtrybutu logowania. Nie należy kopiować tych ustawień domyślnych bez zmian do wdrożenia Active Directory.
5. Ustaw atrybut logowania i dane profilu mapy
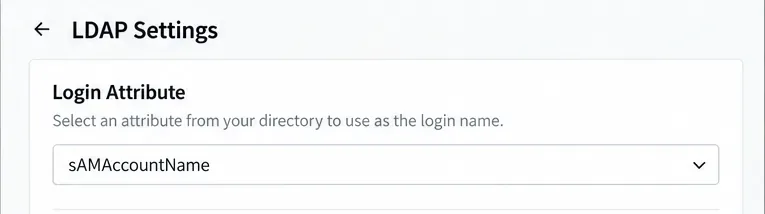
W przypadku AD ustaw atrybut logowania na sAMAccountName, zgodnie z instrukcjami ONLYOFFICE. Skonfigurowany atrybut logowania określa, co użytkownicy wpisują na stronie logowania DocSpace; obsługiwane formaty to proste logowanie, logowanie z domeną LDAP oraz logowanie z ukośnikiem odwrotnym domeny. Po zaimportowaniu przetestuj format na koncie pracownika bez uprawnień administratora.
Wartość sAMAccountName jest udokumentowanym atrybutem początkowego logowania dla usługi Active Directory.
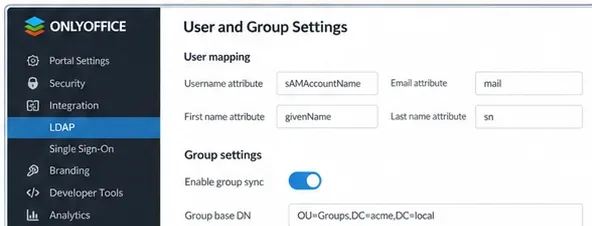
W Mapowaniu atrybutów , mapuj Imię na givenName, Drugie imię na sn, a Adres e-mail na , mailjeśli te pola istnieją w schemacie AD. Są to przykładowe mapowania do sprawdzenia w rzeczywistym katalogu, a nie wartości zakładane dla każdego środowiska. Adres e-mail ma znaczenie: ONLYOFFICE twierdzi, że mapowanie Adres e-mail jest używane dla adresu e-mail DocSpace; brak danych dotyczących adresu e-mail może spowodować utworzenie adresu pochodzącego z loginu i domeny LDAP, co może uniemożliwić dotarcie powiadomień do użytkownika.
Dopasuj pola imienia, nazwiska i adresu e-mail do odpowiednich atrybutów LDAP.
Importuj grupy, a następnie włącz bieżącą synchronizację
6. Skonfiguruj opcjonalne członkostwo w grupie
Jeśli Acme chce również grup katalogowych, włącz członkostwo w grupie . W tym przykładzie użyj opcji OU=Groups,DC=acme,DC=localNazwa wyróżniająca grupy i (objectClass=group)Filtr grup. Mapowanie AD udokumentowane przez ONLYOFFICE używa distinguishedNameatrybutów Atrybut użytkownika i memberAtrybut grupy; użyj istniejącego atrybutu nazwy grupy odpowiedniego dla katalogu.
Opcjonalne członkostwo w grupie można skonfigurować dopiero po potwierdzeniu, że docelowi użytkownicy należą do odpowiednich grup.
Sprawdź członkostwo przed zapisaniem: ONLYOFFICE wyraźnie zaznacza, że włączenie importu grupowego ogranicza importowanych użytkowników do tych, którzy należą do co najmniej jednej pasującej grupy. Jeśli pracownicy pilotażowi Acme nie należą do wybranych grup, należy początkowo wyłączyć importowanie grup lub poprawić zakres katalogu przed importem. Nie należy rozszerzać filtra grupowego na całą domenę tylko po to, aby zwiększyć liczbę użytkowników.
7. Zapisz konfigurację i potwierdź import
Sprawdź bazy wyszukiwania, mapowania kont i planowane członkostwo w katalogu, a następnie kliknij przycisk Zapisz . W oknie dialogowym Potwierdzenie importu wybierz przycisk OK , aby rozpocząć. Przeszukanie katalogu i zaimportowanie go zajmie trochę czasu; czas trwania zależy od środowiska. W przypadku dużego wdrożenia usługi Active Directory (AD), dokumentacja ONLYOFFICE określa limit zapytań do usługi Active Directory na 1000 wpisów. Wszelkie zmiany stronicowania lub limitów katalogów należy koordynować z administratorem usługi Active Directory, zamiast zmieniać ustawienia kontrolera domeny bez weryfikacji.
Sprawdź zaimportowane konta w sekcji Konta ; profile powiązane z LDAP mają wskaźnik LDAP w widoku administratora. Pierwsze uruchomienie powinno być celowo zawężone, aby można było poprawić błędny filtr, mapowanie poczty lub regułę grupy przed dodaniem całej organizacji. Unikaj twierdzenia, że pomyślne zapisanie dowodzi, że użytkownicy mogą się uwierzytelnić.
8. Zaplanuj automatyczną synchronizację i uruchom jedną synchronizację ręczną
Wróć do Ustawień LDAP, włącz opcję automatycznej synchronizacji i wybierz interwał obsługiwany przez Twoją wersję DocSpace: co godzinę, codziennie, co tydzień lub co miesiąc. Zapisz harmonogram. Aby uzyskać natychmiastową aktualizację, wybierz opcję Synchronizuj użytkowników u dołu strony LDAP. ONLYOFFICE dokumentuje również aktualizacje dla poszczególnych użytkowników po zalogowaniu się użytkownika LDAP; takie logowanie nie zastępuje regularnej synchronizacji w całym katalogu, gdy grupy i rekordy kont wymagają odświeżenia.
Zweryfikuj logowanie i następną aktualizację
Użyj pilotażowego konta pracownika, aby zalogować się przy użyciu jego danych logowania do usługi Active Directory, a następnie sprawdź, czy profil DocSpace wyświetla oczekiwaną nazwę i adres e-mail. Jeśli grupy zostały włączone, sprawdź, czy pracownik należy do zaimportowanej grupy i ma dostęp tylko do pokoi przyznanych za pomocą uprawnień DocSpace. Na koniec zmień pole katalogu niekrytycznego na koncie pilotażowym, uruchom synchronizację użytkowników i sprawdź, czy profil DocSpace odzwierciedla zmianę.
Nie pojawiają się żadni użytkownicy: sprawdź ponownie nazwę wyróżniającą użytkownika, filtr, dostęp do odczytu konta usługi i to, czy włączenie członkostwa w grupie wykluczyło użytkowników pilotażowych.
Uwierzytelnianie nie powiodło się: sprawdź atrybut logowania, status katalogu konta, dostęp do sieci i zaufanie certyfikatu TLS.
Nazwy lub adresy e-mail są nieprawidłowe: przed zmianą ustalonego zakresu wyszukiwania należy porównać mapowane atrybuty LDAP z rzeczywistym rekordem katalogu.
Późniejsze zmiany nie są widoczne: sprawdź, czy automatyczna synchronizacja została zapisana, uruchom ręcznie synchronizację użytkowników i sprawdź, czy zmodyfikowane konto pozostaje w ramach skonfigurowanych filtrów.
Konfiguracja zostanie potwierdzona dopiero wtedy, gdy wybrani użytkownicy zostaną zaimportowani, użytkownik pilotażowy będzie mógł uwierzytelnić się przy użyciu danych logowania do katalogu, zostaną zastosowane zamierzone ograniczenia grupy i przynajmniej jedna późniejsza zmiana profilu zostanie poprawnie zsynchronizowana.