Strona główna
» Jak
»
Ustaw bezpieczne hasło do konsoli administracyjnej Collabora
Ustaw bezpieczne hasło do konsoli administracyjnej Collabora
Ustaw hasło do konsoli administracyjnej Collabora Online zgodnie z wdrożeniem serwera: w przypadku obrazu CODE Docker skonfiguruj jego zmienne środowiskowe usernamei passwordśrodowiskowe; w przypadku instalacji pakietu Linux uruchom polecenie coolconfig set-admin-password. Następnie uruchom ponownie usługę lub utwórz ją ponownie i zaloguj się na stronie administratora, aby potwierdzić działanie nowych danych uwierzytelniających.
Konsola administracyjna korzysta z własnego formularza logowania, a jej dane uwierzytelniające są oddzielne od danych konta na platformie dokumentów.
Dowiedz się, jakie hasło zmieniasz
Konsola administracyjna to strona zarządzania usługami Collabora Online. Jest ona niezależna od konta administratora NextCloud lub innej platformy pamięci masowej, a zmiana hasła nie zmienia loginów użytkowników dokumentów ani danych uwierzytelniających używanych przez platformę do łączenia się z Collabora. Instalacje oparte na Dockerze i pakietach również korzystają z różnych przepływów pracy konfiguracji, dlatego przed wprowadzeniem jakichkolwiek zmian należy zidentyfikować wdrożenie.
W przypadku CODE w Dockerze, dokumentów Collabora usernameoraz passwordustawień środowiska kontenera. W przypadku instalacji opartych na pakietach, narzędzie konfiguracyjne Collabora umożliwia interaktywne ustawienie hasła administratora. Aktualne informacje dotyczące konfiguracji oznaczają bezpośrednie użycie tego admin_console.passwordustawienia jako przestarzałe na większości platform i zalecają użycie PAM lub coolconfigzamiast niego. Zapoznaj się z dokumentacją obrazu CODE Docker w Collabora oraz informacjami dotyczącymi konfiguracji Collabora .
Przygotuj się przed zmianą danych uwierzytelniających
Sprawdź nazwę hosta, kontenera lub usługi oraz to, czy Collabora działa w Dockerze, czy jako pakiet Linux. Jeśli masz kilka instancji, zanotuj, która obsługuje Twoich użytkowników.
Wybierz unikalne hasło i zapisz je w menedżerze haseł lub magazynie sekretów wdrożeniowych. Nie używaj przykładowego hasła z samouczka.
Jeśli zarządzasz Docker Compose, utwórz kopię zapasową lub zatwierdź plik Compose bez zatwierdzania żadnego klucza tajnego. Ogranicz dostęp do pliku zawierającego klucz tajny; zmienne środowiskowe będą nadal widoczne dla administratorów, którzy mogą inspekcję kontenera.
Utrzymuj punkt administracyjny za standardowymi zabezpieczeniami dostępu. Silne hasło jest pomocne, ale nie zastępuje ograniczenia dostępu do strony administracyjnej.
Ustaw hasło dla kontenera CODE Docker
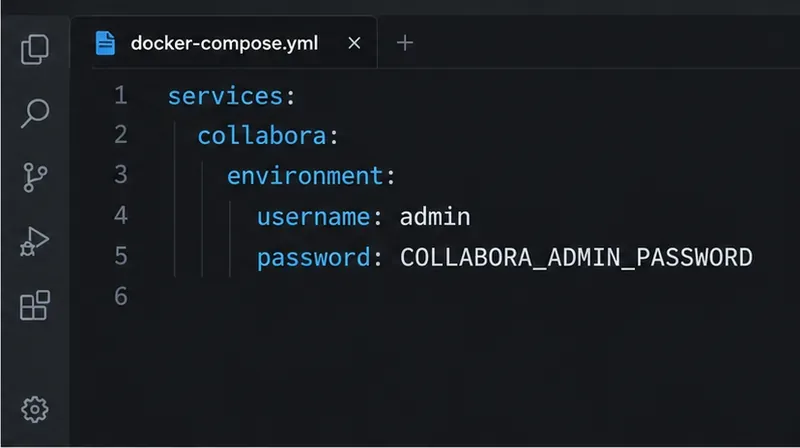
W usłudze Compose dla Collabora ustaw zmienne documented usernamei password. Ten przykład odczytuje hasło z .envpliku lokalnego, zamiast umieszczać je bezpośrednio w pliku Compose:
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
      password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"
W tym samym katalogu projektu umieść sekret w .env:
Zastąp przykładową wartość swoim prawdziwym hasłem i nie zatwierdzaj .envwspółdzielonego repozytorium. Jeśli usługa Compose już istnieje, zmiana jej środowiska na dysku nie zmieni środowiska uruchomionego kontenera. Utwórz ponownie tę usługę, aby nowe ustawienie zaczęło obowiązywać:
docker compose up -d --force-recreate collabora
Użyj rzeczywistej nazwy usługi Compose, jeśli nie jest to collabora. Spowoduje to ponowne uruchomienie kontenera Collabora; dokumenty przechowywane na połączonej platformie nie zostaną usunięte. Jeśli wdrożenie jest zarządzane przez Kubernetes, Helm lub inną platformę sterowania, zmień tam odpowiedni klucz tajny lub wartości i zastosuj standardowy proces wdrażania tego wdrożenia, zamiast ręcznie edytować działający kontener.
W przypadku wdrożenia Compose umieść poświadczenie w środowisku usługi Collabora i przechowuj klucz tajny poza współdzielonym plikiem YAML.
Ustaw hasło podczas instalacji pakietu Linux
Na serwerze, na którym Collabora została zainstalowana jako pakiet systemowy, uruchom narzędzie konfiguracyjne na tym serwerze:
sudo coolconfig set-admin-password
Narzędzie poprosi o podanie nowego hasła, więc nie musisz go uwzględniać w poleceniu powłoki. Wprowadź je w wierszu poleceń i powtórz, jeśli zostaniesz o to poproszony. Następnie uruchom ponownie usługę, aby załadować zaktualizowaną konfigurację:
sudo systemctl restart coolwsd
Obecny przykład instalacji Nextcloud w Ubuntu również korzysta z niego coolconfig set-admin-passwordi uruchamia się ponownie coolwsdpo konfiguracji. Dokładny menedżer pakietów i usług może się różnić w innych dystrybucjach; zapoznaj się z instrukcjami instalacji Collabora dla danej dystrybucji, jeśli polecenie lub nazwa usługi są niedostępne. Przykład Nextcloud jest udokumentowany w podręczniku instalacji Ubuntu 24.04 .
Oparty na pakiecie przepływ pracy wyświetla monit o podanie nowego hasła bez umieszczania go w samym poleceniu.
Zaloguj się i sprawdź wynik
Otwórz konsolę administracyjną hosta Collabora, zazwyczaj pod adresem https://collabora.example.com/browser/dist/admin/admin.html, zastępując przykładowy host publicznym adresem URL swojego serwera. Zaloguj się, używając skonfigurowanej nazwy użytkownika administratora i nowego hasła. Pomyślne zalogowanie potwierdza, że konsola akceptuje dane uwierzytelniające; samo w sobie nie weryfikuje poprawności edycji dokumentów ani połączenia WOPI.
Jeśli logowanie do Dockera się nie powiedzie, sprawdź, czy edytowałeś projekt Compose faktycznie obsługujący ten adres URL, czy nazwa zmiennej to dokładnie usernamelub passwordi czy utworzyłeś kontener ponownie po wprowadzeniu tej zmiany.
Jeśli logowanie nie powiedzie się po aktualizacji pakietu, sprawdź, czy coolwsdrestart przebiegł pomyślnie i czy przeglądarka łączy się z docelowym serwerem. Sprawdź logi usługi pod kątem błędów konfiguracji, nie kopiując kluczy tajnych do posta pomocy technicznej.
Jeśli włączono uwierzytelnianie PAM, skonfigurowane wartości admin_console.usernamei admin_console.passwordzostaną zignorowane. Zamiast tego należy użyć konta PAM i hasła skonfigurowanych dla hosta; zmiana zmiennych środowiskowych CODE Docker nie spowoduje nadpisania ustawień PAM.
Jeśli logowanie działa, ale strona administratora się nie ładuje, sprawdź trasy i zasady dostępu Collabora dla odwrotnego serwera proxy. Problem z serwerem proxy lub siecią to co innego niż odrzucone hasło.
Po ponownym uruchomieniu lub odtworzeniu kontenera przetestuj nowe dane uwierzytelniające w konsoli administracyjnej na właściwym hoście Collabora.
Typowe błędy, których należy unikać
Nie należy mylić hasła do konsoli administracyjnej z hasłem administratora Nextcloud i nie wklejać hasła do polecenia, na przykład w docker run -e password=...przypadku, gdy historia powłoki lub inspekcja procesów mogłyby je ujawnić. W przypadku wdrożenia Compose należy przechowywać hasło w chronionym pliku środowiskowym lub dostępnym menedżerze haseł i ograniczyć dostęp do hosta Docker. Unikaj również coolwsd.xmlbezpośredniej edycji jako pierwszego wyboru: Collabora identyfikuje starsze ustawienie hasła jako przestarzałe na większości platform.
Jeśli nie możesz się zalogować po wykonaniu prawidłowej ścieżki, najpierw sprawdź instancję i tryb uwierzytelniania, a następnie upewnij się, że nowa konfiguracja została faktycznie zastosowana. Ta sekwencja pozwala odróżnić nieaktualny kontener lub nieprawidłowy host od literówki w haśle i wskazuje jasne miejsce do sprawdzenia.