Strona główna
» Porady PC
»
Ustaw izolację przeglądarki Gooroom za pomocą zasad obowiązujących w Twojej organizacji
Ustaw izolację przeglądarki Gooroom za pomocą zasad obowiązujących w Twojej organizacji
Otwarcie wewnętrznego portalu w niewłaściwej przeglądarce Gooroom lub zablokowanie witryny zewnętrznej zazwyczaj wskazuje na politykę zaufania przeglądarki, a nie na normalne preferencje przeglądania. Ochrona przeglądarki Gooroom kieruje witryny przez zaufane lub niezaufane procesy przeglądarki. W przypadku wdrożeń Hancom Gooroom, dostawca opisuje GPMS jako centralną platformę do zarządzania ustawieniami i twierdzi, że przeglądarka Gooroom stosuje różne zasady w zależności od miejsca docelowego; patrz strona produktu Hancom Gooroom . Zwykli użytkownicy mogą potrzebować administratora, aby zmienić klasyfikację witryny. Od 9 października 2026 r. publiczne materiały dostawcy nie pokazują aktualnej ścieżki menu GPMS typu „kliknij po kliknięciu”, dlatego zamiast zgadywać, należy skorzystać z instrukcji dla konkretnego wdrożenia.
Co kontroluje izolację przeglądarki Gooroom?
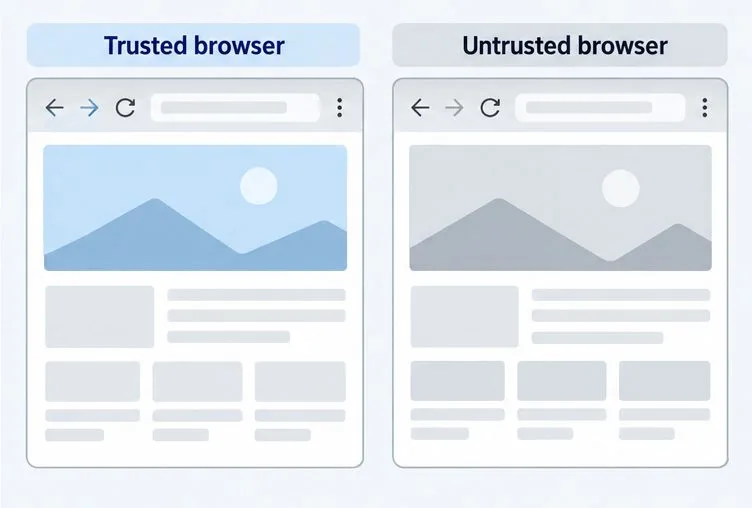
Gooroom Browser to przeglądarka oparta na Chromium, która posiada oddzielne procesy i zasady przeglądania stron zaufanych i niezaufanych, które mogą się różnić w zależności od miejsca docelowego. To rozróżnienie jest częścią projektu zabezpieczeń Gooroom; nie jest to to samo, co wybór trybu prywatności lub zmiana uprawnień witryny, takich jak dostęp do kamery. Hancom opisuje tę ochronę przeglądarki jako stosowanie zasad w zależności od miejsca docelowego dostępu, w tym odmienne traktowanie przeglądania stron zaufanych i niezaufanych. Na stronie produktu firma opisuje również GPMS jako sposób centralnego zarządzania ustawieniami urządzenia.
„Gooroom OS” może odnosić się do różnych edycji lub wdrożeń. Hancom Gooroom i obraz organizacji oparty na Gooroomie mogą nie udostępniać tych samych narzędzi zarządzania lub menu. Publiczne informacje o produkcie potwierdzają model polityki, ale nie publikują aktualnej nawigacji GPMS, nazw pól polityki ani uniwersalnego przełącznika użytkownika końcowego. Poniższe kroki koncentrują się zatem na bezpiecznym przepływie pracy konfiguracji, a nie na wymyślonych nazwach przycisków.
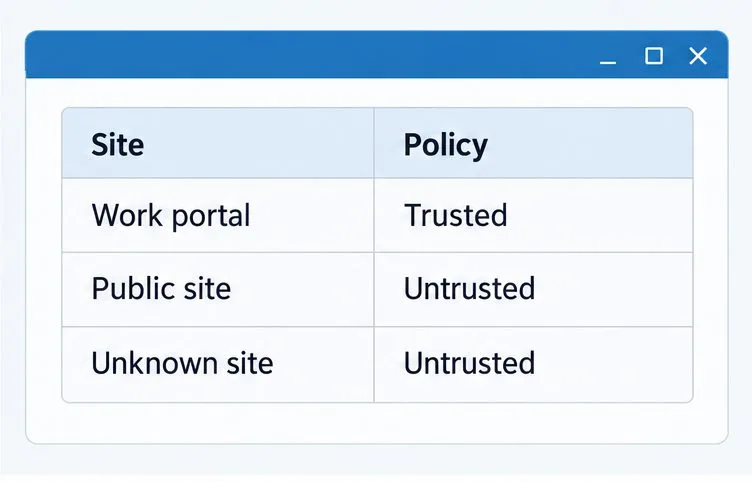
Cztery poniższe panele interfejsu to ilustracje objaśniające, a nie zrzuty ekranu z konkretnej wersji Gooroom. Przykładowe klasyfikacje witryn nie są domyślnymi klasyfikacjami dla Twojej organizacji.
Przed poproszeniem o zmianę zasad zapisz wydanie i wersję wyświetlaną na Twoim urządzeniu.Arkusz planowania pomaga administratorowi przejrzeć proponowane klasyfikacje lokalizacji przed ich zastosowaniem.Skorzystaj z dokumentacji systemu GPMS organizacji, aby poznać prawidłowe elementy sterujące w wersji wdrożonej.Ochrona przeglądarki Gooroom ma na celu oddzielenie zaufanych procesów przeglądania od niezaufanych.
Przed zmianą polityki przeglądarki
Najpierw zidentyfikuj zainstalowaną edycję i wydanie oraz sprawdź, czy komputer jest zarządzany przez organizację. Zapisz te informacje w oknie Informacje o systemie lub w widoku Informacje o systemie, jeśli są dostępne. Jeśli GPMS nie jest obecny lub nie masz uprawnień administratora, poproś administratora urządzenia o potwierdzenie obsługiwanej ścieżki zasad. Nie próbuj edytować plików zasad przeglądarki ani flag Chromium jako zamiennika; zmiany te mogą nie kontrolować oddzielnej ochrony przeglądarki Gooroom i mogą kolidować z zarządzanymi zasadami.
Przygotuj krótką listę witryn, które wymagają innego sposobu obsługi. Uwzględnij nazwę hosta każdej usługi i powód biznesowy, dla którego musi być zaufana. Przepływ logowania może przekierowywać między kilkoma nazwami hostów kontrolowanymi przez organizację, dlatego zapytaj właściciela usługi, które miejsca docelowe są wymagane. Nie klasyfikuj całej domeny publicznej jako zaufanej tylko dlatego, że potrzebna jest jedna strona.
Jak bezpiecznie skonfigurować zasady?
Potwierdź właściciela zasad. Jeśli Twoje urządzenie jest zarządzane, prześlij administratorowi IT lub administratorowi bezpieczeństwa informacje o wydaniu, wersji, witrynie, której dotyczy problem, oraz oczekiwanym zachowaniu. W przypadku urządzenia Hancom Gooroom zapytaj, czy to wdrożenie używa GPMS dla zasad przeglądarki Gooroom. Jeśli administrujesz innym obrazem Gooroom, skorzystaj z instrukcji zarządzania dla tego obrazu.
Uzgodnij klasyfikację witryny. Poproś właściciela zasad o decyzję, czy konkretny host należy do procesu zaufanego, czy niezaufanego. Nieznane i publiczne witryny należy traktować jako niezaufane w organizacji, chyba że właściciel zabezpieczeń zatwierdzi konkretny wyjątek. Oddziel klasyfikację zaufania witryny od innych kontroli, takich jak zezwolenie na pobieranie; publicznie dostępna strona produktu nie określa tych szczegółowych pól zasad.
Zastosuj zmianę, korzystając z odpowiedniego podręcznika administratora. Autoryzowany administrator powinien użyć systemu GPMS lub metody zarządzania udokumentowanej dla zainstalowanej wersji, zastosować zatwierdzoną regułę hosta do docelowego użytkownika lub grupy urządzeń i unikać rozszerzania reguły poza żądaną usługę. Ponieważ publiczna dokumentacja nie zawiera aktualnej ścieżki konsoli ani składni zasad, należy przerwać pracę i poprosić o podręcznik wdrażania lub pomoc techniczną dostawcy, jeśli odpowiednia opcja nie jest jasno zidentyfikowana. Nie należy kopiować nazw menu z innej wersji Gooroom.
Najpierw przetestuj na jednym zarządzanym urządzeniu. Po zgłoszeniu przez administratora, że zasady zostały zastosowane, zamknij i ponownie otwórz przeglądarkę Gooroom, jeśli wymagają tego instrukcje wdrożenia. Przetestuj jedną zatwierdzoną witrynę wewnętrzną i jedną zatwierdzoną, niezaufaną witrynę testową. Nie używaj aktywnej, złośliwej witryny do testowania izolacji.
Co zrobić, jeśli strona nadal otwiera się w niewłaściwej przeglądarce?
Zapisz dokładny adres po przekierowaniach, otwarte okno lub przeglądarkę, wersję i wydanie urządzenia oraz godzinę testu. Przekaż te dane administratorowi zasad, aby mógł sprawdzić przypisaną regułę i to, czy dotarła ona do urządzenia. Brak hosta przekierowania lub reguła zastosowana do niewłaściwej grupy urządzeń może wyjaśnić niezgodność, ale administrator powinien to zweryfikować, porównując z rekordami zasad wdrożenia.
Jeśli witryna jest zablokowana, nie dodawaj jej do listy zaufanych adresów tylko po to, by ją ominąć. Najpierw upewnij się u właściciela usługi, że adres jest legalny i wymagany, a następnie poproś administratora bezpieczeństwa o wybranie najwęższego dozwolonego wyjątku. Jeśli oczekiwany wskaźnik przeglądarki lub status zarządzania nie jest widoczny, skorzystaj z metody weryfikacji opisanej w dokumentacji wydania Gooroom; źródła publiczne nie definiują jednej uniwersalnej strony statusu.
Jak możesz potwierdzić, że zmiana zadziałała?
Poproś administratora o potwierdzenie, że nowa reguła jest przypisana do właściwego urządzenia lub grupy użytkowników. Następnie sprawdź, czy zatwierdzona witryna robocza otwiera się w zaufanym procesie przeglądarki, a niezaufany cel testowy pozostaje w niezaufanym procesie, korzystając ze wskaźników udokumentowanych dla Twojego wdrożenia. Jeśli którykolwiek z celów jest obsługiwany inaczej, zgłoś ostateczny adres URL i wstrzymaj rozszerzanie listy zaufanych do czasu sprawdzenia reguły.