Aby automatycznie przypisać limit pamięci masowej w usłudze ownCloud Infinite Scale (oCIS), dodaj role_quotasmapowanie do konfiguracji usługi proxy proxy.yaml. Przypisz każdy identyfikator roli oCIS do limitu w bajtach, a następnie uruchom ponownie usługę proxy. To ustawienie przypisuje limity nowym użytkownikom zgodnie z ich rolami; nie jest to zmienna środowiskowa i jej zmiana nie powinna być traktowana jako aktualizacja istniejących kont. Aktualna dokumentacja ownCloud 8.2 opisuje tę metodę opartą na rolach w konfiguracji usługi proxy .
Sprawdź, czy kwoty oparte na rolach pasują do Twojej konfiguracji
Użyj tej metody, gdy użytkownicy otrzymują rolę oCIS podczas pierwszego logowania i chcesz, aby nowi użytkownicy w różnych rolach mieli początkowo różne limity przestrzeni dyskowej. Na przykład, konto standardowe może otrzymać 10 GiB, a rola o większej pojemności – 50 GiB. Twój dostawca tożsamości może mapować swoje roszczenia do ról oCIS lub domyślne przypisanie roli przez serwer proxy może przypisać rolę userużytkownikom, którzy jej jeszcze nie mają.
Nie należy mylić osobistego limitu przestrzeni dyskowej użytkownika z limitem przestrzeni. Limit przestrzeni określa pojemność przestrzeni, natomiast OCIS_SPACES_MAX_QUOTAglobalny limit przestrzeni jest dozwolony. Firma ownCloud dokumentuje, że pojemność przestrzeni jest niezależna od limitu przestrzeni dyskowej i że przestrzeń może mieć limit większy niż jej podstawowa pojemność. Szczegółowe informacje można znaleźć w oficjalnej dokumentacji limitów przestrzeni dyskowej oraz w dokumencie Storage-Users configuration reference .
Przed edycją zidentyfikuj identyfikatory ról używane przez Twoją instancję i ustal limit dla każdej z nich. Nazwy ról, takie jak „ useri”, guestsą przydatne do przypisywania ról, ale mapa limitów wymaga identyfikatorów ról. Nie ma uniwersalnego identyfikatora, który można by skopiować z tego przykładu. Sprawdź również, czy użytkownicy otrzymują już role za pośrednictwem OIDC lub przepływu pracy provisioningu; reguły limitów są pomocne tylko wtedy, gdy użytkownikowi zostanie przypisana pasująca rola.
1. Znajdź i utwórz kopię zapasową konfiguracji serwera proxy
Zlokalizuj katalog konfiguracyjny używany przez wdrożenie i utwórz kopię zapasową jego istniejącego katalogu proxy.yaml. W instalacji opartej na pakiecie może on znajdować się w katalogu /etc/ocis; wdrożenia kontenerowe mogą montować inny katalog. Użyj ścieżki zamontowanej w kontenerze proxy lub określonej w konfiguracji wdrożenia, zamiast zakładać, że każda instalacja korzysta z tej samej lokalizacji.

Zachowaj pozostałe ustawienia istniejącego pliku. Jeśli plik już zawiera klucz role_quotas: {}, zastąp to puste mapowanie. Nie dodawaj drugiego role_quotasklucza najwyższego poziomu: zduplikowane klucze YAML mogą być analizowane niespójnie. Jeśli plik nie zawiera klucza, dodaj go na najwyższym poziomie, zgodnie z innymi ustawieniami proxy najwyższego poziomu.
2. Dodaj wartości kwot w bajtach
Serwer proxy oczekuje wartości limitu w bajtach (całkowitych). W tym przykładzie 10 GiB to 10 737 418 240 bajtów, a 50 GiB to 53 687 091 200 bajtów. Podane liczby 1001i 1002wartości poniżej to jedynie przykładowe identyfikatory ról; należy je zastąpić identyfikatorami z własnej instalacji oCIS.
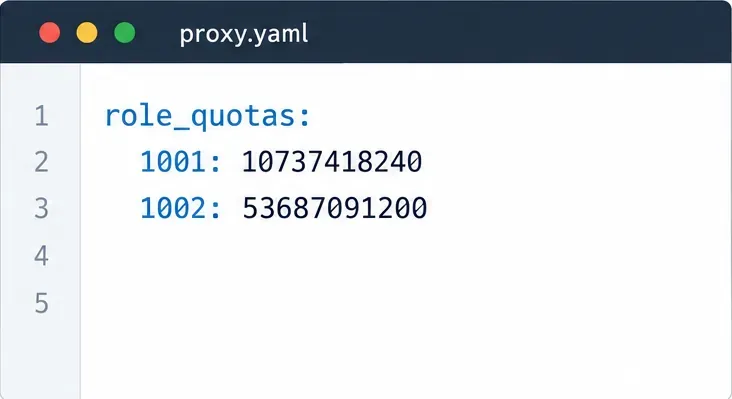
role_quotas:
  1001: 10737418240
  1002: 53687091200
Wcięcie każdego wpisu roli powinno być konsekwentne i znajdować się poniżej role_quotas. Wartości należy zachować jako liczbę całych bajtów, zamiast zapisywać ciągi znaków, takie jak 10GB. Jeśli sekcja jest już używana role_assignment, może pozostać w tym samym pliku; mapa kwot jest oddzielnym ustawieniem najwyższego poziomu.
3. Upewnij się, że nowi użytkownicy otrzymają odpowiednią rolę
W przypadku domyślnego sterownika przypisywania ról, użytkownik bez istniejącej roli otrzymuje limit userprzy pierwszym logowaniu. Jeśli wszyscy nowi użytkownicy powinni otrzymać jeden limit, należy przypisać identyfikator tej roli do żądanego limitu. Jeśli limity różnią się w zależności od kategorii użytkowników, należy skonfigurować przypisywanie ról tak, aby każda kategoria była przypisana do odpowiedniej roli oCIS, a następnie dodać identyfikator dla każdej roli do role_quotas.
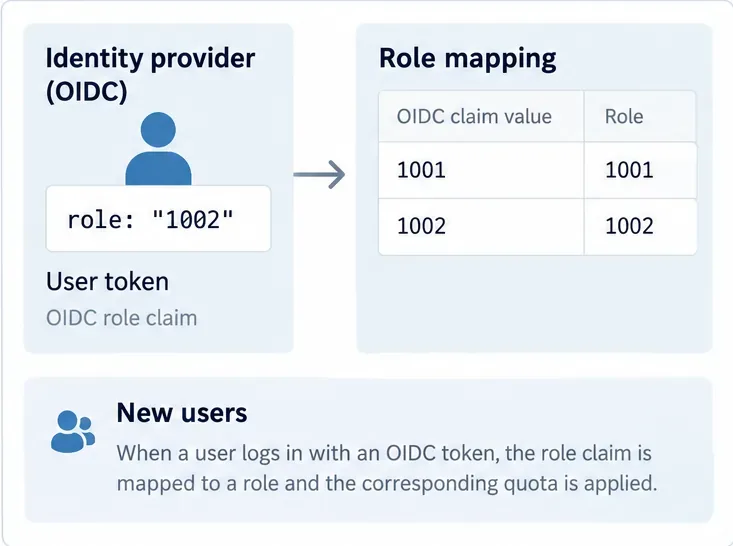
W przypadku OIDC serwer proxy może odczytać deklarację roli i odwzorować jej wartości na nazwy ról OIDC w proxy.yaml. Nazwa deklaracji i mapowania muszą być zgodne z tym, co faktycznie wystawia dostawca tożsamości. Udokumentowane deklaracje domyślne to roles; domyślne mapowania obejmują ocisAdmin, ocisSpaceAdmin, ocisUseri ocisGuest. W przypadku dostosowywania tych mapowań należy sprawdzić przykłady i ograniczenia przypisywania ról . W szczególności każde konto otrzymuje pojedynczą rolę, a użytkownik OIDC, którego deklaracje nie pasują do żadnego skonfigurowanego mapowania ról, może nie być w stanie się zalogować. Najpierw przetestuj zmiany deklaracji na koncie nieprodukcyjnym.
4. Uruchom ponownie serwer proxy i zweryfikuj za pomocą nowego konta
Sprawdź składnię YAML za pomocą funkcji sprawdzania konfiguracji wdrożenia, jeśli są dostępne, a następnie uruchom ponownie usługę proxy lub pełne wdrożenie oCIS, zgodnie z ustawieniami menedżera usług. Serwer proxy musi załadować zaktualizowany plik, zanim nowy użytkownik otrzyma regułę. Unikaj ponownego uruchamiania niezwiązanych z nią usług, chyba że wdrożenie tego wymaga.
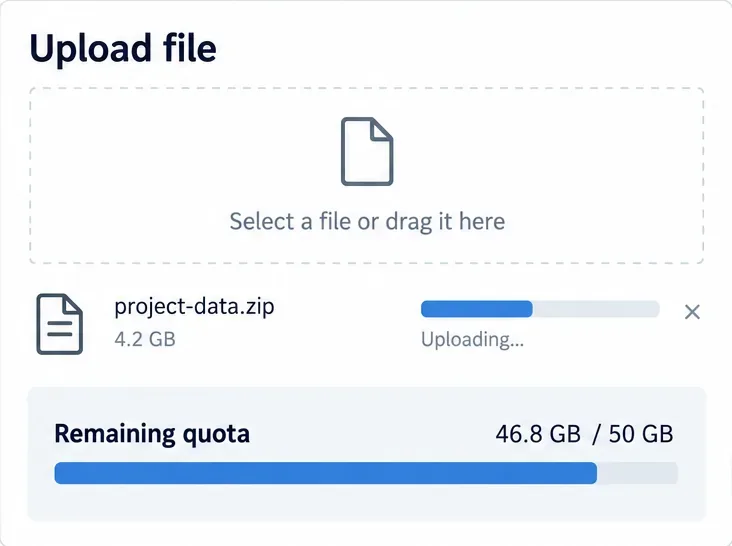
- Utwórz jednorazowego użytkownika testowego, który wcześniej nie logował się do tej instancji oCIS, lub użyj przepływu pracy konta innego niż produkcyjne, który tworzy prawdziwie nowego użytkownika.
- Sprawdź, czy przypisany identyfikator roli jest jednym z kluczy w
role_quotas. W przypadku konfiguracji OIDC sprawdź wydane oświadczenie roli i mapowanie ról serwera proxy.
- Zaloguj się i sprawdź zgłoszony limit osobisty, który klient ujawnia. Prześlij mały plik testowy, a następnie w środowisku testowym spróbuj przesłać plik, który przekroczyłby pozostały limit. Upewnij się, że pierwsze przesłanie zakończyło się powodzeniem, a przesłanie przekraczające limit zostało odrzucone.
Użytkownik, który istniał przed zmianą, nie jest poprawnym testem ścieżki przypisania nowego użytkownika. Jeśli konto testowe otrzyma nieprawidłowy limit, sprawdź identyfikator roli, a nie nazwę wyświetlaną, rolę przypisaną przy pierwszym logowaniu, aktywną proxy.yamlścieżkę oraz to, czy serwer proxy został ponownie uruchomiony. Zachowaj kopię zapasową, dopóki konfiguracja i przesyłanie nowego konta nie będą działać zgodnie z oczekiwaniami.
Czego ta konfiguracja nie zmienia
Udokumentowane mapowanie ról i limitów to reguła wdrażania dla nowych użytkowników. Samo w sobie nie ustanawia polityki pojemności przestrzeni ani nie dowodzi, że już skonfigurowani użytkownicy zostali zaktualizowani. Zarządzaj istniejącymi kontami i limitami przestrzeni za pomocą obsługiwanej ścieżki administracyjnej dla wdrożenia. Zadbaj również o to, aby całkowite przypisane limity były realistyczne dla pojemności pamięci masowej oCIS: limit to limit alokacji, a nie dodatkowa pojemność dysku lub pamięci masowej obiektów.




