Wdróż ONLYOFFICE Docs Enterprise z oficjalnym plikiem Compose

Uruchom stos Enterprise Docker Compose, zapisz jego licencję i dane, bezpiecznie skonfiguruj JWT i sprawdź, czy edytory są gotowe do integracji.
W przypadku wdrożenia na pojedynczym hoście skorzystaj z oficjalnego pakietu ONLYOFFICE docker-compose.enterprise.ymlz repozytorium Docker-DocumentServer i uruchom go z Docker Compose v2. Przed uruchomieniem stosu zastąp przykładowe dane uwierzytelniające, ustaw stabilny klucz tajny JWT dla integracji i zamontuj katalog, w którym będzie przechowywana licencja Enterprise i dane trwałe. Uruchomienie kontenera to tylko pierwsza kontrola: sprawdź status Compose i otwórz stronę powitalną Docs przed podłączeniem platformy produkcyjnej.
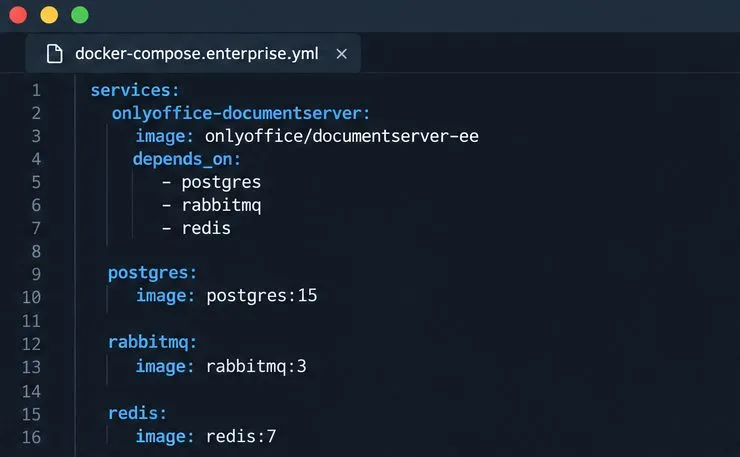
Oficjalny plik definiuje usługę Document Server Enterprise oraz zależności PostgreSQL, RabbitMQ i Redis. Publikuje porty HTTP i HTTPS edytora oraz zawiera funkcję kontroli stanu wewnętrznego punktu końcowego informacji Docs. Te zależności sprawiają, że plik Compose jest wygodny w przypadku małej instalacji na jednym hoście; sam w sobie nie konfiguruje łącznika platformy, publicznego serwera DNS ani produkcyjnego certyfikatu TLS.
Jak sprawdzono 9 października 2026 r., oficjalny plik korzysta z PostgreSQL 15, RabbitMQ 3 i Redis 7. Pliki repozytorium mogą ulec zmianie, dlatego przed wdrożeniem i uaktualnieniem należy sprawdzić aktualny plik Enterprise Compose .
Wymagania dotyczące platformy Enterprise Docker firmy ONLYOFFICE obejmują hosta Linux amd64 z jądrem 3.10 lub nowszym, Docker obsługiwany przez jego opiekunów, co najmniej 4 GB pamięci RAM, 40 GB wolnego miejsca na dysku i co najmniej 4 GB przestrzeni wymiany. Rozmiar referencyjny różni się również w zależności od liczby jednocześnie otwartych dokumentów i typu dokumentu, dlatego należy traktować te dane jako punkt wyjścia, a nie jako gwarancję pojemności. Portal produkcyjny z większymi obciążeniami może wymagać więcej zasobów.
Zainstaluj Docker Engine i wtyczkę Compose zgodnie z oficjalną instrukcją Dockera dla Twojej dystrybucji Linuksa. Przed klonowaniem repozytorium sprawdź, czy oba polecenia działają:
docker --version
docker compose version
Jeśli host posiada istniejący serwer WWW, należy sprawdzić, czy porty 80 i 443 są dostępne lub zaplanować odwrotny serwer proxy i inne mapowanie portów po stronie hosta. Plik Compose uruchamia również usługi bazy danych, kolejki i pamięci podręcznej; powinny one pozostać w prywatnej sieci Compose, a nie być publikowane jako porty publiczne.
Sklonuj repozytorium ONLYOFFICE i przenieś je do jego katalogu:
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer
cd Docker-DocumentServer
Sprawdź, czy docker-compose.enterprise.ymljest obecny. Plik README repozytorium zawiera następujące polecenie dla wersji Enterprise:
docker compose -f docker-compose.enterprise.yml up -d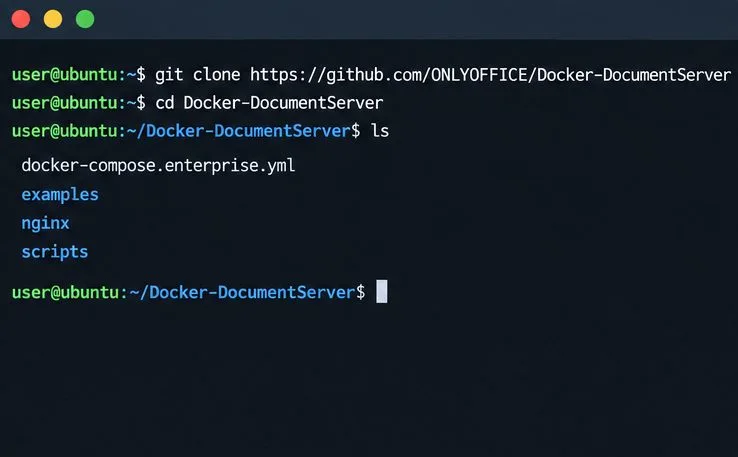
Nie uruchamiaj przykładowej konfiguracji Compose bez zmian na hoście z dostępem do Internetu. Opublikowany plik zawiera przykładowe dane uwierzytelniające bazy danych i zakomentuj jawne wartości JWT. Zastąp hasło PostgreSQL zarówno w usłudze bazy danych, jak i w DB_PWDustawieniach serwera dokumentów tą samą silną wartością. Zachowaj prywatność portów bazy danych, RabbitMQ i Redis.
W celu integracji należy ustawić jeden stabilny sekret JWT w usłudze Serwera Dokumentów i skonfigurować ten sam sekret w konektorze ONLYOFFICE na platformie. Prostym rozwiązaniem jest zachowanie wartości w .envpliku lokalnym, którego nie zatwierdza się w Git, a następnie użycie podstawiania zmiennych Compose. Dodaj te wpisy do sekcji środowiska Serwera Dokumentów, dostosowując w razie potrzeby istniejący format środowiska:
- JWT_ENABLED=true
- JWT_SECRET=${JWT_SECRET}
Wpisz długą, unikalną wartość .envjako JWT_SECRET=.... Nie kopiuj symbolu zastępczego dosłownego do konfiguracji na żywo. ONLYOFFICE dokumentuje JWT jako domyślnie włączone w Docs 7.2 i nowszych z automatycznie generowanym kluczem tajnym; określenie własnej, stabilnej wartości pozwala uniknąć niezgodności podczas ponownego tworzenia kontenera. Zobacz przewodnik konfiguracji JWT .
Aby zarejestrować Enterprise z zakupionym katalogiem license.lic, zamontuj katalog hosta w /var/www/onlyoffice/Datausłudze Serwera Dokumentów. Na przykład, zastąp anonimowe montowanie danych katalogiem ./documentserver-data:/var/www/onlyoffice/Data, utwórz ten katalog hosta i umieść go license.licw nim przed uruchomieniem. Zachowaj uprawnienia pliku i umieść go w planie kopii zapasowej. Instrukcje rejestracji Enterprise potwierdzają, że plik licencji musi znajdować się w zamontowanym folderze dla Dockera.
Z poziomu katalogu repozytorium, zweryfikuj konfigurację Compose w trybie cichym, aby nie drukować rozszerzonych sekretów, a następnie uruchom usługi. Cicha walidacja sprawdza model Compose; nie gwarantuje ona uruchomienia kontenerów. Docker dokumentuje tę opcję w swoim dokumencie referencyjnym dotyczącym konfiguracji Compose :
docker compose -f docker-compose.enterprise.yml config --quiet
docker compose -f docker-compose.enterprise.yml up -d
Pierwsze uruchomienie może potrwać dłużej, ponieważ obrazy są kompilowane lub pobierane, a zależności inicjowane. Jeśli walidacja konfiguracji zgłosi nieustawioną zmienną, sprawdź .envplik i nazwy zmiennych w pliku Compose. Nie dodawaj cudzysłowów wokół kluczy tajnych, chyba że stanowią one część zamierzonej wartości.
Sprawdź usługi i stan zdrowia:
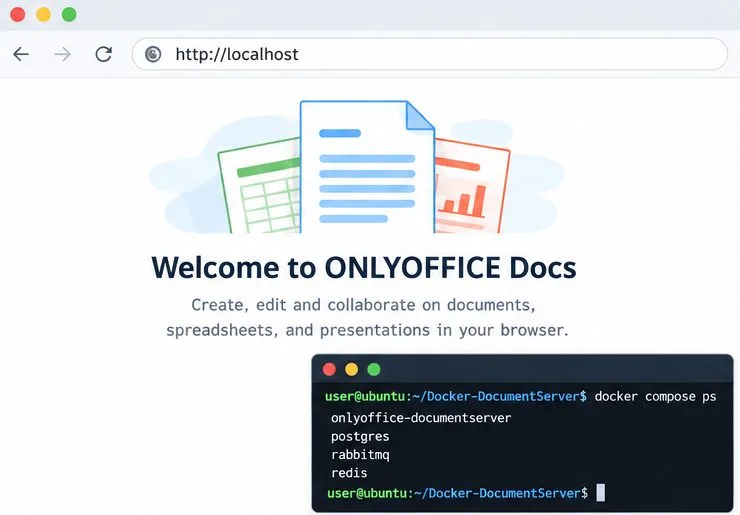
docker compose -f docker-compose.enterprise.yml psPoczekaj na pomyślny wynik kontroli stanu serwera dokumentów. Oficjalny plik Compose sprawdza stan http://localhost:8000/info/info.jsonz poziomu kontenera, z 60-sekundowym okresem początkowym. Jeśli usługa nadal nie jest sprawna, sprawdź jej logi i stan zależności:
docker compose -f docker-compose.enterprise.yml logs --tail=100 onlyoffice-documentserverNastępnie otwórz http://localhostna hoście lub zmapowany adres URL z przeglądarki, która może dotrzeć do serwera. Instrukcje dotyczące tworzenia aplikacji ONLYOFFICE wykorzystują stronę powitalną jako wstępną kontrolę instalacji. W przypadku zdalnego użytkowania produkcyjnego udostępnij usługę przez HTTPS w swojej domenie, zamiast pozostawiać ruch edytora na zwykłym HTTP. Zapoznaj się z przewodnikiem po portach Enterprise Docker i przewodnikiem instalacji Docker podczas konfigurowania dostępu do sieci i protokołu TLS.
Na koniec skonfiguruj adres URL serwera dokumentów platformy i odpowiadający mu klucz tajny JWT, a następnie otwórz, edytuj i zapisz dokument testowy za pośrednictwem tej integracji. Sama strona powitalna nie dowodzi, że łącznik, odwrotny serwer proxy, JWT lub adres URL wywołania zwrotnego są skonfigurowane poprawnie. Jeśli usługi działają prawidłowo, ale edytor nie może otworzyć się z poziomu platformy, sprawdź, czy platforma może dotrzeć do adresu URL Dokumentów i czy obie strony używają tego samego klucza tajnego JWT i nagłówka. W przypadku wdrożenia wielohostowego lub o wysokiej dostępności potraktuj ten stos Compose jako punkt wyjścia i zapoznaj się z wytycznymi wdrożeniowymi ONLYOFFICE, zamiast zakładać, że jeden host Compose zapewnia klastrowanie.
Uruchom stos Enterprise Docker Compose, zapisz jego licencję i dane, bezpiecznie skonfiguruj JWT i sprawdź, czy edytory są gotowe do integracji.
Użyj makra JavaScript ONLYOFFICE, aby usunąć znaki niedrukowalne i usunąć zbędne spacje z określonego zakresu arkusza kalkulacyjnego, korzystając z bezpiecznego przepływu pracy przeglądu.
Przenieś dane portalu z domyślnego dysku do obsługiwanego dostawcy pamięci masowej w chmurze lub bezpiecznie przenieś dane Docker, zmieniając mapowanie woluminu hosta.
Sprawdź, czy Document Server używa pakietu Linux czy Dockera, usuń tylko jego komponenty i sprawdź pozostałe dane, nie usuwając przez pomyłkę usług współdzielonych.
Powiąż powolną edycję zespołową z obciążeniem zasobów Dockera, połączeniami proxy lub obciążeniem dokumentu, a następnie wybierz rozwiązanie odpowiadające Twoim pomiarom.
Wybierz miejsce, w którym protokół TLS ma zostać zakończony, bezpiecznie zamontuj zaufany certyfikat i klucz prywatny oraz zweryfikuj dostęp HTTPS do serwera ONLYOFFICE Docs w środowisku Docker.
Osadź edytor ONLYOFFICE w swojej aplikacji PHP, podpisz jego konfigurację za pomocą JWT i zapisz edytowane pliki za pomocą bezpiecznego wywołania zwrotnego.
Ustaw język sprawdzania poprawności całego dokumentu lub zaznaczonego tekstu, sprawdź, czy sprawdzanie pisowni jest aktywne i rozpoznaj, kiedy brakuje słownika serwera.
Włącz funkcję stałego śledzenia zmian dla wszystkich w dokumencie ONLYOFFICE, sprawdź, czy zmiany są rejestrowane, i zrozum ograniczenia tego ustawienia.
Sprawdź, czy usługa Nginx, sieć Docker lub wewnętrzna usługa ONLYOFFICE zwraca błąd 502, a następnie zweryfikuj poprawiony kod źródłowy i kontrolę kondycji.








