Strona główna
» Jak
»
Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra
Włącz funkcję SLES Live Patching i zweryfikuj poprawkę jądra
Aktualizacja jądra SLES może nadal wyświetlać komunikat „wymagane ponowne uruchomienie” po włączeniu funkcji Live Patching. Nie oznacza to automatycznie, że instalacja się nie powiodła: poprawki Live Patching obejmują tylko te, które SUSE może bezpiecznie dostarczyć dla aktualnie działającego jądra, podczas gdy jądro zastępcze lub poprawki, których nie można zainstalować w trybie Live Patching, nadal wymagają ponownego uruchomienia. Przewodnik SUSE dotyczący aktualizacji jądra SLES 16.0 Live Patching, opublikowany 8 października 2026 r., podaje nowszą ścieżkę instalacji: zainstaluj wzorzec kernel_livepatchingw ramach standardowej subskrypcji SLES. SLES 15 SP7 korzysta z osobnego rozszerzenia Live Patching i lp_sleswzorca.
Użyj procedury odpowiedniej dla swojego wydania, zainstaluj aktualizacje zgodnie ze standardowym przepływem pracy z pakietami SUSE i zweryfikuj aktywną poprawkę za pomocą klp -v patches. Te kroki zakładają, że zarejestrowany host SLES ma dostęp do obsługiwanych repozytoriów aktualizacji.
Skonfiguruj ścieżkę Live Patching dla swojej wersji SLES
Zidentyfikuj wydanie i uruchom jądro. Uruchom:
cat /etc/os-release
uname -r
uname -m
Ilustrujący widok terminala, pokazujący sprawdzanie wersji systemu operacyjnego i uruchamianie jądra przed wybraniem procedury łatania na żywo.
Zapisz wydanie SLES, wersję jądra i architekturę. Pakiety poprawek live odpowiadają konkretnej wersji jądra, więc pakiet dla innego działającego jądra nie dowodzi, że aktywne jądro jest załatane. Poniższe polecenia korzystają z aktualnych instrukcji SLES 16.0 i SLES 15 SP7; nie kopiuj wzorca ani ścieżki aktywacji specyficznej dla wydania do innej wersji.
W systemie SLES 16.0 zainstaluj dołączony wzorzec. Aktualny podręcznik SUSE podaje, że usługa Kernel Live Patching jest zawarta w standardowej subskrypcji SLES. Zainstaluj ten wzorzec:
Przykładowe polecenie terminala z procedury SLES 16.0 służącej do instalowania wzorca kernel_livepatching.
Jeśli Twoje repozytoria zawierają odpowiednią poprawkę Live Patch dla zainstalowanego jądra, menedżer pakietów wybiera ją podczas instalacji; SUSE dokumentuje, że jądro jest łatane w trybie Live Patch w ramach tego procesu. W tej procedurze SLES 16.0 nie ma dodatkowego kodu rejestracyjnego Live Patching.
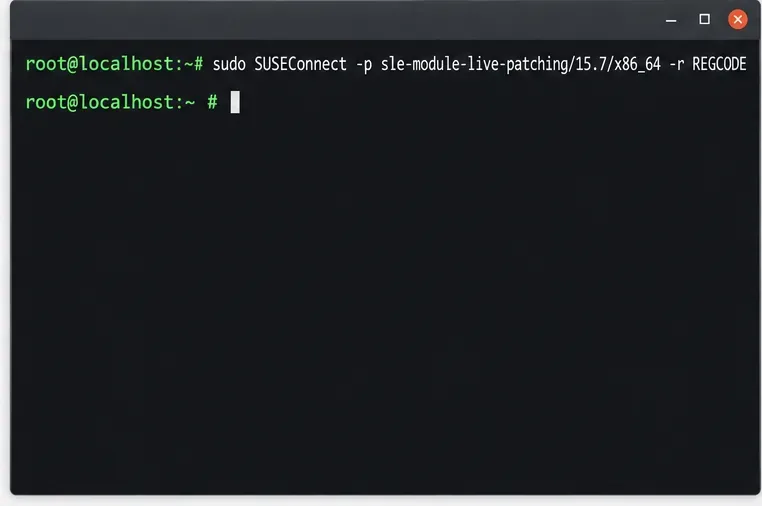
W systemie SLES 15 SP7 należy najpierw aktywować rozszerzenie. Ta wersja wymaga aktywnych subskrypcji SLES i SLES Live Patching. Wyświetl listę dostępnych rozszerzeń i użyj polecenia aktywacji, które wyświetli dla konkretnej architektury:
Ilustrujący widok terminala umożliwiający sprawdzenie dostępnych rozszerzeń SUSE w systemie SLES 15 SP7.Przykładowe polecenie terminala służące do aktywacji rozszerzenia Live Patching; użyj dokładnego polecenia specyficznego dla architektury, wyświetlanego na Twoim hoście.
Drugie polecenie to przykład x86_64. Zastąp je dokładną ścieżką produktu wskazaną w Twoim własnym --list-extensionswyjściu i podaj prawidłowy kod rejestracyjny Live Patching. Następnie zainstaluj wymagany wzorzec:
sudo zypper install -t pattern lp_sles
Przykładowe polecenie terminala do instalacji wzorca Live Patching po aktywacji rozszerzenia SLES 15 SP7.
Sama aktywacja nie instaluje wzorców ani pakietów; należy wykonać oba kroki, zanim będzie można oczekiwać pakietów poprawek na żywo z kanałów aktualizacji.
Stosuj regularne aktualizacje systemu. Poprawki jądra na żywo są dostarczane jako pakiety za pośrednictwem mechanizmu regularnych aktualizacji. W przypadku ręcznego uruchomienia poprawek, należy zastosować ten sam zatwierdzony proces konserwacji, co w przypadku reszty hosta, na przykład:
sudo zypper refresh
sudo zypper patch
Ilustrujące polecenie terminala dla standardowego procesu łatania pakietów, który może dostarczać kwalifikujące się pakiety łatek jądra na żywo.
Przed potwierdzeniem planu pakietów należy go sprawdzić, szczególnie w systemach produkcyjnych. Pakiet poprawek live może zaktualizować odpowiednie poprawki dla działającego jądra bez ponownego uruchamiania obciążeń, ale ta sama transakcja aktualizacji może również zaoferować nowy, bazowy pakiet jądra. Zainstalowanie tego pakietu jądra nadal może spowodować zalecenie ponownego uruchomienia. Poprawki live kumulują się dla docelowej wersji jądra; nie zastępują one standardowej konserwacji jądra.
Sprawdź, czy aktywna jest poprawka. Po zakończeniu aktualizacji sprawdź szczegóły poprawki:
sudo klp -v patches
Przykładowe polecenie terminala umożliwiające sprawdzenie, które poprawki i rozwiązania problemów są powiązane z działającym jądrem.
SUSE dokumentuje to polecenie w celu sprawdzenia statusu poprawek i wyświetlenia luk CVE lub defektów rozwiązanych przez aktywną poprawkę live. Upewnij się, że wymieniona poprawka odpowiada działającemu jądru zarejestrowanemu w kroku 1. Początkowy lub początkowy pakiet poprawki live może nie zawierać żadnych poprawek; przygotowuje on daną wersję jądra pod przyszłe poprawki. Sama jego obecność nie oznacza, że zastosowano konkretną poprawkę bezpieczeństwa.
Rozwiąż problem z pustym lub niezgodnym statusem. Sprawdź, czy istnieje pakiet poprawek live dla działającego jądra i czy dostępne są dane dotyczące cyklu życia:
sudo zypper se --details 'kernel-livepatch-*'
sudo zypper lifecycle
Przykładowe polecenie terminala umożliwiające przeglądanie danych cyklu życia po zainstalowaniu pakietu danych cyklu życia Live Patching.
W przypadku dat cyklu życia, SUSE zaleca lifecycle-data-sle-module-live-patchingzainstalowanie pakietu. Jeśli nie ma pakietu poprawek dla konkretnego działającego jądra, należy sprawdzić, czy włączone są odpowiednie repozytoria lub kanały Live Patching oraz czy dana poprawka kwalifikuje się do wdrożenia poprawek Live Patching. Nie należy wnioskować o awarii na podstawie pustej listy poprawek, jeśli nie wydano żadnej kwalifikującej się aktualizacji.
Zaplanuj restart wymagany do pełnej aktualizacji jądra. SUSE nie jest w stanie przekształcić każdej poprawki w łatkę roboczą; niektóre zmiany wymagają zastąpienia struktur danych jądra lub z innych powodów nie mogą być bezpiecznie zastosowane w czasie wykonywania. Uwzględnij standardowe aktualizacje jądra w planie konserwacji i restartuj system, gdy aktualizacja tego wymaga. Unikaj ukrywania powiadomień o restartach poprzez blokowanie pakietów jądra na czas nieokreślony: opóźnia to wdrożenie pełnych poprawek jądra zamiast ich wdrożenia w czasie rzeczywistym.
W przypadku okna konserwacji bez konieczności ponownego uruchamiania systemu, należy kontynuować tylko wtedy, gdy aktualizacja zawiera zgodny pakiet poprawek live dla działającego jądra i polityka zmian na to pozwala. Traktuj pełną aktualizację pakietu jądra jako oczekującą, dopóki host nie uruchomi nowego jądra.
Sprawdź wynik
Sprawdzanie kończy się pomyślnie, gdy klp -v patcheszidentyfikuje informacje o aktywnej łatce live-patch dla jądra oznaczone symbolem uname -r, a oczekiwana poprawka pojawi się w szczegółach poprawki. Host powinien pozostać na tej samej wersji jądra, ponieważ nie nastąpiło ponowne uruchomienie. Jeśli menedżer aktualizacji nadal żąda ponownego uruchomienia, sprawdź, czy zainstalowano nowe jądro bazowe lub poprawkę spoza zakresu Live Patching; to żądanie jest wymogiem konserwacyjnym, a nie czymś, co polecenie live-patch status może anulować.