Podłącz kontener S3 do ownCloud 10 jako pamięć zewnętrzną

Dodaj kontener Amazon S3 do ownCloud 10, przygotuj zgodne dane uwierzytelniające i punkty końcowe oraz sprawdź dostęp, nie myląc mocowania z pamięcią główną.
Uwaga dotycząca aktualnej wersji: Aktualna dokumentacja ownCloud wymienia Classic 11.0 jako wersję stabilną i informuje, że Classic 11 obsługuje wyłącznie instalację opartą na Dockerze. Niezawodnym punktem automatyzacji dla tego wdrożenia jest zadanie cron hosta, które uruchamia skrypt z katalogu projektu Docker Compose. W przypadku stosu opartego na MariaDB, skrypt na krótko włącza tryb konserwacji, zatrzymuje usługę internetową, eksportuje bazę danych za pomocą [ mysqldumpbrakuje kontekstu - brakuje ...
W tym przykładzie użyto oficjalnych nazw usług Compose owncloudi mariadb. Jeśli używasz serwera ownCloud 10.16, instalacji innej niż Docker lub PostgreSQL, użyj nazw usług i poleceń specyficznych dla bazy danych dla tego wdrożenia zamiast kopiować skrypt bez zmian.
Uruchom kopię zapasową z hosta, na którym działa Docker Compose, a nie z kontenera internetowego ownCloud. W katalogu projektu Compose utwórz plik opcji klienta, który klient MariaDB będzie mógł odczytać bez konieczności podawania hasła w skrypcie kopii zapasowej lub pliku crontab:
mkdir -p secrets
nano secrets/db-backup-client.cnf
Wprowadź konto bazy danych używane do zrzutów. W przypadku oficjalnego przykładowego stosu hasło root MariaDB jest już skonfigurowane w środowisku wdrożeniowym; w środowisku produkcyjnym preferowane jest dedykowane konto zapasowe z uprawnieniami wymaganymi wyłącznie przez wersję MariaDB.
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
Ogranicz plik na hoście tak, aby tylko administrator wdrożenia mógł go odczytać:
chmod 600 secrets/db-backup-client.cnf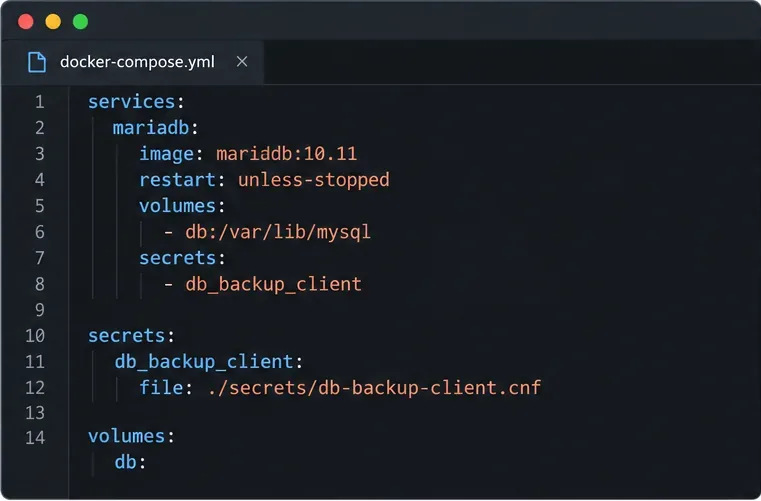
Zamontuj plik jako sekret Compose w usłudze MariaDB. Dodaj secretswpis w istniejącej mariadbusłudze i zadeklaruj sekret na najwyższym poziomie. Zachowaj wszystkie pozostałe ustawienia w pliku Compose:
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose udostępnia ten plik w kontenerze MariaDB pod adresem /run/secrets/db_backup_client. Utwórz ponownie lub uruchom ponownie tę usługę, jeśli Twoja implementacja Compose wymaga zastosowania nowego montowania. Nie używaj przykładowych haseł z dokumentacji w rzeczywistej instalacji.
Utwórz /usr/local/sbin/owncloud-db-backupjako root. Ta wersja zakłada, że projekt znajduje się /srv/owncloudw oddzielnym katalogu hosta i zapisuje zrzuty w nim. Zmień obie ścieżki, aby odpowiadały serwerowi. Tryb konserwacji i zatrzymanie usługi aplikacji powodują krótką przerwę w nocy, ale uniemożliwiają żądaniem internetowym zmianę danych podczas eksportu. Pułapka czyszcząca próbuje ponownie uruchomić usługę i wyłączyć tryb konserwacji, jeśli polecenie się nie powiedzie.
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT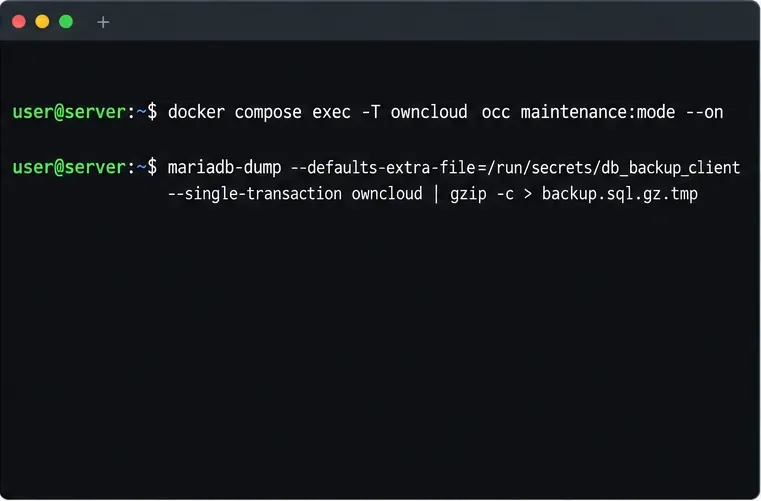
--single-transactionto opcja bazy danych używana w przykładzie kopii zapasowej MariaDB/MySQL w ownCloud. Tymczasowa nazwa pliku zapobiega temu, aby niekompletny zrzut wyglądał jak ukończona kopia zapasowa; gzip -ti test -smusi się powieść, aby plik mógł zostać zmieniony. Blokada zapobiega nakładaniu się powolnego wykonywania na kolejne zaplanowane wykonywanie. Jeśli Twój projekt Compose używa innej nazwy bazy danych, zmień ostatni owncloudargument, aby ją dopasować.
Zainstaluj skrypt i nadaj mu uprawnienia wykonywalne, a następnie uruchom go ręcznie przed zaplanowaniem. Uruchomienie ręczne pozwala zweryfikować ścieżki Compose, tajne montowanie, dostępne miejsce na dysku i odzyskiwanie w trybie konserwacji, jednocześnie obserwując logi.
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
Jeśli proces się zakończy i ownCloud powróci do normalnego działania, otwórz plik crontab roota i dodaj codzienne zadanie o 2:30 w nocy. Cron korzysta z lokalnej strefy czasowej hosta; zmień harmonogram na ciche okno w swoim środowisku.
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1
Zadanie jest uruchamiane jako root, ponieważ musi kontrolować Dockera, zapisywać w chronionym katalogu kopii zapasowej i tworzyć plik blokady. Skrypt i baza danych muszą być dostępne do odczytu tylko dla administratorów. Skonfiguruj rotację logów oraz alert lub monitorowanie w przypadku wyjść z zadania z wartościami niezerowymi; samo logowanie cron nie dowodzi istnienia użytecznej kopii zapasowej.
Po ręcznym uruchomieniu i ponownie po pierwszym zaplanowanym uruchomieniu sprawdź, czy istnieje nowy plik ze znacznikiem czasu, czy nie jest pusty i czy przeszedł kontrolę integralności gzip:
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
Pomyślne gzip -tpotwierdzenie potwierdza, że skompresowany strumień jest czytelny; nie dowodzi to jednak, że MariaDB może przywrócić SQL ani że przywrócona instancja ownCloud działa. Okresowo przywracaj kopię do jednorazowego stosu przejściowego, korzystając z instrukcji przywracania ownCloud . Nigdy nie testuj, importując z aktywnej bazy danych.
Przechowuj zrzuty bazy danych poza projektem Compose i wysyłaj zaszyfrowaną kopię do oddzielnego magazynu. Ustaw retencję na podstawie potrzeb odzyskiwania i dostępnej pojemności oraz monitoruj miejsce docelowe, aby nie dopuścić do jego cichego zapełnienia. Sam zrzut bazy danych nie stanowi kompletnej kopii zapasowej ownCloud: aktualny przewodnik przywracania wymaga również danych woluminu Docker zawierających foldery apps, config, i files, a także wszelkich plików niestandardowego motywu lub oddzielnie zlokalizowanych kluczy szyfrowania.
Jeśli Twoja instalacja ownCloud korzysta z PostgreSQL, przejdź na format udokumentowany pg_dumpi pg_restore; aktualny podręcznik serwera obsługuje MySQL/MariaDB i PostgreSQL w środowisku produkcyjnym. SQLite jest opisany w celach ewaluacyjnych, a nie produkcyjnych. Należy również pamiętać, że sekcja „Kopia zapasowa zadań cron” w ownCloud odnosi się do zachowania istniejącego www-datapliku crontab, a nie do tworzenia cyklicznego zrzutu bazy danych.
Dodaj kontener Amazon S3 do ownCloud 10, przygotuj zgodne dane uwierzytelniające i punkty końcowe oraz sprawdź dostęp, nie myląc mocowania z pamięcią główną.
Zaplanuj chronione zrzuty MariaDB dla serwera ownCloud, bezpiecznie obsługuj tryb konserwacji i weryfikuj każdą kopię zapasową przed jej wykorzystaniem.
Zaplanuj migrację z ownCloud 10 do oCIS z obsługiwaną aplikacją, uporządkowanymi poleceniami, sprawdzaniem tożsamości i przejrzystą listą danych wymagających osobnego przetwarzania.
Zastąp logo ownCloud Classic 10 i dostosuj kolory interfejsu użytkownika za pomocą aplikacji motywu, unikając przy tym pułapek związanych z aktualizacją i sprawdzaniem integralności.
Przypisz nowym użytkownikom ownCloud Infinite Scale limity pamięci masowej oparte na bajtach według roli, korzystając z przykładu proxy.yaml i listy kontrolnej weryfikacji bezpieczeństwa.
Przywróć synchronizację pulpitu ownCloud, sprawdzając nazwę hosta serwera, łańcuch certyfikatów, zaufanie prywatnego urzędu certyfikacji i problemy z portalem uwierzytelniającym bez wyłączania weryfikacji TLS.
Użyj raportu o nieprawidłowych plikach, aby zidentyfikować niezgodne pliki główne lub podpisy aplikacji, przywrócić prawidłowe pliki wydania i bezpiecznie zweryfikować kontrolę integralności.
Wdróż ownCloud Infinite Scale z oficjalnego przykładu Compose, skonfiguruj domeny i trwałą pamięć masową, a następnie zweryfikuj protokół TLS, kontenery i pierwsze logowanie.
Skonfiguruj sterownik S3NG, uprawnienia kontenera, trwałe przechowywanie metadanych i rozmiar przesyłanych danych, aby ownCloud Infinite Scale mógł niezawodnie przechowywać zawartość plików.
Dowiedz się, dlaczego przesyłanie danych na serwer ownCloud zatrzymuje się przed ukończeniem, sprawdzając status pliku, limit, tymczasową przestrzeń na dysku, limity PHP i limity czasu serwera proxy.



