Ustaw publiczny adres URL NextCloud, aby mógł się do siebie dodzwonić
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
W przypadku nowego lokalnego serwera subskrypcji i aktualizacji SUSE zainstaluj narzędzie Repository Mirroring Tool (RMT) na obsługiwanym hoście SLES 15, skonfiguruj je za pomocą YaST, włącz produkty używane w organizacji i utwórz kopię lustrzaną ich repozytoriów. Zarejestruj klienta testowego za pośrednictwem adresu URL HTTPS serwera przed przekierowaniem do niego systemów produkcyjnych. RMT zastępuje SMT w systemie SLES 15; starsza instalacja SMT nie jest odpowiednim punktem wyjścia dla nowego wdrożenia.
Ta konstrukcja jest odpowiednia dla środowiska, w którym jeden serwer łączy się z Centrum Obsługi Klienta SUSE (SCC), a inne systemy SUSE pobierają rejestrację i pakiety za pośrednictwem lokalnego punktu końcowego. Może to ograniczyć liczbę wielokrotnych pobrań zewnętrznych, ale nie zapewnia uprawnień do subskrypcji: nadal wymagane są ważne subskrypcje organizacji i poświadczenia do tworzenia kopii lustrzanych w SCC.
W podręczniku narzędzia do tworzenia kopii lustrzanych repozytorium SLES 15 SP7 podano, że RMT obsługuje klientów SLES 12 i nowszych, ale nie SLES 11 ani starszych. RMT różni się również od SMT funkcjami takimi jak przygotowanie i raportowanie. Migrację należy traktować jako zmianę usługi, a nie aktualizację pakietu na miejscu; firma SUSE zaleca instalację RMT na nowym hoście SLES 15 podczas migracji z SMT.
Przypisz stabilną, w pełni kwalifikowaną nazwę domeny (FQDN), taką jak [nazwa domeny] rmt.example.com, oraz adres statyczny. Upewnij się, że DNS jest spójnie rozpoznawany, a host może uzyskać dostęp do usług aktualizacji SCC i SUSE przez porty wychodzące 80 i 443. Klienci potrzebują dostępu sieciowego do usługi RMT przez HTTPS. Użyj tej samej nazwy FQDN w adresie URL klienta i certyfikacie serwera.
Zaplanuj przestrzeń dyskową na podstawie wersji, architektur, produktów i repozytoriów, które będziesz dublować. Przewodnik SUSE SP7 podaje szacunkowo około 1,5-krotność całkowitego rozmiaru włączonych repozytoriów, czyli około 200 GB na wersję SLES, wliczając rozszerzenia. Jest to szacunek, a nie gwarancja pojemności; sprawdź aktualne rozmiary repozytoriów i zostaw miejsce na rozbudowę. RMT zapisuje również duże pliki tymczasowe w /tmp, dlatego upewnij się, że w systemie plików jest wystarczająco dużo wolnego miejsca. Nie konfiguruj tego samego hosta, co serwer instalacji SLES: RMT konfiguruje NGINX na porcie 80, podczas gdy rola serwera instalacji konfiguruje Apache na tym porcie.
Na zaktualizowanym, zarejestrowanym serwerze SLES 15 zainstaluj RMT:
sudo zypper patch
sudo zypper in rmt-server
Przejrzyj zmiany w pakiecie i zakończ instalację. Uruchom konfigurację początkową:
sudo yast2 rmtWprowadź dane uwierzytelniające organizacji SCC używane do tworzenia kopii lustrzanej repozytorium. Są to dane uwierzytelniające proxy organizacji w Centrum Obsługi Klienta SUSE, a nie kod rejestracji klienta. Utwórz bazę danych MariaDB i użytkownika wymagane przez kreator. Ustaw nazwę wspólną certyfikatu na pełną nazwę domeny serwera i dodaj wszelkie inne nazwy, których klienci będą używać jako nazw alternatywnych. Jeśli włączony jest firewalld, wybierz wymagane reguły RMT i, jeśli to możliwe, określ ich zakres dla odpowiedniego interfejsu sieciowego serwera. Zakończ działanie kreatora; YaST włączy i uruchomi potrzebne usługi i liczniki czasu.
YaST przechowuje certyfikat urzędu certyfikacji RMT w , /etc/rmt/ssl/rmt-ca.crta certyfikat i klucz serwera w /etc/rmt/ssl/. Chroń klucz prywatny. Dystrybuuj zaufanie do urzędu certyfikacji, korzystając z zatwierdzonego procesu. Serwer odpowiadający przez HTTPS może nadal nie zarejestrować klienta, jeśli nazwa jego certyfikatu nie pasuje do żądanej nazwy hosta lub jego urząd certyfikacji nie jest zaufany.
Zaktualizuj lokalny katalog w SCC i sprawdź dostępne produkty:
sudo rmt-cli sync
sudo rmt-cli products list --all
Włącz produkt według jego identyfikatora lub ciągu produktu pokazanego w tym wyniku. Ciągi produktów różnią się w zależności od wersji i architektury, dlatego użyj wartości z własnego serwera zamiast kopiować zgadnięty identyfikator:
sudo rmt-cli products enable PRODUCT_STRING
sudo rmt-cli products list
Włączenie produktu powoduje wybranie powiązanych z nim repozytoriów. Ogranicz wybór do systemów, które zamierzasz obsługiwać: każda dodatkowa wersja i architektura zużywa pamięć masową i wymaga dodatkowej synchronizacji. Rozpocznij początkowe pobieranie pakietu, wpisując:
sudo rmt-cli mirrorPoczątkowe utworzenie kopii lustrzanej może zająć sporo czasu. RMT zazwyczaj planuje synchronizację metadanych i tworzenie kopii lustrzanej repozytorium za pomocą timerów Systemd. Sprawdź, czy oba harmonogramy są aktywne:
systemctl status rmt-server-sync.timer
systemctl status rmt-server-mirror.timer
Użyj rmt-cli products listi , rmt-cli repos listaby potwierdzić, że odpowiednie wpisy są włączone i pokazują ostatnią aktywność lustrzaną. Jeśli brakuje repozytoriów, sprawdź poświadczenia SCC, uprawnienia subskrypcji, łączność wychodzącą, miejsce na dysku (w tym /tmp) i dane wyjściowe polecenia przed ponownym uruchomieniem usług.
W systemie testowym SLES 12 lub nowszym skieruj SUSEConnect na serwer RMT:
sudo SUSEConnect --url https://rmt.example.comZastąp swoją rzeczywistą nazwę FQDN i upewnij się, że jest ona uwzględniona w certyfikacie. Jeśli klient poprosi o zaufanie do urzędu certyfikacji RMT, zweryfikuj certyfikat za pośrednictwem zatwierdzonego kanału w swojej organizacji przed jego zaakceptowaniem. Nie próbuj obejść niezgodności nazw, wyłączając sprawdzanie certyfikatów. Następnie sprawdź skonfigurowane repozytoria i odśwież metadane:
sudo zypper lr -u
sudo zypper refresh
Pomyślny wynik oznacza włączenie oczekiwanych repozytoriów obsługiwanych przez RMT oraz ukończenie odświeżania metadanych. Na serwerze sprawdź, czy klient pojawia się w sudo rmt-cli systems list. Jeśli rejestracja się nie powiedzie, sprawdź DNS i routing, dostępność HTTPS, zaufanie certyfikatu i zgodność nazwy hosta, zakres zapory oraz to, czy produkt jest włączony i zdublowany. Przed zmianą konfiguracji współdzielonej przejrzyj dane wyjściowe poleceń i dzienniki usług.
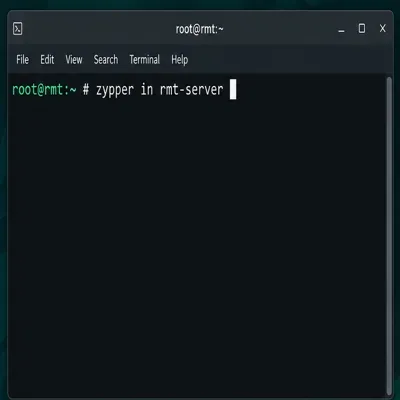
Zainstaluj pakiet RMT na przygotowanym hoście SLES 15.
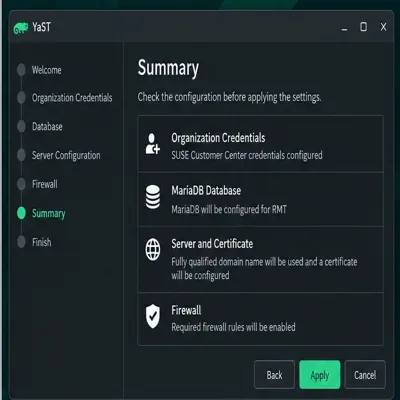
Przed zastosowaniem konfiguracji YaST sprawdź ustawienia SCC, bazy danych, certyfikatu FQDN i zapory.
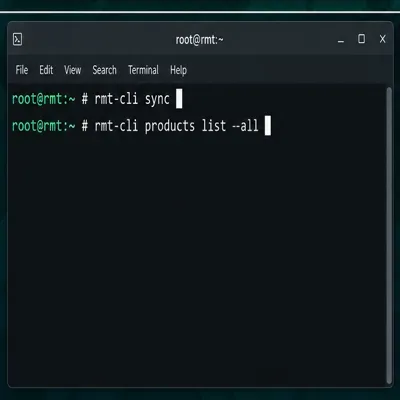
Odśwież katalog produktów i sprawdź, jakie ciągi produktów są dostępne do kopiowania lustrzanego.
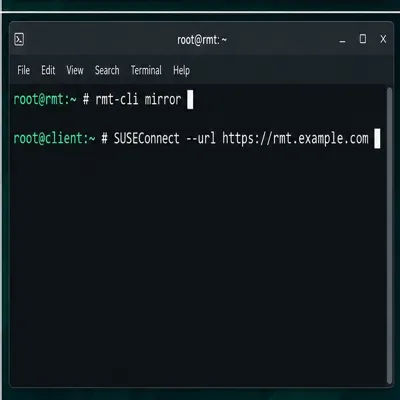
Rozpocznij tworzenie kopii lustrzanej repozytorium i zarejestruj klienta testowego, używając nazwy hosta HTTPS serwera.
Użyj SUSE Multi-Linux Manager lub innej obsługiwanej usługi zarządzania cyklem życia, jeśli potrzebujesz funkcji niedostępnej w RMT, takich jak szersze zarządzanie klientami, raportowanie lub etapowe przepływy pracy z zawartością. Zachowaj SMT tylko wtedy, gdy starsze wersje klientów SLES 11 lub specyficzne dla SMT funkcje nadal są wymagane, a migrację przetestuj osobno. Sieć z izolacją powietrzną wymaga przepływu pracy związanego z transferem danych: SUSE dokumentuje polecenia eksportu i importu RMT w celu przenoszenia danych i metadanych z repozytorium za pomocą wymiennych nośników danych. RMT może odzwierciedlać tylko produkty dostępne w ramach subskrypcji organizacji.
Oficjalna dokumentacja dla SLES 15 SP7: Instalacja i konfiguracja RMT ; Przewodnik po narzędziu do tworzenia kopii lustrzanych repozytorium ; Migracja z SMT do RMT .
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Skonfiguruj APCu i Redis przez lokalne gniazdo Unix na potrzeby buforowania i blokowania plików w usłudze Nextcloud, wraz z instrukcjami dla bieżących i starszych wersji usługi Nextcloud.
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Włącz niezawodne blokowanie plików Nextcloud, wybierz odpowiedni serwer Redis lub Valkey i sprawdź, czy ostrzeżenie zostanie usunięte bez ryzyka równoczesnych zmian w plikach.
Napraw typowe błędy skanowania Nextcloud dzięki bieżącym aktualizacjom, protokołom HTTPS i HSTS, precyzyjnemu zaufaniu do odwrotnego serwera proxy i sprawdzeniu względem serwera publicznego.
Skonfiguruj Nextcloud SSE dla pamięci masowej, która tego wymaga, chroń klucze szyfrujące i zmierz wpływ transferu i procesora przed zaszyfrowaniem istniejących plików.
Połącz wyszukiwarkę plików Nextcloud z Elasticsearch, zindeksuj zawartość dokumentów i wybierz konfigurację odpowiadającą Twoim potrzebom w zakresie serwera i bezpieczeństwa.
Skonfiguruj Nextcloud tak, aby usuwał usunięte pliki po upływie określonego czasu przechowywania, niezawodnie planował zadania w tle i unikał poleceń, które usuwają śmieci każdego użytkownika.
Wykonaj bezpieczną naprawę OCC w Nextcloud, przejrzyj zmiany w bazie danych i sprawdź, dlaczego ostrzeżenie może nadal się pojawiać.
Zezwól na przesyłanie większych plików przez przeglądarkę Nextcloud, dostosowując ustawienia PHP, Nginx lub Apache, tymczasowego miejsca przechowywania i limitu czasu — i sprawdź, który limit blokuje plik.




