Ustaw publiczny adres URL NextCloud, aby mógł się do siebie dodzwonić
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Przykładowy scenariusz: Administrator musi skonfigurować drugą maszynę wirtualną SLES 15 dla laboratoryjnej usługi sieciowej. W tym przykładzie użyto maszyny referencyjnej do utworzenia profilu XML AutoYaST, przejrzenia i weryfikacji tego pliku, a następnie uruchomienia jednorazowej docelowej maszyny wirtualnej z tym profilem. Jest to przykładowy przepływ pracy, a nie raport z rzeczywistego wdrożenia.
W przypadku tego niewielkiego wdrożenia utwórz profil referencyjny sudo yast clone_system, usuń ustawienia specyficzne dla maszyny lub ustawienia poufne, zweryfikuj profil i wskaż go instalatorowi SLES za pomocą autoyast=parametru rozruchu. Pozostaw włączony ekran potwierdzenia instalatora na czas pierwszego testu. AutoYaST może konfigurować pamięć masową i nadpisywać dane, więc nigdy nie kieruj niesprawdzonego profilu na dysk produkcyjny.
AutoYaST opisuje instalację w pliku sterującym XML, zazwyczaj o nazwie autoinst.xml. Podręcznik AutoYaST dla systemu SUSE SLES 15 SP7 zaleca utworzenie profilu referencyjnego z zainstalowanego systemu lub skorzystanie z modułu konfiguracji autoinstalacji programu YaST. Metoda wiersza poleceń jest wygodna dla fikcyjnej maszyny wirtualnej w laboratorium:
sudo yast clone_system
sudo ls -l /root/autoinst.xml
Klon przechwytuje konfigurację z tej maszyny referencyjnej. Traktuj go jako punkt wyjścia, a nie uniwersalny, przenośny szablon: sprawdź nazwy urządzeń dyskowych, rozmiary partycji, tryb rozruchu, ustawienia sieciowe, wybór pakietów, użytkowników i dane rejestracyjne w odniesieniu do maszyny docelowej. Host źródłowy z układem dysku lokalnego różniącym się od nowej maszyny wirtualnej może wygenerować niebezpieczną propozycję pamięci masowej. Jeśli system źródłowy ma klucze poufne lub identyfikatory specyficzne dla maszyny, usuń je lub zastąp przed dystrybucją profilu.
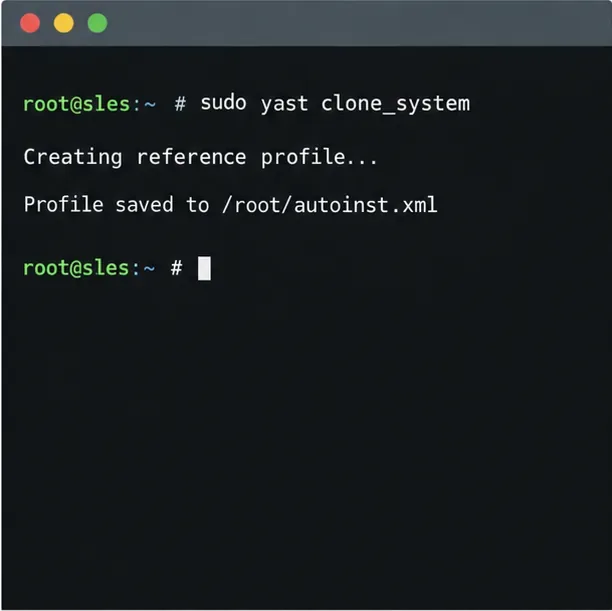
Otwórz plik /root/autoinst.xmlw edytorze tekstu i sprawdź jego sekcje przed udostępnieniem go instalatorowi. Priorytetowo potraktuj partycjonowanie: profil może zainicjować dysk i usunąć istniejącą zawartość. W przykładzie laboratoryjnym sprawdź, czy docelowa maszyna wirtualna ma jednorazowy dysk wirtualny o zamierzonym rozmiarze i czy reguły wyboru urządzenia w profilu są zgodne z tą maszyną wirtualną. Zmień również nazwę hosta, konfigurację IP, dane uwierzytelniające użytkownika i ustawienia rejestracji, jeśli powinny się one różnić od ustawień systemu odniesienia.
Profile AutoYaST mogą zawierać skróty haseł, klucze rejestracyjne, skrypty lub inne poufne wartości. Ogranicz dostęp do plików i unikaj umieszczania poufnych informacji w publicznych adresach URL, historii poleceń rozruchowych lub niezabezpieczonych repozytorium. Używaj serwera profili z kontrolą dostępu i protokołu HTTPS, jeśli jest dostępny. Upewnij się, że instalator może zaufać certyfikatowi serwera i może nawiązać połączenie z hostem podczas rozruchu.
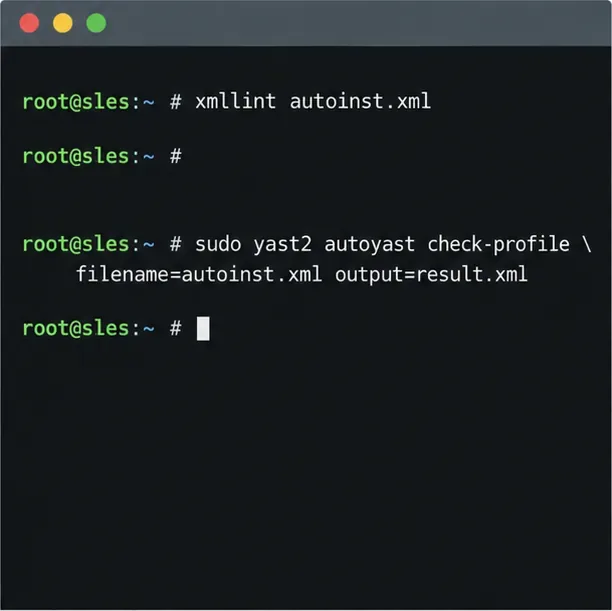
Najpierw sprawdź, czy dokument jest poprawnie sformatowanym plikiem XML, a następnie poproś program AutoYaST o jego przetworzenie i zaimportowanie:
xmllint /root/autoinst.xml
sudo yast2 autoyast check-profile \
filename=/root/autoinst.xml output=/root/autoinst-checked.xmlxmllintWychwytuje błędy struktury XML, takie jak niezamknięty znacznik; nie potwierdza, że każde ustawienie AutoYaST jest prawidłowe. Polecenie AutoYaST w systemie SLES check-profileprzeprowadza dodatkowe kontrole profilu. Jego wynik może się różnić w zależności od architektury, nośnika i wersji pakietu YaST, dlatego nie zastępuje instalacji na reprezentatywnej testowej maszynie wirtualnej. Nie należy włączać tej run-scripts=trueopcji dla profilu niezaufanego: skrypty w profilu mogą być uruchamiane jako użytkownik root.
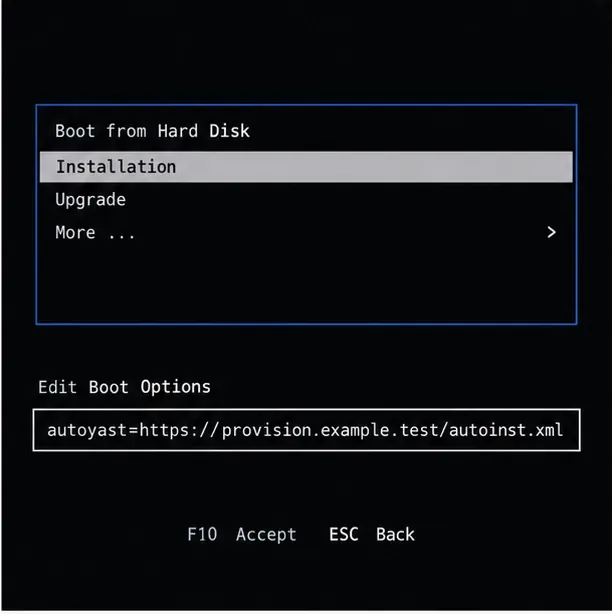
W przypadku instalacji laboratoryjnej umieść plik na dostępnym serwerze HTTPS i dodaj jego adres do opcji rozruchu nośnika instalacyjnego SLES:
autoyast=https://provision.example.test/profiles/lab-sles.xmlexample.testto zarezerwowana nazwa przykładowa; zastąp ją nazwą serwera profilu. SUSE dokumentuje również inne lokalizacje profilu, w tym NFS, USB i plik na nośniku rozruchowym. Jeśli profil jest zdalny, instalator potrzebuje połączenia sieciowego wystarczająco wcześnie, aby go pobrać. W przypadkach, gdy konfiguracja sieci nie jest w inny sposób uruchamiana, SUSE dokumentuje użycie parametru sieciowego linuxrc, takiego jak ifcfg=eth0=dhcpobok opcji rozruchu AutoYaST; zastąp ją eth0rzeczywistą nazwą interfejsu instalatora. SUSE dokumentuje również ifcfg=eth*=dhcpkonfigurację DHCP na wszystkich interfejsach. Adresowanie statyczne wymaga odpowiedniej konfiguracji sieciowej podczas rozruchu dla danego środowiska.
W systemie SLES 15 SP7 instalator może wyświetlić podsumowanie konfiguracji przed zapisaniem zmian. Sprawdź, czy produkt, sieć, oprogramowanie, rejestracja, a zwłaszcza dysk docelowy są zgodne z planem laboratoryjnym. Podsumowanie stanowi przydatne zabezpieczenie końcowe. Należy włączyć opcję potwierdzenia podczas testów wstępnych; należy ją wyłączyć dopiero w przypadku uruchomień bez nadzoru po sprawdzeniu profilu i sprawdzeniu go na reprezentatywnych, jednorazowych systemach docelowych. Dokładne menu startowe i dostępne źródło profilu zależą od nośnika instalacyjnego i metody rozruchu.
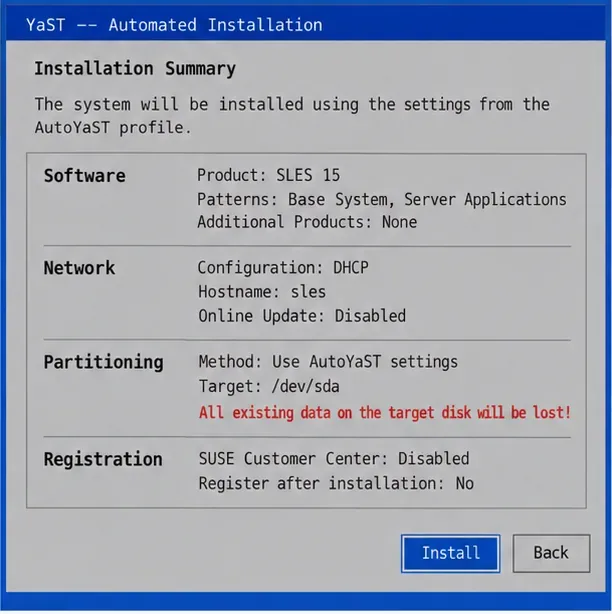
Zacznij od jednorazowej maszyny wirtualnej, która odpowiada planowanej architekturze, trybowi rozruchu i układowi dysków. Uruchom ją z nośnika instalacyjnego SLES 15 z parametrem profilu, postępuj zgodnie z podsumowaniem instalatora i obserwuj konsolę lub dane wyjściowe portu szeregowego pod kątem błędów pobierania, rejestracji, przechowywania lub pakietów. AutoYaST może uruchomić drugi etap po zainstalowaniu systemu bazowego, jeśli dodatkowa konfiguracja wymaga uruchomienia zainstalowanego systemu; dokumentacja SLES 15 SP7 informuje, że na tym etapie potrzebne są pakiety autoyast2i .autoyast2-installation
Po instalacji sprawdź nazwę hosta, adres, miejsca montowania pamięci masowej, włączone usługi, oczekiwane pakiety i status rejestracji na nowej maszynie wirtualnej. Porównaj te wyniki z profilem i popraw go przed powtórzeniem. Samo pomyślne sprawdzenie XML nie gwarantuje prawidłowej instalacji docelowej: istotne są dostępne repozytoria, sprzęt, enumeracja dysków, dostęp do sieci i nośniki Service Pack.
W przypadku fikcyjnego laboratorium profil jest gotowy do ponownego użycia dopiero po uruchomieniu testowej maszyny wirtualnej i dopasowaniu jej docelowej konfiguracji do planu. Aby skalować rozwiązanie do rozmiaru większego niż kilka podobnych maszyn, rozważ oddzielenie konfiguracji współdzielonej od ustawień dla poszczególnych maszyn za pomocą reguł i klas AutoYaST; wprowadzają one dodatkowe pliki i funkcje scalania, które należy przetestować niezależnie. Zacznij od najprostszego profilu, który bezpiecznie obejmie Twoją grupę docelową.
Informacje na temat tworzenia profili, ich walidacji, lokalizacji profili i przebiegu instalacji można znaleźć w podręczniku SUSE SLES 15 SP7 AutoYaST Guide . Dokumenty referencyjne dotyczące parametrów rozruchu SLES 15 SP7autoyast= . Dokumenty referencyjne dotyczące konfiguracji sieci linuxrc w SLES 15 SP7 wyjaśniają wczesną konfigurację sieci w celu zdalnego pobierania profili. Opcje i schematy profili AutoYaST mogą się różnić w zależności od dodatku Service Pack i zainstalowanych pakietów YaST; należy zapoznać się z dokumentacją odpowiadającą nośnikowi instalacyjnemu, który będzie wdrażany.
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Skonfiguruj APCu i Redis przez lokalne gniazdo Unix na potrzeby buforowania i blokowania plików w usłudze Nextcloud, wraz z instrukcjami dla bieżących i starszych wersji usługi Nextcloud.
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Włącz niezawodne blokowanie plików Nextcloud, wybierz odpowiedni serwer Redis lub Valkey i sprawdź, czy ostrzeżenie zostanie usunięte bez ryzyka równoczesnych zmian w plikach.
Napraw typowe błędy skanowania Nextcloud dzięki bieżącym aktualizacjom, protokołom HTTPS i HSTS, precyzyjnemu zaufaniu do odwrotnego serwera proxy i sprawdzeniu względem serwera publicznego.
Skonfiguruj Nextcloud SSE dla pamięci masowej, która tego wymaga, chroń klucze szyfrujące i zmierz wpływ transferu i procesora przed zaszyfrowaniem istniejących plików.
Połącz wyszukiwarkę plików Nextcloud z Elasticsearch, zindeksuj zawartość dokumentów i wybierz konfigurację odpowiadającą Twoim potrzebom w zakresie serwera i bezpieczeństwa.
Skonfiguruj Nextcloud tak, aby usuwał usunięte pliki po upływie określonego czasu przechowywania, niezawodnie planował zadania w tle i unikał poleceń, które usuwają śmieci każdego użytkownika.
Wykonaj bezpieczną naprawę OCC w Nextcloud, przejrzyj zmiany w bazie danych i sprawdź, dlaczego ostrzeżenie może nadal się pojawiać.
Zezwól na przesyłanie większych plików przez przeglądarkę Nextcloud, dostosowując ustawienia PHP, Nginx lub Apache, tymczasowego miejsca przechowywania i limitu czasu — i sprawdź, który limit blokuje plik.




