Strona główna
» Dzisiaj
»
Cyberatak: jak rozpoznać zagrożenie i zabezpieczyć swoje urządzenia
Cyberatak: jak rozpoznać zagrożenie i zabezpieczyć swoje urządzenia
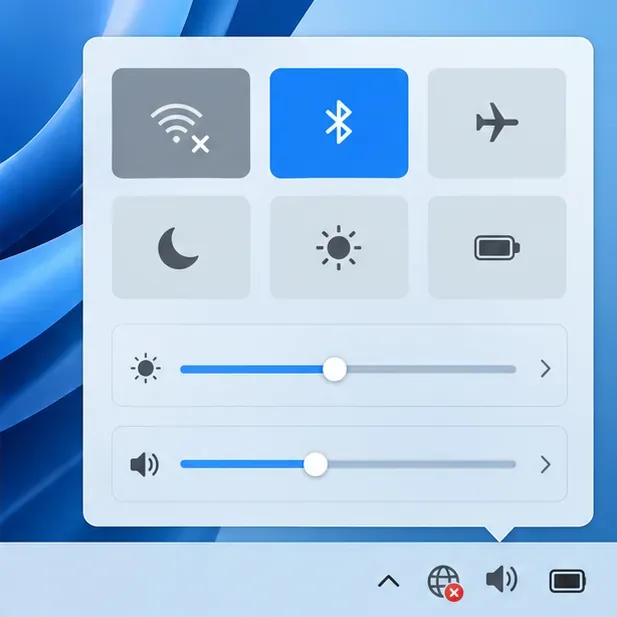
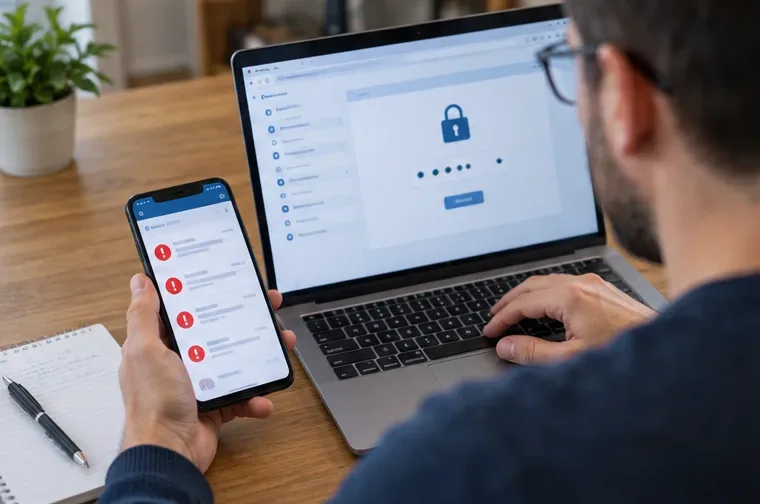
Jeśli podejrzewasz cyberatak, zacznij od ograniczenia szkód: gdy uruchomiono podejrzany plik lub urządzenie zachowuje się jak zainfekowane, odłącz je od Wi-Fi, sieci komórkowej i kabla Ethernet. Jeśli podałeś hasło, zmień je z innego, zaufanego urządzenia, zacznij od poczty i banku, a następnie wyloguj obce sesje i włącz uwierzytelnianie wieloskładnikowe. Gdy widzisz nieautoryzowaną płatność, od razu zadzwoń do banku, korzystając z oficjalnego numeru.
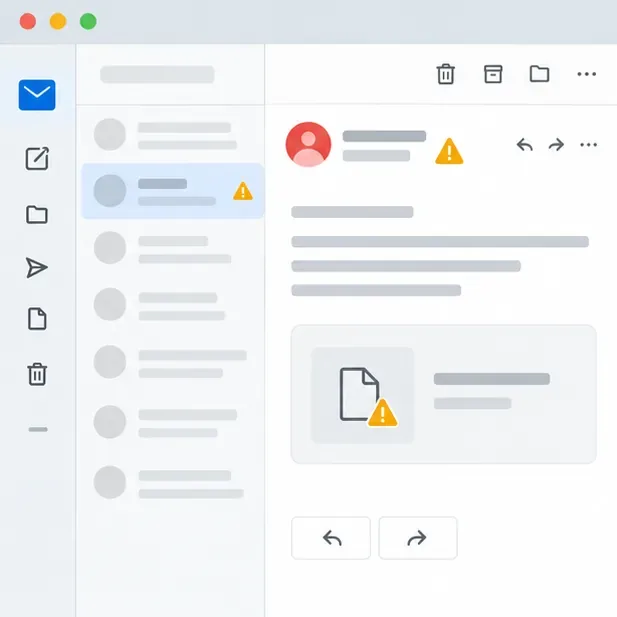
To ważne również teraz: 28 lipca 2026 r. CERT Polska opisał kampanię, w której oszuści podszywali się pod polski bank i rozsyłali e-maile z niespodziewanym załącznikiem XLS zawierającym złośliwe oprogramowanie. Ten konkretny komunikat dokumentuje kampanię z danego dnia; sam w sobie nie potwierdza, że trwa ona nadal. Pokazuje jednak, dlaczego wiadomość wyglądająca na zwykły dokument bankowy może prowadzić do przejęcia komputera. Przed otwarciem załącznika zweryfikuj wiadomość przez niezależny, oficjalny kanał instytucji.
Zwróć uwagę na nieoczekiwany załącznik i ostrzeżenia przy wiadomości; sam wygląd skrzynki nie potwierdza, że nadawca jest prawdziwy.
Co może oznaczać cyberatak?
Cyberatak to działanie, które ma skłonić użytkownika do przekazania danych, przejąć konto, zainstalować złośliwe oprogramowanie albo zakłócić dostęp do urządzenia czy plików. Phishing polega na podszywaniu się pod bank, firmę kurierską, urząd, pracodawcę lub znajomą osobę. Malware to złośliwe oprogramowanie, które może kraść informacje, śledzić aktywność, wyświetlać niechciane reklamy lub oddać przestępcy kontrolę nad urządzeniem. Ransomware blokuje system albo szyfruje pliki i żąda okupu za przywrócenie dostępu.
Nie każdy problem z telefonem czy komputerem oznacza włamanie. Wolne działanie może wynikać z braku miejsca, zużytej baterii albo błędu aktualizacji; pojedyncze powiadomienie o logowaniu również może być pomyłką. Ważne są połączenia sygnałów, ich powtarzalność oraz to, co wydarzyło się tuż przed nimi. Traktuj podejrzany objaw jako powód do sprawdzenia, a nie jako dowód, że urządzenie zostało przejęte.
Jak rozpoznać zagrożenie?
Wiadomość wymusza pośpiech. Straszna dopłata, blokada rachunku, zwrot pieniędzy albo pilny dokument mają skłonić do kliknięcia, podania hasła lub otwarcia pliku. Sprawdź pełny adres nadawcy i domenę linku, ale pamiętaj, że nazwa wyświetlana w skrzynce może być podrobiona.
Nieoczekiwane logowanie lub prośby o MFA. Powiadomienie o logowaniu, którego nie rozpoznajesz, albo seria próśb o zatwierdzenie logowania może oznaczać próbę dostępu. Odrzuć ją; nie zatwierdzaj powiadomienia „żeby zniknęło”. Potem sprawdź konto z zaufanego urządzenia i zmień hasło, jeśli istnieje podejrzenie, że ktoś je zna.
Nowe aplikacje lub ustawienia, których nie kojarzysz. Zwróć uwagę na nieznane rozszerzenia przeglądarki, profile zarządzania, aplikacje z dostępem do SMS-ów, dostępności, mikrofonu lub administratora urządzenia. Sprawdź, czy instalowałeś je samodzielnie.
Pliki nagle zmieniają nazwy albo nie dają się otworzyć. Komunikat żądający okupu może wskazywać na ransomware. Nie podłączaj kolejnych dysków ani kopii zapasowych do urządzenia, które może nadal szyfrować dane.
Nietypowa aktywność konta. Zmiana danych odzyskiwania, wysłane przez ciebie nieznane wiadomości, logowania z nieznanych urządzeń albo transakcje, których nie rozpoznajesz, wymagają szybkiej weryfikacji.
Co zrobić po kliknięciu? Dopasuj reakcję do sytuacji
Otrzymałeś wiadomość, ale nie kliknąłeś
Nie otwieraj linku ani załącznika. Wejdź na stronę banku lub dostawcy, wpisując adres samodzielnie albo używając zapisanej zakładki. Podejrzany SMS możesz przekazać bez zmian na bezpłatny numer 8080, wskazany przez CERT Polska. Podejrzaną wiadomość e-mail zgłoś przez formularz incydent.cert.pl lub w aplikacji mObywatel, w usłudze „Bezpiecznie w sieci”. Nie przesyłaj dalej podejrzanego pliku znajomym.
Otworzyłeś link, ale niczego nie pobrałeś ani nie wpisałeś
Zamknij stronę i nie wpisuj tam danych. Jeśli nie instalowałeś programu, nie zezwalałeś na powiadomienia i nie podałeś hasła, ryzyko może być mniejsze, ale sprawdź folder pobranych plików oraz ostatnio dodane aplikacje i rozszerzenia. Zaktualizuj przeglądarkę i system, a potem uruchom skanowanie wbudowanym lub zaufanym oprogramowaniem ochronnym. Samo wyświetlenie strony nie pozwala zdalnie stwierdzić, czy doszło do infekcji.
Wpisałeś hasło, kod lub dane karty
Z innego, zaufanego urządzenia otwórz oficjalną stronę usługi. Zmień hasło na unikalne, wyloguj pozostałe sesje i sprawdź adres e-mail oraz telefon do odzyskiwania konta. Jeśli to samo hasło było używane gdzie indziej, zmień je również tam. Gdy podałeś dane karty albo zatwierdziłeś płatność, skontaktuj się z bankiem natychmiast; poproś o blokadę odpowiedniego instrumentu i sprawdzenie operacji. Kodem jednorazowym nie dziel się z osobą dzwoniącą, nawet jeśli przedstawia się jako pracownik banku.
Jeśli podejrzany plik został uruchomiony lub urządzenie wykazuje oznaki infekcji, odłącz je od sieci, aby ograniczyć dalszą komunikację.
Uruchomiłeś załącznik, zainstalowałeś aplikację lub widzisz szyfrowanie plików
Odłącz urządzenie od sieci. W komputerze wyłącz Wi-Fi i odłącz kabel; w telefonie włącz tryb samolotowy. Nie podłączaj do niego pamięci zewnętrznych ani kopii zapasowej. Jeśli to sprzęt służbowy, od razu poinformuj dział IT lub osobę odpowiedzialną za bezpieczeństwo i nie próbuj samodzielnie „naprawiać” komputera. W domu skontaktuj się z zaufanym serwisem lub specjalistą, zwłaszcza gdy są tam ważne dane. Nie płać okupu pod presją: zapłata nie gwarantuje odzyskania plików. Przywracaj dane dopiero po usunięciu infekcji i sprawdzeniu, czy kopia zapasowa jest bezpieczna.
Jeśli sprawa dotyczy pieniędzy lub kradzieży tożsamości, zgłoś ją także bankowi i policji. CERT Polska przyjmuje dobrowolne zgłoszenia od osób fizycznych przez formularz; jego rola polega na reagowaniu na incydenty i analizowaniu zagrożeń, a nie na zastępowaniu banku, serwisu ani organów ścigania. Zachowaj wiadomość, adres strony, zrzuty ekranu i przybliżony czas zdarzenia. Nie publikuj tych materiałów w mediach społecznościowych, jeśli zawierają dane osobowe.
Jak zabezpieczyć komputer, telefon i konta?
1. Aktualizuj system i aplikacje
Włącz automatyczne aktualizacje systemu operacyjnego, przeglądarki, aplikacji i – jeśli producent udostępnia tę opcję – oprogramowania routera. Pobieraj aplikacje z oficjalnych sklepów lub stron producentów. Usuń programy, rozszerzenia i profile, z których nie korzystasz. Stare urządzenie, dla którego producent zakończył aktualizacje bezpieczeństwa, warto zastąpić albo przestać używać do bankowości i poczty.
2. Chroń logowanie
Używaj innego, długiego hasła do każdego ważnego konta; menedżer haseł ułatwia tworzenie i przechowywanie unikalnych danych. Włącz MFA, szczególnie dla poczty, bankowości, kont społecznościowych i miejsca przechowywania plików. Poczta jest ważna, bo przez nią często resetuje się hasła do innych usług. Zachowaj kody zapasowe poza telefonem. Jeśli usługa oferuje klucze dostępu (passkeys), sprawdź oficjalną dokumentację tej usługi i rozważ ich włączenie.
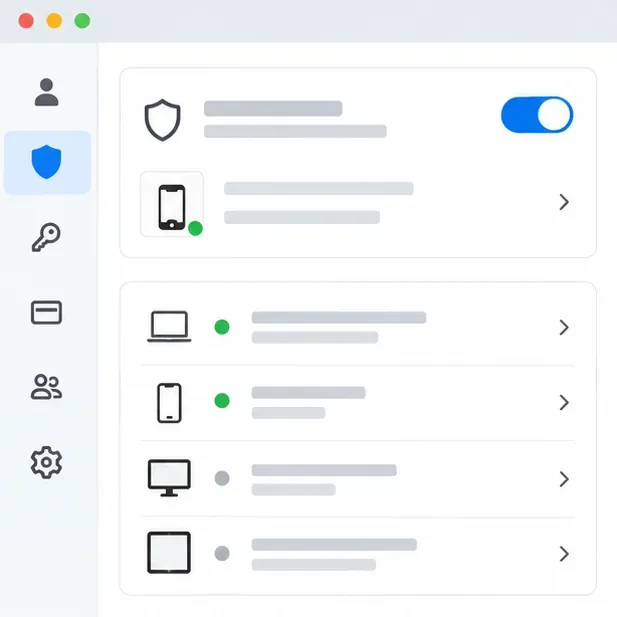
W ustawieniach konta sprawdzaj metody logowania i listę urządzeń; wyloguj sesje, których nie rozpoznajesz.
3. Przygotuj kopię, z której da się odzyskać dane
Regularnie kopiuj zdjęcia, dokumenty i inne ważne pliki na nośnik odłączany po wykonaniu kopii albo do usługi zaprojektowanej do tworzenia kopii zapasowych. Sama synchronizacja z chmurą nie zawsze wystarczy: jeśli zaszyfrowane lub usunięte pliki zsynchronizują się, może zniknąć również ich wcześniejsza wersja. Sprawdź od czasu do czasu, czy potrafisz odzyskać pojedynczy plik. Kopia, której nigdy nie testowano, może nie pomóc w kryzysie.
4. Ogranicz dostęp do urządzenia
Ustaw blokadę ekranu i krótkie automatyczne wygaszanie; używaj szyfrowania urządzenia, jeśli jest dostępne. Przeglądaj uprawnienia aplikacji i odbieraj dostęp, którego dana funkcja nie potrzebuje. W domu zmień domyślne hasło administratora routera, używaj silnego hasła Wi-Fi i aktualizuj oprogramowanie routera. Nie instaluj programów „do naprawy” z reklam i nie pozwalaj nieznanej osobie na zdalny dostęp do komputera.
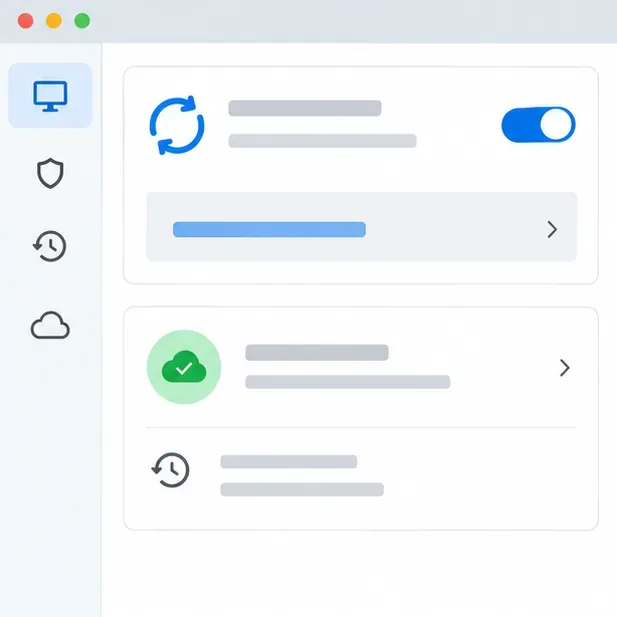
Włącz automatyczne aktualizacje i sprawdzaj, czy kopia zapasowa rzeczywiście została wykonana.
Kiedy zmienić sposób działania?
Jeśli po zmianie hasła nadal otrzymujesz prośby o zatwierdzenie logowania, konto może być atakowane albo inne urządzenie wciąż ma aktywną sesję: odwołaj sesje, sprawdź metody odzyskiwania i skontaktuj się z pomocą usługi. Jeśli podejrzana aktywność wraca po skanowaniu, nie ograniczaj się do instalowania kolejnego programu; odłącz sprzęt i skorzystaj z pomocy technicznej. Gdy urządzenie jest służbowe, procedura firmy ma pierwszeństwo przed samodzielną reinstalacją, bo dział IT może potrzebować zachować ślady ataku.
Nie istnieje jeden objaw ani jeden program, który zagwarantuje wykrycie każdego cyberataku. Aktualny antywirus może pomóc, ale nie cofnie ujawnionego hasła, nie zatrzyma każdej nowej odmiany złośliwego oprogramowania i nie zastąpi kopii zapasowej. Najlepszym sprawdzianem zabezpieczeń jest to, czy potrafisz zalogować się z zaufanego urządzenia, odwołać nieznane sesje i przywrócić ważne pliki z niezależnej kopii.