Cyberatak na sklep: co wiadomo i jak chronić swoje dane
Jak sprawdzić, czy cyberatak na sklep dotyczy Twoich danych? Poznaj plan ochrony konta, haseł, płatności i numeru PESEL oraz oficjalne źródła pomocy.
Najpierw sprawdź, czy komunikat pochodzi od sklepu, a potem zabezpiecz konto, skrzynkę e-mail i płatności. Sam nagłówek „cyberatak na sklep” nie mówi jeszcze, czy ktoś przejął stronę, zablokował system, skopiował bazę klientów, czy tylko podszywa się pod markę. Na 13 października 2026 r. temat nie wskazuje nazwy konkretnego sklepu, dlatego nie da się rzetelnie przypisać mu jednego potwierdzonego incydentu. Poniżej znajdziesz praktyczny sposób weryfikacji informacji i plan działania, jeśli kupowałeś w sklepie objętym atakiem.
„Cyberatak” jest szerokim określeniem. Może oznaczać niedostępność sklepu, przejęcie panelu administratora, złośliwą zmianę strony płatności, kradzież danych klientów albo próbę wyłudzenia danych przez fałszywe wiadomości. To różne sytuacje i nie każda oznacza wyciek informacji o kupujących. Z kolei informacja o „incydencie bezpieczeństwa” nie przesądza sama w sobie, jakie dane zostały ujawnione ani ilu osób dotyczy sprawa.
Przy pierwszym komunikacie mogą być znane tylko podstawowe fakty: kiedy firma wykryła problem, jakie systemy odłączyła i czy zakupy są wstrzymane. Ustalenie zakresu dostępu do danych, kopii zapasowych i działań przestępców może potrwać dłużej. Dlatego odróżniaj potwierdzone informacje od przypuszczeń i sprawdzaj, czy później pojawiło się uzupełnienie komunikatu.
| Rodzaj informacji | Możliwe następstwo | Pierwszy krok |
|---|---|---|
| Adres e-mail i hasło | Próby logowania do sklepu, poczty lub innych serwisów, jeśli hasło było powtarzane | Zmień hasło w sklepie i wszędzie tam, gdzie użyto tego samego; zacznij od poczty |
| Imię, telefon, adres dostawy | Wiarygodnie wyglądające wiadomości o paczce, dopłacie lub zwrocie | Weryfikuj kontakt przez oficjalną aplikację lub adres wpisany ręcznie |
| Dane zamówienia | Oszust może znać szczegóły zakupu i wykorzystać je w rozmowie | Nie podawaj kodów ani danych karty osobie, która powołuje się na zamówienie |
| Dane karty lub płatności | Nieautoryzowana transakcja albo próba obciążenia | Skontaktuj się z bankiem przez aplikację lub numer na karcie; zablokuj kartę, jeśli bank to zaleci |
| PESEL lub skan dokumentu | Ryzyko prób kradzieży tożsamości, zależnie od ujawnionych danych | Rozważ zastrzeżenie PESEL w oficjalnej usłudze mObywatel lub gov.pl |
Lista ma charakter orientacyjny: sam fakt, że sklep przechowuje jakiś rodzaj danych, nie dowodzi, że właśnie te dane zostały skopiowane. Kieruj się zakresem podanym przez firmę i nie wysyłaj jej dodatkowych dokumentów przez niezweryfikowane formularze.
Jeśli używałeś w sklepie hasła powtórzonego w innych miejscach, zmień je na unikalne. Najpierw zabezpiecz pocztę, bo często służy do resetowania haseł: ustaw nowe, włącz uwierzytelnianie wieloskładnikowe i sprawdź reguły przekazywania wiadomości oraz aktywne sesje. Potem zmień hasło do sklepu oraz innych serwisów, w których było takie samo lub podobne. Menedżer haseł pomaga tworzyć i przechowywać odrębne hasła. Nie wpisuj nowego hasła na stronie otwartej z linku w SMS-ie.
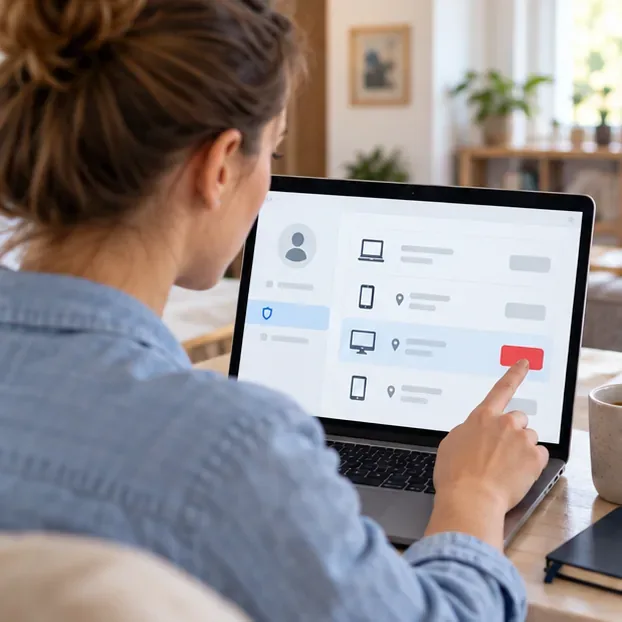
W ustawieniach bezpieczeństwa sklepu, poczty i konta płatniczego sprawdź listę aktywnych urządzeń lub sesji. Zakończ te, których nie rozpoznajesz, a następnie sprawdź adres dostawy, numer telefonu, zapisane metody płatności i historię zamówień. Jeżeli sklep nie udostępnia takiej funkcji, poproś jego obsługę o wylogowanie wszystkich sesji i zabezpieczenie konta. Kontaktuj się przez oficjalną stronę, nie przez numer ani formularz podany w podejrzanej wiadomości.
Sprawdź ostatnie operacje na karcie i rachunku. Jeśli widzisz transakcję, której nie rozpoznajesz, natychmiast zadzwoń do banku pod numer z karty lub użyj oficjalnej aplikacji. Bank może zablokować kartę, przyjąć reklamację i wskazać dalsze kroki. Nie podawaj przez telefon ani w formularzu z linku pełnych danych karty, PIN-u, hasła do bankowości ani kodu autoryzacyjnego. Uważaj też na „pracowników banku”, którzy proszą o instalację aplikacji lub zatwierdzenie przelewu.
Zachowaj komunikaty sklepu, e-maile, SMS-y, potwierdzenia transakcji i zrzuty ekranu; zapisz daty oraz adresy stron. Nie odpowiadaj oszustowi i nie usuwaj wiadomości, które mogą pomóc w wyjaśnieniu sprawy. Podejrzaną stronę lub incydent możesz zgłosić do CERT Polska przez formularz incydent.cert.pl. Podejrzany SMS z linkiem można przekazać na numer 8080. Jeśli doszło do kradzieży pieniędzy lub wykorzystania danych, skontaktuj się także z bankiem i zgłoś sprawę Policji.
Po nagłośnieniu ataku mogą pojawić się wiadomości podszywające się pod sklep, kuriera, bank lub dział bezpieczeństwa. Nadawca może znać twoje imię, numer zamówienia albo adres dostawy, a mimo to być oszustem. Szczególną ostrożność zachowaj wobec pilnych wezwań do „odblokowania konta”, „potwierdzenia tożsamości”, dopłaty do przesyłki lub pobrania nowej aplikacji.
CERT Polska ostrzega, że oszuści mogą wyłudzać również kody do uwierzytelniania dwuskładnikowego. MFA zwiększa ochronę konta, ale nie zastępuje ostrożności: kodu nie należy nikomu przekazywać ani wpisywać na stronie otwartej z podejrzanego odnośnika.
Jeśli oficjalna informacja potwierdza wyciek numeru PESEL lub kopii dokumentu, rozważ zastrzeżenie numeru w aplikacji mObywatel, serwisie gov.pl albo urzędzie gminy. Usługa ogranicza możliwość wykorzystania PESEL w określonych sytuacjach, w których podmioty mają obowiązek sprawdzić zastrzeżenie. Nie blokuje jednak prób phishingu, przejęcia poczty ani płatności kartą. Dlatego traktuj ją jako dodatkowe zabezpieczenie, a nie jedyny krok. Instrukcja i aktualne kanały dostępu znajdują się na stronie gov.pl – zastrzeż PESEL.
Skala ryzyka zależy od tego, co faktycznie uzyskali napastnicy, a ustalenia mogą się zmieniać w toku analizy. Najlepsza kolejność to: zweryfikować oficjalne informacje, zabezpieczyć pocztę i powtarzane hasła, sprawdzić płatności, a następnie reagować na konkretne rodzaje ujawnionych danych.
Jak sprawdzić, czy cyberatak na sklep dotyczy Twoich danych? Poznaj plan ochrony konta, haseł, płatności i numeru PESEL oraz oficjalne źródła pomocy.
Poznaj polskie dane techniczne OMODA 5 1.6 T-GDI, wyposażenie Essential i Premium oraz różnice względem hybrydy. Sprawdź aktualne ceny i kryteria wyboru.
Premiera GTA VI, platformy, bohaterowie, Leonida, edycje i bonusy przedsprzedażowe. Zobacz, co Rockstar potwierdził, a co nadal pozostaje niewiadomą.
NFZ potwierdził naruszenie danych ok. 11,1 mln osób w eWUŚ. Sprawdź, jakie dane ujawniono, co oznacza komunikat z 6.10.2026 i jak chronić PESEL.
Siedem imprez z oficjalnej warszawskiej Bazy Imprez Masowych 9–13 października 2026. Sprawdź godziny, miejsca, dojazd do Torwaru, PGE Narodowego i Global EXPO oraz status utrudnień.
Warszawa przechodzi na czas środkowoeuropejski 25.10.2026 o 03:00. Sprawdź dokładną zmianę 03:00→02:00 oraz godziny spotkań z Nowym Jorkiem do 1.11.
Sprawdź potwierdzone terminy dla mieszkańców Warszawy od 12 do 31 października 2026: ZUS, PIT i ryczałt, JPK_V7/VAT, odpady komunalne oraz termin obsługi wniosków 800+.
Sprawdź, które wypłaty ZUS przypadają 5–11 października 2026 r. Emerytury i renty: 6 oraz 9 października; termin 800+ sprawdzisz indywidualnie w eZUS.
Warszawa 5–11 października 2026: sprawdzone godziny urzędów, szkoły, PSZOK, odbiór odpadów oraz potwierdzone remonty i objazdy.
Dowiedz się, czym jest spoofing telefonu, SMS-a i e-maila, jak odróżnić go od phishingu oraz jak bezpiecznie zweryfikować kontakt i zgłosić próbę oszustwa.