Prywatność w sieci to konieczność chwili. Zwłaszcza w obliczu stale rosnącej liczby technik kradzieży danych użytkowników. Dostrzegając tę potrzebę, główne serwisy przesyłania wiadomości online stosują technikę zwaną szyfrowaniem typu end-to-end, aby zabezpieczyć i chronić rozmowy użytkowników.
Ale co oznacza szyfrowanie end-to-end i jak ono właściwie działa? Dowiesz się z tego artykułu!
Poznaj podstawy kodowania
Szyfrowanie oznacza przekształcenie informacji w kod, ukrywając jej prawdziwe znaczenie.
Deszyfrowanie oznacza przekształcenie tego kodu z powrotem w oryginalną informację i przywrócenie jej znaczenia. Jest to mechanizm odwrotny do szyfrowania.
Dlaczego potrzebujesz szyfrowania?
Kiedy wysyłasz coś online, czy to wiadomość, komentarz, czy obraz, niesie to ze sobą pewną „informację”. Musimy zrozumieć, że sama wiadomość lub obraz nie ma wartości – ale ma wartość ze względu na informacje, które przekazuje. Ma wartość ze względu na informacje, które ludzie mogą zinterpretować, gdy je zobaczą. Co się więc stanie, jeśli wysyłana wiadomość lub obraz zostanie również zauważona przez osobę trzecią w internecie? Będzie ona wiedziała, jakie informacje próbujesz przekazać. A co z szyfrowaniem i deszyfrowaniem? To właśnie tutaj w grę wchodzi szyfrowanie kompleksowe.
Czym jest szyfrowanie typu end-to-end?
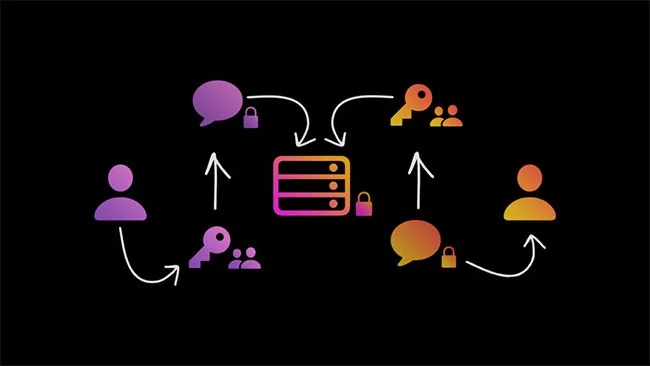
Szyfrujesz wiadomość/obraz, który chcesz wysłać, a następnie przesyłasz go przez internet jako „tajny” kod. Tylko odbiorca może odszyfrować ten „tajny” kod. Ten proces nazywa się szyfrowaniem typu end-to-end.
Szyfrowanie typu end-to-end
Mówiąc najprościej, szyfrowanie typu end-to-end zapewnia poufność komunikacji między nadawcą a odbiorcą, uniemożliwiając dostęp do tych informacji osobom trzecim. Narzędzia i technologie, które to umożliwiają, są wbudowane w aplikacje do przesyłania wiadomości i inne oprogramowanie, z którego (mogą) korzystać użytkownicy.
Jak działa szyfrowanie typu end-to-end?
Celem szyfrowania end-to-end jest uniemożliwienie intruzom kradzieży informacji między nadawcą a odbiorcą. Wróćmy do scenariusza, który omówiliśmy wcześniej: wysyłasz komuś wiadomość.
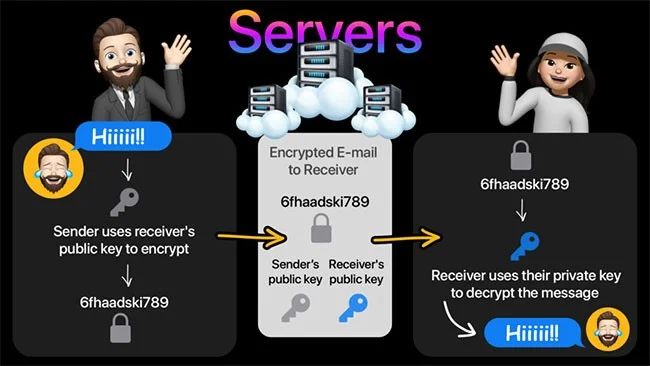
Korzystając z usługi szyfrowania typu end-to-end, otrzymujesz parę kluczy: publiczny i prywatny. Klucze te pomagają w szyfrowaniu i deszyfrowaniu. Aplikacja do przesyłania wiadomości posiada również algorytm, który składa się z funkcji matematycznych służących do szyfrowania i deszyfrowania danych.
Wysyłając wiadomość, otrzymujesz klucz publiczny, który jest przypisany do pola czatu tej osoby. Klucz publiczny służy do szyfrowania wiadomości za pomocą algorytmu wbudowanego w aplikację do przesyłania wiadomości. Ten klucz publiczny pomaga zidentyfikować urządzenie odbiorcy i potwierdzić, że ta osoba otrzymała wiadomość.
Do szyfrowania i deszyfrowania służy para kluczy publicznego i prywatnego.
Odbiorca użyje teraz klucza prywatnego, który pomoże mu odszyfrować wiadomość i zinterpretować zawarte w niej informacje. Ten klucz prywatny jest dostępny tylko dla urządzenia odbiorcy i jest na nim przypisany. Oznacza to, że nikt inny nie może odszyfrować wiadomości – na tym etapie szyfrowanie typu end-to-end zakończyło się sukcesem.
To podstawowa zasada działania szyfrowania typu end-to-end. Jednak nie wszystkie usługi korzystają z szyfrowania end-to-end. Niektóre narzędzia często wykorzystują techniki szyfrowania warstwy transportowej. Jaka jest więc różnica między tymi dwiema technikami?
Czym szyfrowanie typu end-to-end różni się od innych typów szyfrowania?
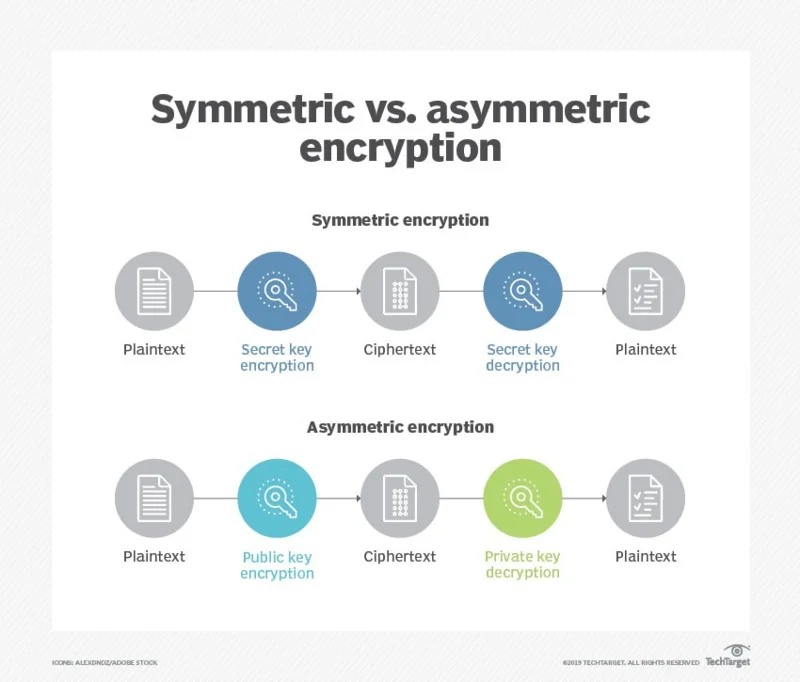
To, co wyróżnia szyfrowanie kompleksowe w porównaniu z innymi systemami szyfrowania, to fakt, że tylko punkty końcowe – nadawca i odbiorca – mogą odszyfrować i odczytać wiadomość. Szyfrowanie symetryczne, znane również jako szyfrowanie kluczem pojedynczym lub kluczem tajnym, również zapewnia ciągłą warstwę szyfrowania od nadawcy do odbiorcy, ale używa tylko jednego klucza do zaszyfrowania wiadomości.
Klucz używany w szyfrowaniu jednokluczowym może być hasłem, kodem lub losowo generowanym ciągiem cyfr, który jest wysyłany do odbiorcy wiadomości, umożliwiając mu jej odszyfrowanie. Klucz może być skomplikowany i sprawiać, że wiadomość będzie wydawać się bezsensowna dla pośredników. Wiadomość może jednak zostać przechwycona, odszyfrowana i odczytana, niezależnie od tego, jak drastycznie zmieniono klucz, jeśli pośrednik jest w jego posiadaniu. Szyfrowanie kompleksowe z dwoma kluczami może uniemożliwić pośrednikowi dostęp do klucza i odszyfrowanie wiadomości.
Porównanie szyfrowania symetrycznego i asymetrycznego
Inną standardową strategią szyfrowania jest szyfrowanie w trakcie transmisji. W tej strategii wiadomość jest szyfrowana przez nadawcę, celowo odszyfrowywana w punkcie pośrednim – na serwerze zewnętrznym należącym do dostawcy usług przesyłania wiadomości – a następnie ponownie szyfrowana i wysyłana do odbiorcy. Wiadomość jest nieczytelna w trakcie transmisji i może być szyfrowana dwukluczowo, ale nie jest szyfrowana kompleksowo, ponieważ jest odszyfrowywana przed dotarciem do odbiorcy końcowego.
Szyfrowanie w trakcie przesyłania, podobnie jak szyfrowanie typu end-to-end, zapobiega przechwyceniu wiadomości w trakcie ich przesyłania, ale stwarza potencjalne luki w zabezpieczeniach w momencie ich odszyfrowania. Przykładem szyfrowania w trakcie przesyłania jest protokół szyfrowania Transport Layer Security.
Czym różnią się szyfrowanie typu end-to-end od szyfrowania warstwy transportowej?
Jak wspomniano wcześniej, nie wszystkie usługi są szyfrowane kompleksowo. Nie oznacza to jednak, że nie mają żadnego szyfrowania. Najpopularniejszą formą szyfrowania stron internetowych jest szyfrowanie TLS – Transport Layer Security.
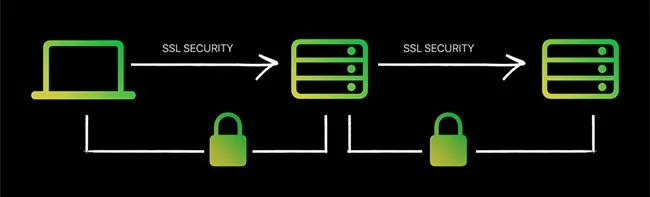
Jedyną różnicą między tym typem szyfrowania a szyfrowaniem typu end-to-end jest to, że w TLS szyfrowanie odbywa się na urządzeniu nadawcy, a deszyfrowanie następuje na serwerze. Nie jest to więc prawdziwe szyfrowanie typu end-to-end, ale zapewnia dobry poziom bezpieczeństwa i jest w stanie chronić dane użytkownika.
TSL – gdzie odszyfrowanie odbywa się na serwerze, na końcu
Nazywa się to również szyfrowaniem w trakcie przesyłania. Oznacza to, że dostawca usług ma dostęp do wszystkich Twoich wiadomości za pośrednictwem swoich serwerów. Dlatego możesz łatwo przeglądać stare wiadomości na Instagramie po ponownym uruchomieniu aplikacji, ale nie na WhatsAppie . Wiadomości można przywrócić jedynie poprzez pobranie pliku kopii zapasowej i odszyfrowanie go na swoim urządzeniu.
Jak wykorzystuje się szyfrowanie typu end-to-end?
Szyfrowanie kompleksowe jest stosowane wszędzie tam, gdzie potrzebne jest bezpieczeństwo danych, m.in. w branży finansowej, opieki zdrowotnej i komunikacyjnej. Często pomaga firmom w przestrzeganiu przepisów i regulacji dotyczących prywatności i bezpieczeństwa danych.
Na przykład dostawca elektronicznego systemu POS uwzględniłby w swoim produkcie technologię E2EE, aby chronić poufne informacje, takie jak dane kart kredytowych klientów. Włączenie technologii E2EE pomogłoby również sprzedawcom detalicznym w przestrzeganiu standardu bezpieczeństwa danych branży kart płatniczych (PCI DSS), który wymaga, aby numery kart, dane z paska magnetycznego i kody bezpieczeństwa nie były przechowywane na urządzeniach klienckich.
Przed czym chroni szyfrowanie typu end-to-end?
E2EE chroni przed następującymi dwoma zagrożeniami:
Prying Eyes . E2EE uniemożliwia odczytanie informacji zawartych w wiadomości podczas transmisji przez kogokolwiek poza nadawcą i odbiorcą, ponieważ tylko nadawca i odbiorca posiadają klucze do odszyfrowania wiadomości. Chociaż wiadomość może być widoczna dla serwera pośredniczącego, który pomaga w jej przesłaniu, nie będzie ona czytelna.
Manipulacja . E2EE chroni również przed manipulacją zaszyfrowanych wiadomości. Nie ma przewidywalnego sposobu na zmianę zaszyfrowanej wiadomości w ten sposób, więc każda próba jej modyfikacji jest bezcelowa.
Czego nie chroni szyfrowanie typu end-to-end?
Chociaż uważa się, że wymiana kluczy E2EE jest niemożliwa do złamania przy użyciu znanych algorytmów i obecnej mocy obliczeniowej, w schemacie szyfrowania zidentyfikowano kilka potencjalnych słabości, w tym trzy następujące:
Metadane . Chociaż E2EE chroni informacje zawarte w wiadomości, nie ukrywa informacji o samej wiadomości, takich jak data i godzina jej wysłania ani uczestnicy wymiany. Te metadane mogą umożliwić cyberprzestępcom zainteresowanym wskazówkami dotyczącymi zaszyfrowanych informacji przechwycenie ich po odszyfrowaniu.
Skradzione punkty końcowe. Jeśli którykolwiek z punktów końcowych zostanie naruszony, atakujący może przeglądać wiadomości przed ich zaszyfrowaniem lub po odszyfrowaniu. Atakujący mogą również uzyskać klucze z zainfekowanych punktów końcowych i przeprowadzić ataki typu man-in-the-middle, wykorzystując skradziony klucz publiczny.
Pośrednicy są podatni na ataki . Czasami dostawcy deklarują kompleksowe szyfrowanie, podczas gdy w rzeczywistości oferują coś bliższego szyfrowaniu w trakcie transmisji. Dane mogą być przechowywane na serwerze pośredniczącym, gdzie dostęp do nich mogą uzyskać osoby nieupoważnione.
Zalety i wady szyfrowania typu end-to-end
Oto kilka zalet szyfrowania typu end-to-end.
Każdy krok jest w pełni chroniony.
Serwer usługi przesyłania wiadomości nie może uzyskać dostępu do wiadomości i powiązanych z nimi informacji.
Osoby nieupoważnione nie mają dostępu do informacji w sieci.
Nie możesz przywrócić wiadomości przez nowe logowanie – chyba że masz zaszyfrowaną kopię zapasową. Rozważ przykłady z Instagrama i WhatsApp Messenger opisane powyżej.
Do wad szyfrowania typu end-to-end należą:
Metadane takie jak data, godzina i nazwiska uczestników nie są szyfrowane.
Jeśli punkty końcowe (nadawca lub odbiorca) są podatne na ataki, szyfrowanie typu end-to-end jest mało przydatne.
W niektórych przypadkach atak typu Man-in-the-Middle może wystąpić pomimo szyfrowania typu end-to-end. W związku z tym, jeśli ktoś zdecyduje się podszyć się pod nadawcę lub odbiorcę, wiadomości i informacje mogą zostać odczytane przez osoby nieupoważnione.
To wszystkie zalety i wady szyfrowania end-to-end. Jeśli nadal zastanawiasz się, czy warto włączyć szyfrowanie end-to-end, nawet jeśli nie wysyłasz poufnych wiadomości, odpowiedź brzmi: tak. Po co dawać komuś innemu dostęp do swoich danych?
Niektóre popularne aplikacje do przesyłania wiadomości z szyfrowaniem end-to-end
Oto kilka najlepszych aplikacji do przesyłania wiadomości z kompleksowym szyfrowaniem na iPhone'a i Androida. Możesz użyć dowolnej z nich, aby dodać dodatkową warstwę bezpieczeństwa do swoich wiadomości.
1. Narzędzie do obsługi wiadomości WhatsApp
Popularna aplikacja do przesyłania wiadomości WhatsApp obsługuje szyfrowanie typu end-to-end. Możesz skorzystać z poniższych linków, aby pobrać i zainstalować ją zarówno na iPhone'a, jak i Androida.
2. Narzędzie do przesyłania prywatnych wiadomości Signal
Signal to kolejna bogata w funkcje, kompleksowo szyfrowana aplikacja do przesyłania wiadomości na iPhone'a i Androida. Oferuje nowocześniejszy interfejs użytkownika niż WhatsApp.
iMessage, jak wszyscy wiemy, to podstawowa aplikacja do przesyłania wiadomości dla wszystkich użytkowników Apple. Wszystkie wiadomości i pliki w iMessage są szyfrowane metodą end-to-end. Aplikacja nie jest jednak wieloplatformowa i dlatego nie jest dostępna na Androida.
4. Telegram
Telegram to kolejna bogata w funkcje aplikacja do przesyłania wiadomości, którą wszyscy chcielibyśmy używać jako naszej podstawowej aplikacji do przesyłania wiadomości i chcielibyśmy, aby wszyscy użytkownicy WhatsAppa się na nią przesiedli. Oferuje ona szyfrowanie end-to-end, aczkolwiek jest ono opcjonalne. Ta opcja nazywa się „tajne czaty”.
Oto wszystkie popularne aplikacje polecane w artykule do szyfrowanych wiadomości prywatnych.
To wszystko, co musisz wiedzieć o szyfrowaniu end-to-end. Mam nadzieję, że ten artykuł okazał się pomocny!