Strona główna
» Jak
»
Dezaktywuj nieaktywnych użytkowników Matrix bez usuwania historii pokoju
Dezaktywuj nieaktywnych użytkowników Matrix bez usuwania historii pokoju
Aby usunąć nieaktywne lokalne konto Matrix z usługi, należy użyć POST /_synapse/admin/v1/deactivate/<user_id>punktu końcowego Synapse po sprawdzeniu konta i jego urządzeń. Synapse wywołuje tę dezaktywację: unieważnia dane uwierzytelniające i usuwa użytkownika z pokoi, ale nie usuwa trwale rekordu konta ani wiadomości użytkownika. Aktualna dokumentacja Synapse w wersji 1.157 odróżnia również dezaktywację od opcjonalnej eraseflagi, która ma węższy zakres skutków, niż oczekuje wielu administratorów. Dokumentacja interfejsu API administratora użytkowników Synapse . Te kroki są zgodne z dokumentacją interfejsu API Synapse w wersji 1.157, sprawdzoną 10 października 2026 r.; należy potwierdzić działanie z dokumentacją wdrożonej wersji.
Czy „usuń” oznacza trwałe usunięcie konta?
Nie. Obsługiwaną operacją interfejsu API administratora jest dezaktywacja. Usuwa ona aktywne tokeny dostępu, urządzenia i klucze szyfrowania end-to-end, pushery, skróty haseł, identyfikatory stron trzecich oraz członkostwa w pokojach użytkownika. Oczekujące zaproszenia są odrzucane, a dane konta usuwane. Ta zmiana ma istotne znaczenie, nawet jeśli erasema wartość false.
Ustawienie "erase": truedodatkowo usuwa wyświetlaną nazwę użytkownika, adres URL awatara i pola profilu niestandardowego oraz oznacza konto jako usunięte. Nie usuwa wysłanych ani odebranych wiadomości, przesłanych multimediów, mapowań identyfikatorów SSO ani żadnych innych rekordów, które mogą zawierać dane osobowe. Obecni członkowie pokoju nadal mogą widzieć wiadomości użytkownika; dokumentacja informuje, że wiadomości te są ukryte przed osobami, które dołączą do pokoju później. Nie należy traktować tej flagi API jako kompletnego, prawnego procesu usuwania danych. Przed jej użyciem należy przestrzegać procedur dotyczących przechowywania i ochrony prywatności obowiązujących w organizacji. Należy zapoznać się z dokładnymi skutkami dezaktywacji i usuwania danych .
Jeśli potrzebujesz odwracalnego ograniczenia podczas sprawdzania konta, rozważ zamiast tego punkt końcowy zawieszenia Synapse. Zawieszenie blokuje takie czynności, jak wysyłanie wiadomości, dołączanie do pokojów i wysyłanie zaproszeń, zachowując jednocześnie ścieżkę do odwieszenia konta. Dezaktywacja jest lepszym rozwiązaniem w przypadku konta, które przeszło Twoją politykę dotyczącą odwieszania lub braku aktywności.
Jak można potwierdzić, że konto jest rzeczywiście nieaktywne?
Nie ma uniwersalnego progu bezczynności. Ustaw go na podstawie zasad obowiązujących w organizacji, a następnie sprawdź rzeczywistą aktywność urządzenia, zamiast traktować starą datę rejestracji jako dowód. Uśpione konto może należeć do usługi, rzadko używanego klienta lub osoby na urlopie. Wyklucz tożsamości usług i administratorów serwera domowego z czyszczenia, chyba że właściciel zatwierdził ich usunięcie.
Użyj tokena administratora serwera od zaufanego hosta. Administrator pokoju nie wystarczy. Synapse zaleca unikanie /_synapse/admin/publicznego dostępu przez odwrotny serwer proxy i, gdy jest to możliwe, wysyłanie żądań do interfejsu API administratora z hosta Synapse. Wyślij token w nagłówku autoryzacji; nie wklejaj go do współdzielonego skryptu ani nie publikuj w logach. Wskazówki dotyczące uwierzytelniania i dostępu do interfejsu API administratora Synapse .
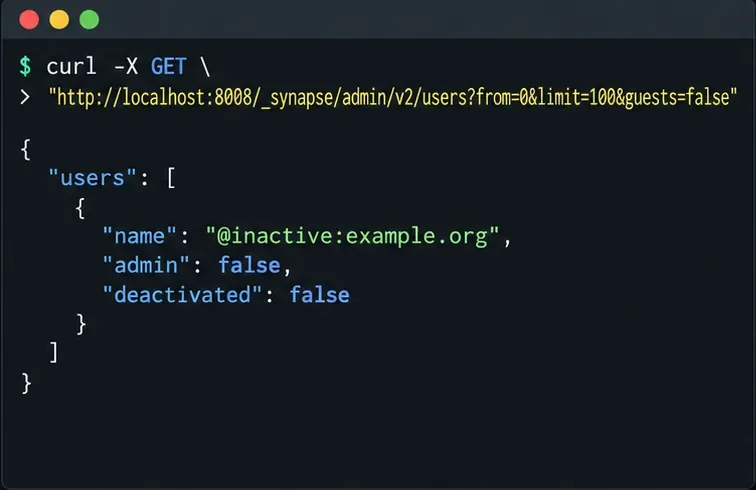
Wyświetl listę kont lokalnych i przejrzyj kandydata. Punkt końcowy listy v2 dzieli wyniki na strony za pomocą next_token; użyj zwróconej wartości jako wartości następnego żądania from. Opcjonalny guests=falsefiltr wyklucza gości, ale Synapse dokumentuje, że ten parametr nie jest obsługiwany, gdy włączona jest integracja z usługą uwierzytelniania Matrix. Usuń go w tej konfiguracji.
Sprawdź zwrócone pola name, admin, user_typei deactivated. Lista domyślnie nie obejmuje kont dezaktywowanych. Poniższy przykład przedstawia pojedynczego kandydata; rzeczywisty serwer może zwrócić wiele stron.
Przykładowe dane wyjściowe listy użytkowników: przed kontynuacją sprawdź dokładny identyfikator Matrix, status administratora i bieżący stan dezaktywacji.
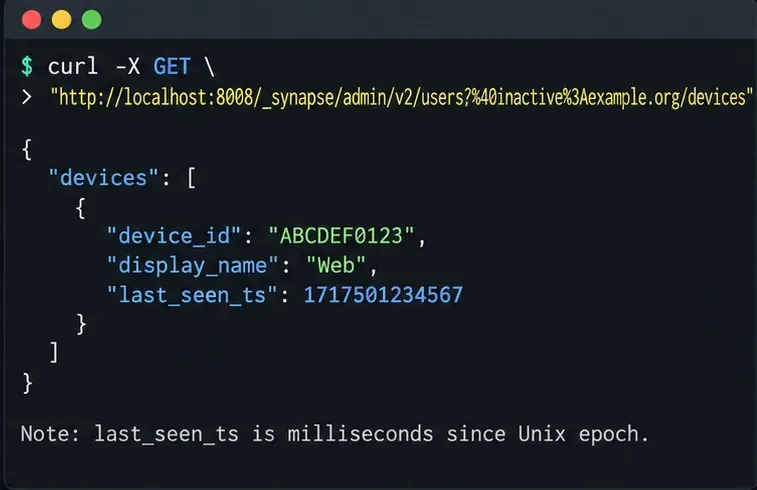
Sprawdź urządzenia kandydata. Poproś GET /_synapse/admin/v2/users/<user_id>/devices. Porównaj każde urządzenie last_seen_tsz punktem odcięcia Twojej polityki; jest to znacznik czasu epoki Unix w milisekundach, który może być nieaktualny nawet o kilka minut. Potraktuj to jako dowód do weryfikacji, a nie jako automatyczną decyzję o usunięciu.
Zastąp przykładowy identyfikator Matrix sprawdzanym lokalnym użytkownikiem. Jeśli urządzenie było ostatnio używane, zatrzymaj się i potwierdź u jego właściciela. Jeśli znaczniki czasu są stare, ale konto jest kontem administratora, bota, użytkownika pomocy technicznej lub użytkownika powiązanego z SSO, przed kontynuowaniem sprawdź własność i zależności. Dokumenty API urządzenia last_seen_tsi jego jednostki .
Przykładowe dane wyjściowe urządzenia: sprawdź ostatnie „last_seen_ts” na urządzeniach konta w kontekście zatwierdzonego okresu braku aktywności.
Jak dezaktywować zatwierdzone konto?
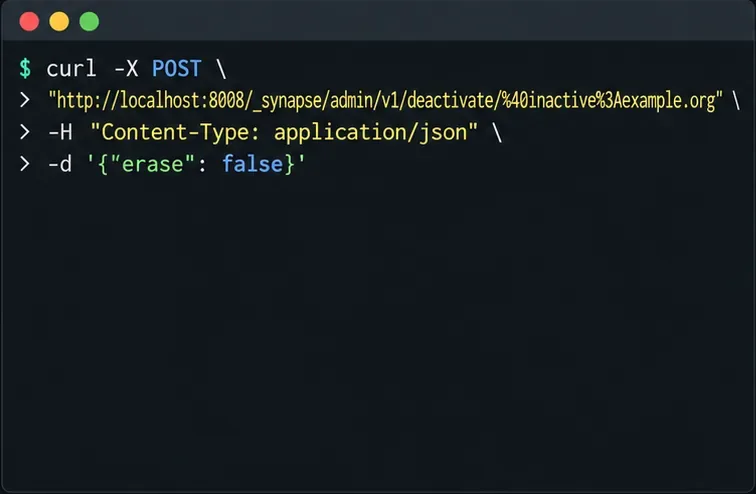
Użyj w pełni kwalifikowanego lokalnego identyfikatora Matrix, a nie nazwy wyświetlanej. Punkt końcowy dezaktywacji akceptuje opcjonalny obiekt JSON z erasewartością domyślną false. Pozostawienie wartości domyślnej powoduje zachowanie pól profilu przy jednoczesnym usunięciu sesji, urządzeń, członkostwa w pokojach i innych danych dezaktywacyjnych opisanych powyżej.
Uruchom to dla jednego zweryfikowanego użytkownika na raz. Pomyślna odpowiedź nie zastępuje sprawdzenia, czy Twoje konto zostało wybrane. Nie zamieniaj listy starych znaczników czasu w zbiorczą pętlę POST, dopóki każde konto nie przejdzie pozytywnie weryfikacji i kontroli retencji.
Przykładowa treść żądania używa parametru erase=false, co pozwala uniknąć dodatkowych działań usuwania profilu i znacznika wymazanego.
Jak sprawdzić wynik i wybrać opcję usunięcia?
Ponownie wyślij zapytanie do konta za pomocą GET /_synapse/admin/v2/users/<user_id>. Potwierdź, że odpowiedź identyfikuje oczekiwany identyfikator Matrix i raportuje "deactivated": true. Konto nie powinno już mieć aktywnych tokenów dostępu, urządzeń ani członkostwa w pokojach. Zachowaj czas żądania i identyfikator konta w swoim rekordzie administracyjnym, ale nigdy nie przechowuj w nim tokena okaziciela.
Ustaw tylko "erase": truewtedy, gdy Twoja decyzja dotycząca przechowywania lub prywatności wyraźnie wymaga usunięcia znacznika wymazanego przez Synapse i pola profilu. To ustawienie nadal nie usuwa historii wiadomości ani przesłanych multimediów. Jeśli potrzebujesz ich usunąć, skorzystaj z oddzielnych, udokumentowanych procedur redagowania zdarzeń i zarządzania multimediami , a następnie niezależnie sprawdź ich skutki. Zaplanuj również dezaktywację z rozwagą: ponowna aktywacja może wymagać ustawienia nowego hasła dla kont z hasłem lokalnym, a usuniętych kluczy szyfrowania urządzenia nie da się przywrócić poprzez ponowną aktywację konta.
Przykładowa odpowiedź weryfikacyjna: confirm deactivated jest prawdą dla dokładnego identyfikatora użytkownika po żądaniu POST.
Sprawdź, czy dla konkretnego konta docelowego zapytanie zwraca wartość "deactivated": true. Jeśli wynik jest inny lub występują błędy w żądaniu, przerwij i sprawdź odpowiedź przed powtórzeniem testu POST.