Ustaw publiczny adres URL NextCloud, aby mógł się do siebie dodzwonić
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Krótka odpowiedź: wzmocnij system Debian 12, wybierając odpowiednią wersję benchmarku CIS i profil stacji roboczej, stosując jego zalecenia w odtwarzalnym środowisku testowym, a następnie zbierając dowody dla każdego elementu sterującego. Kilka poleceń powłoki nie wystarczy, aby certyfikować maszynę jako zgodną z CIS. Wersja benchmarku, profil, zakres, wyjątki i metoda weryfikacji mają znaczenie.
Przykładowy scenariusz: wyobraź sobie administratora o imieniu Maya przygotowującego pulpit Debian 12 używany do wewnętrznej pracy biurowej. To hipotetyczny przykład, a nie zgłoszone wdrożenie ani test. Maya chce mieć możliwą do obrony linię bazową, bez przypadkowego zablokowania się lub przerwania działania funkcji pulpitu. Ta sama sekwencja decyzji pomaga administratorom dostosować test do rzeczywistej stacji roboczej.
Zacznij od dokładnego benchmarku, a nie od ogólnej listy kontrolnej „utwardzania Debiana”. Na dzień 9 października 2026 r. CIS publikuje CIS Debian Linux 12 Benchmark w wersji 2.0.0 . Pobierz oficjalny dokument i zapisz jego wersję oraz szczegóły publikacji; przyszłe wersje mogą zmienić zalecenia. CIS oświadcza, że pliki PDF z benchmarkami są dostępne bezpłatnie do użytku niekomercyjnego, natomiast niektóre narzędzia do oceny i zestawy kompilacji wymagają członkostwa. Przed wyborem materiałów do oceny sprawdź aktualną stronę CIS Debian Linux Benchmark .
Wybierz profil, który odpowiada sposobowi użytkowania komputera i zakresowi, który musisz spełnić. Jeśli aktualny benchmark Debian 12 oferuje profil stacji roboczej, sprawdź go dla komputera stacjonarnego; nie zakładaj, że kontrolki serwera pasują do graficznego punktu końcowego. Jeśli Twoja organizacja używa innego profilu lub dostosowanej linii bazowej, zastosuj się do tego wymogu i udokumentuj mapowanie. Maya najpierw zapisałaby wersję benchmarku i wybrany profil stacji roboczej w swoim zgłoszeniu zmiany, zamiast stosować wszystkie zalecenia bezkrytycznie.
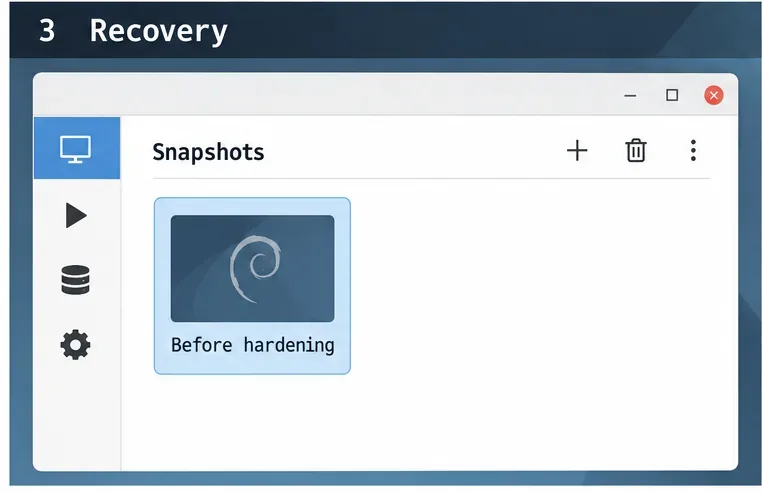
Przed edycją ustawień systemowych należy utworzyć kopię zapasową z możliwością przywracania i przetestować ją na maszynie wirtualnej lub zapasowej stacji roboczej. Należy upewnić się, że posiada się działającą konsolę lokalną, nośnik odzyskiwania i dostęp do kopii zapasowej. W przypadku maszyny wirtualnej należy wykonać migawkę i sprawdzić, czy potrafi się ją przywrócić. Migawka nie zastępuje oddzielnej kopii zapasowej w przypadku awarii dysku wirtualnego lub hosta.
Prowadź dziennik zmian z numerem rekomendacji, oryginalnym ustawieniem, nowym ustawieniem, przyczyną oraz poleceniem wycofania lub kopią pliku. Zastosuj niewielką grupę powiązanych zmian, zrestartuj komputer lub uruchom ponownie tylko odpowiednią usługę i sprawdź logowanie, sieć, dźwięk, drukowanie i wymagane aplikacje. Maya może wykorzystać ten etapowy proces do zidentyfikowania konkretnej zmiany, która spowodowała regresję, zamiast mierzyć się z dużą partią niemożliwych do wyśledzenia zmian.
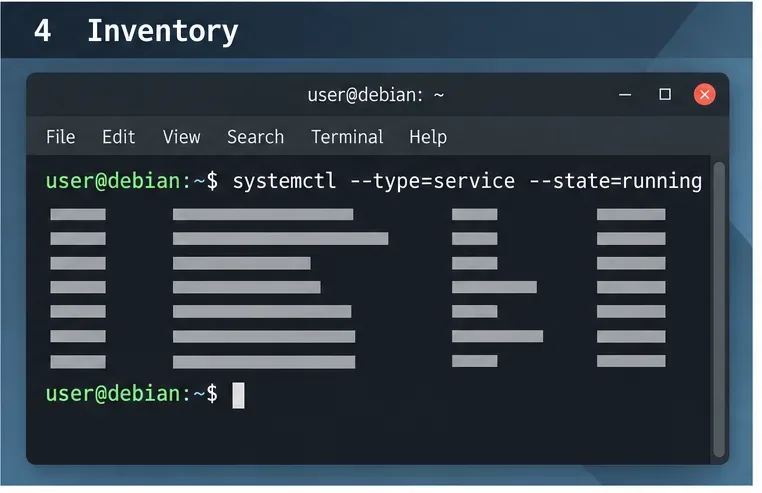
Najpierw zbierz dane bazowe. Sprawdź wersję systemu operacyjnego, zainstalowane pakiety, uruchomione usługi, włączone jednostki, gniazda nasłuchujące, użytkowników lokalnych i aktualne reguły zapory sieciowej. Na przykład:
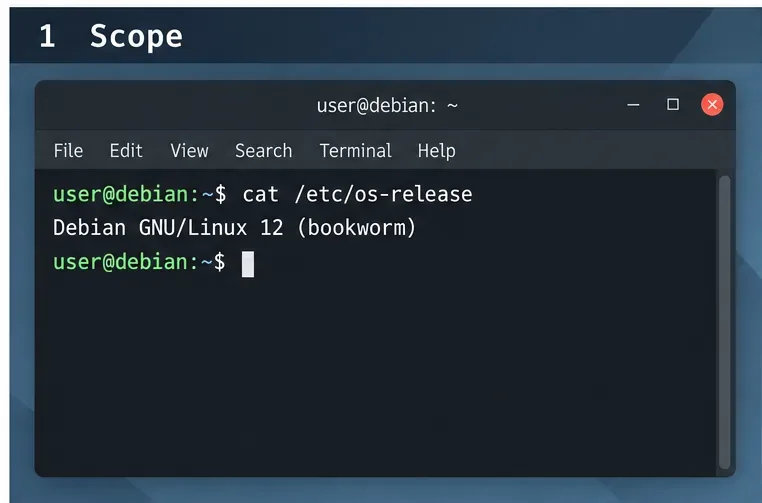
cat /etc/os-release
systemctl --type=service --state=running
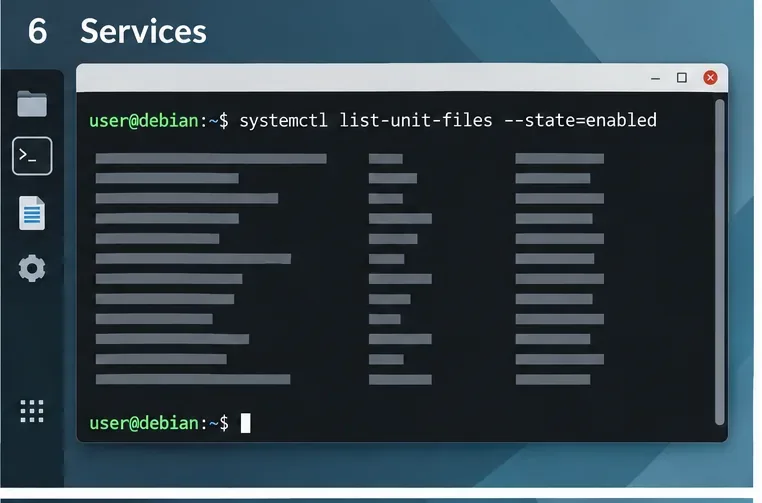
systemctl list-unit-files --state=enabled
ss -lntup
getent passwd
Te polecenia zapewniają inwentaryzację, a nie werdykt zgodności. Porównaj dane wyjściowe z parametrami kontrolnymi, które mają zastosowanie do wybranego profilu. Zbadaj nieoczekiwane odbiorniki lub usługi, ale odróżnij niezbędne komponenty pulpitu od opcjonalnego oprogramowania sieciowego. Zapisz, dlaczego usługa jest potrzebna, zanim zdecydujesz, czy ją zachować.
Przed oceną konfiguracji doprowadź system do stanu obsługiwanego i poprawionego. Debian 12 Bookworm jest obecnie wersją oldstable; aktualne informacje o wydaniu Debiana wskazują, że okres LTS kończy się 30 czerwca 2028 r. Zakres wsparcia może się różnić w zależności od architektury i pakietu, dlatego sprawdź, czy pakiety na Twoim komputerze są obsługiwane. Zapoznaj się z informacjami o wydaniu Debian Bookworm oraz stroną bezpieczeństwa Debian LTS, aby poznać aktualny zakres i zalecenia.
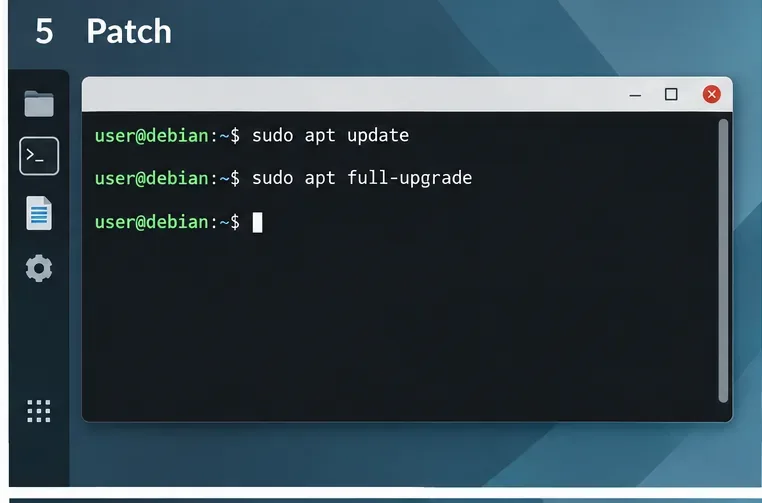
W systemie zarządzanym postępuj zgodnie z procesem repozytorium i konserwacji obowiązującym w Twojej organizacji. Na osobistej maszynie testowej sprawdź oczekujące zmiany przed ich zastosowaniem:
sudo apt update
sudo apt full-upgrade
Zrestartuj system, gdy aktualizacja tego wymaga, a następnie sprawdź ponownie system i zapisz datę. unattended-upgradesPakiet Debiana może zautomatyzować aktualizacje po odpowiedniej konfiguracji, ale automatyzacja nie eliminuje konieczności weryfikacji, czy włączone są odpowiednie źródła zabezpieczeń i czy aktualizacje faktycznie się instalują.
Użyj rekomendacji dotyczących usług i pakietów z benchmarku jako wskazówek do przeglądu. Wyłącz lub usuń tylko te komponenty, które są zbędne i których zmiana jest bezpieczna. Komputer stacjonarny może być zależny od usług sieciowych, drukowania, Bluetooth, zarządzania wyświetlaczem, dostępu zdalnego lub obsługi sprzętu. Prawidłowa odpowiedź zależy od pracy użytkownika i polityki organizacji.
Przed zmianą jednostki sprawdź jej status i zależności. Lepiej jest dokonać odwracalnej zmiany poziomu usługi niż usuwać pakiety, dopóki nie zrozumiesz skutków. Po każdej zmianie sprawdź, czy pulpit nadal się uruchamia, a zatwierdzone funkcje nadal działają. Maya mogłaby na przykład udokumentować, że jej zespół wsparcia potrzebuje usługi zdalnej administracji i potraktować ją jako zatwierdzony wyjątek z odpowiednimi mechanizmami kontroli, zamiast wyłączać ją tylko po to, by lista kontrolna wyglądała na bardziej przejrzystą.
Sprawdź członkostwo administratora, nieaktywne konta, politykę haseł i sposób zdalnego łączenia się administratorów. Usuń dostęp dopiero po potwierdzeniu własności i ścieżek odzyskiwania. Zastosuj dokładne zalecenia CIS, zamiast kopiować ustawienia z niezwiązanego przewodnika. W przypadku SSH, sshd_config(5)opcje dokumentów Debiana, takie jak PermitRootLogini PermitEmptyPasswords; zapoznaj się z podręcznikiem konfiguracji serwera OpenSSH Debian Bookworm .
Jeśli host wymaga SSH, przetestuj drugą sesję administracyjną przed zamknięciem pierwszej. Sprawdź konfigurację za pomocą sudo sshd -tprzed ponownym załadowaniem usługi. Nie wyłączaj uwierzytelniania hasłem, dopóki dostęp oparty na kluczu nie zostanie skonfigurowany i przetestowany dla każdego wymaganego konta. Jeśli dostęp zdalny nie jest potrzebny, postępuj zgodnie z testem porównawczym i polityką organizacji, aby go wyłączyć, i zachowaj odzyskiwanie konsoli.
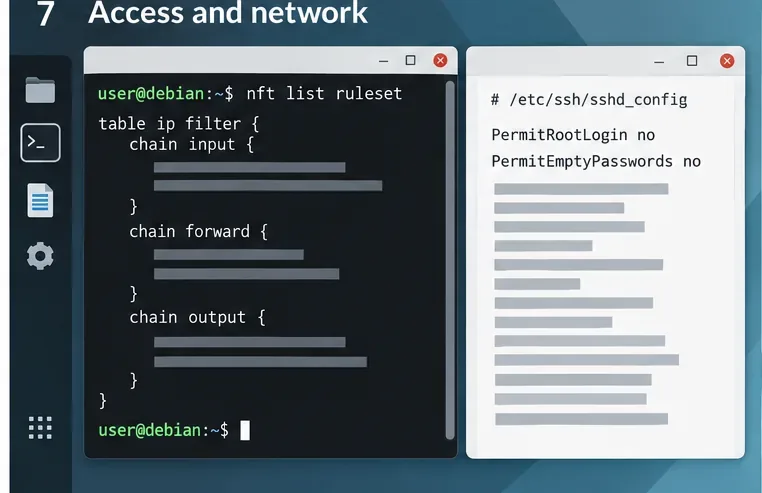
Najpierw zidentyfikuj wymagany ruch przychodzący i wychodzący, w tym DHCP, DNS, IPv6, zdalne wsparcie, drukowanie i wszelkie usługi lokalne. Debian używa biblioteki nftables jako frameworka filtrowania pakietów; zapoznaj się z sekcją Podręcznika administratora Debiana dotyczącą filtrowania pakietów . Nie wklejaj ogólnego zestawu reguł zapory sieciowej na stację roboczą bez dostosowania go do potrzeb hosta.
Sprawdź aktualne reguły za pomocą sudo nft list ruleset. Jeśli edytujesz /etc/nftables.conf, sprawdź składnię przed załadowaniem: sudo nft -c -f /etc/nftables.conf. Zachowaj dostępną konsolę lub ścieżkę out-of-band i przetestuj reguły przed ich trwałym włączeniem. Sprawdź działanie protokołów IPv4 i IPv6 oraz wszystkie niezbędne funkcje pulpitu. Oficjalny podręcznik Debian Bookworm nft dokumentuje opcje poleceń. Zapora sieciowa to jedna z warstw obrony, a nie substytut łatania, kontroli kont ani zabezpieczeń aplikacji.
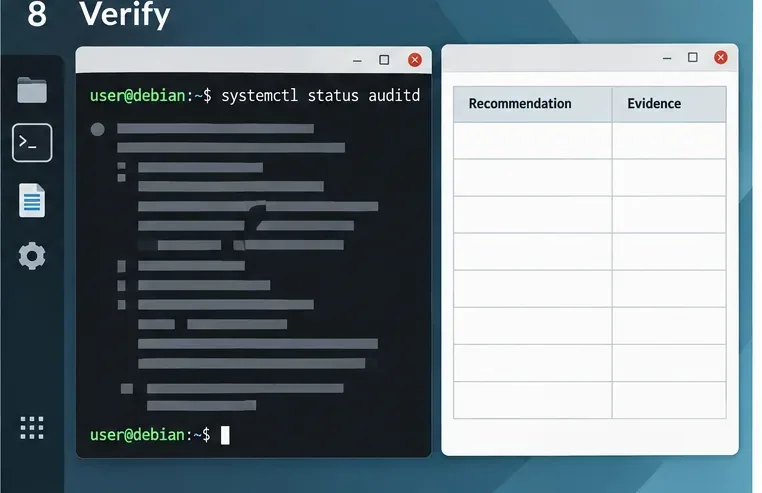
Oceń każde stosowne zalecenie w odniesieniu do konkretnej wersji i profilu testu porównawczego. Zapisz status, taki jak zaliczony, niezaliczony, nie dotyczy lub wyjątek, zgodnie z metodą oceny obowiązującą w Twojej organizacji, i dołącz dowód: dane wyjściowe polecenia, ścieżkę konfiguracji, stan pakietu lub zatwierdzone odwołanie do wyjątku. Nie oznaczaj kontroli jako zaliczonej tylko dlatego, że uruchomiono powiązane polecenie.
Rejestrowanie audytu może wspierać dochodzenia i gromadzenie dowodów. Pakiet Debiana auditdzawiera narzędzia przestrzeni użytkownika dla systemu audytu jądra Linuksa; jego samo zainstalowanie nie dowodzi, że wymagane reguły są skonfigurowane ani że przechowywanie logów jest zgodne z polityką. Należy skorzystać z rekomendacji audytu zawartych w benchmarku i zweryfikować rzeczywiste rekordy oraz zachowanie usług. Strona benchmarku CIS obecnie identyfikuje pakiety CIS-CAT Pro i Build Kit jako zasoby członkowskie; informacje o dostępności i licencjonowaniu narzędzi można znaleźć na oficjalnej stronie.
Powtórz ocenę po przeprowadzeniu napraw i po istotnych zmianach w systemie. Zachowaj wyniki, wyjątki i dowody w rejestrze zasobów. Test porównawczy zapewnia punkt odniesienia konfiguracji; zgodność zależy od obowiązujących wymagań oraz kompletnej, udokumentowanej oceny. Niniejszy przewodnik wyjaśnia bezpieczny przepływ pracy, ale nie certyfikuje hipotetycznego pulpitu Maya ani żadnej rzeczywistej maszyny.
Napraw ostrzeżenie Nextcloud o brakującym adresie wychodzącym, ustawiając jego kanoniczny adres URL i sprawdzając routing DNS, HTTPS i odwrotnego serwera proxy na samym serwerze.
Skonfiguruj APCu i Redis przez lokalne gniazdo Unix na potrzeby buforowania i blokowania plików w usłudze Nextcloud, wraz z instrukcjami dla bieżących i starszych wersji usługi Nextcloud.
Sprawdź tryb cron Nextcloud, napraw usługę systemd i timer oraz zweryfikuj, czy zadania w tle są uruchamiane po uruchomieniu i co pięć minut.
Włącz niezawodne blokowanie plików Nextcloud, wybierz odpowiedni serwer Redis lub Valkey i sprawdź, czy ostrzeżenie zostanie usunięte bez ryzyka równoczesnych zmian w plikach.
Napraw typowe błędy skanowania Nextcloud dzięki bieżącym aktualizacjom, protokołom HTTPS i HSTS, precyzyjnemu zaufaniu do odwrotnego serwera proxy i sprawdzeniu względem serwera publicznego.
Skonfiguruj Nextcloud SSE dla pamięci masowej, która tego wymaga, chroń klucze szyfrujące i zmierz wpływ transferu i procesora przed zaszyfrowaniem istniejących plików.
Połącz wyszukiwarkę plików Nextcloud z Elasticsearch, zindeksuj zawartość dokumentów i wybierz konfigurację odpowiadającą Twoim potrzebom w zakresie serwera i bezpieczeństwa.
Skonfiguruj Nextcloud tak, aby usuwał usunięte pliki po upływie określonego czasu przechowywania, niezawodnie planował zadania w tle i unikał poleceń, które usuwają śmieci każdego użytkownika.
Wykonaj bezpieczną naprawę OCC w Nextcloud, przejrzyj zmiany w bazie danych i sprawdź, dlaczego ostrzeżenie może nadal się pojawiać.
Zezwól na przesyłanie większych plików przez przeglądarkę Nextcloud, dostosowując ustawienia PHP, Nginx lub Apache, tymczasowego miejsca przechowywania i limitu czasu — i sprawdź, który limit blokuje plik.




