Strona główna
» Jak
»
Uruchom Mjölnir jako bota moderującego pokój Matrix za pomocą Dockera
Uruchom Mjölnir jako bota moderującego pokój Matrix za pomocą Dockera
Jeśli moderacja Matrixa jest rozproszona na kontach osobistych i pokojach, uruchom Mjölnira jako dedykowanego bota i zapewnij moderatorom jeden prywatny pokój zarządzania dla poleceń. Najprostsza konfiguracja z własnym hostingiem wykorzystuje Docker Compose, osobne konto Matrix i szyfrowany pokój zarządzania; następnie dodajesz pokoje społecznościowe, które Mjölnir powinien chronić i weryfikować ich uprawnienia.
Co robi Mjölnir i czego potrzebuje
Mjölnir to bot moderujący Matrix, który stosuje listy zasad i działania moderacyjne jako własne konto. Serwer domowy to serwer Matrix, który hostuje konta użytkowników i pokoje. Pokój zarządzania to prywatny pokój, w którym autoryzowani moderatorzy wydają polecenia botowi. Pokój chroniony to pokój, który Mjölnir monitoruje i może moderować.
Do tego poradnika potrzebujesz dostępu do konta Matrix na serwerze domowym, uprawnień do tworzenia kont botów i pokoi oraz hosta z Docker Engine i wtyczką Docker Compose. Nie musisz nadawać Mjölnirowi uprawnień administratora serwera domowego do zwykłej moderacji pokoi. Niektóre działania na poziomie serwera – takie jak dezaktywacja użytkowników lub zamykanie pokoi – wymagają uprawnień administratora serwera domowego Synapse; zrezygnuj z tych uprawnień, chyba że wymaga ich Twój przypadek użycia. Zobacz oficjalne repozytorium Mjölnir projektu .
1. Utwórz konto bota i prywatną salę kontrolną
Zarejestruj dedykowane konto, na przykład @mjolnir:example.orgna swoim serwerze domowym. Nie korzystaj z osobistego konta moderatora: oddzielne dane logowania ułatwiają rotację dostępu i rozróżniają działania bota. Utwórz prywatny pokój dla moderatorów, włącz pełne szyfrowanie i zaproś zarówno moderatorów, jak i bota. Ogranicz członkostwo do osób, którym ufasz. Każdy w skonfigurowanym pokoju zarządzania może wydawać polecenia, a Mjölnir nie zapewnia bardziej szczegółowych uprawnień do wydawania poleceń w tym pokoju.
Zaloguj się jako bot w osobnym profilu przeglądarki lub w prywatnym oknie, aby uzyskać token dostępu do Matrixa w ustawieniach Pomocy i O programie Element . Skopiuj token bezpiecznie do swojej konfiguracji. Zamknij to okno przeglądarki bez wylogowywania się; wylogowanie unieważnia token. Oficjalna dokumentacja konfiguracji zaleca szyfrowanie w pokoju zarządzania i zaleca włączenie szyfrowania w konfiguracji Mjölnira, aby bot mógł się tam komunikować.
Pierwszym zadaniem konfiguracyjnym jest utworzenie osobnej tożsamości bota; nigdy nie należy ujawniać jego tokena dostępu na zrzucie ekranu ani w publicznym dzienniku.
2. Skonfiguruj Mjölnir dla swojego serwera domowego
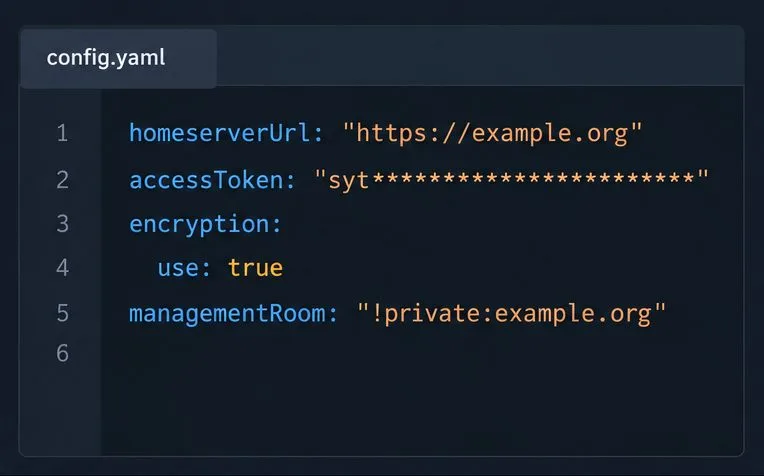
Na hoście Dockera utwórz trwały katalog danych i skopiuj przykładową konfigurację projektu do ./mjolnir/config/production.yaml. Przykładowy plik zawiera dodatkowe opcje; ustaw tylko wartości wymagane dla wdrożenia. Minimalnie użyj adresu URL API klienta serwera domowego, tokena bota, natywnego szyfrowania oraz identyfikatora lub aliasu pokoju zarządzania Matrix:
Zastąp każdą przykładową wartość. Identyfikator pokoju zaczyna się od !; alias zaczyna się od #. Nie wklejaj matrix.tolinku do managementRoom. Traktuj plik konfiguracyjny i token jako sekrety: ogranicz dostęp do pliku, nie udostępniaj pliku kontroli nad źródłem i nie publikuj go w zgłoszeniach do pomocy technicznej. Jeśli bot nie może odszyfrować pokoju zarządzania, sprawdź ponownie ustawienia szyfrowania i upewnij się, że bot dołączył do pokoju.
Przykład ilustruje wymagane pola konfiguracji; zastąp przykładowe pola serwera, tokena i identyfikatora pokoju własnymi wartościami.
3. Uruchom usługę Docker Compose
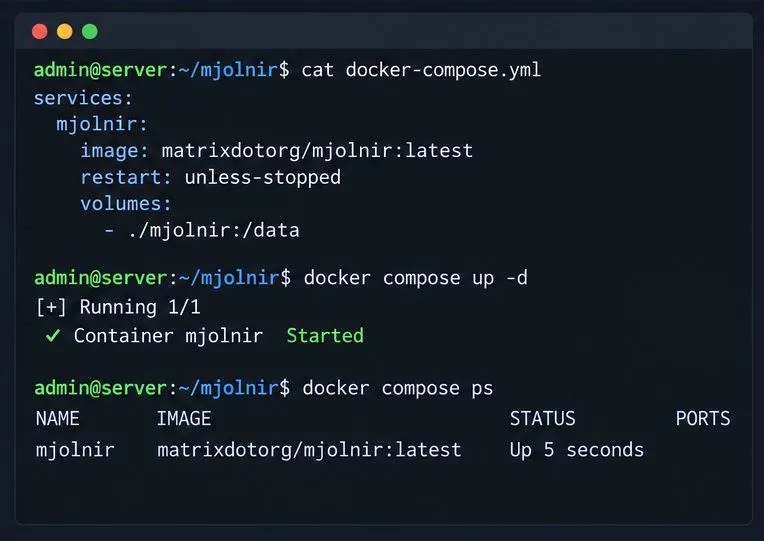
Oficjalne instrukcje Dockera wykorzystują matrixdotorg/mjolnirobraz i montują katalog hosta w /data. Utwórz docker-compose.ymlobok mjolnirkatalogu:
Z tego katalogu uruchom Mjölnira za pomocą docker compose up -d. Zamontowany katalog zachowuje konfigurację i dane bota podczas ponownego tworzenia kontenera. Oficjalny przewodnik używa tego latesttagu jako przykładu; w przypadku serwera produkcyjnego wybierz przetestowany tag wydania i zanotuj go, aby aktualizacje były przemyślane. Śledź uruchamianie za pomocą docker compose logs -f --tail 100 mjolnir. Poczekaj na komunikaty startowe Mjölnira w panelu administracyjnym, zanim przejdziesz dalej.
Uruchom usługę z katalogu zawierającego plik Compose, a następnie przejrzyj jej dzienniki w celu znalezienia błędów uruchamiania.
4. Utwórz listę zasad i chroń pokoje
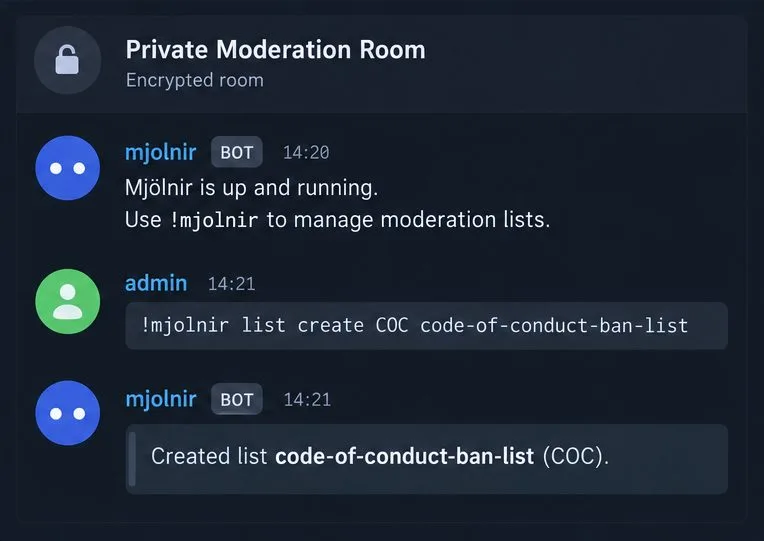
W pokoju zarządzania zapytaj bota, !mjolnir helpczy nie odpowiada. Utwórz listę banów z krótkim kodem i aliasem pokoju, a następnie ustaw ją jako listę domyślną:
!mjolnir list create COC code-of-conduct-ban-list
!mjolnir default COC
Mjölnir tworzy pokój z listą i zaprasza Cię do niego. Lista zasad to pokój Matrix zawierający reguły moderacji, więc przed udostępnieniem sprawdź jego widoczność i liczbę członków. Dodaj każdy pokój społecznościowy, który ma być monitorowany przez Mjölnir:
Bot potrzebuje wystarczającej mocy w każdym chronionym pokoju, aby wykonywać czynności moderacyjne, zazwyczaj w postaci blokowania użytkowników i redagowania zdarzeń. Użyj ustawień poziomu mocy pokoju, aby przyznać tylko wymagane uprawnienia. Polecenie verifysprawdza, czy Mjölnir posiada wymagane uprawnienia w chronionych pokojach. Dodaj bota do pokoju przed włączeniem ochrony. Nie ustawiaj tego protectAllJoinedRoomspochopnie: rozszerza to ochronę na pokoje, do których dołącza bot, i sprawia, że wybór poszczególnych pokoi staje się mniej użyteczny.
Gdy bot odpowie w prywatnym pokoju zarządzania, utwórz listę i przetestuj tam polecenia.
Sprawdź konfigurację i unikaj typowych błędów
Bot jest online:docker compose ps pokazuje, że usługa działa, logi nie wykazują żadnych powtarzających się błędów uwierzytelniania lub szyfrowania, a bot publikuje swój status uruchomienia w pokoju zarządzania.
Polecenia są ograniczone: moderatorzy mogą używać !mjolnir statusi !mjolnir rulesw skonfigurowanym pokoju. Nie należy testować poleceń w pokoju publicznym.
Pokoje są chronione:!mjolnir rooms wymienia przeznaczone pokoje i !mjolnir verifyinformuje o odpowiednim poziomie zasilania.
Sekrety pozostają prywatne: token nie znajduje się w publicznym repozytorium, historii powłoki ani opublikowanych logach. W przypadku ujawnienia, należy go unieważnić lub obrócić, wylogowując sesję bota i aktualizując konfigurację przed ponownym uruchomieniem.
Jeśli bot milczy, najpierw sprawdź, czy identyfikator lub alias pokoju zarządzania jest dokładny i czy bot jest członkiem dołączonym. W przypadku pokoi szyfrowanych sprawdź, czy szyfrowanie jest włączone i czy bot może odszyfrowywać wiadomości. Jeśli moderacja nie powiedzie się tylko w jednym pokoju, sprawdź, czy jest on chroniony i czy jego poziom uprawnień pozwala na wykonanie żądanej akcji. Aby zapoznać się ze składnią poleceń i opcjami konfiguracji, zapoznaj się z aktualnym podręcznikiem moderatora Mjölnir , podręcznikiem konfiguracji Dockera i przykładową konfiguracją .