Zatrzymaj przekroczenia limitu czasu blokady plików w chmurze ownCloud za pomocą odpowiedniego zaplecza
Rozróżnij konflikty blokad bazy danych od wygasłych blokad WebDAV, a następnie wybierz i skonfiguruj odpowiednią poprawkę ownCloud 10.
Usługa ownCloud Infinite Scale nie oferuje samodzielnego przełącznika uwierzytelniania dwuskładnikowego (2FA) w interfejsie użytkownika. W przypadku haseł jednorazowych opartych na czasie (TOTP) należy skonfigurować dostawcę tożsamości OpenID Connect, takiego jak Keycloak, wymagać od użytkowników zarejestrowania uwierzytelniacza i zezwolić na weryfikację użytkowników podczas logowania. Ustawienia uwierzytelniania wieloskładnikowego (MFA) w usłudze Infinite Scale służą do stopniowej kontroli na chronionych trasach; nie tworzą one procesu rejestracji OTP.
W tym przewodniku jako przykładowego dostawcę tożsamości wykorzystano Keycloak. Dokładne etykiety menu mogą się różnić w zależności od wersji Keycloak. Poniższe zrzuty ekranu to ilustracje interfejsu, a nie zrzuty ekranu testowanego serwera. Aktualna dokumentacja ownCloud 8.2 zawiera listę OCIS_MFA_ENABLEDi OCIS_MFA_AUTH_LEVEL_NAMESinformacje dotyczące egzekwowania na poziomie tras, wprowadzone w wersji Infinite Scale 7.3.0.
Najpierw zdecyduj, czy użytkownicy powinni wprowadzać drugi składnik przy każdym nowym logowaniu, czy tylko po dotarciu do wrażliwej części usługi. Keycloak może wymagać TOTP w procesie uwierzytelniania przeglądarki. Infinite Scale może żądać uwierzytelniania step-up dla wybranych tras, korzystając z deklaracji OIDC Authentication Context Class Reference (ACR). Rozwiązują one powiązane, ale różne problemy.
| Podejście | Dobre dopasowanie | Kompromis |
|---|---|---|
| Keycloak TOTP przy logowaniu | Organizacje, które chcą stosować drugi czynnik uwierzytelniania w przeglądarce | Użytkownicy potrzebują aplikacji uwierzytelniającej i planu odzyskiwania; istniejące sesje mogą pozostać ważne do momentu ich wygaśnięcia lub ponownego zalogowania się użytkowników. |
| Infinite Scale step-up MFA | Zespoły chroniące wybrane trasy lub działania związane z danymi | Wymaga dostawcy tożsamości obsługującego uwierzytelnianie step-up i żądania ACR, a także pasującej konfiguracji po obu stronach. |
| Klucz bezpieczeństwa WebAuthn lub hasło | Zespoły priorytetowo traktujące uwierzytelnianie odporne na phishing | Rejestracja, obsługa urządzeń i odzyskiwanie kont wymagają planowania; jest to inny wybór drugiego czynnika niż w przypadku TOTP. |
Aby wdrożyć TOTP w prosty sposób, zacznij od procesu logowania w przeglądarce Keycloak. Zachowaj uwierzytelnianie wieloskładnikowe step-up jako osobną, przemyślaną politykę, gdy potrzebujesz sprawdzeń specyficznych dla trasy. Zapoznaj się z dokumentacją serwera proxy ownCloud dotyczącą uwierzytelniania ACR i step-up, aby poznać zachowanie po stronie serwera.
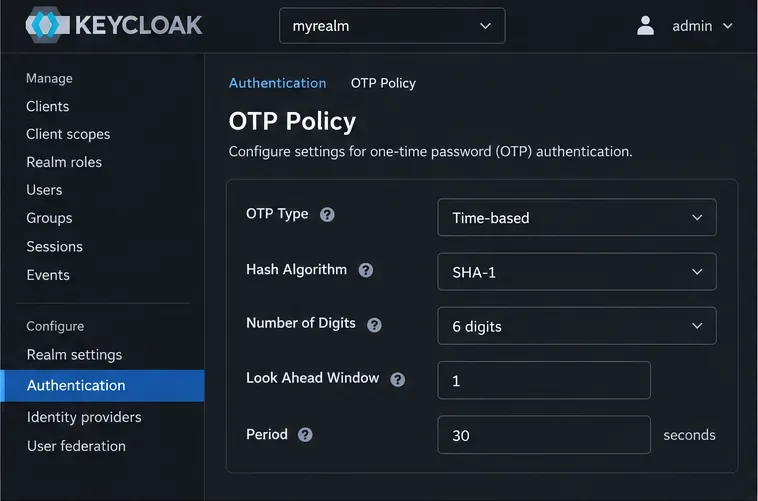
Ilustracja: Ustawienia zasad OTP w Keycloak dla kodów czasowych. Sprawdź rzeczywiste wartości w swojej domenie przed rejestracją użytkowników.
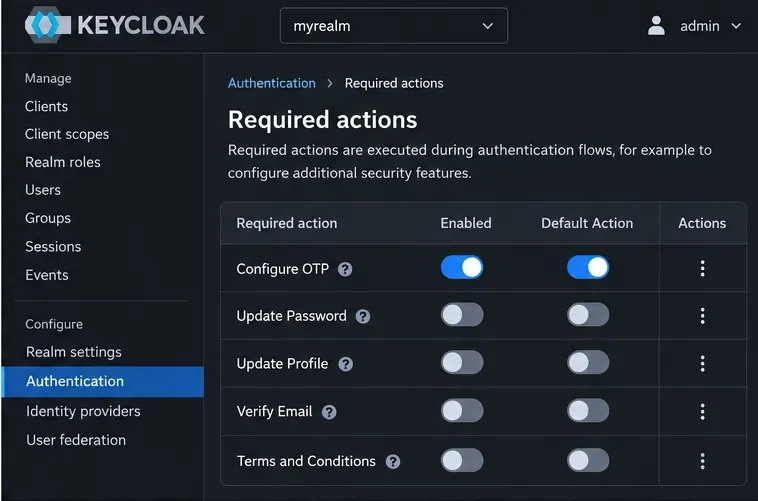
Ilustracja: Konfiguracja OTP jest włączona jako wymagana i domyślna akcja; istniejący użytkownicy nadal potrzebują planu rejestracji.
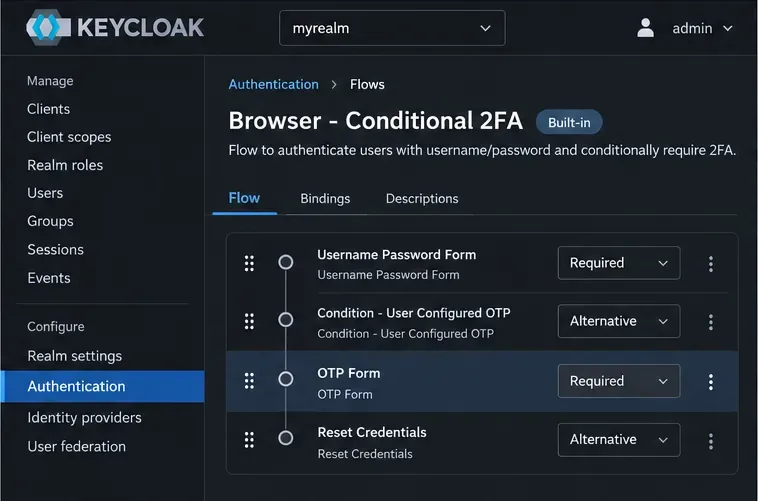
Ilustracja: przepływ w przeglądarce wymagający jednorazowego hasła (OTP). Wdrożenie możliwe dopiero po przetestowaniu rejestracji i odzyskiwania.
Domyślny przepływ w przeglądarce Keycloak może działać warunkowo: użytkownicy, którzy nie zarejestrowali uwierzytelniania dwuskładnikowego, mogą nie zobaczyć testu OTP, chyba że przepływ zostanie zmieniony. Przed zmianą wymagań przepływu zapoznaj się z Podręcznikiem administratora serwera Keycloak , zwłaszcza jeśli korzystasz również z brokera tożsamości, kluczy dostępu, klientów stacjonarnych lub mobilnych.
W przypadku kontroli na poziomie trasy należy skonfigurować serwer proxy i interfejs użytkownika z odpowiednimi ustawieniami MFA. W konfiguracji wdrożenia akceptującej zmienne środowiskowe, obecne nazwy 8.2 obejmują:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Użyj tej samej akceptowanej wartości ACR, którą Twój dostawca tożsamości umieszcza w tokenie dostępu po pomyślnym uwierzytelnieniu wieloskładnikowym (MFA). Skonfiguruj docelowe ścieżki chronione zgodnie z dokumentacją wdrożenia serwera proxy i front-endu, a następnie ponownie wdróż usługi, których to dotyczy. To ustawienie jest domyślnie wyłączone i samo w sobie nie włącza TOTP ani nie wymusza użycia OTP przy każdym logowaniu. Jeśli użytkownik dotrze do chronionej ścieżki bez wymaganego poziomu uwierzytelniania wieloskładnikowego (MFA), Infinite Scale udokumentuje odpowiedź 403 z nagłówkiem X-OCIS-MFA-Required. Zapoznaj się z dokumentacją zmiennych środowiskowych ownCloud MFA oraz konfiguracją usługi proxy .

Ilustracja: bieżąca nazwa zmiennej środowiskowej w liczbie mnogiej dla akceptowanych poziomów uwierzytelniania MFA; jej wartość musi być zgodna z oświadczeniem ACR dostawcy tożsamości.
Przetestuj zasady na zwykłym użytkowniku, użytkowniku niezarejestrowanym, administratorze oraz dowolnym kliencie stacjonarnym lub mobilnym, od którego zależy Twoja organizacja. Upewnij się, że nowe logowanie w przeglądarce wymaga TOTP i że poprawny kod jest poprawny. W przypadku wersji step-up, zażądaj chronionej trasy z sesją, która nie zakończyła uwierzytelniania wieloskładnikowego (MFA), a następnie sprawdź, czy nastąpiło wezwanie dostawcy tożsamości (IdP) i trasa działa po wydaniu wymaganego poziomu ACR.
Przygotuj procedurę odzyskiwania dla administratora, zanim będziesz wymagać użycia OTP w całym obszarze. Udokumentuj, jak zresetować utracony klucz uwierzytelniający, zachować dostęp do konsoli dostawcy tożsamości i uniknąć polegania na telefonie jednej osoby jako jedynej drodze powrotu do usługi. TOTP jest szeroko wspierany i łatwy we wdrożeniu, podczas gdy WebAuthn może zapewnić silniejszą ochronę przed phishingiem; wybierz opcję w oparciu o urządzenia, możliwości wsparcia i opcje odzyskiwania, którymi dysponują Twoi użytkownicy. Baza wiedzy ownCloud identyfikuje Keycloak jako opcję dla Infinite Scale 2FA.
Rozróżnij konflikty blokad bazy danych od wygasłych blokad WebDAV, a następnie wybierz i skonfiguruj odpowiednią poprawkę ownCloud 10.
Śledź pusty ekran witryny ownCloud Web w kontekście pamięci podręcznej przeglądarki, brakujących zasobów sieciowych, błędów usług lub ustawień adresu URL serwera proxy odwrotnego za pomocą ukierunkowanych kontroli.
Ustaw limit pamięci PHP dla witryny ownCloud, uruchom ponownie odpowiednią usługę i zweryfikuj aktywną wartość, nie myląc jej z ustawieniami CLI ani limitami przesyłania.
Sprawdź, czy MySQL, PHP, ustawienia gniazd lub uprawnienia bazy danych blokują ownCloud 10, a następnie sprawdź, czy istnieje bezpieczne rozwiązanie.
Ustaw obowiązkowe wygasanie łączy publicznych w ownCloud Classic, ustaw maksymalny czas trwania i zaznacz istniejące udziały, które mogą wymagać osobnego czyszczenia.
Włącz funkcję TOTP za pośrednictwem Keycloak, zarejestruj użytkowników bezpiecznie i dowiedz się, kiedy obowiązują ustawienia MFA na poziomie trasy Infinite Scale.
Sprawdź, czy problem wynika z braku zgodności OC10 i 7.x lub uszkodzonego dziennika CSync, a następnie zastosuj odpowiednie rozwiązanie, nie usuwając zsynchronizowanych plików.
Wybierz HTTP-01 lub DNS-01, skonfiguruj odwrotny serwer proxy ownCloud i sprawdź, czy Certbot automatycznie odnawia certyfikaty HTTPS.
Skonfiguruj logowanie oCIS LDAP, dostosuj wyszukiwanie użytkowników i grup oraz zweryfikuj ustawienia TLS i schematu przed wdrożeniem.
Dodaj kontener Amazon S3 do ownCloud 10, przygotuj zgodne dane uwierzytelniające i punkty końcowe oraz sprawdź dostęp, nie myląc mocowania z pamięcią główną.



