Podnieś limit plików Systemd w Synapse bez zgadywania

Sprawdź, czy Synapse osiągnął limit otwartych plików dla każdego procesu, ustaw drop-in systemd dla właściwej usługi lub pracownika i zweryfikuj limit aktywności.
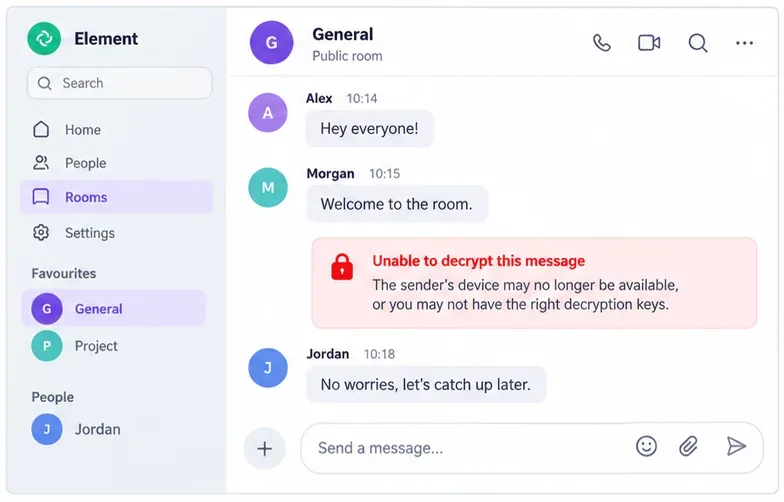
Jeśli Element Web wyświetla komunikat „Nie udało się odszyfrować zdarzenia”, sprawdź, czy to samo zdarzenie otwiera się na innym, zaufanym urządzeniu. Jeśli tak, przywróć klucze w przeglądarce za pomocą Bezpiecznej Kopii Zapasowej lub na tym zaufanym urządzeniu. Nie czyść pamięci przeglądarki, nie wylogowuj się z ostatniej sesji roboczej ani nie resetuj swojej tożsamości cyfrowej przed sprawdzeniem opcji odzyskiwania; możesz utracić pozostałe klucze.
Matrix przechowuje zaszyfrowane zdarzenia z pokoju na serwerze domowym, ale serwer domowy nie przechowuje kluczy deszyfrujących w postaci zwykłego tekstu. W przypadku czatów grupowych klienci udostępniają klucze sesji pokoju urządzeniom uczestniczącym w rozmowie. Klient, który nigdy nie otrzymał odpowiedniego klucza, nie może przekształcić tego zdarzenia w czytelny tekst, nawet jeśli może wyświetlać nowsze wiadomości. Przewodnik po szyfrowaniu end-to-end w Matrixie opisuje udostępnianie kluczy na poziomie urządzenia i żądania kluczy.
Komunikat jest objawem, a nie diagnozą. Jeśli wyświetla się tylko w nowej przeglądarce lub na nowym urządzeniu, zacznij od utworzenia kopii zapasowej klucza sesji. Jeśli wszystkie urządzenia ulegną awarii, żadne z urządzeń, którymi nadal sterujesz, mogło nie otrzymać klucza lub zdarzenie mogło mieć miejsce przed uzyskaniem dostępu do pokoju. Brak klucza różni się od złego hasła lub powolnej sieci.
| Opcja | Najlepiej dopasowane | Kompromis |
|---|---|---|
| Przywróć za pomocą klucza odzyskiwania Secure Backup | Nowa przeglądarka lub urządzenie wymagają starszych kluczy, a Ty masz klucz odzyskiwania. | Przywraca klucze, których kopie zapasowe zostały wykonane. Nie można odtworzyć kluczy, których kopie zapasowe nigdy nie były wykonywane ani udostępniane. |
| Zweryfikuj z innego zaufanego urządzenia | Nadal masz aktywną, zweryfikowaną sesję Element. | Pozwala uniknąć wpisywania klucza odzyskiwania, ale drugie urządzenie musi być dostępne i mieć potrzebne klucze lub być w stanie odpowiedzieć na żądanie podania klucza. |
| Zapytaj uczestnika pokoju lub pierwotnego nadawcę | Brakuje tylko konkretnego wydarzenia, o którym inny uczestnik może przeczytać. | Mogą udostępnić klucz lub ponownie przesłać informacje, ale nie mogą odzyskać klucza, którego nie posiadają. |
| Zresetuj tożsamość cyfrową | Nie masz działającego klucza odzyskiwania i zweryfikowanej sesji. | Ostateczność: Element ostrzega, że zaszyfrowana historia może stać się niedostępna, a kontakty zobaczą zmianę tożsamości. |
Wybierz najmniej destrukcyjną opcję, którą nadal masz pod kontrolą. Klienci mogą żądać kluczy od innych urządzeń, ale urządzenie musi posiadać klucz, aby go udostępnić. Osoba, która dołączy później do zaszyfrowanego pokoju, może nie odszyfrować wcześniejszych zdarzeń, jeśli klucz nigdy nie został udostępniony; odświeżenie go nie utworzy.

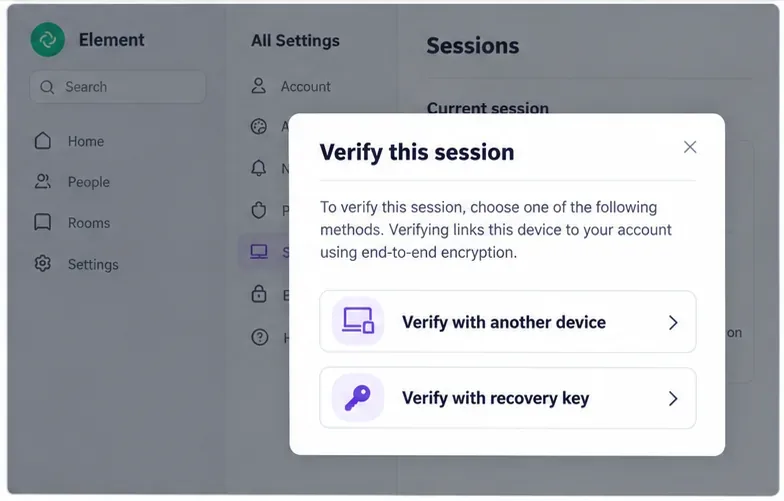
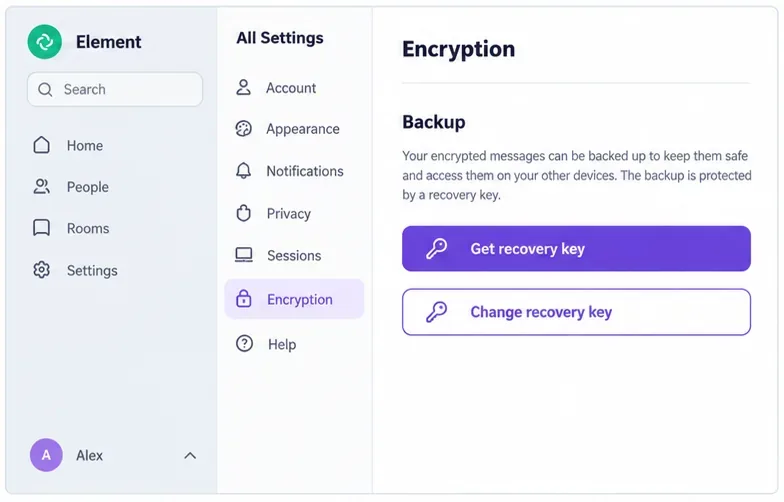
Etykiety mogą się różnić w zależności od wersji. Instrukcje weryfikacji urządzenia Elementu dokumentują ścieżkę sesji i obie metody. W przypadku kompilacji niestandardowej należy postępować zgodnie z odpowiednimi ustawieniami administratora.
Sprawdź, czy inne zweryfikowane urządzenie może odczytać to konkretne zdarzenie, a nie tylko czy może otworzyć pokój. Jeśli tak, pozostaw to urządzenie dostępne i skorzystaj z współdzielenia klucza lub przepływu weryfikacji klienta. Jeśli żadne urządzenie nie może odczytać zdarzenia, poproś nadawcę lub innego uczestnika, który może je odszyfrować, o ponowne udostępnienie informacji. W przypadku wiadomości wysłanej przed dołączeniem, zasady współdzielenia historii w pokoju oraz to, czy ktoś zachował jego klucz, decydują o tym, co można odzyskać. Żaden administrator nie może odszyfrować wiadomości, po prostu zmieniając ustawienia serwera domowego.
Zresetowanie tożsamości cyfrowej powinno być ostateczną opcją. Wskazówki dotyczące bezpieczeństwa konta firmy Element ostrzegają, że utrata wszystkich metod odzyskiwania może oznaczać utratę dostępu do zaszyfrowanych wiadomości. Resetowanie nie odszyfrowuje starych zdarzeń, lecz tworzy nowy kryptograficzny materiał tożsamości. Jeśli nadal posiadasz zweryfikowane urządzenie, zachowaj je i zasięgnij pomocy w oficjalnym dziale pomocy technicznej firmy Element przed zresetowaniem.
Po przywróceniu lub weryfikacji, upewnij się, że sesja przeglądarki jest zweryfikowana, otwórz ponownie pokój i przetestuj konkretne zdarzenie oraz ostatnią zaszyfrowaną wiadomość. Jeśli nowsze wiadomości działają, ale starsze zdarzenie nadal nie działa wszędzie, sesja jest naprawiona, ale klucz tego zdarzenia pozostaje niedostępny. Zachowaj bezpieczeństwo swojej sesji roboczej i klucza odzyskiwania, pytając jednocześnie uczestnika, czy może udostępnić treść.
Sprawdź, czy Synapse osiągnął limit otwartych plików dla każdego procesu, ustaw drop-in systemd dla właściwej usługi lub pracownika i zweryfikuj limit aktywności.
Sprawdź, czy błąd dotyczy jednej przeglądarki lub jednego zdarzenia, a następnie użyj klucza odzyskiwania Element lub zaufanego urządzenia, nie ryzykując utraty zaszyfrowanej historii.
Użyj interfejsów API Synapse do czyszczenia historii i multimediów lub ustawień przechowywania, aby bezpiecznie usunąć nieaktualne dane, a następnie zweryfikuj ukończenie operacji i odzyskanie miejsca na dysku.
Zainstaluj aktualną bibliotekę, podłącz dedykowane konto Matrix i uruchom małego bota !echo z bezpieczniejszą obsługą poświadczeń i przejrzystym testem.
Skonfiguruj trzy mosty Mautrix z oddzielnymi rejestracjami, logowaniami i testami, aby uniknąć niespodzianek związanych z siecią Docker, polityką kont i synchronizacją.
Znajdź elementy zapełniające pamięć masową Synapse, ustaw bezpieczne przechowywanie multimediów i wyczyść zdalną pamięć podręczną bez konieczności usuwania plików bezpośrednio z dysku.
Przejrzyj aktywność urządzenia, dezaktywuj potwierdzone nieaktywne konta Synapse za pomocą interfejsu API administratora i dowiedz się, co tak naprawdę usuwa opcjonalna flaga usuwania.
Sprawdź, czy pamięć PostgreSQL pochodzi z obsługi zapytań, współdzielonych buforów, połączeń czy konserwacji, a następnie wprowadź ukierunkowane zmiany bezpieczne dla Synapse.
Śledź powolne dołączanie pokoju Matrix do jednego zdalnego serwera domowego, wycofywanie federacji, obciążenie lokalnej bazy danych lub kolejkę nadawcy wychodzącego przed zmianą ustawień Synapse.
Zatrzymaj możliwość tworzenia otwartych kont na samodzielnie hostowanym serwerze Synapse lub zachowaj możliwość rejestracji wyłącznie na zaproszenia, korzystając z tokenów rejestracyjnych o ograniczonym zastosowaniu.



