Rozwiąż błędy uprawnień administratora pokoju Matrix za pomocą działania
Prześledź M_FORBIDDEN do poziomów mocy pokoju, członkostwa lub dostępu administratora serwera Synapse, a następnie przywróć tylko uprawnienia potrzebne do zablokowanej akcji.
Najpierw skonfiguruj Element Secure Backup, zapisz klucz odzyskiwania w prywatnym miejscu, a następnie zweryfikuj używane sesje. Kopia zapasowa zachowuje zaszyfrowane klucze do pokoi, aby nowa sesja mogła odzyskać historię wiadomości; podpisywanie krzyżowe ustala, które urządzenia należą do Twojej tożsamości Matrix. Hasło Matrix loguje Cię, ale nie odblokowuje żadnej z funkcji szyfrowania.
Usługa Secure Backup przechowuje klucze szyfrujące end-to-end na serwerze domowym Matrix w postaci zaszyfrowanej. Klucz odzyskiwania (czasami nazywany kluczem bezpieczeństwa) odblokowuje kopię zapasową i może pomóc w odzyskaniu tożsamości kryptograficznej w przypadku utraty urządzeń. Element informuje, że klucze są szyfrowane na urządzeniu, zanim je opuści, więc serwer domowy nie otrzymuje ich w formie czytelnej. Kopia zapasowa może przywrócić tylko zapisane klucze wiadomości; nie jest w stanie udostępnić wszystkich zaszyfrowanych wiadomości, jeśli ich klucz nigdy nie został zarchiwizowany ani zachowany.
Funkcja podpisywania krzyżowego pozwala kryptograficznej tożsamości Twojego konta podpisywać własne urządzenia i pomaga innym użytkownikom zaufać Twojej tożsamości na różnych urządzeniach. Podczas weryfikacji nowej sesji Element łączy ją z wcześniej zweryfikowanym urządzeniem lub z Twoim materiałem odzyskiwania. To nie jest tylko wyświetlanie sesji w ustawieniach konta. Specyfikacja podpisywania krzyżowego Matrix opisuje klucze, które ustanawiają to zaufanie; FAQ dotyczące szyfrowania Element wyjaśnia, jak działa tworzenie kopii zapasowych i odzyskiwanie kluczy u klientów.
W obecnej wersji Element Web lub Desktop otwórz menu awatara, wybierz Wszystkie ustawienia , a następnie Szyfrowanie . W Element X lub Element Pro na Androidzie lub iOS otwórz menu profilu i wybierz Szyfrowanie . Starsza aplikacja mobilna Element Classic używa etykiet takich jak Bezpieczeństwo i prywatność lub Zabezpieczenia , więc jej menu może nie odpowiadać tym krokom. Aktualne instrukcje pomocy technicznej Element zalecają rozpoczęcie od wersji Web/Desktop lub Element X/Pro, jeśli masz wybór.
Zacznij na urządzeniu, na którym jesteś już zalogowany, najlepiej takim, o którym wiesz, że jest zweryfikowane. Nie wylogowuj się z ostatniej zaufanej sesji podczas konfiguracji. W ustawieniach szyfrowania poszukaj opcji „ Pobierz klucz odzyskiwania” lub „Skonfiguruj bezpieczną kopię zapasową” . Jeśli aplikacja wyświetla opcję „Zmień klucz odzyskiwania” , kopia zapasowa jest już skonfigurowana; najpierw sprawdź, czy nadal masz obecny klucz, zamiast go resetować.
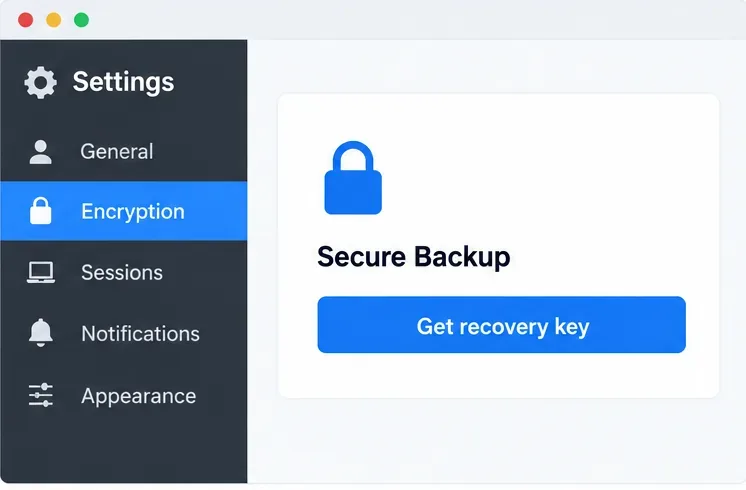
Wybierz wygenerowany klucz bezpieczeństwa , gdy zostanie wyświetlony. Element może również oferować frazę bezpieczeństwa; jeśli ją wybierzesz, niech będzie długa i unikatowa oraz nie używaj ponownie hasła do swojego konta. Wygenerowany klucz zapobiega wybieraniu frazy, którą można odgadnąć. Postępuj zgodnie z monitami potwierdzającymi w aplikacji i zapisz klucz dokładnie tak, jak jest wyświetlany. Przechowuj go w renomowanym menedżerze haseł lub zapisz go i przechowuj w bezpiecznym miejscu. Nie wklejaj go do czatu, nie wysyłaj do działu wsparcia ani nie zapisuj zrzutu ekranu z ujawnionym hasłem. Każdy, kto uzyska klucz odzyskiwania, może uzyskać dostęp do Twoich kopii zapasowych zaszyfrowanych kluczy.

Klucz odzyskiwania jest niezależny od hasła do konta i resetowania hasła za pomocą adresu e-mail. Odzyskiwanie hasła może przywrócić logowanie do konta, ale nie odtwarza brakujących kluczy szyfrowania. Pozostaw oryginalne urządzenie zalogowane do momentu weryfikacji kolejnej sesji i sprawdzenia, czy klucz odzyskiwania działa.
W Element Web/Desktop otwórz Wszystkie ustawienia > Sesje , wybierz bieżącą sesję i wybierz opcję Weryfikuj sesję . Dokładny monit różni się w zależności od platformy, a obecne aplikacje Element X/Pro wymagają weryfikacji urządzenia podczas logowania. W wersji Web weryfikacja może być oferowana, ale nie wymuszona, dlatego sprawdź status sesji samodzielnie.
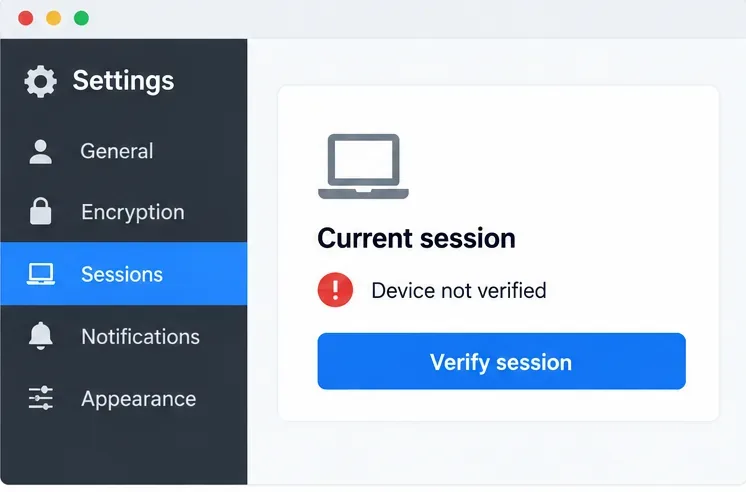
Wybierz opcję Zweryfikuj na innym urządzeniu, jeśli nadal masz zaufaną sesję Element. Zaakceptuj żądanie na tym urządzeniu, a następnie porównaj emoji lub inny kod weryfikacyjny na obu ekranach. Potwierdź tylko wtedy, gdy wartości będą identyczne i w tej samej kolejności. Jeśli aplikacja oferuje weryfikację QR, zeskanuj go z urządzenia, które weryfikujesz, i zatwierdź pasujące żądanie na urządzeniu zaufanym. Nigdy nie zatwierdzaj żądania weryfikacji, którego sam nie rozpocząłeś.
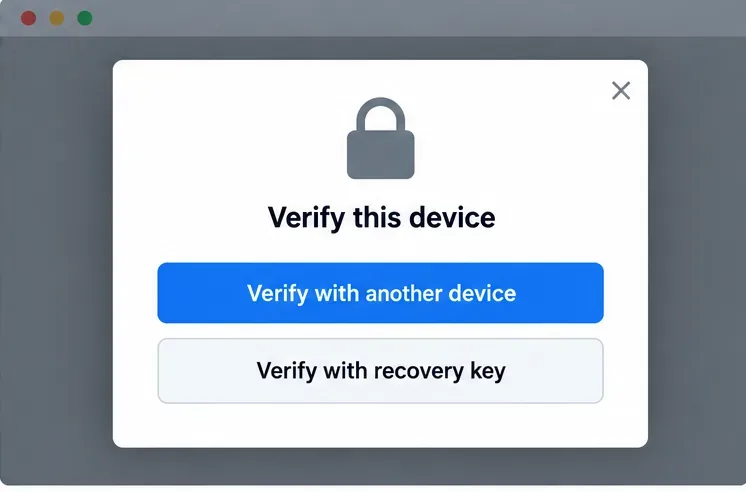
Jeśli nie ma dostępnego innego zaufanego urządzenia, wybierz opcję Zweryfikuj za pomocą klucza odzyskiwania i wprowadź zapisany klucz. Po pomyślnym nawiązaniu połączenia nowa sesja powinna zostać oznaczona jako zweryfikowana, często z zieloną tarczą, a Element będzie mógł pobrać z kopii zapasowej klucze do pomieszczeń. Zielona tarcza potwierdza status zaufania sesji; nie dowodzi to jednak, że wszystkie stare klucze wiadomości znajdują się w kopii zapasowej.
Najpierw wróć do ustawień szyfrowania i sprawdź, czy kopia zapasowa jest aktywna. Akcja „Zmień klucz odzyskiwania” zazwyczaj oznacza, że klucz jest skonfigurowany; niektóre wersje klienta wyświetlają również komunikat o tworzeniu kopii zapasowej kluczy w sesji. Następnie przetestuj zapisany klucz odzyskiwania na osobnym profilu przeglądarki internetowej Element lub na innym urządzeniu, jednocześnie pozostając zalogowanym w bieżącej zweryfikowanej sesji. Rozpocznij nowe logowanie, wybierz ścieżkę weryfikacji klucza odzyskiwania i upewnij się, że Element akceptuje klucz i oznacza sesję jako zweryfikowaną. Po zakończeniu pobierania klucza sprawdź znaną, starszą, zaszyfrowaną wiadomość.
Jeśli wiadomość nadal nie zostanie odszyfrowana, odczekaj na odzyskanie klucza i poproś o niego z innej, zweryfikowanej sesji online, jeśli Element oferuje taką opcję. Urządzenie nadawcy może już nie mieć klucza lub klucz mógł nigdy nie zostać wprowadzony do kopii zapasowej. Nie resetuj podpisu krzyżowego ani nie czyść kopii zapasowej jako skrótu do rozwiązywania problemów. Jeśli nie masz działającego klucza odzyskiwania ani innej zweryfikowanej sesji, zresetowanie tożsamości może być jedynym sposobem na odzyskanie użytecznej tożsamości konta, ale Element ostrzega, że stara, zaszyfrowana historia może stać się nieczytelna, a kontakty mogą zobaczyć zmianę tożsamości. Zachowaj co najmniej jedną zweryfikowaną sesję i zabezpieczony klucz odzyskiwania, aby nie być zmuszonym do podjęcia tej decyzji.
Prześledź M_FORBIDDEN do poziomów mocy pokoju, członkostwa lub dostępu administratora serwera Synapse, a następnie przywróć tylko uprawnienia potrzebne do zablokowanej akcji.
Skonfiguruj wykrywanie Synapse, protokół HTTPS i routing proxy, aby inne serwery domowe Matrix mogły znaleźć Twój serwer i nawiązać z nim kontakt.
Skonfiguruj klienta Keycloak OIDC i dostawcę Synapse, aby użytkownicy Element Web mogli logować się za pośrednictwem serwera tożsamości bez ujawniania tajnych danych klienta.
Zapisz klucz odzyskiwania, zweryfikuj sesje Element i sprawdź, czy zaszyfrowane klucze wiadomości można odzyskać, nie myląc kopii zapasowej z hasłem do konta.
Diagnozuj błędy braku pamięci w Synapse podczas synchronizacji, bezpiecznie dostosowuj buforowanie, identyfikuj zaległości w żądaniach i weryfikuj stabilne wykorzystanie pamięci.
Śledź błędy certyfikatu federacji Matrix na właściwym serwerze, napraw łańcuch TLS lub zaufanie urzędu certyfikacji i zweryfikuj poprawkę bez wyłączania kontroli bezpieczeństwa.
Klienci i federacja Matrix korzystają z usługi Cloudflare na protokole HTTPS 443, zachowując wykrywanie Synapse i unikając buforowania ruchu API lub przerywania przesyłania multimediów.
Utwórz kopię zapasową Synapse za pomocą pg_dump, chroń jej klucz podpisu i nośnik, a następnie przywróć do czystej bazy danych PostgreSQL bez ponownego używania nieaktualnych kluczy jednorazowych.
Skonfiguruj Mjölnir przy użyciu dedykowanego konta Matrix, szyfrowanego pokoju zarządzania, Docker Compose, listy zasad i kontroli uprawnień.
Pomiń wycofany serwer proxy i skonfiguruj wbudowaną funkcję Sliding Sync w Synapse. Sprawdź wykrywanie klientów, a następnie zmierz ładowanie listy pokoi i zachowanie ponownego łączenia na kompatybilnym telefonie.



