Rozwiąż błędy uprawnień administratora pokoju Matrix za pomocą działania
Prześledź M_FORBIDDEN do poziomów mocy pokoju, członkostwa lub dostępu administratora serwera Synapse, a następnie przywróć tylko uprawnienia potrzebne do zablokowanej akcji.
Aby umieścić serwer Synapse Matrix za standardowym serwerem proxy Orange Cloud firmy Cloudflare, należy przesyłać zarówno ruch API klienta, jak i ruch federacyjny przychodzący przez HTTPS na porcie 443. Należy zachować włączony protokół TLS z Cloudflare do źródła z ustawieniem Full (strict), bez zmian kierować ścieżki Matrix do Synapse, opublikować wykrywanie federacji wskazujące na nazwę hosta 443 i pominąć pamięć podręczną w ścieżkach API. Nie należy kierować normalnego rekordu proxy na domyślny port federacyjny Matrix 8448: standardowy serwer proxy Cloudflare nie wyświetla tego portu jako obsługiwanego.
W tym przykładzie założono, że Synapse działa za odwrotnym serwerem proxy, takim jak Nginx, Caddy lub Traefik. Synapse może pozostać w swojej prywatnej sieci Docker na porcie HTTP 8008; serwer proxy frontowy obsługuje publiczny protokół TLS. Federation może używać protokołu HTTPS 443, gdy Discovery kieruje na niego zdalne serwery domowe. Synapse obsługuje port 443 jako alternatywę dla domyślnego portu 8448, podczas gdy Cloudflare wymienia 443, ale nie 8448, wśród standardowych portów proxy. Zapoznaj się z wytycznymi dotyczącymi portów Synapse i listą obsługiwanych portów Cloudflare .
Użyj tego podejścia, gdy klienci i federacja powinny współdzielić nazwę hosta HTTPS z proxy. Jeśli federacja musi pozostać na porcie 8448, użyj rekordu tylko DNS lub produktu Cloudflare obsługującego ten port TCP. W przykładzie użyto example.orgidentyfikatorów Matrix, takich jak @alice:example.orgi matrix.example.orgdla Synapse. Zastąp je nazwami hostów, ale zachowaj istniejącą nazwę Synapse server_name; jej zmiana zmienia identyfikatory Matrix użytkowników.
W usłudze DNS Cloudflare ustaw rekord A/AAAA na matrix.example.orgpubliczny adres odwrotnego serwera proxy i oznacz go jako „Proxied”. example.orgNazwa hosta musi również docierać do serwera WWW w celu pobrania plików wykrywania. Usuń bezużyteczny rekord AAAA. Rekordy MX, tylko do poczty i inne niż HTTP zachowaj jako tylko do DNS. Cloudflare kończy połączenie TLS na krawędzi i otwiera oddzielne połączenie do źródła.

W ustawieniach Cloudflare SSL/TLS wybierz opcję Pełna (ścisła). Serwer proxy źródłowy musi akceptować protokół HTTPS na porcie 443 i przedstawić ważny, zgodny certyfikat matrix.example.orgwydany przez zaufany urząd certyfikacji lub urząd certyfikacji Cloudflare Origin. Szyfruje i weryfikuje obie ścieżki. Tryb elastyczny może pozostawić połączenie źródłowe niezaszyfrowane lub powodować pętle przekierowań. Zapoznaj się z instrukcją konfiguracji Cloudflare Full (ścisła) .
Skonfiguruj wirtualny host HTTPS serwera proxy odwrotnego, aby matrix.example.orgprzekazywać ścieżki rozpoczynające się /_matrixi /_synapse/clientkończące w Synapse w sieci prywatnej, zazwyczaj http://synapse:8008w Compose. Zachowaj pełną ścieżkę żądania, przekieruj oryginalny host i ustaw X-Forwarded-Fororaz X-Forwarded-Proto. Trasy te obejmują wywołania API klienta i punkty końcowe federacji; unikaj wysyłania tylko strony głównej przeglądarki do Synapse lub przycinania prefiksu ścieżki.
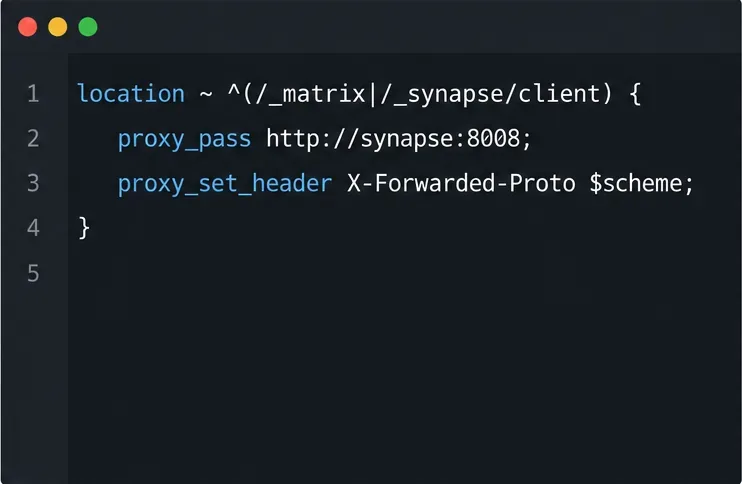
W istniejącym programie nasłuchującym HTTP w Synapse ustaw x_forwarded: truetak, aby odczytywał adres klienta i schemat z serwera proxy. Nie wiąż nasłuchującego w kontenerze z serwerem 127.0.0.1, ponieważ blokuje to dostęp do niego innym kontenerom. Pozostaw port 8008 prywatny dla Compose. Zapoznaj się z instrukcjami Synapse dotyczącymi odwrotnego proxy , aby poznać składnię konkretnego serwera proxy.
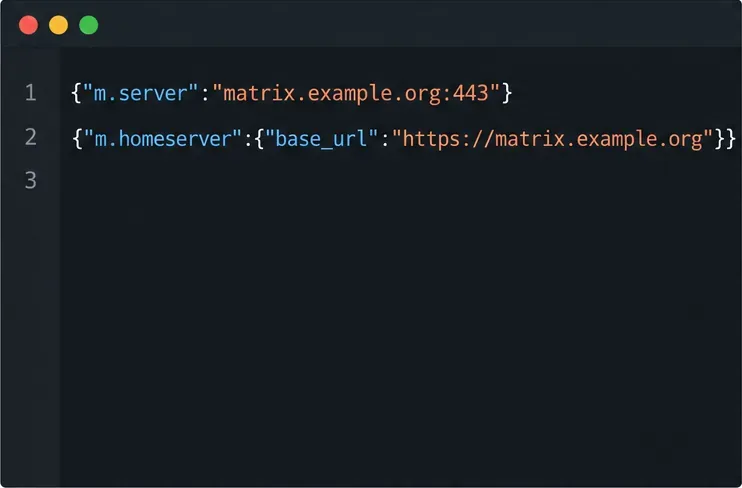
Ponieważ identyfikatory macierzy użytkowników są używane, example.orggdy Synapse jest osiągany w matrix.example.org, dostarcz plik wykrywania federacji w https://example.org/.well-known/matrix/server. Zwróć status 200, zawartość JSON i tę wartość:
{"m.server":"matrix.example.org:443"}Jawne polecenie :443wysyła zdalne serwery domowe do obsługiwanego portu proxy. m.serverDelegacja ta jest zdefiniowana w specyfikacji federacji Matrix. Jeśli nazwa serwera Synapse to matrix.example.org, należy tam udostępnić pasujący, dobrze znany plik lub użyć serve_server_wellknownopcji Synapse, gdy ta nazwa hosta kieruje do Synapse na porcie 443.
Aby zapewnić automatyczne wykrywanie klientów, należy serwować https://example.org/.well-known/matrix/clientz {"m.homeserver":{"base_url":"https://matrix.example.org"}}. Klienci przeglądarek potrzebują również nagłówków CORS wymaganych przez specyfikację klienta-serwera Matrix . Ustaw Synapse public_baseurlna adres URL HTTPS, który użytkownicy powinni wprowadzić. Zapoznaj się ze specyfikacją wykrywania serwerów Matrix i dokumentacją konfiguracji Synapse .
Utwórz regułę pamięci podręcznej dla matrix.example.orgścieżek zaczynających się od /_matrix/lub /_synapse/client/i wybierz opcję Pomiń pamięć podręczną . To chroni interfejsy API logowania, synchronizacji, federacji i multimediów przed niestandardowymi regułami pamięci podręcznej. Sprawdź również reguły WAF, botów i przekierowań: klienci Matrix nie mogą rozwiązywać problemów z interstitialnymi przeglądarkami. Włącz zabezpieczenia i ogranicz zakres wyjątków do ścieżek protokołów. Cloudflare opisuje obejście w instrukcjach dotyczących pulpitu nawigacyjnego .
Wykonaj te sprawdzenia z maszyny znajdującej się poza siecią LAN serwera, aby żądanie było zgodne z publicznym DNS i Cloudflare:
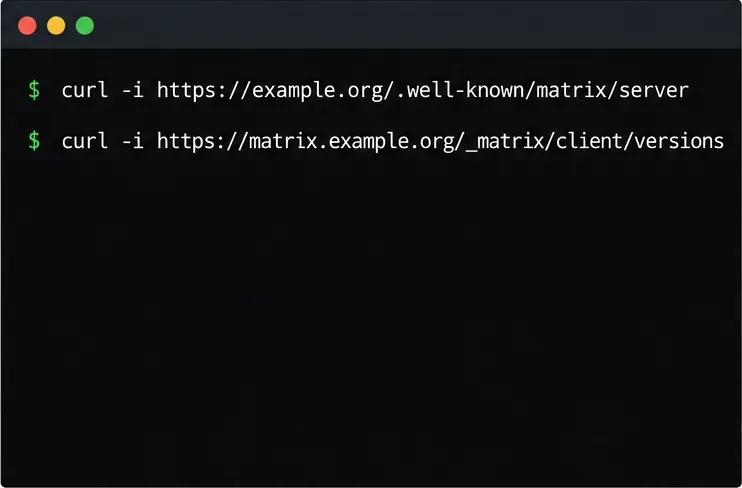
curl -i https://example.org/.well-known/matrix/server
curl -i https://example.org/.well-known/matrix/client
curl -i https://matrix.example.org/_matrix/client/versions
curl -i https://matrix.example.org/_matrix/federation/v1/version
Upewnij się, że pierwsze żądanie zwraca JSON z m.serverwartością ustawioną na matrix.example.org:443, nazwa pliku klienta to podstawowy adres URL HTTPS, a dwa ostatnie zwracają prawidłowy kod JSON, a nie stronę z błędem Cloudflare, 404 lub 502. Następnie zaloguj się z poziomu klienta i przetestuj synchronizację pokoju, prześlij plik i zintegruj z pokojem na innym serwerze domowym. Serwery Matrix buforują odpowiedzi wykrywania federacji, więc serwery zdalne mogą zachować wcześniejszą wartość przez jakiś czas po jej zmianie; użyj nagłówków pamięci podręcznej odpowiedzi i odczekaj, aż rekordy w pamięci podręcznej wygasną.
Jeśli przesyłanie plików zakończy się niepowodzeniem z błędem HTTP 413, porównaj rozmiar pliku z obecnym limitem przesyłania strefy Cloudflare i Synapse max_upload_size; odwrotny serwer proxy również ma swój własny limit treści żądania. Udokumentowana wartość domyślna Synapse to 50 MB, a domyślny limit treści Nginx może być niższy. Limity Cloudflare różnią się w zależności od planu i można je dostosować w ramach reguł planu, więc sprawdź aktualną dokumentację limitu przesyłania przed podniesieniem limitu Synapse. Jeśli API działa, ale federacja się nie powiedzie, najpierw sprawdź, czy znany adres URL serwera jest publiczny, jego certyfikat nazwy hosta jest ważny, a delegowany port to jawnie 443. Jeśli celowo zachowasz port 8448, przestań przekazywać ten rekord przez standardowy serwer proxy DNS Cloudflare i zamiast tego użyj bezpośredniej nazwy hosta federacji tylko dla DNS.
Prześledź M_FORBIDDEN do poziomów mocy pokoju, członkostwa lub dostępu administratora serwera Synapse, a następnie przywróć tylko uprawnienia potrzebne do zablokowanej akcji.
Skonfiguruj wykrywanie Synapse, protokół HTTPS i routing proxy, aby inne serwery domowe Matrix mogły znaleźć Twój serwer i nawiązać z nim kontakt.
Skonfiguruj klienta Keycloak OIDC i dostawcę Synapse, aby użytkownicy Element Web mogli logować się za pośrednictwem serwera tożsamości bez ujawniania tajnych danych klienta.
Zapisz klucz odzyskiwania, zweryfikuj sesje Element i sprawdź, czy zaszyfrowane klucze wiadomości można odzyskać, nie myląc kopii zapasowej z hasłem do konta.
Diagnozuj błędy braku pamięci w Synapse podczas synchronizacji, bezpiecznie dostosowuj buforowanie, identyfikuj zaległości w żądaniach i weryfikuj stabilne wykorzystanie pamięci.
Śledź błędy certyfikatu federacji Matrix na właściwym serwerze, napraw łańcuch TLS lub zaufanie urzędu certyfikacji i zweryfikuj poprawkę bez wyłączania kontroli bezpieczeństwa.
Klienci i federacja Matrix korzystają z usługi Cloudflare na protokole HTTPS 443, zachowując wykrywanie Synapse i unikając buforowania ruchu API lub przerywania przesyłania multimediów.
Utwórz kopię zapasową Synapse za pomocą pg_dump, chroń jej klucz podpisu i nośnik, a następnie przywróć do czystej bazy danych PostgreSQL bez ponownego używania nieaktualnych kluczy jednorazowych.
Skonfiguruj Mjölnir przy użyciu dedykowanego konta Matrix, szyfrowanego pokoju zarządzania, Docker Compose, listy zasad i kontroli uprawnień.
Pomiń wycofany serwer proxy i skonfiguruj wbudowaną funkcję Sliding Sync w Synapse. Sprawdź wykrywanie klientów, a następnie zmierz ładowanie listy pokoi i zachowanie ponownego łączenia na kompatybilnym telefonie.



